
 six2dez/burp-ai-agent
Burp Suite Erweiterung, die integriertes MCP-Tooling, KI-gestützte Analyse, Datenschutzkontrollen, passives und aktives Scannen und mehr hinzufügt

# Custom AI Agent
**Die Brücke zwischen Burp Suite und moderner KI.**
> **Ein Hinweis zum Namen:** Diese Erweiterung wird als **Custom AI Agent** veröffentlicht (früher *Burp AI Agent*). Sie wurde umbenannt, um den Namensanforderungen des BApp Store von PortSwigger zu entsprechen und Verwechslungen mit dem in Burp Suite integrierten **Burp AI**-Anbieter zu vermeiden. Das GitHub-Repository (`github.com/six2dez/burp-ai-agent`), die Dokumentationsseite (`burp-ai-agent.six2dez.com`) und das Konfigurationsverzeichnis (`~/.burp-ai-agent/`) behalten aus Kontinuitätsgründen die Kennung `burp-ai-agent` bei.
<!-- screenshot: main extension tab with chat and settings visible -->
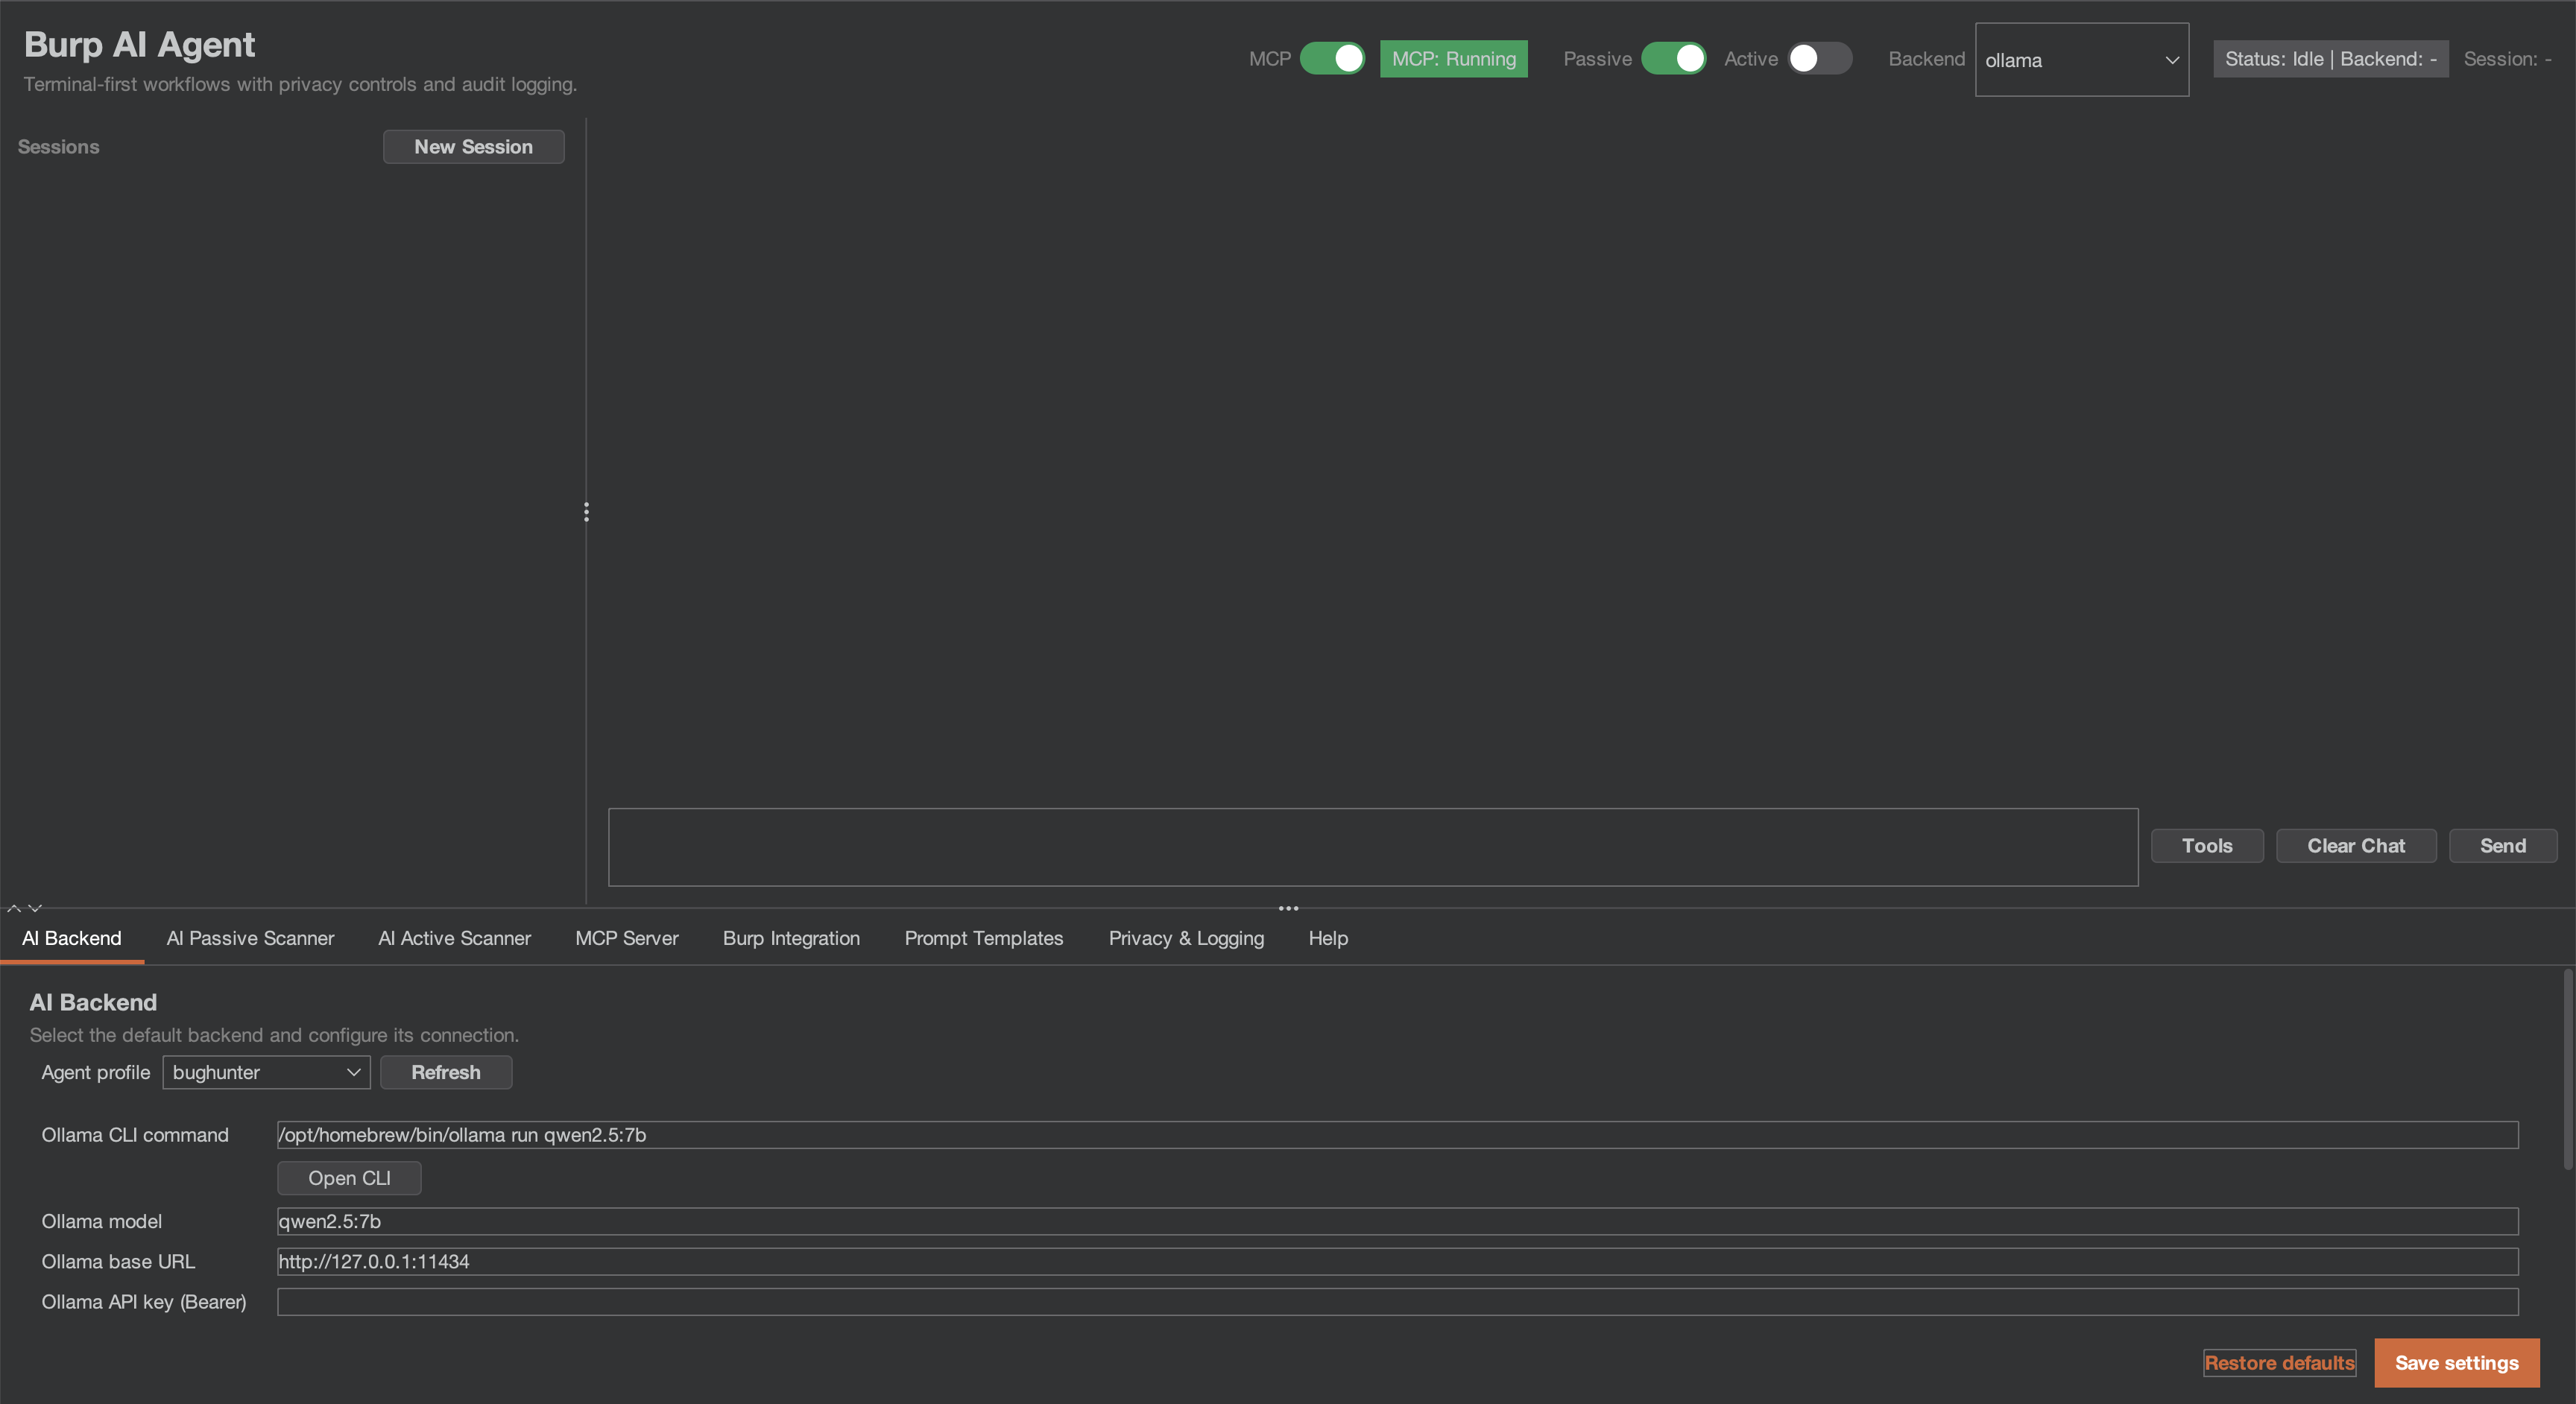
Custom AI Agent ist eine Erweiterung für Burp Suite, die KI in Ihren Sicherheits-Workflow integriert. Verwenden Sie lokale Modelle oder Cloud-Anbieter, verbinden Sie externe KI-Agenten über MCP, und lassen Sie passive/aktive Scanner Schwachstellen finden, während Sie sich auf manuelle Tests konzentrieren.
> [!IMPORTANT]
> **Wenn Sie 1.0.0 oder eine ältere Version ausführen, lesen Sie [die Sicherheitshinweise](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories) und aktualisieren Sie auf die neueste Version, 1.1.0.**
> Audit-Dateien, die bei aktiviertem Audit-Logging geschrieben wurden, können das MCP-Token und vollständige Prompts enthalten, und der Rechtsklick-Kontext
> „An KI senden" konnte den Datenschutzmodus umgehen; beide Hinweise geben an, welche Anmeldedaten rotiert werden sollten.
> Für keinen von ihnen wurde eine CVE- oder GHSA-Kennung vergeben.
## Neu in v1.1.0
Zwei Builds aus einem Repository, erstellt für die erneute Einreichung im BApp Store. Vollständige Details in
[CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md).
- **Zwei Builds.** Der BApp-Store-Build (`./gradlew bappJar`) enthält die 8 erweiterungseigenen MCP-Tools,
Burp AI und die sechs HTTP-Backends. Der vollständige GitHub-Build (`./gradlew fullJar`) enthält alle 59 MCP-
Tools, die fünf CLI-Backends, den externen MCP-Client und die optionale Auto-Queue. Beide sind unter
[Releases](https://github.com/six2dez/burp-ai-agent/releases) verfügbar, jeweils mit einer `.sha256`. Laden Sie nur
einen zur gleichen Zeit; [Welcher Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build)
vergleicht sie.
- **Das KI-Gate des BApp-Store-Builds.** Der BApp-Store-Build läuft auf Burp Community und Burp Professional; er sendet KI-Anfragen nur, solange Burps Einstellung „Use AI" für die Erweiterung aktiviert ist, und mit deaktivierter Einstellung lädt er und lehnt jede KI-Anfrage ab.
- **Passive Scans senden nichts an das Ziel.** Passive Findings, die der AI Active Scanner testen kann, werden
im Queue-Dialog als vorgeschlagene Ziele aufgelistet, in beiden Builds, und Sie stellen sie manuell in die Warteschlange:
Es wird nichts an ein Ziel gesendet, bevor Sie bestätigen.
- **Sauberes Entladen.** Das Entladen hinterlässt keinen laufenden Thread, Timer oder MCP-Listener der Erweiterung und
startet keine neue Anfrage an einen KI-Anbieter.
- **Issue-Details sind HTML-kodiert.** Payloads, aus dem Ziel übernommene Werte und KI-Text werden als
wörtlicher Text in Burps Issue-Ansicht und Berichten angezeigt.
- **Die KI-Scanner starten bei jedem Laden DEAKTIVIERT**, in beiden Builds; das Einschalten eines Scanners bleibt bestehen, bis Burp
die Erweiterung entlädt.
## Neu in v1.0.1
Ein Korrektheits- und Datenschutz-Hotfix für 1.0.0. Vollständige Details in [CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md) und
[SECURITY.md](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#fixed-in-101).
- **Nicht-ASCII-Prompts funktionieren auf jedem HTTP-Backend** (#84, #85, #86, #88). Request-Bodies werden als
UTF-8-Bytes gesendet; zuvor wurden Nicht-ASCII-Zeichen beschädigt und Zieltext konnte die JSON-
Struktur der Anfrage verändern.
- **Datenschutz:** Rechtsklick-Kontext, Scanner-Einstellungen, Audit-Logging und Chat-Links berücksichtigen jetzt den
Datenschutzmodus und die Standardeinstellung für Audit nur mit Hashes; Chat-Links öffnen sich erst nach einer Bestätigung.
- **Scanner-Sicherheit:** Zustandsändernde Anfragen werden nur bei DANGEROUS wiederholt; die KI-Prüfungen des Burp Scanners
respektieren den Ressourcenpool des Scans und den passiven KI-Schalter.
- **Zuverlässigkeit:** NVIDIA NIM und Perplexity funktionieren wieder, Folge-Chat-Nachrichten behalten ihren Kontext,
und die Redaktion verwirft keine Inhalte mehr auf langsamen oder ausgelasteten Rechnern.
- **Gebündelte Bibliotheken:** Netty 4.1.138, Jackson 2.22.3.
## Neu in v1.0.0
Erstes stabiles Release und ein Meilenstein für Sicherheit und Korrektheit. Eine externe Überprüfung von `0.9.2` am
2026-08-05 bestätigte zwei ausnutzbare Defekte durch **Ausführen** des ausgelieferten Codes; dieses Release behebt beide
sowie die breitere Klasse von Problemen, die dieselbe Überprüfung zutage förderte. Vollständige Details in [CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md).
**Behoben und offengelegt:**
- **SEC-04 (kritisch)** — MCP-Zugriffskontrollprüfungen liefen nicht auf aufgelösten Routen. Bei aktiviertem externem
Zugriff akzeptierte der Listener **nicht authentifizierte** Tool-Aufrufe; im lokalen Modus waren die
Origin/Host/User-Agent-Prüfungen und die Sicherheits-Response-Header auf übereinstimmenden Routen wirkungslos. Die
Entscheidung läuft nun vor dem Routing. → [MCP-Token rotieren](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories)
- **PRIV-05 (hoch)** — Session-Cookies erreichten KI-Backends **unredigiert in STRICT und BALANCED**. Der
passive Scanner gab Cookies als bloßes `name=value` aus, wodurch die Präfix-Redaktion, auf die abgezielt wurde, entfiel, und
nur ein Cookie mit dem exakten Namen `session` wurde erfasst. → [betroffene Cookies rotieren](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories)
**Gehärtet:**
- **Vom Modell ausgegebene Tool-Aufrufe benötigen nun deine Genehmigung** (SEC-06) — ein aus der *Modell-
ausgabe* geparster Tool-Aufruf erreicht Burp erst, wenn du entscheidest. Die Stufen schlagen geschlossen fehl (fail closed): Ein unbekannter Tool-Name erfordert jedes Mal eine Bestätigung und wird niemals stillschweigend ausgeführt. Siehe [Privacy and Security Notes](#privacy-and-security-notes).
- **Das MCP-Token wird bei einer Port-Übernahme nicht mehr offengelegt** (SEC-07) — ein lokaler Prozess, der
den MCP-Port besetzt und den Identitäts-Header zurückspiegelt, konnte zuvor ein Token erbeuten, das vollen MCP-Tool-
Zugriff gewährte. Der Übernahme-Client legt nun stattdessen einen HMAC-Besitznachweis vor und pinnt unter TLS
das Serverzertifikat an seinen eigenen Keystore.
- **`SsrfGuard` klassifiziert alternative IP-Notationen** (SEC-07) — `http://2852039166/` (dezimal für
`169.254.169.254`) umgeht die Warnung vor privaten/Link-Local-Adressen nicht mehr allein durch die Notation, und
die Klassifizierung führt nun überhaupt keine Namensauflösung mehr durch.
- **Shell-Argumente werden per Allowlist gequotet** (QUAL-06) — schließt einen Pfad von Settings-Import zu Befehlsausführung
für Werte mit Metazeichen ohne Leerzeichen (`foo;id`, `$(cmd)`).
- **EDT-Beschränkung und Scheduler-Robustheit** — Tool-Ausführung, Backend-HTTP und MCP-`stop()` wurden
vom Swing Event Dispatch Thread weg verlagert; wiederkehrende Aufgaben sind gegen Tod durch Ausnahmen abgesichert.
**Verifiziert:** Die Testsuite wuchs von 660 auf **1131 Tests in 158 Klassen**, die Zeilenabdeckung des Projekts
von 34 % → **58 %**, und die detekt-Baseline schrumpfte von 1096 → 1040 statt zu wachsen.
## Highlights
- **12 KI-Backends** — Burp AI (integriert), Anthropic, Ollama, LM Studio, NVIDIA NIM, Perplexity, generisches OpenAI-kompatibles, Gemini CLI, Claude CLI, Codex CLI, OpenCode CLI, Copilot CLI. Der BApp-Store-Build enthält 7 (Burp AI und die sechs HTTP-Backends); die fünf CLI-Backends sind nur im vollständigen Build enthalten.
- **59 MCP-Tools** — Ermöglichen Claude Desktop (oder jedem anderen MCP-Client), Burp autonom zu steuern (8 extensionsnative KI-Tools im Store-Build, alle 59 im vollständigen Build).
- **Bereichsgebundener MCP-Zugriff** — Optional lässt sich jedes MCP-Tool auf deine In-Scope-Hosts beschränken, sodass externe KI-Clients über Burp keine Ziele außerhalb des Geltungsbereichs erreichen können.
- **62 Schwachstellenklassen** — Passive und aktive KI-Scanner für Injection, Authentifizierung, Kryptografie und mehr. Der passive Scanner läuft als Burp-`PassiveScanCheck` (Burp Pro).
- **Installation über Releases** — Lade einen der beiden Builds von [Releases](https://github.com/six2dez/burp-ai-agent/releases) herunter; [Which Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build) erklärt die Unterschiede. Custom AI Agent ist noch nicht im BApp Store gelistet: Der BApp-Store-Build durchläuft derzeit PortSwiggers Review in [extension-portal#231](https://github.com/PortSwigger/extension-portal/issues/231).
- **Theme-bewusste UI** — Ein internes Designsystem gestaltet das Einstellungsfenster und passt die Themes automatisch an Burps Hell-/Dunkel-Umschaltung an.
- **Burp Scan Skill** — Nutze deinen bevorzugten KI-Coding-Assistenten (Claude Code, Gemini CLI, Codex usw.) über MCP als Scanner.
- **Tool-Call-Bestätigung** — Von der KI ausgelöste Tool-Aufrufe sind abgesichert: schreibgeschützte, begrenzte Tools laufen still, alles andere fragt zuerst mit einer Genehmigungskarte im Chat nach. Unbekannte Tools schlagen geschlossen fehl.
- **3 Datenschutzmodi** — STRICT / BALANCED / OFF. Sensible Daten werden redigiert, bevor sie Burp verlassen.
- **Eigene Prompt-Bibliothek** — Speichere Freitext-Prompts pro Kontext (HTTP-Anfrage oder Scanner-Issue); starte sie über das Rechtsklick-Menü oder gib Ad-hoc-Prompts über `Custom…` ein.
- **Audit-Protokollierung** — Optionales JSONL-Log mit SHA-256 pro Eintrag; Prompts, Kontext und Antworten werden als SHA-256 plus Länge aufgezeichnet, sofern nicht Verbose-Audit aktiv ist, und Anmeldedaten werden nie geschrieben; jeder Start wird mit `promptSource` / `contextKind` für Reproduzierbarkeit versehen.
## Schnellstart
### 1. Installation
Lade das neueste JAR von [Releases](https://github.com/six2dez/burp-ai-agent/releases) herunter: Jedes Release enthält `Custom-AI-Agent-full-<version>.jar` (der vollständige GitHub-Build) und `Custom-AI-Agent-bapp-<version>.jar` (der BApp-Store-Build), jeweils mit einer `.sha256`. [Which Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build) erklärt, welchen du wählen solltest. Oder baue aus dem Quellcode (Java 21):
```bash
git clone https://github.com/six2dez/burp-ai-agent.git
cd burp-ai-agent
# Full build (GitHub releases) — all 59 MCP tools
JAVA_HOME=/path/to/jdk-21 ./gradlew clean fullJar
# Output: build/libs/Custom-AI-Agent-full-<version>.jar
# Store build (BApp Store submission) — 8 extension-native AI MCP tools only
JAVA_HOME=/path/to/jdk-21 ./gradlew clean bappJar
# Output: build/libs/custom-ai-agent-bapp.jar
```
### 2. In Burp laden
1. Öffnen Sie Burp Suite (Community oder Professional).
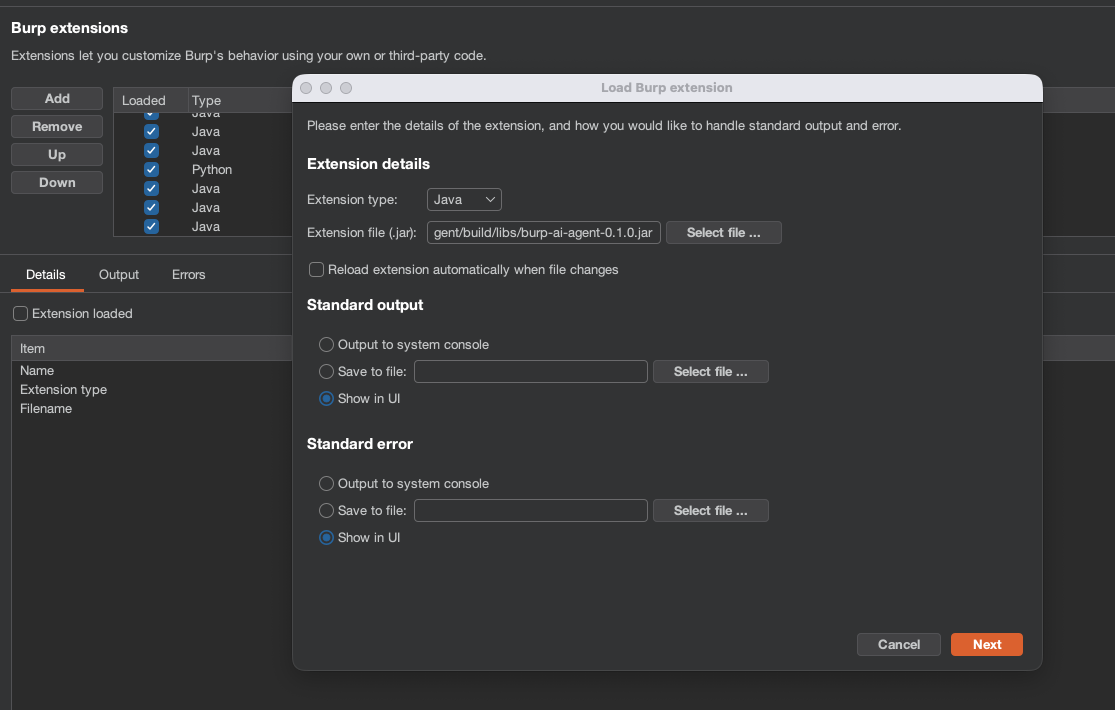
2. Gehen Sie zu **Extensions > Installed > Add**.
3. Wählen Sie **Java** als Erweiterungstyp und wählen Sie die `.jar`-Datei aus.
Die Erweiterung registriert sich in Burp als **Custom AI Agent** (der Name in der Erweiterungsliste und im Suite-Tab), um sie vom integrierten **Burp AI**-Anbieter von Burp zu unterscheiden.
**Laden Sie nur einen Build.** Der vollständige Build und der BApp-Store-Build registrieren sich beide als **Custom AI Agent**, sodass sie in der Erweiterungsliste von Burp identisch aussehen. Wenn Sie beide gleichzeitig laden, erhalten Sie zwei Custom AI Agent-Tabs, zwei MCP-Server, die um denselben Port konkurrieren, und zwei Kopien, die in das gemeinsame Verzeichnis `~/.burp-ai-agent` schreiben. Entladen Sie einen, bevor Sie den anderen laden.
**Burp-Edition und „Use AI".** Der BApp-Store-Build läuft auf Burp Community und Burp Professional; er sendet KI-Anfragen nur, solange die Einstellung „Use AI" von Burp für die Erweiterung aktiviert ist, und bei deaktivierter Einstellung lädt er und lehnt jede KI-Anfrage ab. PortSwigger dokumentiert „Use AI" als erweiterungsspezifisches Kontrollkästchen, standardmäßig deaktiviert: **Extensions > Installed > Custom AI Agent > Use AI**.
<!-- screenshot: Burp Extensions > Add dialog with the JAR loaded -->
### 3. Agent-Profile
Die Erweiterung installiert die mitgelieferten Profile beim ersten Start automatisch in `~/.burp-ai-agent/AGENTS/`.
Legen Sie zusätzliche `*.md`-Dateien in diesem Verzeichnis ab, um benutzerdefinierte Profile hinzuzufügen.
### 4. Ein Backend konfigurieren
Öffnen Sie den Tab **AI Agent** und gehen Sie zu **Settings**. Wählen Sie ein Backend:
| Backend | Typ | Einrichtung |
| :--- | :--- | :--- |
| **Burp AI (integriert)** | In-Process | Verwendet die integrierte KI von Burp und erfordert, dass die Einstellung „Use AI" von Burp für die Erweiterung aktiviert ist (siehe [Requirements](#requirements)); keine zusätzliche Konfiguration erforderlich. |
| **Ollama** | Lokales HTTP | Installieren Sie [Ollama](https://ollama.com), führen Sie `ollama serve` aus, laden Sie ein Modell herunter (`ollama pull llama3.1`). |
| **LM Studio** | Lokales HTTP | Installieren Sie [LM Studio](https://lmstudio.ai), laden Sie ein Modell, starten Sie den Server. |
| **NVIDIA NIM** | HTTP | Verwenden Sie den Standard-Endpunkt `https://integrate.api.nvidia.com`, legen Sie Ihren NVIDIA-API-Schlüssel fest und wählen Sie ein Modell wie `moonshotai/kimi-k2.5`. |
| **Perplexity** | HTTP | Verwenden Sie den Standard-Endpunkt `https://api.perplexity.ai`, legen Sie Ihren `pplx-...`-API-Schlüssel fest und wählen Sie ein Modell wie `sonar`, `sonar-pro` oder `sonar-reasoning`. |
| **Generisches OpenAI-kompatibles** | HTTP | Geben Sie eine Basis-URL und ein Modell für jeden OpenAI-kompatiblen Anbieter an. |
| **Gemini CLI** | Cloud-CLI (nur vollständiger Build) | Installieren Sie `gemini`, führen Sie `gemini auth login` aus. |
| **Claude CLI** | Cloud-CLI (nur vollständiger Build) | Installieren Sie `claude`, legen Sie `ANTHROPIC_API_KEY` fest oder führen Sie `claude login` aus. |
| **Codex CLI** | Cloud-CLI (nur vollständiger Build) | Installieren Sie `codex`, legen Sie `OPENAI_API_KEY` fest. |
| **OpenCode CLI** | Cloud-CLI (nur vollständiger Build) | Installieren Sie `opencode`, konfigurieren Sie die Anbieter-Anmeldedaten. |
| **Copilot CLI** | Cloud-CLI (nur vollständiger Build) | Installieren Sie `copilot` und melden Sie sich mit Ihrem GitHub-Konto an. |
| **Anthropic** | Cloud-API | Geben Sie Ihren Anthropic-API-Schlüssel in den Settings ein. Der API-Datenverkehr wird über den Proxy von Burp geleitet. Siehe [docs/anthropic-backend.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/anthropic-backend.md). |
Für **NVIDIA NIM** erwartet das Backend denselben Chat-Completions-Ablauf wie der gehostete Endpunkt von NVIDIA. Eine funktionierende Konfiguration ist:
```text
Backend: NVIDIA NIM
Base URL: https://integrate.api.nvidia.com
Model: moonshotai/kimi-k2.5
API Key: <your nvapi token>
```
Lassen Sie zusätzliche Header leer, es sei denn, Ihr Gateway erfordert sie. Die Erweiterung sendet Anfragen an `/v1/chat/completions` und verwendet automatisch das konfigurierte Bearer-Token.
### 5. Führen Sie Ihre erste Analyse durch
1. Durchsuchen Sie ein Ziel über Burp Proxy.
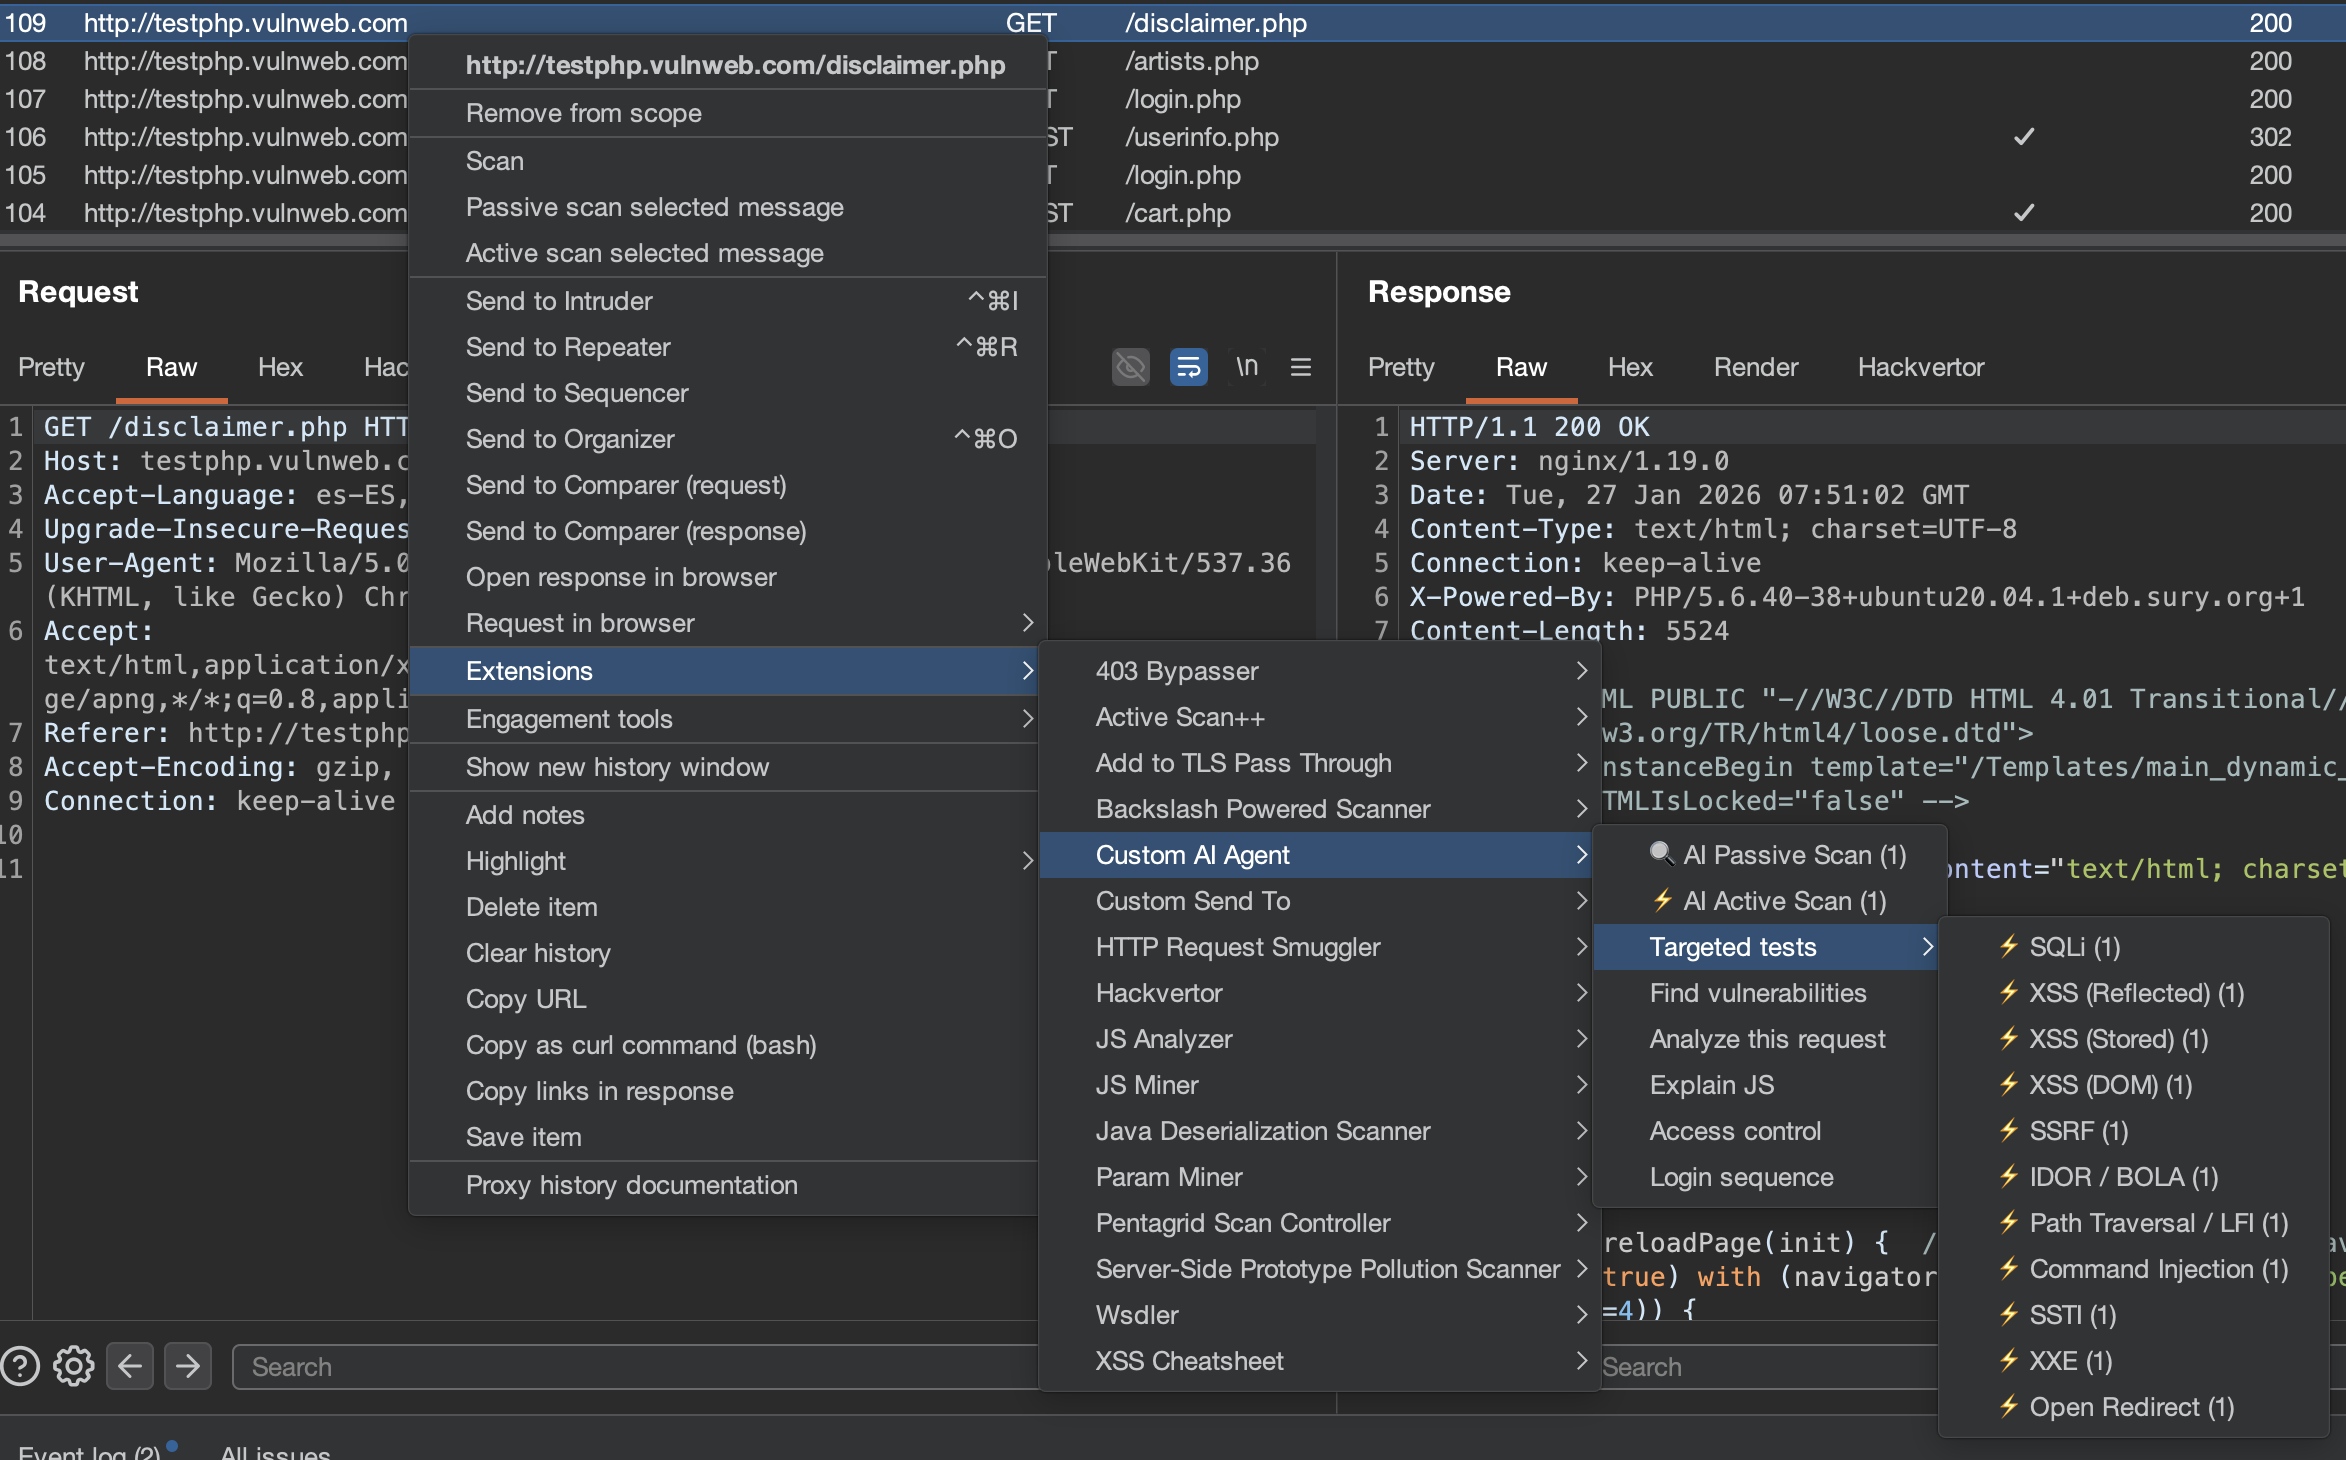
2. Klicken Sie mit der rechten Maustaste auf eine beliebige Anfrage unter **Proxy > HTTP History**.
3. Wählen Sie **Extensions > Custom AI Agent > Analyze this request**.
4. Eine Chat-Sitzung mit der KI-Analyse wird geöffnet.
<!-- screenshot: right-click context menu showing Custom AI Agent actions -->
### 6. Claude Desktop über MCP verbinden (optional)
Aktivieren Sie den MCP-Server unter **Settings > MCP Server** und fügen Sie Folgendes zu Ihrer Claude Desktop-Konfiguration hinzu:
**macOS**: `~/Library/Application Support/Claude/claude_desktop_config.json`
**Windows**: `%APPDATA%\Claude\claude_desktop_config.json`
```json
{
"mcpServers": {
"burp-ai-agent": {
"command": "npx",
"args": [
"-y",
"supergateway",
"--sse",
"http://127.0.0.1:9876/sse"
]
}
}
}
```
> Erfordert Node.js 18+. Wenn Sie **External Access** aktivieren, muss der MCP-Client bei jeder Anfrage `Authorization: Bearer <token>` senden.
**Nur im vollständigen Build.** Sie können auch externe oder benutzerdefinierte MCP-Server unter **Settings > MCP Server > External MCP Servers** registrieren (SSE- oder stdio-Transporte). Authentifizierungstoken externer Server werden im Ruhezustand verschlüsselt gespeichert, mit der in [Privacy and Security Notes](#privacy-and-security-notes) beschriebenen Einschränkung. Einzelheiten zur Einrichtung und Sicherheitshinweise finden Sie in [docs/external-mcp-servers.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/external-mcp-servers.md).
## Burp Scan Skill (KI-gestütztes Scannen im Terminal)
Der Skill `burp-scan` ermöglicht es Ihnen, jeden KI-Coding-Assistenten (Claude Code, Gemini CLI, Codex usw.) von Ihrem Terminal aus als Burp-Scanner zu verwenden. Anstelle der integrierten KI des Plugins wird **Ihre Terminal-KI zur Reasoning-Engine**, während Burp die Tools über MCP bereitstellt.
### Was er enthält
- MCP-Tool-Referenz (bis zu alle 59 Tools im vollständigen Build), organisiert nach Scan-Aktionen
- Passives Analyseprotokoll (Traffic-Analyse ohne Senden von Anfragen)
- Payload-Bibliothek für aktives Testen (200+ Payloads für 62 Schwachstellenklassen mit Erkennungsmustern)
- End-to-End-Scan-Workflow (Scope -> passiv -> aktiv -> OOB -> Bericht)
- Protokoll zur Issue-Erstellung mit Zuordnung von Schweregrad/Konfidenz
### Installation für Claude Code
Kopieren Sie den Skill in Ihr Claude-Code-Skills-Verzeichnis:
```bash
# Global (available in all projects)
cp -r skills/burp-scan ~/.claude/skills/burp-scan
# Or project-specific
cp -r skills/burp-scan .claude/skills/burp-scan
```
Verwende dann `/burp-scan` in Claude Code oder lasse es automatisch auslösen, wenn du Burp-Scanning erwähnst.
### Installation für andere KI-Assistenten
Der Skill ist eine eigenständige Markdown-Datei unter [`skills/burp-scan/SKILL.md`](https://github.com/six2dez/burp-ai-agent/blob/main/skills/burp-scan/SKILL.md). Du kannst ihn mit jedem KI-Assistenten verwenden, der System-Prompts oder Kontextdateien unterstützt:
- **Gemini CLI / Codex / OpenCode**: Als Kontextdatei hinzufügen oder in deinen System-Prompt einfügen
- **Benutzerdefinierte MCP-Clients**: Den Skill-Inhalt als Systemkontext zusammen mit deiner MCP-Verbindung einbinden
- **Jedes LLM**: Die Datei ist eigenständig — speise sie als Kontext zusammen mit deinen MCP-Tool-Definitionen ein
### Anwendungsbeispiel
```
You: Connect to Burp MCP at localhost:9876 and scan the proxy history for IDOR vulnerabilities
AI: [Uses proxy_http_history to pull traffic]
[Identifies endpoints with numeric IDs]
[Sends http1_request with ID+1, ID-1 payloads]
[Compares responses for different user data]
[Creates issue_create for confirmed IDOR]
```
> Die Skill und der integrierte Scanner des Plugins ergänzen sich: Das Plugin führt automatisierte Hintergrund-Scans aus, während die Skill interaktive, analystengesteuerte Scans von deinem Terminal aus ermöglicht.
## Dokumentation
Die vollständige Dokumentation ist unter **[burp-ai-agent.six2dez.com](https://burp-ai-agent.six2dez.com)** verfügbar.
- [Installation](https://burp-ai-agent.six2dez.com/getting-started/installation)
- [Welcher Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build)
- [Schnellstart](https://burp-ai-agent.six2dez.com/getting-started/quick-start)
- [UI-Tour](https://burp-ai-agent.six2dez.com/user-guide/ui-tour)
- [Agent-Profile](https://burp-ai-agent.six2dez.com/user-guide/agent-profiles)
- [Passiver Scanner](https://burp-ai-agent.six2dez.com/scanners/passive)
- [Aktiver Scanner](https://burp-ai-agent.six2dez.com/scanners/active)
- [MCP-Übersicht](https://burp-ai-agent.six2dez.com/mcp/overview)
- [Datenschutzmodi](https://burp-ai-agent.six2dez.com/privacy/privacy-modes)
- [Einstellungsreferenz](https://burp-ai-agent.six2dez.com/reference/settings-reference)
- [Sicherheitshinweise](https://burp-ai-agent.six2dez.com/security/advisories)
- [Fehlerbehebung](https://burp-ai-agent.six2dez.com/reference/troubleshooting)
- [Burp Scan Skill](https://burp-ai-agent.six2dez.com/examples/burp-scan-skill)
## Operator-Playbooks
- [MCP-Härtung](https://github.com/six2dez/burp-ai-agent/blob/main/docs/mcp-hardening.md)
- [UI-Sicherheitsleitfaden](https://github.com/six2dez/burp-ai-agent/blob/main/docs/ui-safety-guide.md)
- [Backend-Fehlerbehebung](https://github.com/six2dez/burp-ai-agent/blob/main/docs/backend-troubleshooting.md)
- [Anthropic-Backend-Einrichtung](https://github.com/six2dez/burp-ai-agent/blob/main/docs/anthropic-backend.md)
- [Externe MCP-Server](https://github.com/six2dez/burp-ai-agent/blob/main/docs/external-mcp-servers.md)
### Hinweise zu Datenschutz und Sicherheit
- **Secrets im Ruhezustand — was die Verschlüsselung leistet und was nicht.** Alle gespeicherten API-Schlüssel und Tokens (Anthropic, MCP-Bearer-Token, TLS-Keystore-Passwort usw.) werden mit AES-256-GCM unter Verwendung eines pro Installation zufällig erzeugten Master-Keys (`SecretCipher`) verschlüsselt. **Dieser Master-Key selbst wird in den Burp-Einstellungen Base64-kodiert neben dem Chiffretext gespeichert, den er schützt** (Einstellung `secret.master.key.v1`). Wer deine Burp-Einstellungen lesen kann, kann daher auch den Schlüssel lesen und die Secrets entschlüsseln. Er schützt **nicht** gegen einen lokalen Angreifer oder einen bösartigen Prozess, der unter deinem Benutzerkonto läuft; betrachte ihn als Verschleierung gegen beiläufige Einsicht in eine Einstellungsdatei oder ein exportiertes Projekt. Wenn ein Zugangsdatum diesem Bedrohungsmodell standhalten muss, bewahre es in einem dedizierten Secret Store auf und füge es pro Sitzung ein.
- **Vom Modell ausgegebene Tool-Aufrufe benötigen deine Genehmigung.** Ein Tool-Aufruf, den die Erweiterung aus der *Modellausgabe* parst, wird nicht gegen Burp ausgeführt, bis du entscheidest. Jedes Tool trägt eine erforderliche Sicherheitsstufe: automatisch ausführen (schreibgeschützt und begrenzte Ausgabe), mit einer Option **Für Sitzung genehmigen** bestätigen oder bei jedem einzelnen Aufruf bestätigen. Ein Tool-Name, den der Katalog nicht kennt, führt zu Bestätigung bei jedem Aufruf, niemals zu automatisch, und externe Tools im Namespace `ext:` bestätigen immer jeden Aufruf. Die Entscheidung erscheint als Karte inline im Chat-Transkript statt als modaler Dialog, und jede Entscheidung wird aufgezeichnet — ein Audit-Ereignis plus eine Zeile im Output-Tab von Burp, da die Audit-Protokollierung standardmäßig deaktiviert ist. Eine Ablehnung liefert dem Modell ein neutrales Ergebnis „nicht autorisiert, nicht erneut versuchen" statt eines Fehlers. Diese Stufe ist unabhängig vom Schalter **Unsafe Mode**: Unsafe Mode regelt, ob ein Tool *überhaupt* ausgeführt werden darf, die Stufe regelt, ob das Modell es *ohne Nachfrage* ausführen darf. Designbegründung: [`DECISIONS.md`](https://github.com/six2dez/burp-ai-agent/blob/main/DECISIONS.md) ADR-15. Operator-Runbook: [docs/ui-safety-guide.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/ui-safety-guide.md).
- Der STRICT-Datenschutzmodus anonymisiert Hosts mit echtem HKDF (HMAC-SHA256 extract/expand). Der BALANCED-Modus redigiert Cookies, Tokens und Auth-Header. Der OFF-Modus sendet den Traffic unverändert.
- Ausgaben externer MCP-Server werden vor dem Eintritt in den KI-Prompt in eine Vertrauensgrenzen-Markierung eingebettet, wodurch Prompt-Injection aus nicht vertrauenswürdigen Server-Antworten verhindert wird (nur im Full-Build).
Einstellungen sind intern schema-versioniert (`settings.schema.version`) und werden beim Laden additiv migriert, um sichere Upgrades zu gewährleisten.
## Voraussetzungen
- **Burp Suite** Community oder Professional, 2026.2 oder neuer
- **KI-Funktionen im BApp-Store-Build** — Das BApp-Store-Build läuft auf Burp Community und Burp Professional; es sendet KI-Anfragen nur, solange Burps Einstellung „Use AI" für die Erweiterung aktiviert ist, und bei deaktivierter Einstellung lädt es und lehnt jede KI-Anfrage ab. Die HTTP- und CLI-Backends des vollständigen GitHub-Builds hängen nicht von Burps „Use AI" ab (Burp AI und die MCP-Tools `ai_analyze` und `ai_passive_scan` tun dies weiterhin); siehe [Which Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build).
- **Java 21** (mit modernem Burp für die Laufzeit gebündelt; separat erforderlich für den Build aus dem Quellcode)
- Mindestens ein konfiguriertes KI-Backend (siehe Tabelle oben)
## Lizenz
Dieses Projekt ist unter der [MIT License](https://github.com/six2dez/burp-ai-agent/blob/main/LICENSE) lizenziert.
## Haftungsausschluss
Die Nutzung von Custom AI Agent zum Angriff auf Ziele ohne vorherige Zustimmung ist illegal. Es liegt in der Verantwortung des Nutzers, alle geltenden Gesetze zu befolgen. Die Entwickler übernehmen keine Haftung für Missbrauch oder Schäden, die durch dieses Tool verursacht werden. Verwenden Sie es verantwortungsvoll.
## Mitwirken
Issues und Pull Requests sind willkommen. Siehe [CONTRIBUTING.md](https://github.com/six2dez/burp-ai-agent/blob/main/CONTRIBUTING.md) für die Einrichtung der Entwicklungsumgebung und Richtlinien oder die [Developer docs](https://burp-ai-agent.six2dez.com/developer/architecture) für Details zur Architektur.