

SuperDiagnosticTool v1.0.5
KI-gestütztes Windows-Diagnose- und Auto-Reparatur-Tool mit Google Gemini. Erkennt Abstürze, optimiert die Leistung, scannt nach Malware und generiert PowerShell-Behebungs-Skripte. Universelle Hardwareunterstützung (1-128+ Kerne). Kostenlos und Open-Source.
SuperDiagnosticTool
KI-gestütztes Windows-Diagnose- & Behebungstool


SuperDiagnosticTool erfasst Hardware-Telemetrie in Echtzeit, sendet sie zur Analyse an die Google Gemini API und generiert PowerShell-Behebungsskripte, um erkannte Probleme zu beheben. Es enthält mehrere Validierungsebenen, die ein generiertes Skript bestehen muss, bevor der Benutzer aufgefordert wird, es auszuführen.
Screenshots
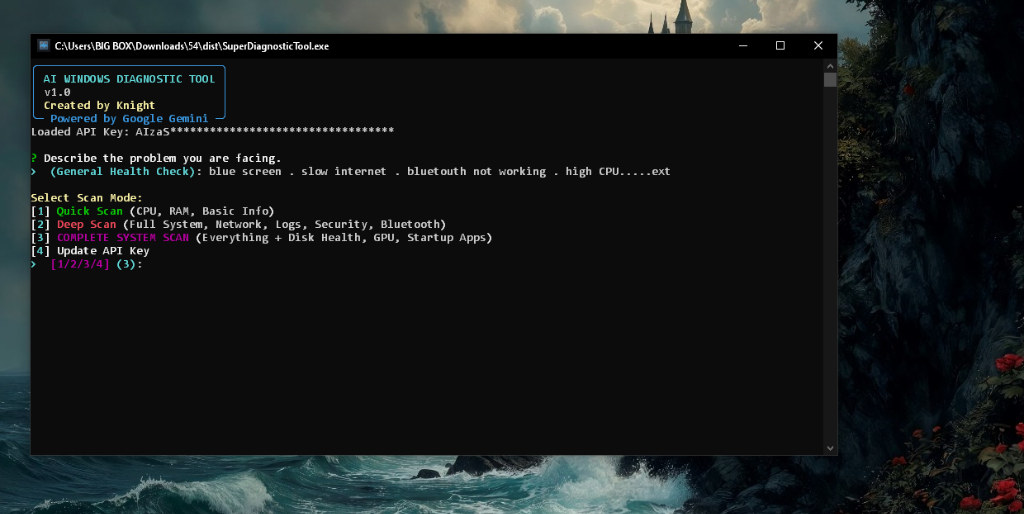
Hauptoberfläche mit Auswahl des Scan-Modus und Eingabe der Problembeschreibung
Hauptfunktionen
Universelle Hardware-Unterstützung
- Dynamische Skalierung: Passt sich automatisch an jede CPU-Konfiguration an (1-128+ Kerne)
- Hardware-unabhängige Logik: Funktioniert auf Legacy-Systemen (Intel Pentium) bis hin zu High-End-Workstations (AMD Threadripper, Intel Xeon)
- Sichere Fallbacks: Sicherer Umgang mit nicht unterstützten Hardware-Abfragen (CPU-Frequenz, Akku, Auslagerungsspeicher)
- Für schwache Hardware optimiert: Leichtgewichtige Ausführung, um Ressourcenbelastung auf leistungsschwacher Hardware zu vermeiden
Intelligente KI-Analyse
- Google Gemini Integration: KI-gestützte Systemanalyse und Diagnose über die Gemini API
- Kontextbewusste Empfehlungen: Korreliert vom Benutzer gemeldete Probleme mit der erfassten System-Telemetrie
- Sicherheitsaudit: Sucht nach verdächtigen Prozessen, Ressourcenlecks und potenziellen Malware-Indikatoren
- Verifizierung nach der Behebung: Erstellt Abschlussberichte, die automatisierte Korrekturen von manuell zu bearbeitenden Punkten unterscheiden
Mehrschichtige Sicherheitsarchitektur
Von Gemini generierte Skripte durchlaufen vier aufeinanderfolgende Prüfungen, bevor der Benutzer aufgefordert wird, die Ausführung zu genehmigen:
Validierungs-Pipeline
- Wissensdatenbank-Abgleich: Gleicht KI-Lösungen mit einer Reihe getesteter, bewährter Behebungsmuster ab
- Dry-Run-Simulation: Zeigt alle beabsichtigten Änderungen (Dienste, Dateien, Registry) als Vorschau an, bevor eine Modifikation erfolgt
- Skriptvalidierung (
ScriptValidator): Dreistufige Prüfung — Blacklist (harte Sperre bei destruktiven Mustern), Erkennung verdächtiger Muster (alias- und verschleierungsbewusst) und Risikobewertung auf einer Skala von 0-100 - Abfangen kritischer Pfade (
CriticalPathInterceptor): Zero-Trust-Gate, das jedes Skript anhält, das HKLM/HKCU-Registrierungsschlüssel oder System32-Pfade berührt, bis der Benutzer dies ausdrücklich bestätigt
Sicherheitsgrenzen
- Systemwiederherstellungspunkte: Werden automatisch vor jeder Modifikation erstellt
- Snapshots vor/nach der Ausführung: Vollständige Erfassung des Systemzustands, um jede vorgenommene Änderung zu erkennen und zu protokollieren
- Rollback-Generierung: Erzeugt automatisch ein selektives Rollback-Skript, falls die Ausführung fehlschlägt
- Ausführungsprotokollierung: Jede Aktion wird mit Zeitstempeln in
%TEMP%\superdiagnostic_execution_*.logprotokolliert
PowerShell-Ausführung
- Überprüfung der Administratorrechte: Skripte prüfen vor dem Fortfahren, ob eine erhöhte Berechtigung vorliegt
- Variablenbereinigung: Regex-basiertes Escaping bewahrt
$env:-Variablen ohne Syntaxfehler - Dienst-Sicherheitsprüfungen: Überprüft die Existenz eines Dienstes vor jeder Start/Stop/Set-Operation
- Überwachte Ausführung: Skripte werden über
subprocess.runmit einem festen Timeout von 5 Minuten, vollständiger Erfassung von stdout/stderr und automatischer Bereinigung temporärer Dateien ausgeführt. Dies ist eine direkte Ausführung auf Host-Ebene, keine VM- oder Container-Isolation. Die oben genannten Validierungsschichten bilden die primäre Sicherheitsgrenze. - Fehlerbehandlung: Der PowerShell-Wrapper enthält try/catch/finally-Blöcke mit Fehlerberichterstattung pro Zeile
Umfassendes System-Scanning
- Leistungskennzahlen: CPU-Auslastung (gesamt + pro Kern), Speicheraufschlüsselung, Top-Ressourcenverbraucher
- Netzwerk-Intelligenz: Aktive Schnittstellen, DNS-Konfiguration, Wi-Fi-Signalstärke, Konnektivitätstests
- Sicherheitsintegrität: Antivirus-Status, Firewall-Profile, Windows Update-Verlauf
- Hardware-Zustand: SMART-Status der Festplatte, GPU-Informationen, Batteriestatus (Laptops)
- Systemdienste: Autostart-Anwendungen, fehlgeschlagene Dienste, kritische Ereignisprotokolle
- Prozess-Auditing: Identifiziert Prozesse mit ungewöhnlicher Ressourcennutzung oder Dateispeicherorten
Menschzentrierte Berichterstattung
- Professionelle HTML-Berichte: Diagnoseberichte im dunklen Design, responsiv, mit visuellen Kennzahlen
- Abschlussformulierungen in der Vergangenheitsform: Berichte verwenden die Tags
[FIXED],[CLEANED],[DISABLED], um abgeschlossene Aktionen widerzuspiegeln - Abschnitt für manuelle Aufmerksamkeit: Trennt automatisierte Korrekturen klar von Punkten, die ein Eingreifen des Benutzers erfordern
- Zeitgestempelte Archive: Alle Berichte werden zur historischen Nachverfolgung in
AI_Reports/gespeichert
Schnellstart
Download
SuperDiagnosticTool.exe herunterladen — Eigenständige ausführbare Datei (kein Python erforderlich)
Die ausführbare Datei ist nicht signiert. Windows SmartScreen zeigt beim ersten Ausführen eine Warnung an. Siehe TRUST_GUIDE.md für das weitere Vorgehen. Wenn Sie lieber vor der Ausführung verifizieren möchten, erstellen Sie die Anwendung stattdessen aus dem Quellcode.
Voraussetzungen
- Windows 10 oder Windows 11
- Administratorrechte (erforderlich für System-Telemetrie und Behebung)
- Google Gemini API-Schlüssel (Kostenlosen Schlüssel erhalten)
Erster Start
- Laden Sie
SuperDiagnosticTool.exeherunter und führen Sie sie aus - Geben Sie bei Aufforderung Ihren Google Gemini API-Schlüssel ein
- Beschreiben Sie Ihr Systemproblem
- Wählen Sie den Scan-Modus (Quick / Deep / Complete)
- Überprüfen Sie die KI-Analyse und das generierte Behebungsskript
- Genehmigen Sie die Ausführung oder sehen Sie sich den detaillierten HTML-Bericht an
Installation (Für Entwickler)
Voraussetzungen
- Python 3.8 oder höher
- pip-Paketmanager
Abhängigkeiten installieren
Erstellen Sie eine virtuelle Umgebung, damit die Abhängigkeiten des Tools von anderen Python-Projekten isoliert bleiben:
python -m venv .venv
Aktivieren Sie es in der Windows-Eingabeaufforderung und installieren Sie dann die im Repository aufgeführten Abhängigkeiten:
.venv\Scripts\activate
pip install -r requirements.txt
In PowerShell aktivieren Sie die Umgebung mit:
.\.venv\Scripts\Activate.ps1