
 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen

 gmh5225/mcp-god-mode
Wolltest du nicht schon immer, dass es einfach alles kann? 148 LEISTUNGSSTARKE Infosec-/Admin-Tools auf einem einzigen MCP-Server.
 yslxotwod/wifisting
GTK4-Toolkit für drahtlose Sicherheit mit 57 eigenständigen Shell-Modulen für Wi-Fi-, Bluetooth-, RF-, Zigbee-, NFC- und routerbasierte Angriffe,…
 emenstanougat/esp32-bluejammer
ESP32- und nRF24-basierter 2,4-GHz-Jammer, der Bluetooth, BLE, WiFi und RC-Kanäle durch Rauschen und Paketflutung für kontrollierte Sicherheitstests…
 buybitart/cyclepatrol
Bash-Tool für wiederholte Wi-Fi-Sicherheitsprüfungen zu Fuß, mit Nachweisberichten. (neu erdachtes WLAN-WarDriving)
 praetorian-inc/caeruleus
Einzelne Go-Binärdatei für Bluetooth-Low-Energy-Sicherheitstests unter Linux/BlueZ: Scannen, GATT enumerieren, Lesen/Schreiben/Benachrichtigen,…
 turretsec/disclosure-thinkware-u3000
Drei nicht authentifizierte Schwachstellen im lokalen WiFi-Steuerungsprotokoll der Thinkware U3000 Dashcam: beliebiges Schreiben von Dateien,…
 wh02m1/cve-2026-77812
Proof-of-Concept, das passiv Klartext-BLE-DUML-Verkehr von DJI-Drohnen sniffed, um den Wi-Fi-PSK und vertrauenswürdige Session-UUIDs…
 roostercoopllc/flipper-mcp
KI-gestützter MCP-Server für Flipper Zero. Steuere SubGHz, NFC, RFID, IR, BLE, GPIO und mehr über WiFi mit Claude oder einem beliebigen MCP-Client.
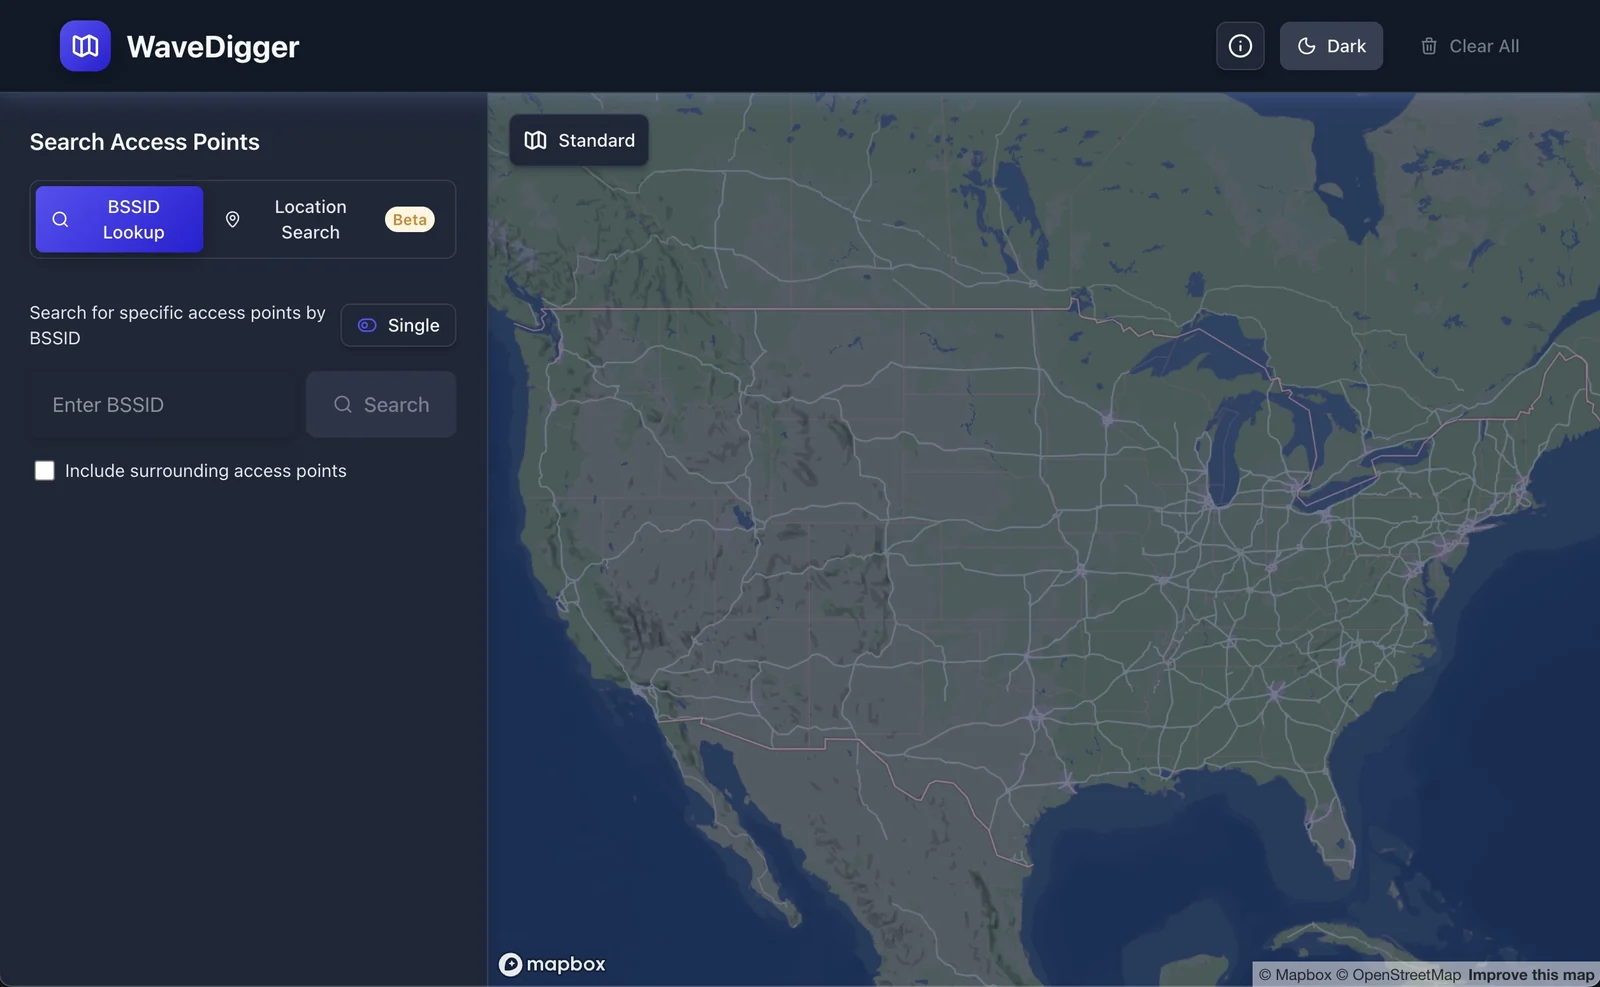 christianrowlands/wavedigger
BSSID-Suche in Apples öffentlichem WPS-Dienst
 feedbeef/dji_ble_vuln
DJI Drone DUML Command Injection über Bluetooth — Proof of Concept für CVE-2026-78306
 pentoo/pentoo-overlay
Gentoo-Overlay für Sicherheitstools sowie das Herzstück der Pentoo Livecd
 pushkarreddyy/radioguard
Zero-Trust-Mobilfunk-Verteidigungs-Subdienst für Android (IMSI-Catcher-, 2G-SMS-Blaster- und 4G-aLTEr-Erkennung & sicheres Routing)
 wh02m1/cve-2026-78306
Proof-of-Concept zur Ausnutzung der DUML-Befehlsinjektion über Bluetooth bei DJI-Drohnen, das unauthentifizierte Befehle sendet, um Anmeldedaten…
 snailsploit/claude-red
Kuratierte Bibliothek mit 78 Offensive-Security-SKILL.md-Modulen, die Claude mit Expertenmethodik für Red-Teaming in den Bereichen Web, AD, Wireless,…
 c2a2-at-florida-atlantic-university/gr-physec
GNU-Radio-Modul für Physical-Layer-Sicherheit mittels Deep-Learning-Kanal-Fingerprinting, Feature-Quantisierung und SHA3-512-Schlüsselgenerierung aus…
 idkwim/cve-2020-0022
Forschungs-Repository, das BlueFrag (CVE-2020-0022) Android-Bluetooth-Heap-Overflow-Experimente dokumentiert, einschließlich GDB-Crash-Analyse und…
 barghest-ngo/cve-2026-51376
Proof-of-Concept-Exploit für BLE-Cache-Poisoning in Bitchat 1.15.0, der einen Man-in-the-Middle-Angriff demonstriert, der den…
 davidsonrafaelk/evillimiter
Tool, das die Bandbreite von Geräten im lokalen Netzwerk ohne Administratorzugriff überwacht, analysiert und begrenzt








