 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen
 roostercoopllc/flipper-mcp
KI-gestützter MCP-Server für Flipper Zero. Steuere SubGHz, NFC, RFID, IR, BLE, GPIO und mehr über WiFi mit Claude oder einem beliebigen MCP-Client.
 christianrowlands/wavedigger
BSSID-Suche in Apples öffentlichem WPS-Dienst
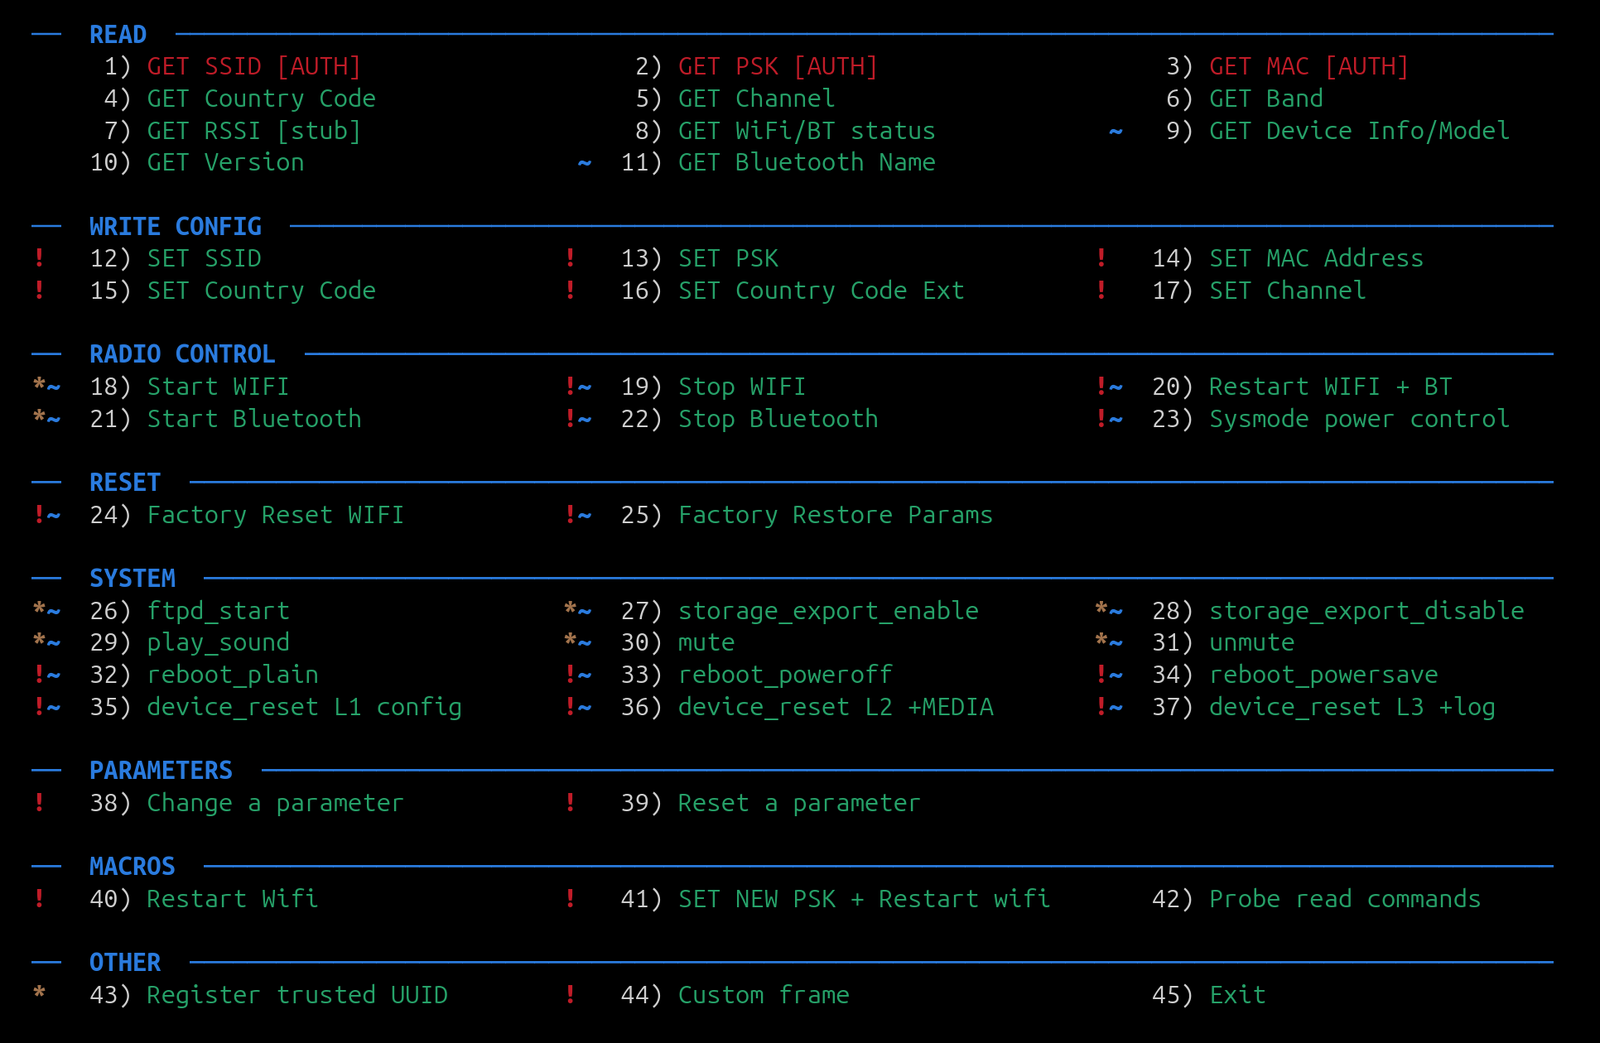 feedbeef/dji_ble_vuln
DJI Drone DUML Command Injection über Bluetooth — Proof of Concept für CVE-2026-78306
 pentoo/pentoo-overlay
Gentoo-Overlay für Sicherheitstools sowie das Herzstück der Pentoo Livecd
 pushkarreddyy/radioguard
Zero-Trust-Mobilfunk-Verteidigungs-Subdienst für Android (IMSI-Catcher-, 2G-SMS-Blaster- und 4G-aLTEr-Erkennung & sicheres Routing)
 wh02m1/cve-2026-78306
Proof-of-Concept zur Ausnutzung der DUML-Befehlsinjektion über Bluetooth bei DJI-Drohnen, das unauthentifizierte Befehle sendet, um Anmeldedaten…
 snailsploit/claude-red
Curated library of 78 offensive security SKILL.md modules that prime Claude with expert red team methodology across web, AD, wireless, cloud, and…
 c2a2-at-florida-atlantic-university/gr-physec
GNU-Radio-Modul für Physical-Layer-Sicherheit mittels Deep-Learning-Kanal-Fingerprinting, Feature-Quantisierung und SHA3-512-Schlüsselgenerierung aus…
 idkwim/cve-2020-0022
Forschungs-Repository, das BlueFrag (CVE-2020-0022) Android-Bluetooth-Heap-Overflow-Experimente dokumentiert, einschließlich GDB-Crash-Analyse und…
 barghest-ngo/cve-2026-51376
Proof-of-Concept-Exploit für BLE-Cache-Poisoning in Bitchat 1.15.0, der einen Man-in-the-Middle-Angriff demonstriert, der den…
 davidsonrafaelk/evillimiter
Tool, das die Bandbreite von Geräten im lokalen Netzwerk ohne Administratorzugriff überwacht, analysiert und begrenzt
 kismetwireless/kismet-docs
# Dokumentations-Repository für Kismet, einen kabellosen Netzwerkdetektor, Sniffer und Intrusion-Detection-System. Enthält Anleitungen,…
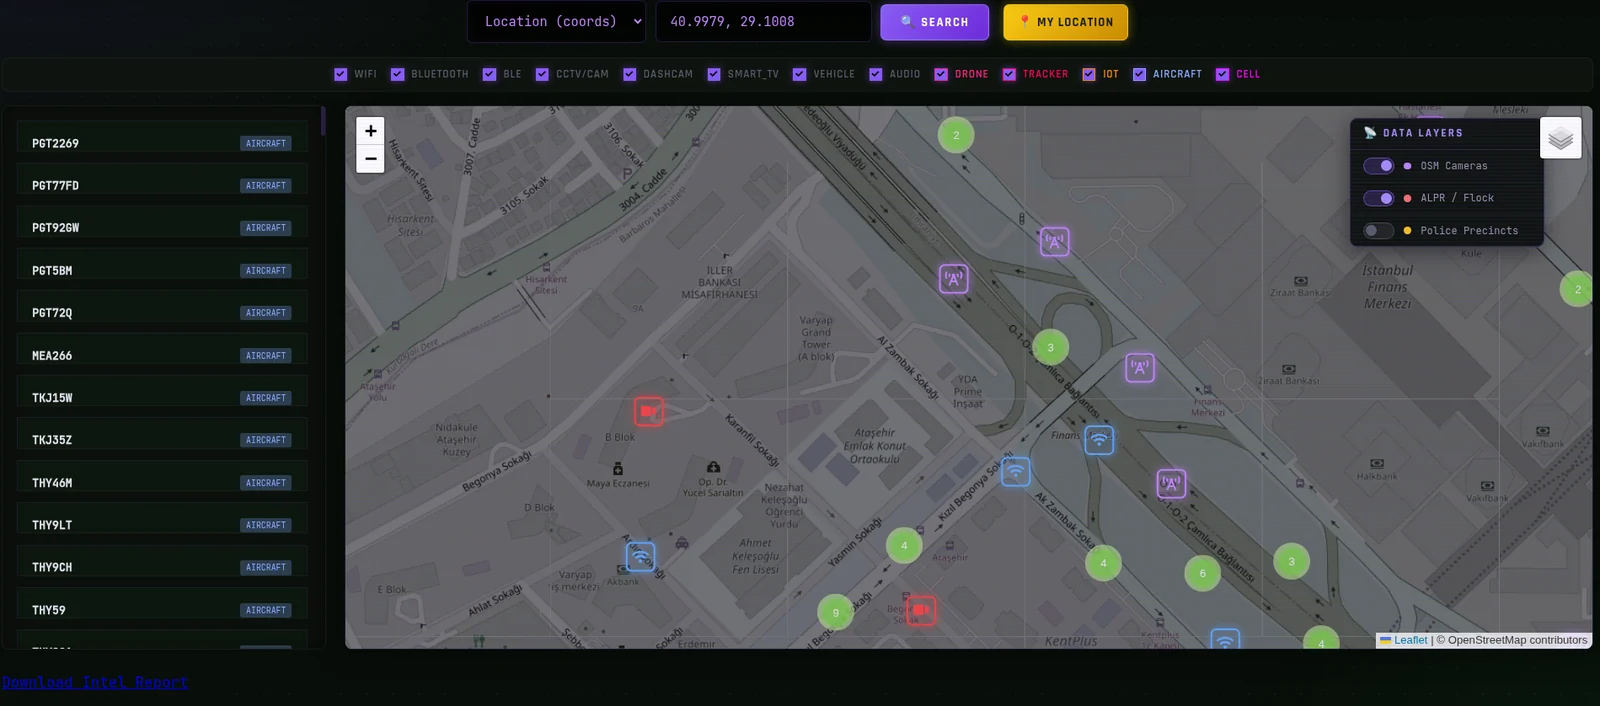 emrekybs/signalops
All-Source-Intelligence-Fusion-Dashboard – WiFi-, Mobilfunk-, CCTV-, ADS-B-, Orbital- und SDR-Feeds, vereint in einer einzigen taktischen Karte. Nur…
 v3ilsm1th/cve-2023-45866_wip
Simuliert eine Bluetooth-Tastatur, um CVE-2023-45866 auszunutzen, und injiziert Tastatureingaben über DuckyScript auf verwundbaren Android-, iOS-,…
 v3ilsm1th/cve-2024-53027-wip
Proof-of-Concept für CVE-2024-53027, eine Denial-of-Service-Schwachstelle im Wi-Fi-Beacon-Länderelement (Country IE), die Qualcomm-WLAN-Chipsätze…
 v3ilsm1th/cve-2025-27840-wip
Work-in-Progress-PoC für CVE-2025-27840, eine ESP32-Bluetooth-Schwachstelle, die undokumentierte HCI-Befehle nutzt, um Speicherzugriff und…
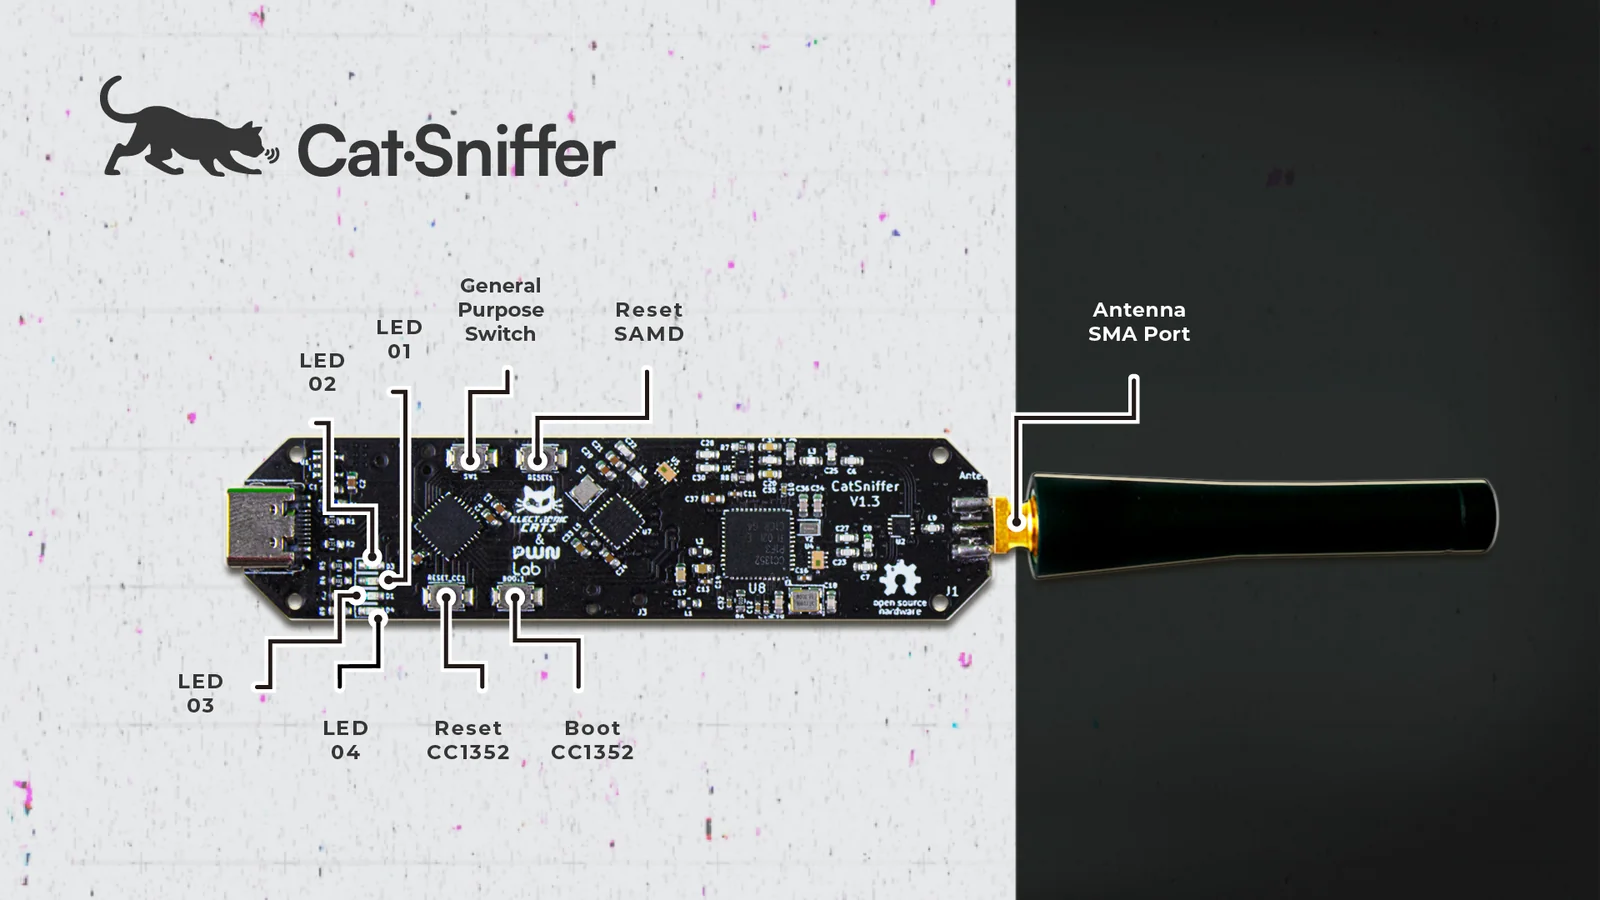 electroniccats/catsniffer-firmware
Firmware-Repository für CatSniffer, ein Multi-Protokoll-Board für IoT-Sicherheitsforschung mit Unterstützung für BLE, Zigbee, Sub-1-GHz und mehr, mit…
 nickdaria/wyze-bulb-color-pwned
No-open firmware exploit for the Wyze WLPA19CV2 color bulb