
 #1
Automatisierte Tools zur Erkennung gängiger Webanwendungsfehler (z. B. XSS, SQLi).
Kitploit empfohlen

 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 psiinon/open-source-web-scanners
Kuratierte Liste von Open-Source-Websicherheitsscannern, einschließlich Allzweckscannern, Infrastrukturscannern und Fuzzern, geordnet nach…
 stanislav-web/opendoor
OWASP-Plattform für Web-Reconnaissance & Verzeichnis-Erkennung
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
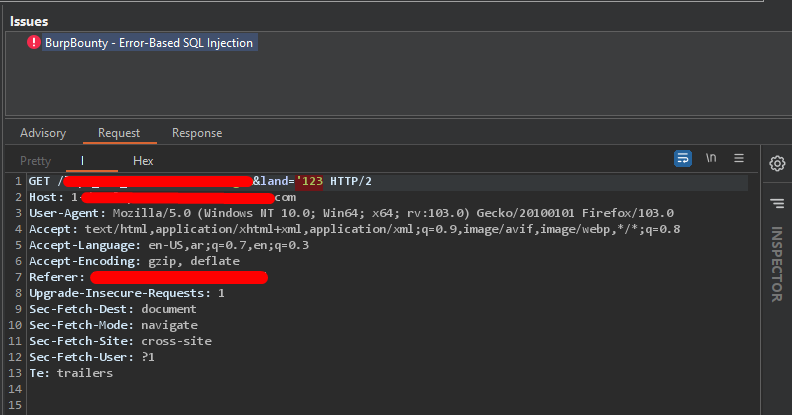 eslam3kl/sqlidetector
Einfaches Python-Skript, unterstützt durch ein BurpBounty-Profil, das hilft, SQL-Injection "Error based" zu erkennen, indem mehrere Anfragen mit 14…
 skavngr/rapidscan
:new: Der Multi-Tool-Web-Schwachstellenscanner.
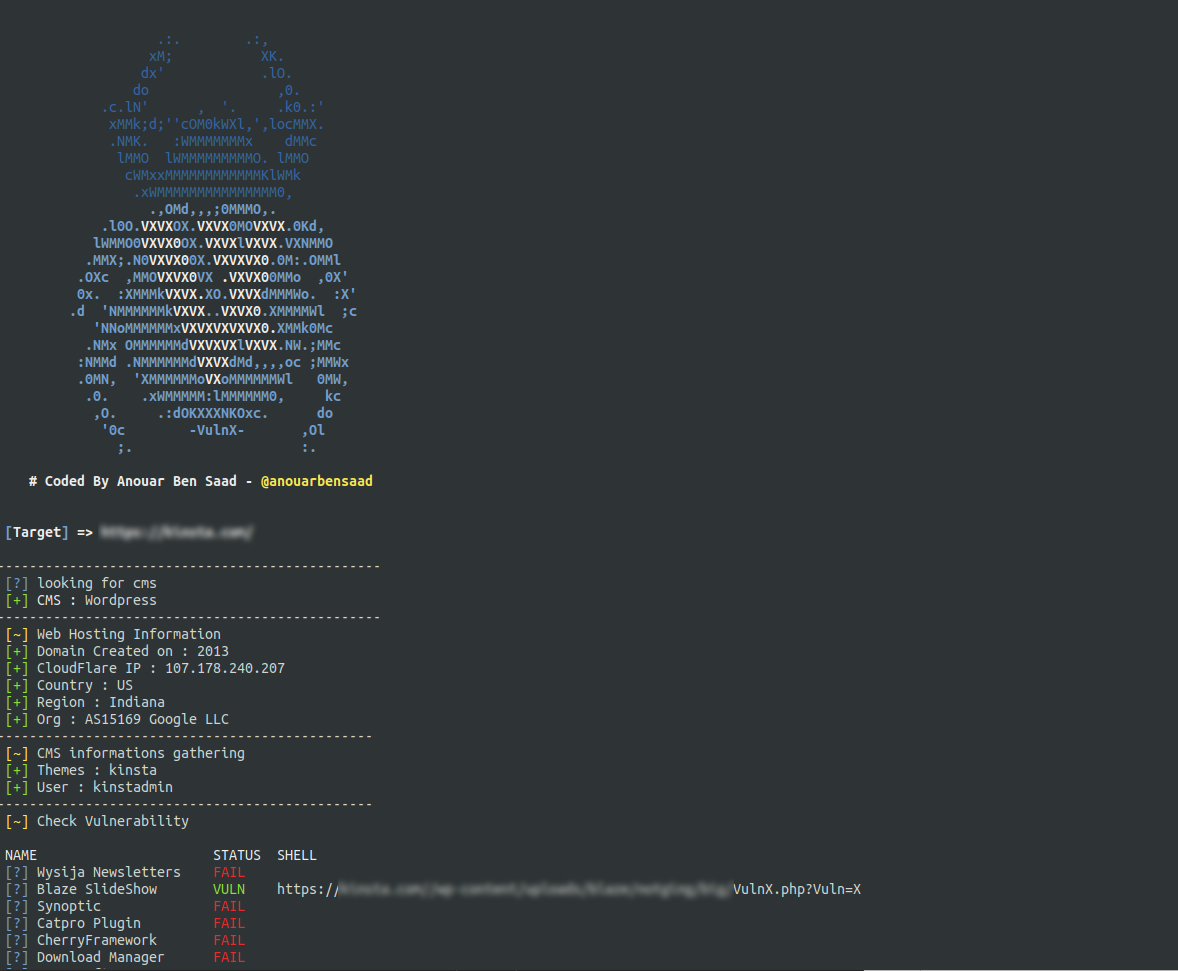 anouarbensaad/vulnx
vulnx 🕷️ ein intelligenter Bot, Shell kann automatische Injection durchführen und Forschern helfen, Sicherheitslücken in CMS-Systemen zu erkennen.…
 0xdea/tactical-exploitation
Moderne taktische Exploitation-Toolkit.
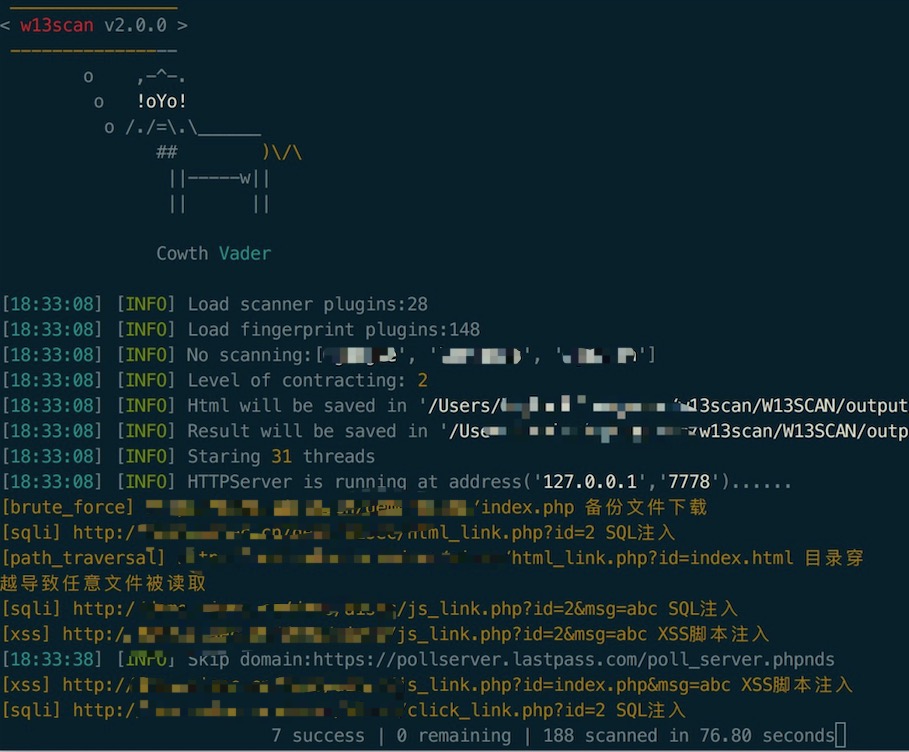 w-digital-scanner/w13scan
Passiver und aktiver Schwachstellen-Scanner für Webanwendungen mit plugin-basierter Erkennung von XSS, SQL-Injection, Command-Injection und…
 fgeek/pyfiscan
Kostenloser Webanwendungs-Schwachstellen- und Versionsscanner
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
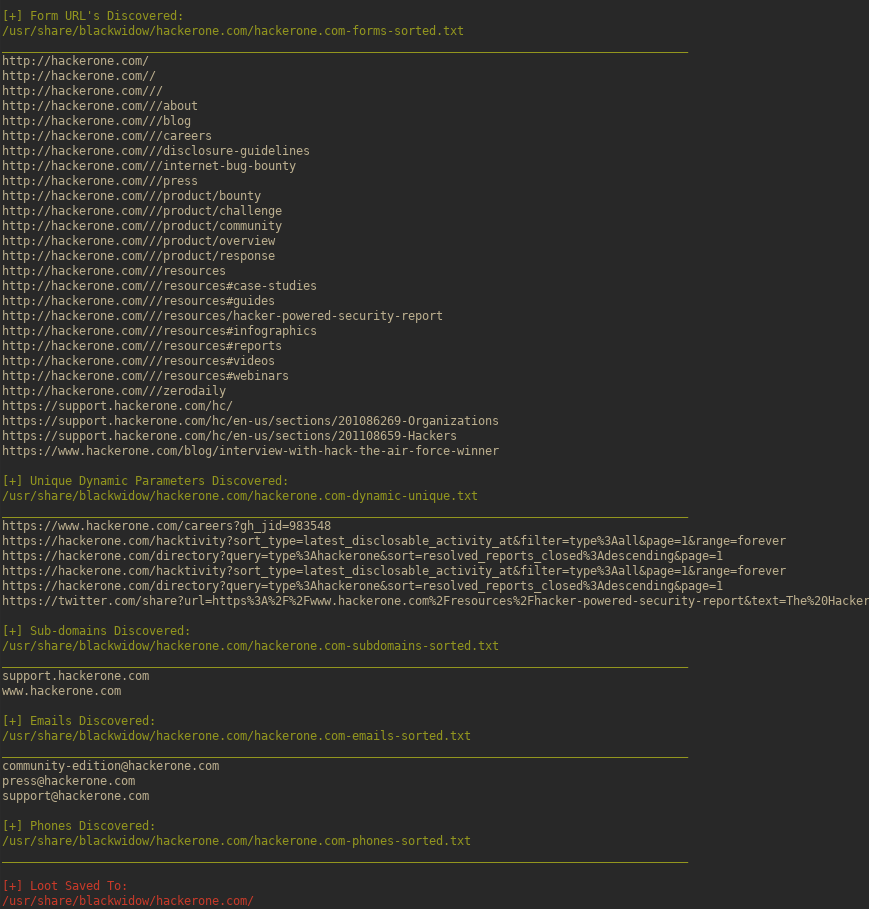 1n3/blackwidow
Ein auf Python basierender Webanwendungs-Scanner, um OSINT zu sammeln und nach OWASP-Schwachstellen auf einer Zielwebsite zu fuzzen.
 albinowax/activescanplusplus
Burp-Suite-Erweiterung, die aktives und passives Scannen um Prüfungen auf Host-Header-Angriffe, XXE, Expression-Language-Injection, Shellshock und…
 sleepingbag945/dddd
Batch-Tool zur Asset-Erfassung und Schwachstellen-Scanning für Red Teams. Zieht Ziele von Hunter, Fofa und Quake, führt Fingerprinting,…
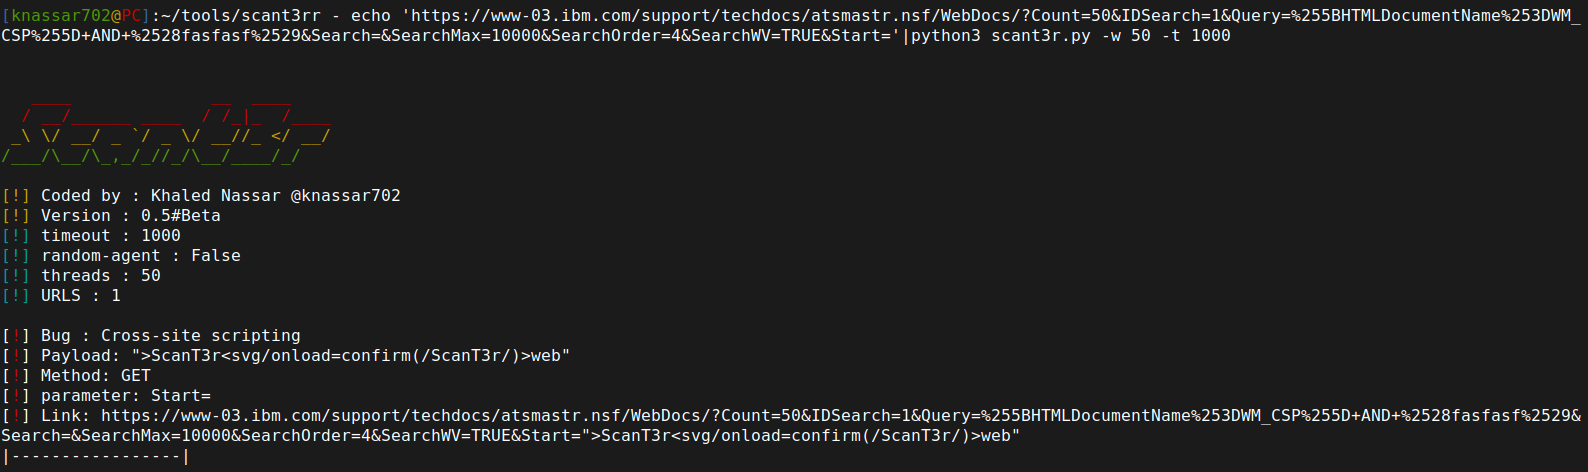 mindpatch/scant3r
Modulbasiertes Web-Schwachstellenscanner und Bug-Bounty-Automatisierungsframework mit integrierten Erkennungsmodulen für XSS, SSTI, SSRF und…
 spinkham/skipfish
Webanwendungssicherheitsscanner erstellt von lcamtuf für Google - Inoffizieller Spiegel
 bahaabdelwahed/killshot
Ein Penetrationstest-Framework, Informationssammlungstool und Website-Schwachstellen-Scanner
 shenril/sitadel
Webanwendungs-Sicherheitsscanner








