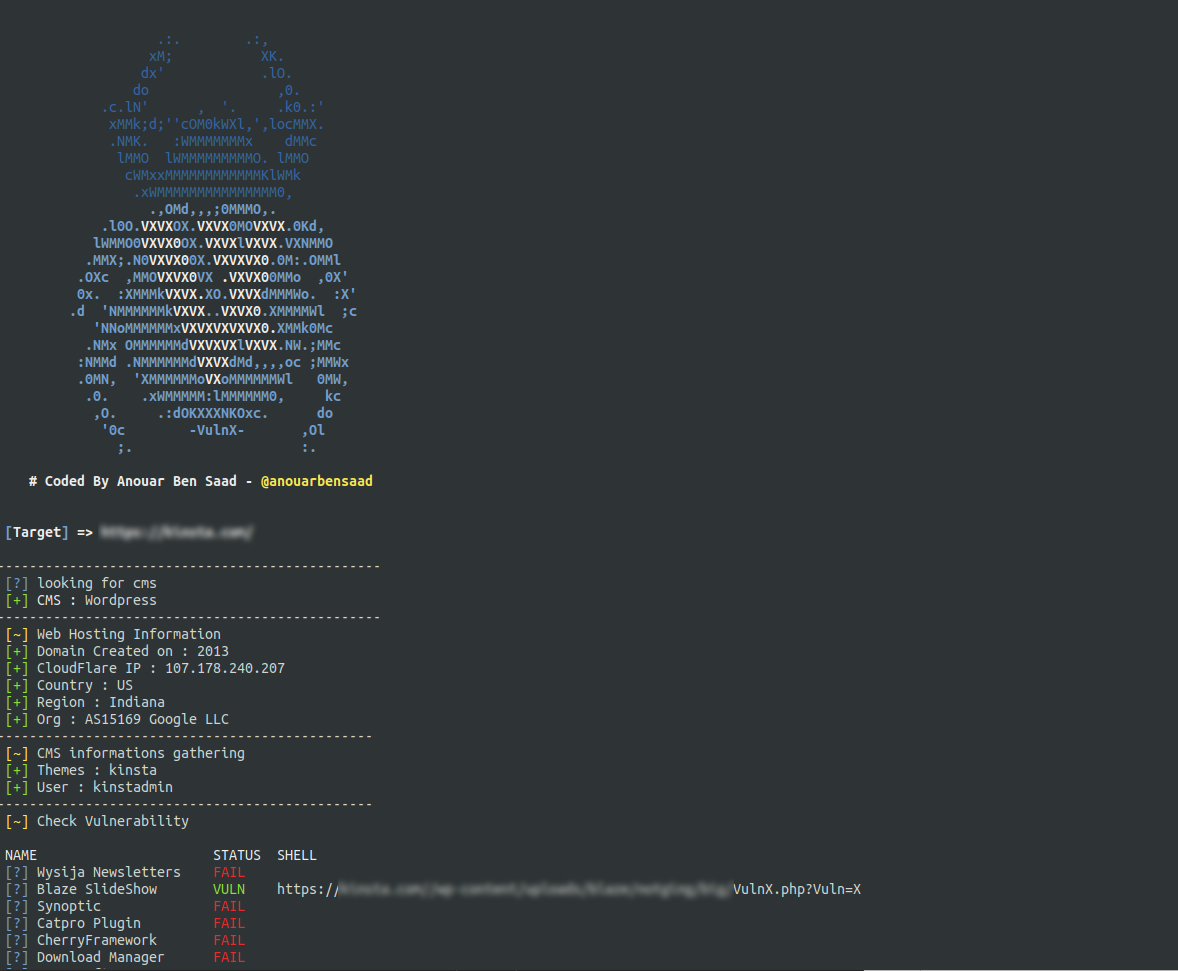

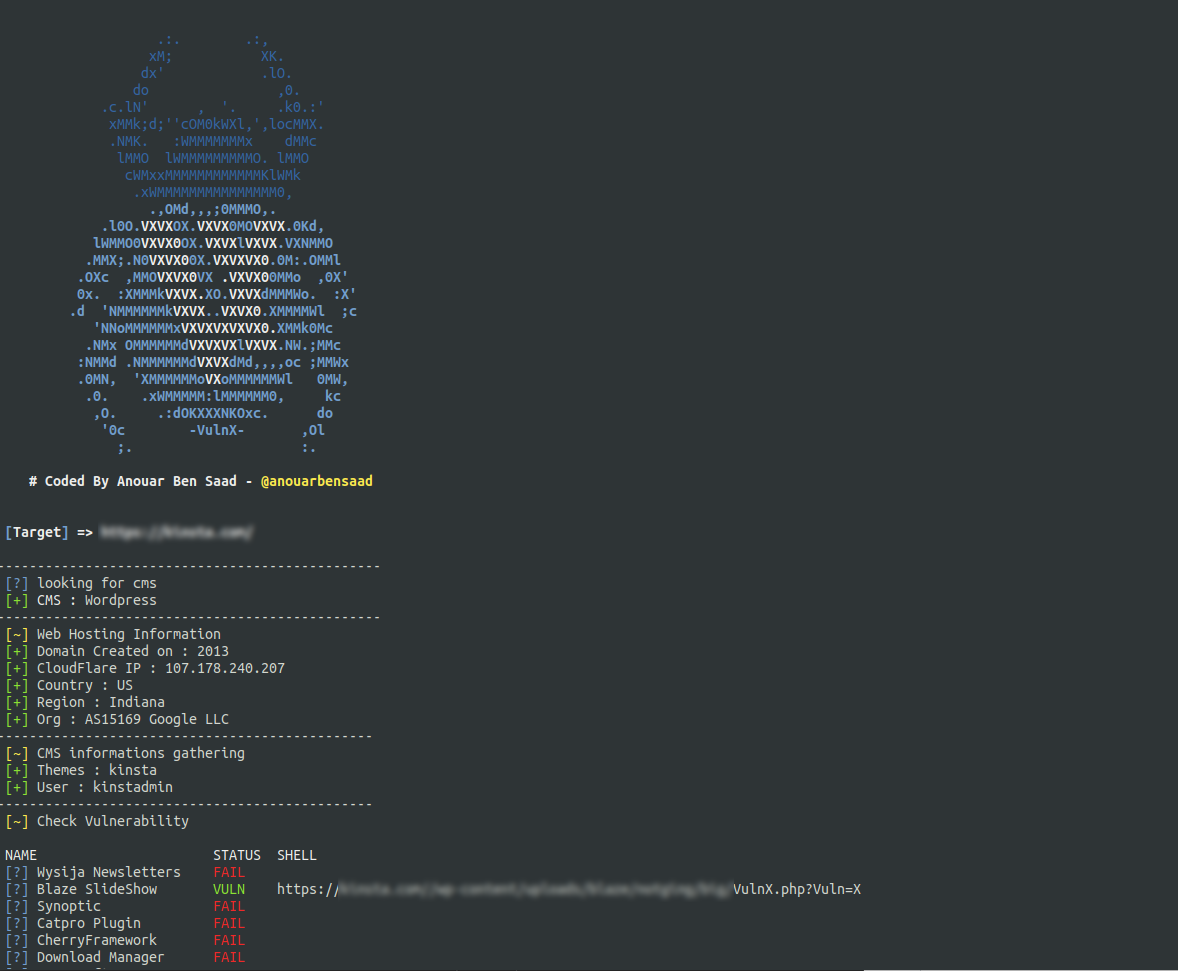
vulnx 🕷️ ein intelligenter Bot, Shell kann automatische Injection durchführen und Forschern helfen, Sicherheitslücken in CMS-Systemen zu erkennen. Es kann eine schnelle CMS-Sicherheitsprüfung, Informationssammlung (einschließlich Subdomain, IP-Adresse, Länderinformationen, Organisationsinformationen und Zeitzone usw.) und Schwachstellen-Scanning durchführen.


https://github.com/anouarbensaad/vulnx/archive/master.zip
VulnX Wiki • Verwendung • Kompatibilität • Bibliothek •
Vulnx ist ein intelligenter Bot-Auto-Shell-Injektor, der Schwachstellen in mehreren CMS-Typen erkennt, schnelle CMS-Erkennung, Informationssammlung und Schwachstellenscanning des Ziels wie Subdomains, IP-Adressen, Land, Organisation, Zeitzone, Region, DNS und mehr ...
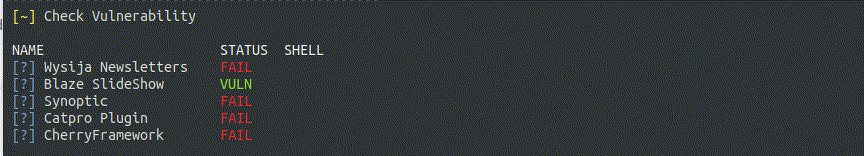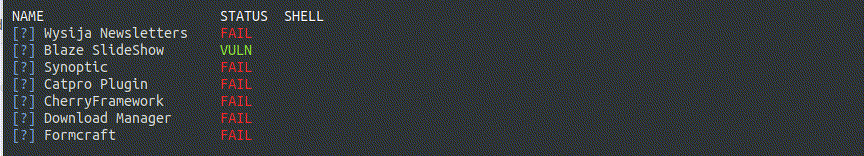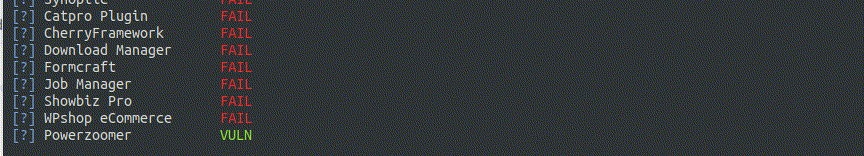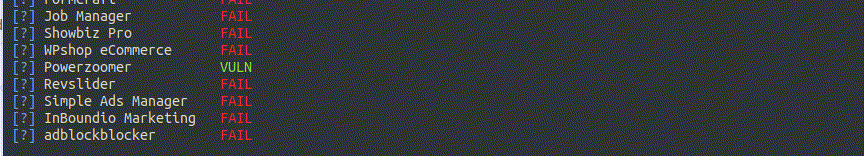
Anstatt wie bei allen anderen Tools jede Shell manuell zu injizieren, analysiert VulnX die Ziel-Website auf das Vorhandensein einer Schwachstelle und injiziert die Shell, falls vorhanden. Es sucht URLs mit Dorks Tool.
Port-Scan Hohe StufeDNS-Server-DumpFühren Sie dazu einen Scan mit dem Flag --dns und -d für Subdomains durch.
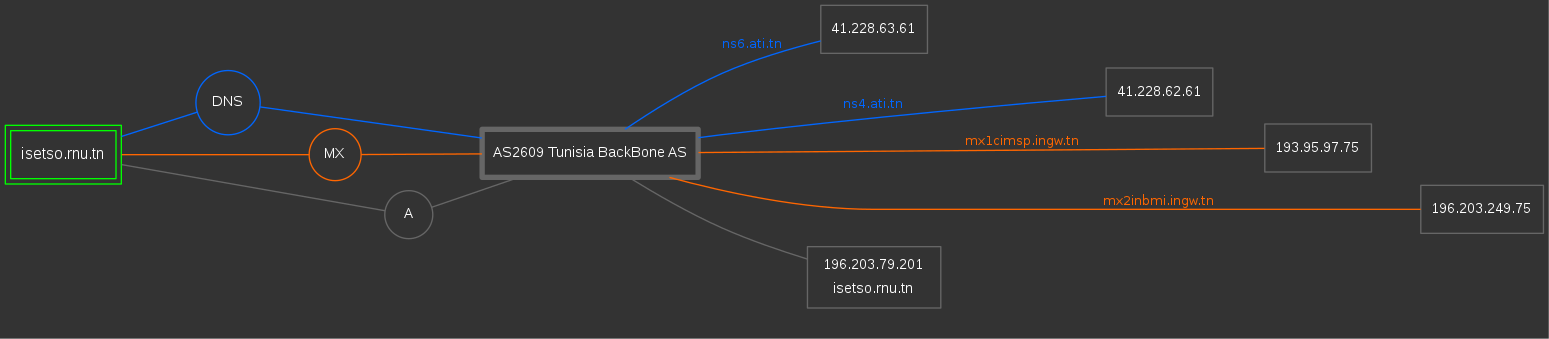
Um eine Karte von isetso.rnu.tn zu generieren, führen Sie den Befehl
vulnx -u isetso.rnu.tn --dns -d --output $PATH in einem neuen Terminal aus.
$PATH : Wo die Diagrammergebnisse gespeichert werden.
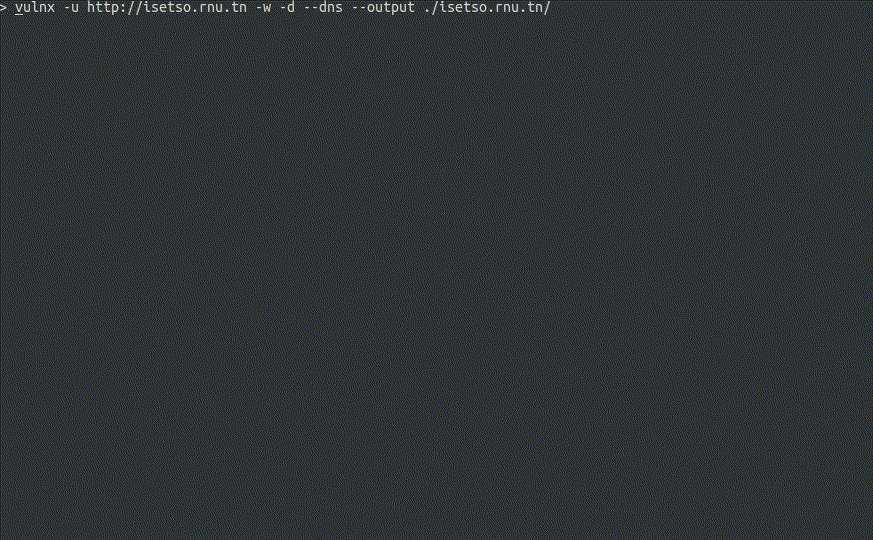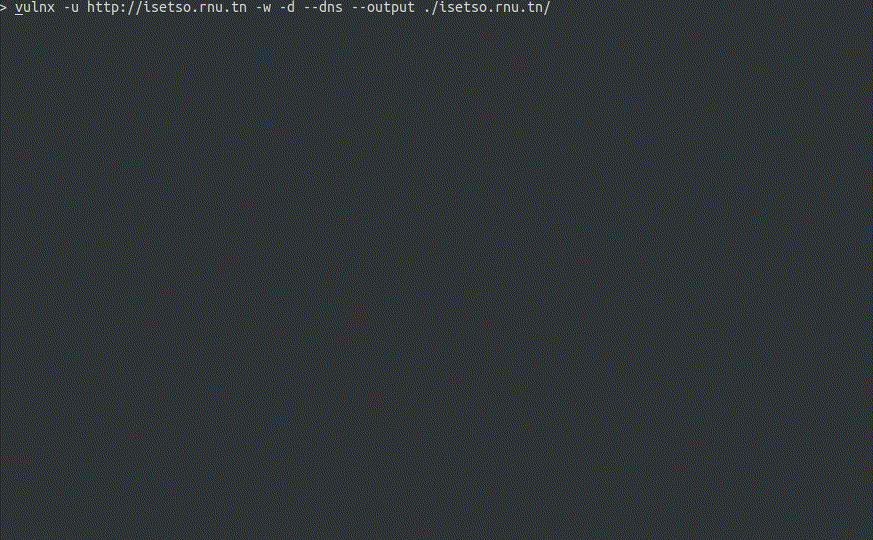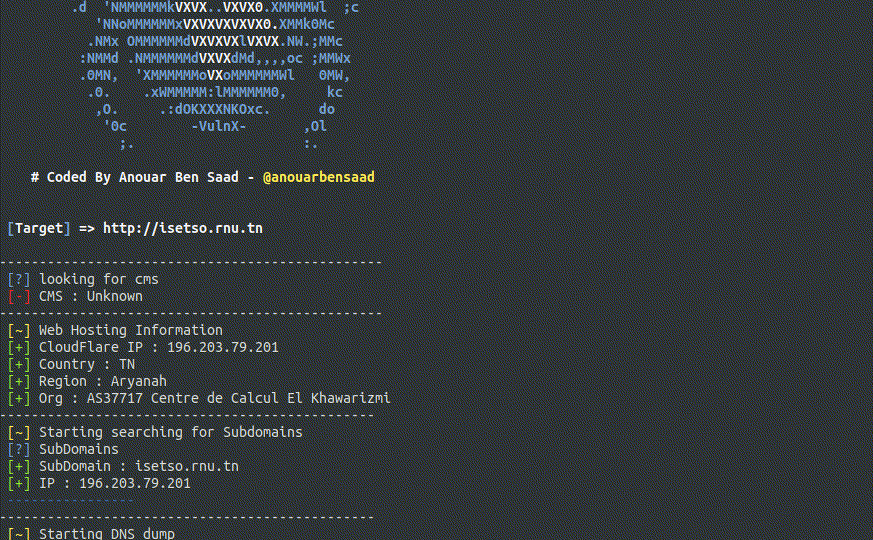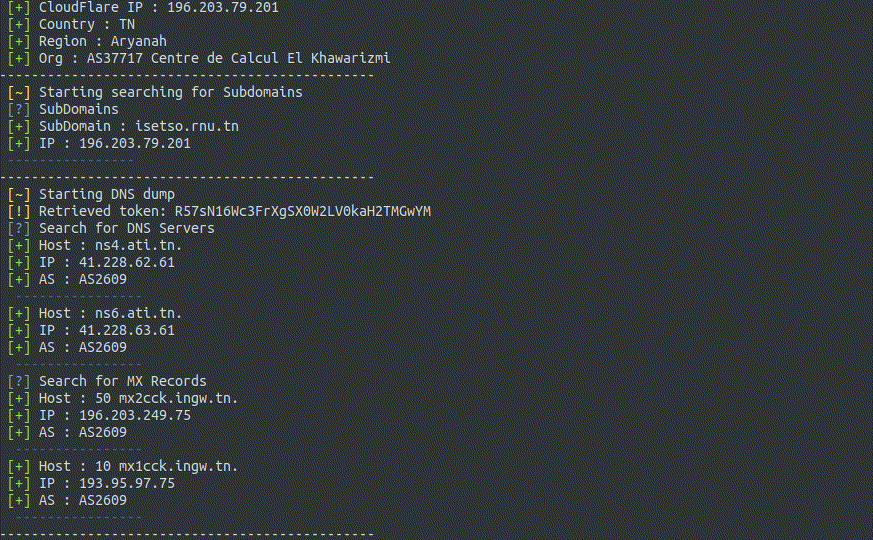
Erzeugt ein Bild, das die Ziel-Subdomains, MX- und DNS-Daten anzeigt.