
 #1
Automatisierte Tools zur Erkennung gängiger Webanwendungsfehler (z. B. XSS, SQLi).
Kitploit empfohlen

 hahwul/smugglex
Rust-basierter HTTP-Request-Smuggling-Scanner.
 kabiri-labs/rcekit
RCE-Erkennungs- und Bestätigungs-Toolkit, das URLs oder erfasste HTTP-Anfragen auf Command Injection, SSTI, blinde und OOB-Pfade testet und…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 pennacle-security/summit
Open-Source-Plattform für Web-Sicherheitstests: Proxy, Scanner und Fuzzer in einem einzigen CLI. Von Pennacle Security.
 epi052/feroxbuster
Ein schnelles, einfaches, rekursives Content-Discovery-Tool, geschrieben in Rust.
zaproxy/zaproxyOpen-Source-Webanwendungssicherheitsscanner für automatisierte Schwachstellenerkennung, manuelles Penetrationstesten und API-Sicherheitstests mit…
 shenril/sitadel
Webanwendungs-Sicherheitsscanner
 devcop95/bugbounty-lab101
Ein kompletter Bug-Bounty-Arbeitsbereich für HackerOne-Forscher. Enthält Scope-Durchsetzung, eine automatisierte Recon-/Schwachstellen-Pipeline (400+…
 affolter-engineering/xssearch
Rust-basierter XSS-Scanner mit kontextabhängiger Payload-Auswahl, WAF-Erkennung und -Umgehung, Crawling, Blind-XSS-Callbacks und statischer…
 stanislav-web/opendoor
OWASP-Plattform für Web-Reconnaissance & Verzeichnis-Erkennung
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 owasp/nettacker
Automatisiertes Penetrationstest-Framework - Open-Source-Schwachstellenscanner - Schwachstellenmanagement
 awarexone/agentic-bug-hunter
KI-gestütztes Toolkit für die Bug-Bounty-Jagd, das mit oder ohne Abonnement funktioniert.
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 vighnesh91/-logicsentry-ai
Offline-SAST/DAST-Triage-Engine, die Quellcode parst und HAR-Verkehr wiedergibt, um Business-Logic-Fehler, BOLA, Race Conditions und…
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Python-Erkennungsartefakt, das Atlassian Jira-, Confluence- und Bitbucket-Instanzen auf die Schwachstelle CVE-2026-21589 zum beliebigen Dateilesen…
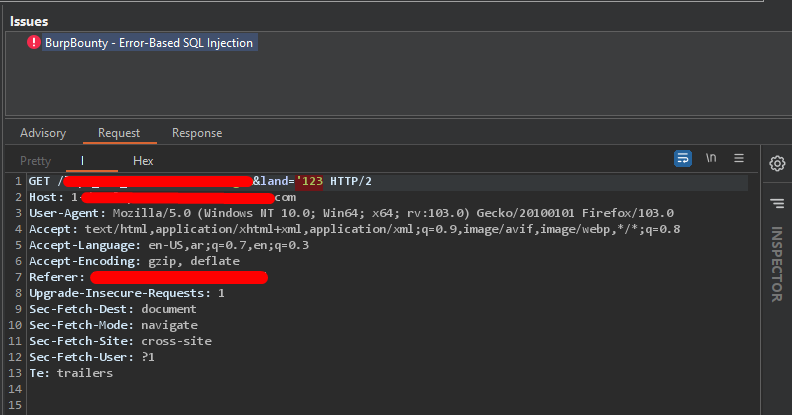 eslam3kl/sqlidetector
Einfaches Python-Skript, unterstützt durch ein BurpBounty-Profil, das hilft, SQL-Injection "Error based" zu erkennen, indem mehrere Anfragen mit 14…
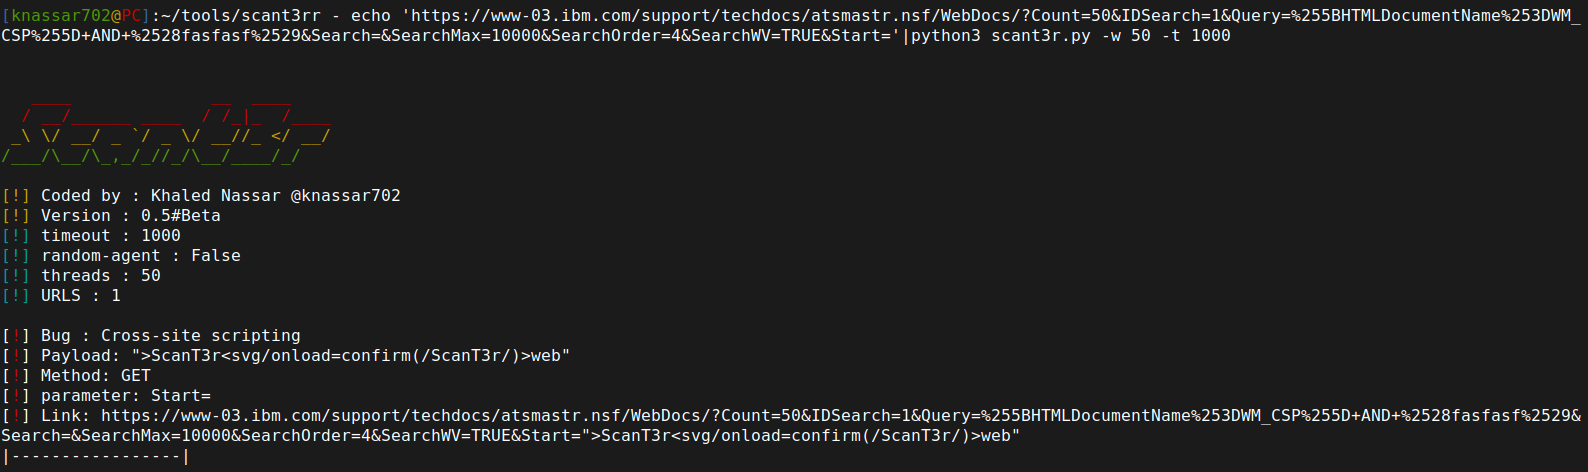 mindpatch/scant3r
Modulbasiertes Web-Schwachstellenscanner und Bug-Bounty-Automatisierungsframework mit integrierten Erkennungsmodulen für XSS, SSTI, SSRF und…







