#1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
 schierlm/javapayload
JavaPayload ist eine Sammlung reiner Java-Payloads, die für die Post-Exploitation aus reinen Java-Exploits oder aus häufigen Fehlkonfigurationen (wie…
 synacktiv/laravel-crypto-killer
Ein Tool, das entwickelt wurde, um schlechte Implementierungen von Entschlüsselungsmechanismen in Laravel-Anwendungen auszunutzen.
 mrcl0wnlab/shellshockhunter
Es ist ein einfaches Werkzeug zum Testen der Shellshock-Schwachstelle.
 earthboundkid/heffalump
Endloser HTTP-Honeypot, der über eine Reverse-Proxy-URL unendliche zufällige Daten an bösartige Bots ausliefert und so deren Speicher- und…
 h4x0r-dz/cve-2024-21893.py
CVE-2024-21893: SSRF-Schwachstelle in Ivanti Connect Secure
 jas502n/cve-2019-19781
Python-Exploit für CVE-2019-19781, der Citrix ADC mit Template-Injection angreift, um Remote-Codeausführung auf verwundbaren Gateways zu erreichen.
 pbnj/infosec-interview-questions
🗒️ Eine [in Arbeit befindliche] Sammlung von Interviewfragen für Rollen im Bereich Informationssicherheit
 doyensec/csptplayground
CSPTPlayground ist ein Open-Source-Playground zum Auffinden und Ausnutzen von Client-Side Path Traversal (CSPT).
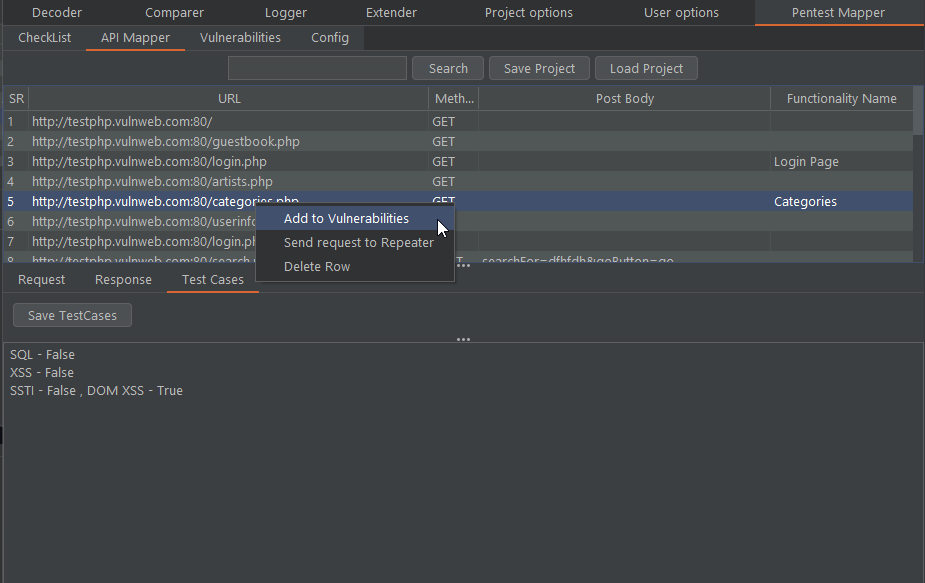 anof-cyber/pentest-mapper
Eine Burp Suite Erweiterung für Pentester und Bug-Bounty-Jäger, um Checklisten zu führen, Abläufe zu kartieren, Testfälle zu schreiben und…
 payatu/cve-2015-6086
PoC für CVE-2015-6086
 xteam-wing/cve-2021-22205
Pocsuite3 für CVE-2021-22205
 0neb1n/cve-2020-16947
Proof-of-Concept-Exploit für CVE-2020-16947, eine Microsoft-Outlook-RCE, die durch fehlerhaft formatierte HTML-Inhalte ausgelöst wird und zu einem…
 gobysec/weblogic
WebLogic-Schwachstellenanalyse vom Anfänger bis zum Experten.
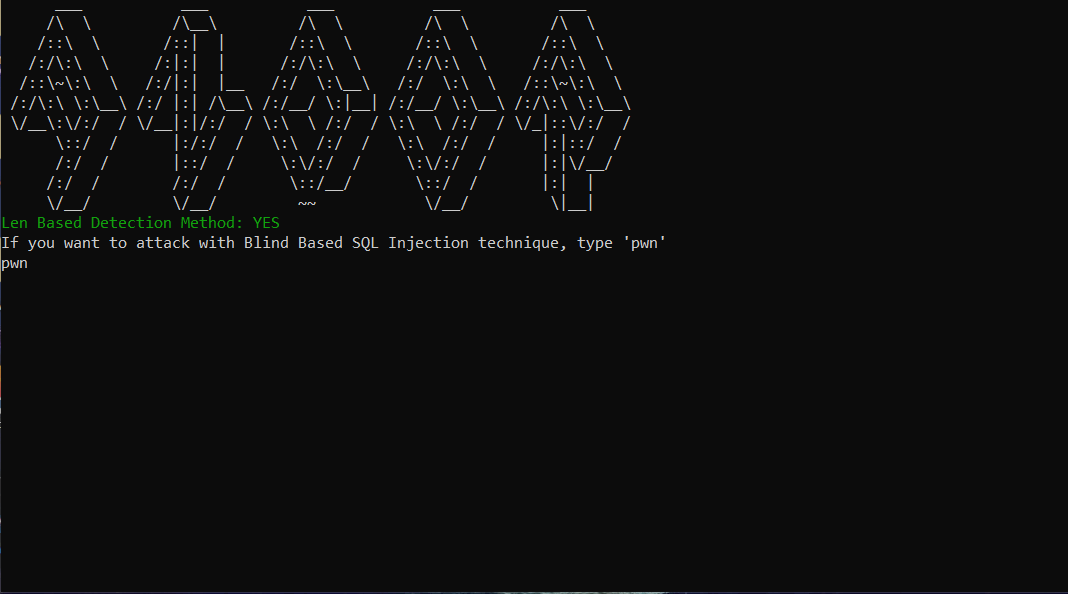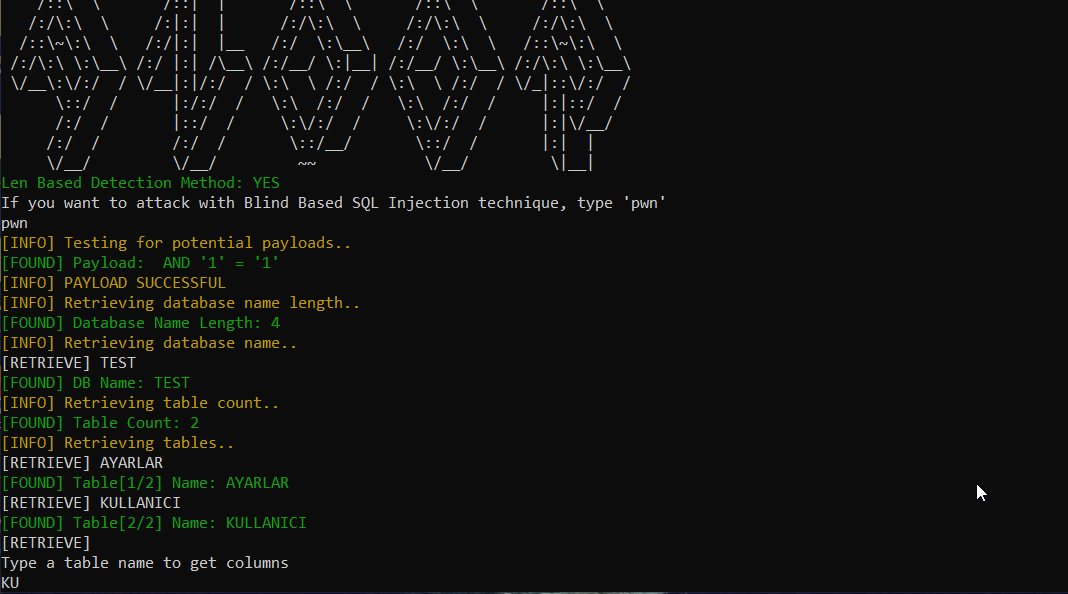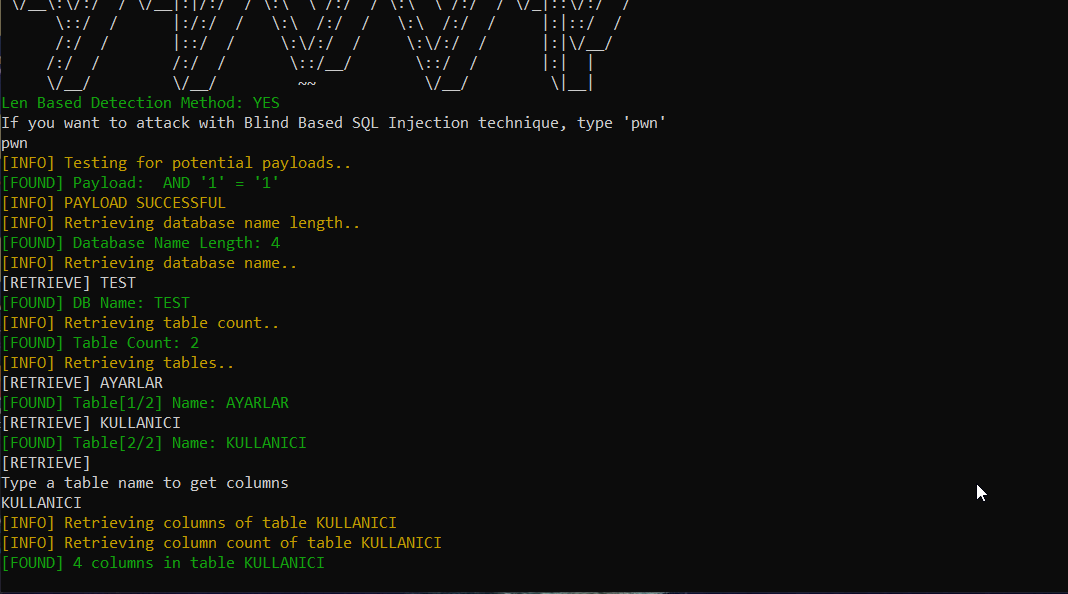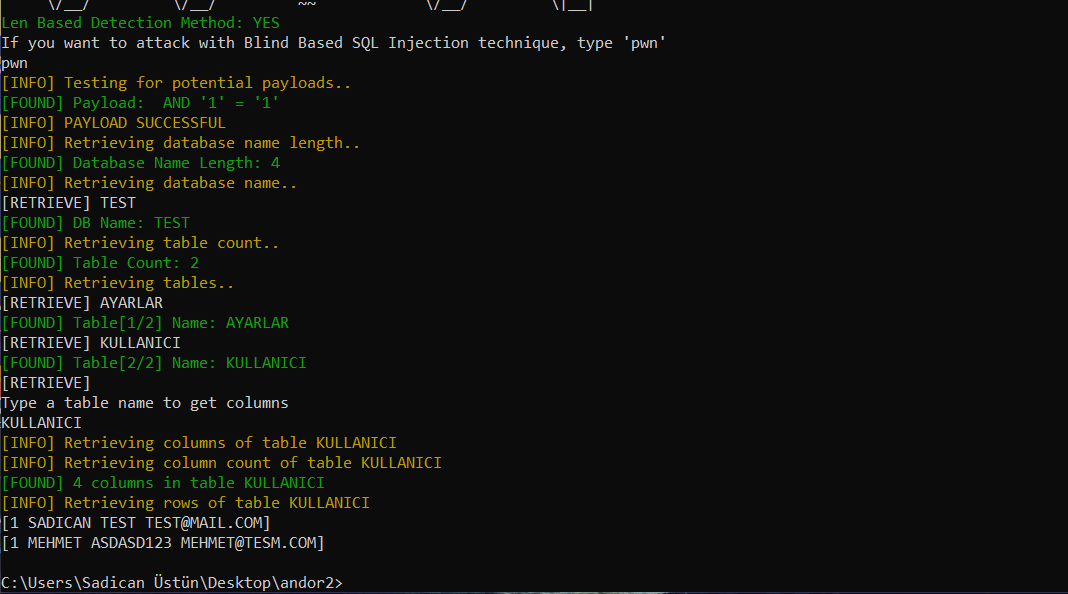 sadicann/andor
Blind SQL Injection Tool mit Golang
 sirpedrotavares/proxylogon-exploit
proxylogon exploit - CVE-2021-26857
 tuskira/ai-agent-gateway
Open-Source-Gateway, das MCP-Tool-Aufrufe und LLM-Datenverkehr von KI-Agenten absichert, steuert und überwacht, mit API-Schlüssel-Authentifizierung…
 horizon3ai/proxyshell
Proof of Concept für CVE-2021-34473, CVE-2021-34523 und CVE-2021-31207