
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
 offxec/thedoc
Automatisiert die Ausnutzung von SQL-Injection mit SQLMAP, scannt nach Sicherheitslücken, extrahiert Datenbank-Anmeldedaten, findet Admin-Loginseiten…
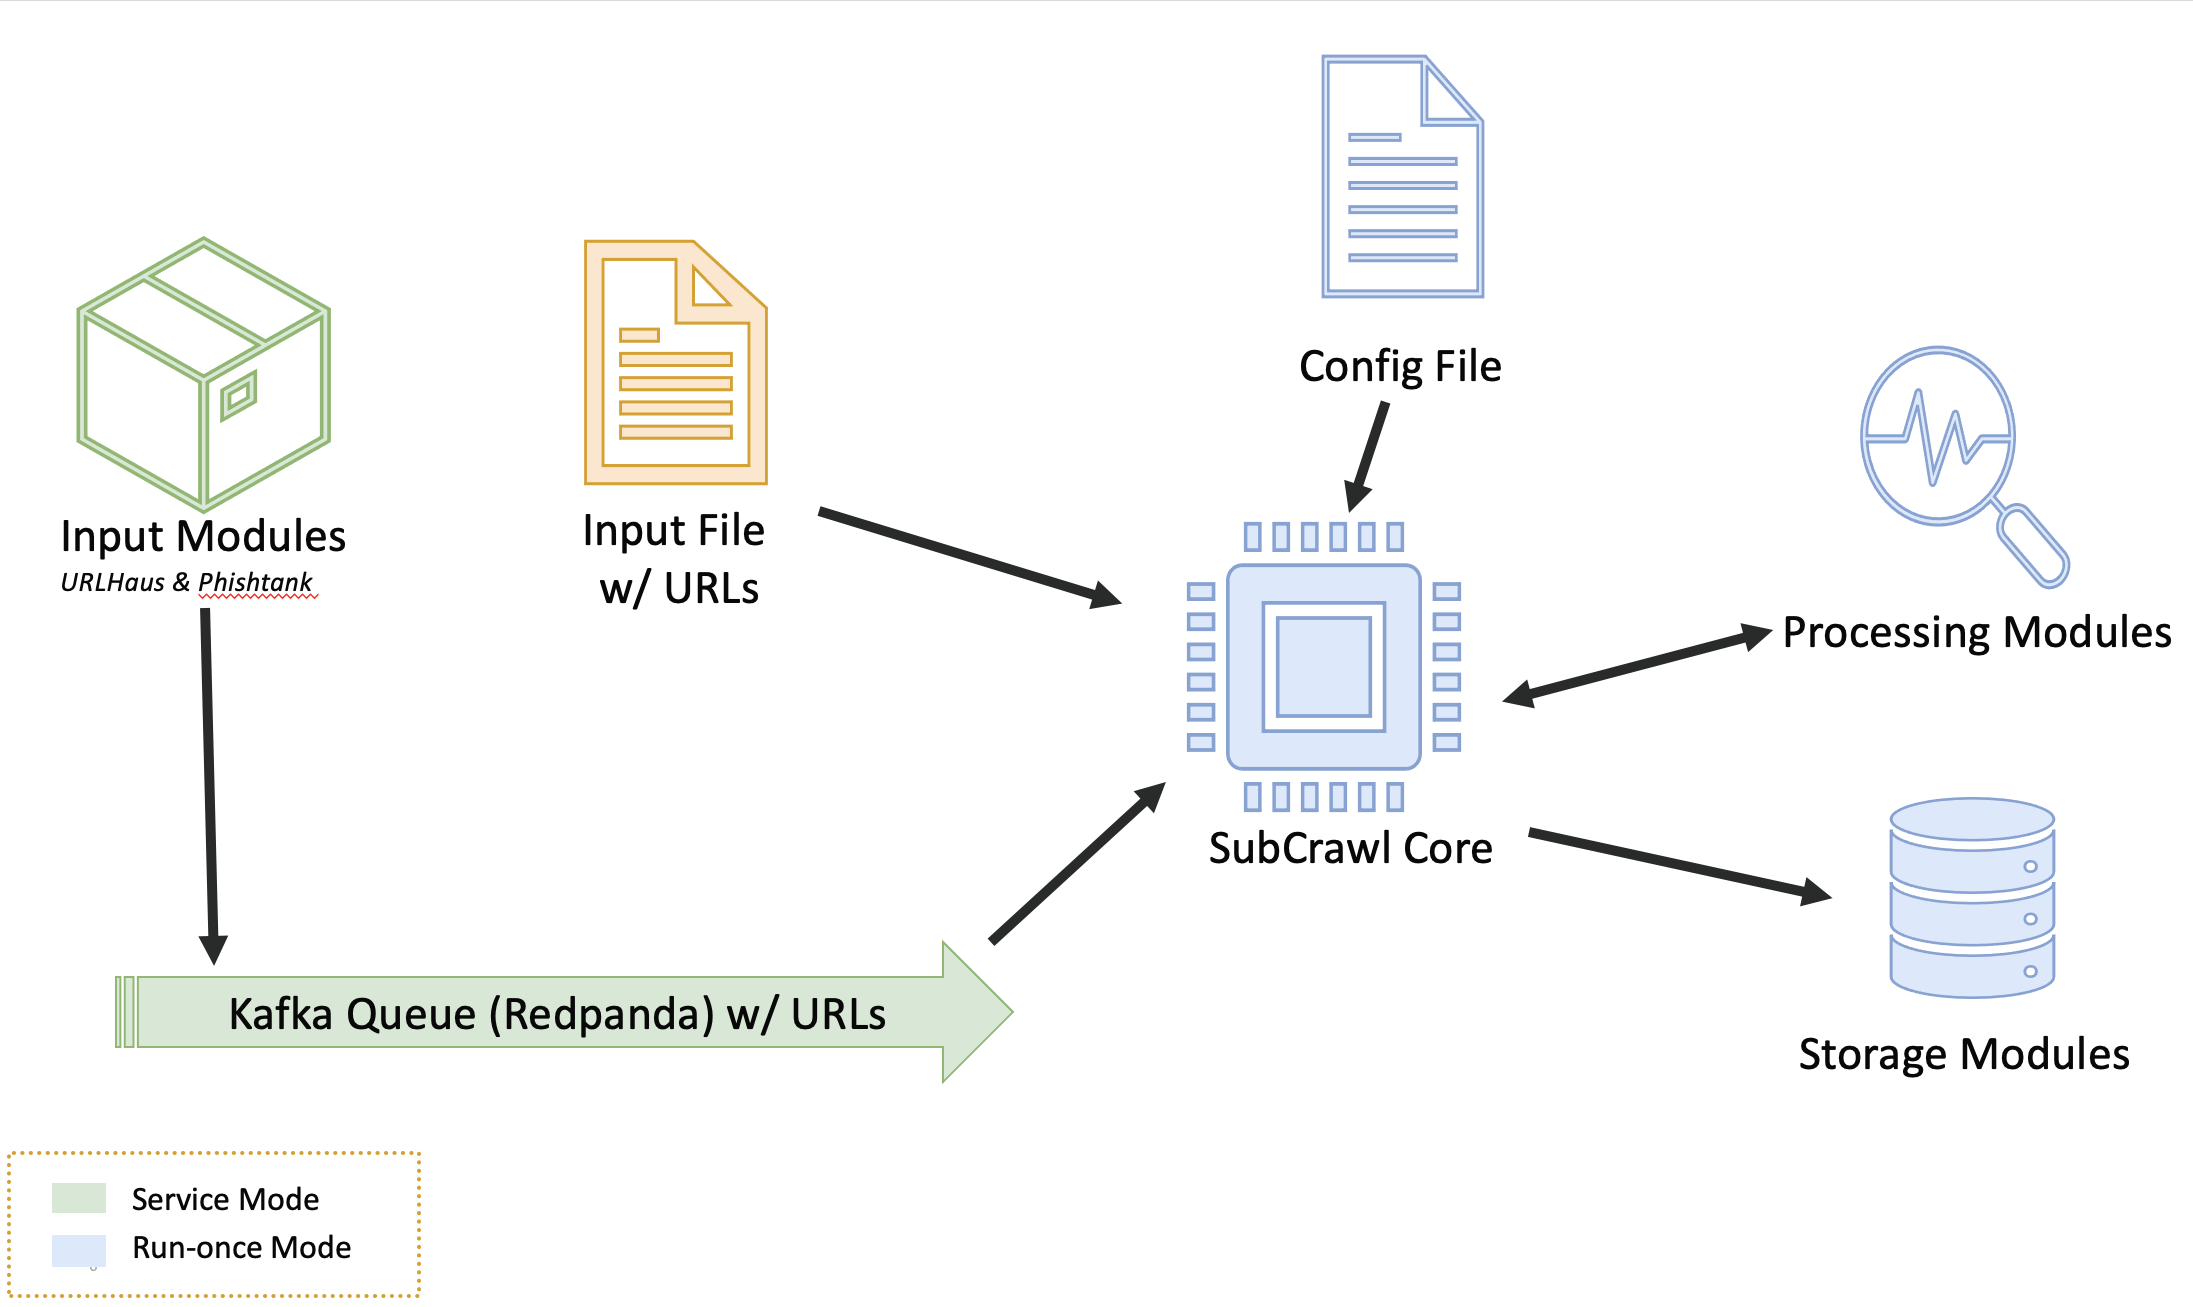 hpthreatresearch/subcrawl
Modulares Framework zum Auffinden und Analysieren offener Verzeichnisse im Web. Durchsucht URLs, extrahiert Inhalte, wendet YARA/ClamAV-Scans an und…
 convisolabs/cve-2024-43044-jenkins
Exploit für die Sicherheitslücke CVE-2024-43044 in Jenkins
 jmousqueton/poc-cve-2022-30190
PoC CVE-2022-30190 : CVE 0-day MS Office RCE, auch bekannt als msdt follina
 jbaines-r7/through_the_wire
Proof-of-Concept-Exploit für CVE-2022-26134 (OGNL-Injection in Atlassian Confluence). Bietet Reverse-Shell und In-Memory-Dateileser für Linux-Ziele.
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 & CVE-2021-27065 Exploit des behobenen RawIdentity-Fehlers. [ProxyOracle] CVE-2021-31195 & CVE-2021-31196 Exploit-Ketten.…
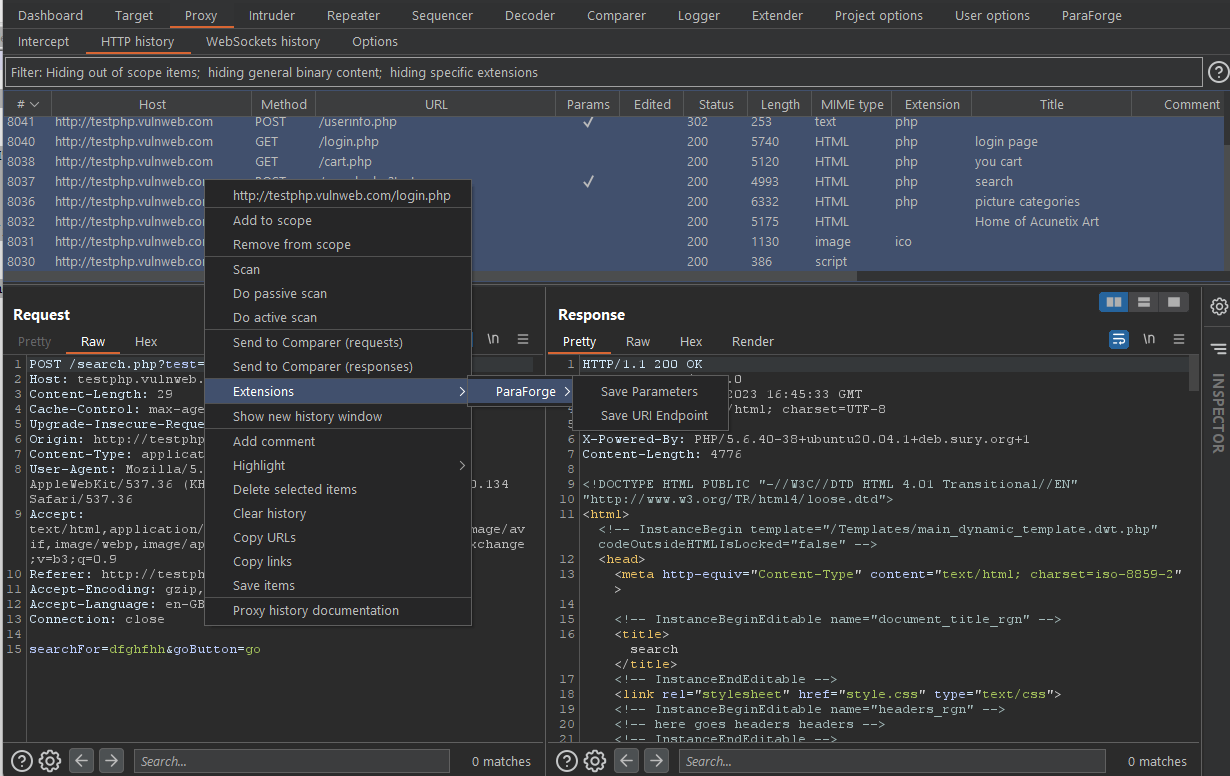 anof-cyber/paraforge
Eine BurpSuite-Erweiterung zum Erstellen einer benutzerdefinierten Wortliste von Endpunkten und Parametern für Enumeration und Fuzzing.
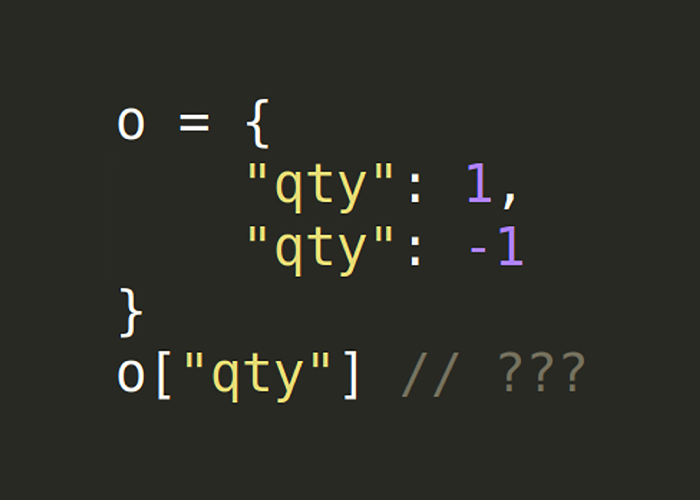 bishopfox/json-interop-vuln-labs
Begleitende Labs zu „An Exploration of JSON Interoperability Vulnerabilities“
 hahwul/smugglex
Rust-basierter HTTP-Request-Smuggling-Scanner.
 n4xh4ck5/cmssc4n
Tool zur Identifizierung, ob eine Domain ein CMS wie Wordpress, Moodle, Joomla, Drupal oder Prestashop ist
 voidz0r/cve-2022-44268
Ein PoC für CVE-2022-44268 – beliebiges Dateilesen in ImageMagick.
 psc4re/nse-scripts
NSE-Skripte zur Erkennung von CVE-2020-1350 SIGRED und CVE-2020-0796 SMBGHOST, CVE-2021-21972, proxyshell, CVE-2021-34473
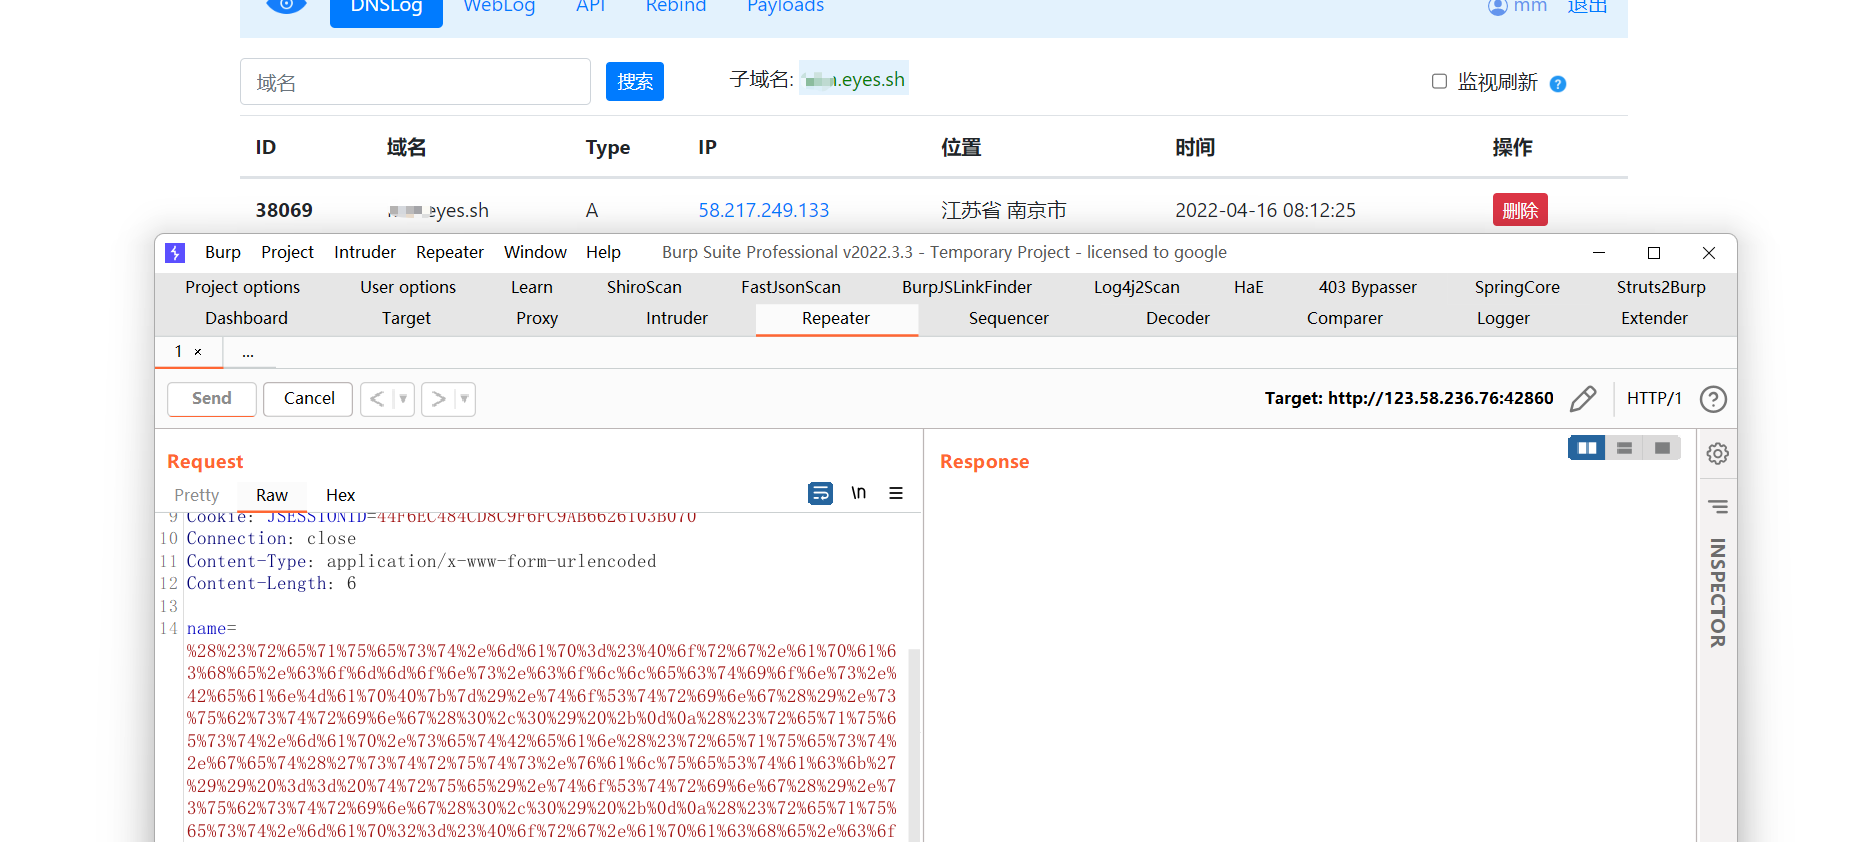 pyroxenites/s2-062
Remote-Code-Ausführung S2-062 CVE-2021-31805 Verifizierungs-POC
 puzzlepeaches/log4junifi
Ausnutzung von CVE-2021-44228 in der Unifi Network Application für Remote-Codeausführung und mehr.
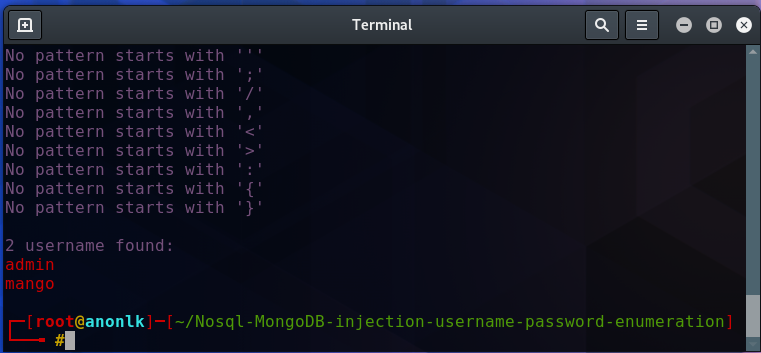 an0nlk/nosql-mongodb-injection-username-password-enumeration
Mit diesem Skript können Sie Benutzernamen und Passwörter von Nosql(mongodb)-Injection-angreifbaren Webanwendungen ermitteln.
 takito1812/web-hacking-playground
Webanwendung mit Schwachstellen, die in realen Fällen gefunden wurden, sowohl bei Pentests als auch bei Bug-Bounty-Programmen.
 henshin/filebuster
Ein extrem schneller und flexibler Web-Fuzzer
 1n3/xsstracer
Ein kleines Python-Skript zur Überprüfung auf Cross-Site Tracing (XST)








