
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
 bastillion-io/bastillion
Bastillion gives you a clean, browser-based way to manage SSH access across all your systems—like a bastion host with a friendly dashboard.
 1n3/intruderpayloads
Eine Sammlung von Burpsuite Intruder payloads, BurpBounty payloads, fuzz lists, bösartigen Dateiuploads und Web-Pentesting-Methodiken und Checklisten.
 masterking32/masterhttprelayvpn
Domain-fronted HTTP/SOCKS5-Proxy-Tunnelverkehr durch Google Apps Script mit MITM-TLS-Abfangen, HTTP/1-2-Multiplexing und DPI-Umgehung.
 sooryathejas/metatron
KI-gestützter Penetrationstest-Assistent unter Verwendung eines lokalen LLM auf Linux (Parrot OS)
 squid-cache/squid
Squid Web Proxy Cache - Quellcode
 divinelabio/argus
Das ultimative Toolkit zur Informationsbeschaffung
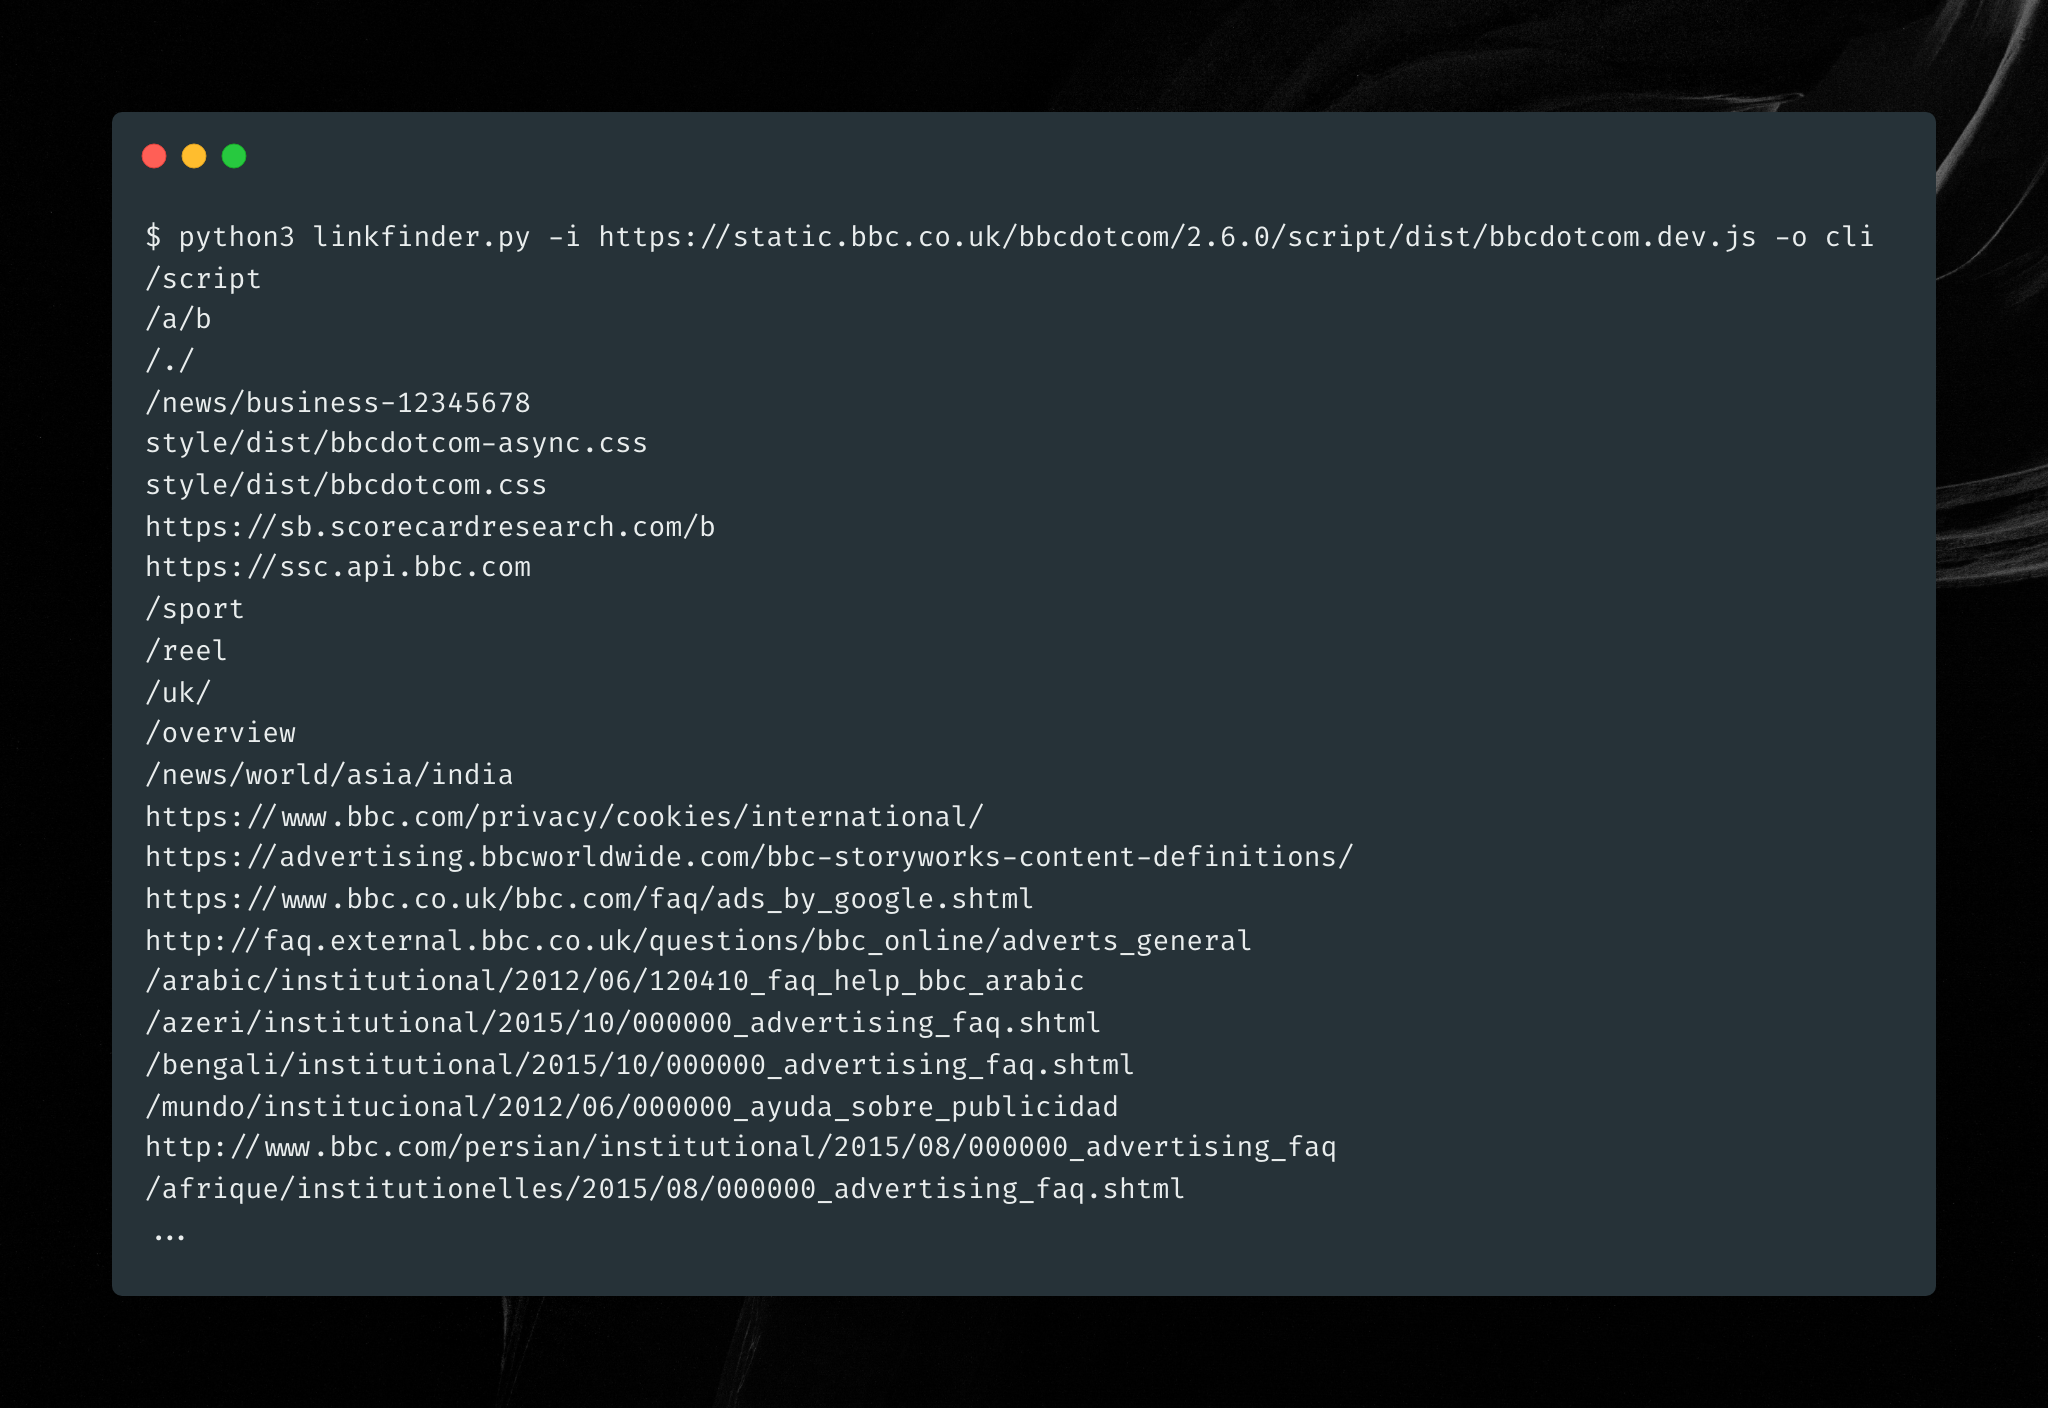 gerbenjavado/linkfinder
Ein Python-Skript, das Endpunkte in JavaScript-Dateien findet
 corazawaf/coraza
Go-basierte Web Application Firewall-Bibliothek, kompatibel mit ModSecurity SecLang-Regeln und dem OWASP Core Rule Set v4, die Echtzeit-Überprüfung…
 coreruleset/coreruleset
Generisches Angriffserkennungs-Regelwerk für Web Application Firewalls, das Schutz vor den OWASP Top Ten und häufigen Sicherheitslücken bei minimalen…
 gwen001/pentest-tools
Eine Sammlung von benutzerdefinierten Sicherheitswerkzeugen für schnelle Anforderungen.
 jasonxtn/argus
Das ultimative Toolkit zur Informationssammlung
 yogsec/hacking-tools
A curated list of penetration testing and ethical hacking tools, organized by category. This compilation includes tools from Kali Linux and other…
 retirejs/retire.js
Scanner, der die Verwendung von JavaScript-Bibliotheken mit bekannten Schwachstellen erkennt. Kann auch eine SBOM der gefundenen Bibliotheken…
 urbanadventurer/whatweb
Web-Scanner der nächsten Generation
 undeadsec/socialfish
Modernes dynamisches Phishing-Toolkit für autorisierte Red-Team-Übungen. Klont Anmeldeseiten, erfasst Anmeldedaten, Cookies und 2FA-Codes mit einem…
 antoniomika/sish
HTTP(S)/WS(S)/TCP-Tunnel zu localhost nur mit SSH.
 opsdisk/pagodo
pagodo (Passive Google Dork) - Automatisiert das Scraping und die Suche in der Google Hacking Database
 pentestmonkey/php-reverse-shell
PHP-Skript, das eine Reverse Shell von einem Zielserver zum Rechner des Angreifers aufbaut und so Remote-Befehlsausführung sowie…








