Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
notionterm — Bette eine Reverse Shell in Notion-Seiten ein, indem die Notion-API als Proxy genutzt wird. Dies ermöglicht verdeckte Remote-Shell-Sitzungen mit verschlüsselter und authentifizierter Kommunikation für Red-Team-Operationen. | Kitploit
Tools/GitHubGitHub/ariary/notionterm
Payload-GenerierungExploitationReverse EngineeringWebsicherheitCommand and ControlRed Teaming
GitHubariary/notionterm

notionterm

Bette eine Reverse Shell in Notion-Seiten ein, indem die Notion-API als Proxy genutzt wird. Dies ermöglicht verdeckte Remote-Shell-Sitzungen mit verschlüsselter und authentifizierter Kommunikation für Red-Team-Operationen.

Repository anzeigen
13715127vor 3 JahrenVon Kitploit geprüft
Teilen

notionterm

Reverse Shell in Notion-Seiten einbetten.
Hacken beim Notizen machen


demo


FÜR ➕:

  • Verstecken der Angreifer-IP in der Reverse Shell (Keine direkte Interaktion zwischen Angreifer und Zielmaschine. Notion wird als Proxy verwendet, der die Reverse Shell hostet)
  • Demo/Schneller Beweis-Einfügung im Bericht
  • Hochverfügbare und gemeinsam nutzbare Reverse Shell (Desktop, Browser, Mobil)
  • Verschlüsselte und authentifizierte Remote-Shell

NICHT FÜR ➖:

  • Lange und interaktive Shell-Sitzung (siehe dazu tacos)

Warum? 🤔

Der Fokus lag darauf, etwas Spaßiges zu schaffen, das dennoch brauchbar ist, aber es ist nicht als DIE Lösung für Reverse Shell im Arsenal eines Pentesters gedacht.

Wie? 🤷‍♂️

Einfach Notion wie gewohnt verwenden und notionterm auf dem Ziel starten.

Voraussetzungen 🖊️

  • Notion-Software und API-Schlüssel
  • Erlaubte HTTP-Kommunikation vom Ziel zur Notion-Domain
  • Vorherige RCE auf dem Ziel

grob inspiriert von der großartigen Idee von OffensiveNotion und notionion!

TL;DR

Befehle und Flags zu lernen ist zu langweilig: Verwende wrap-notionterm.sh

Quickstart

🏗️ Einrichtung

  1. Erstelle eine Seite und gib dem Integrations-API-Schlüssel die Berechtigung, auf die Seite schreiben zu können
  2. Erstelle notionterm und übertrage es auf die Zielmaschine (siehe Build)

👟 Ausführen

Es gibt 3 Hauptmöglichkeiten, notionterm auszuführen:

"normaler" Modus
Terminal holen, anhalten/fortsetzen, usw...
notionterm [flags]
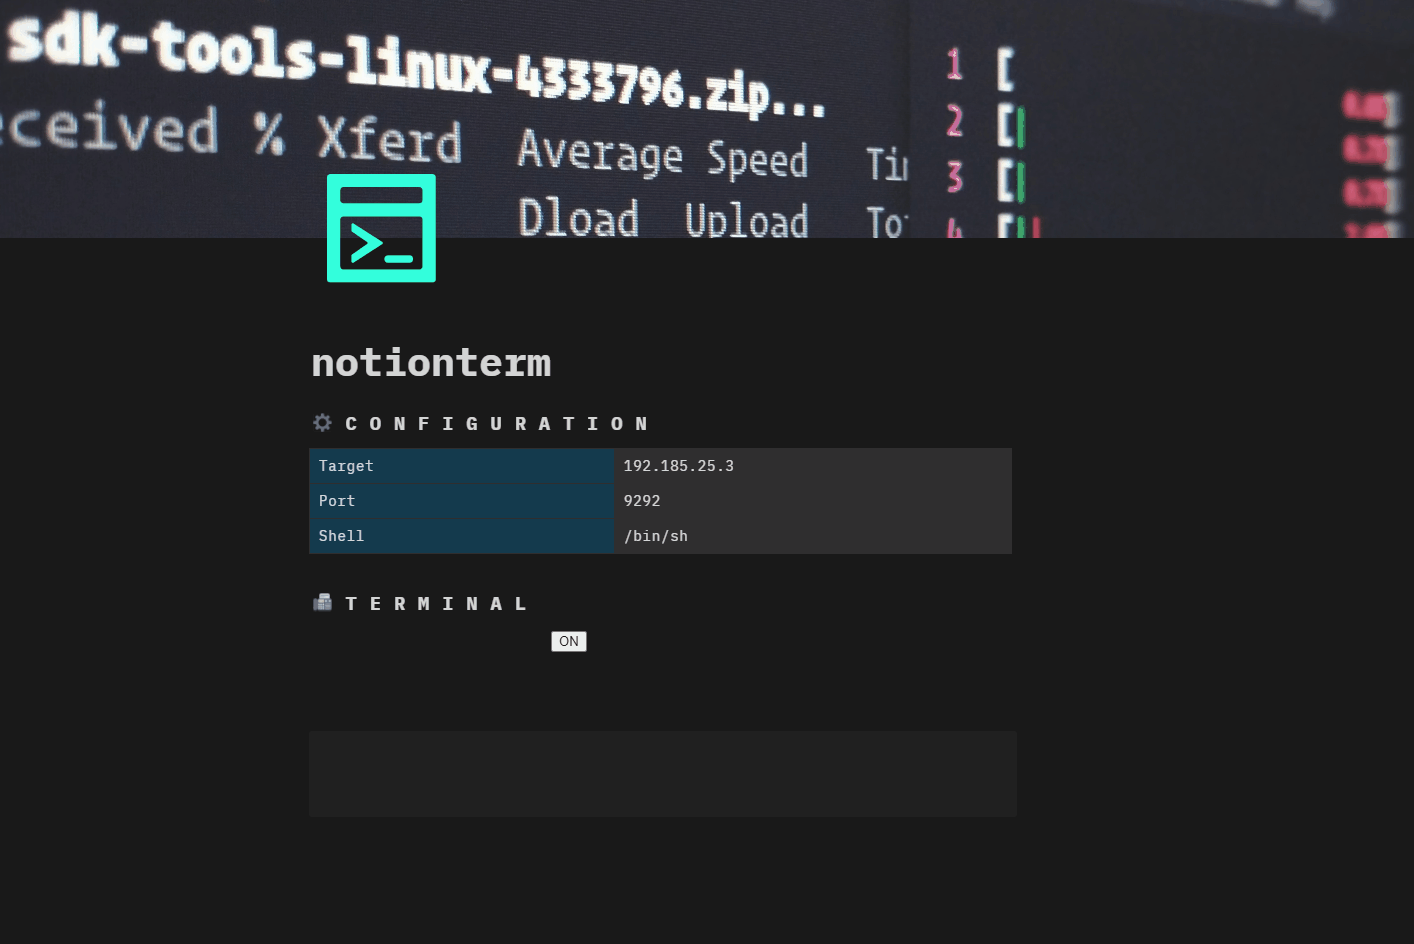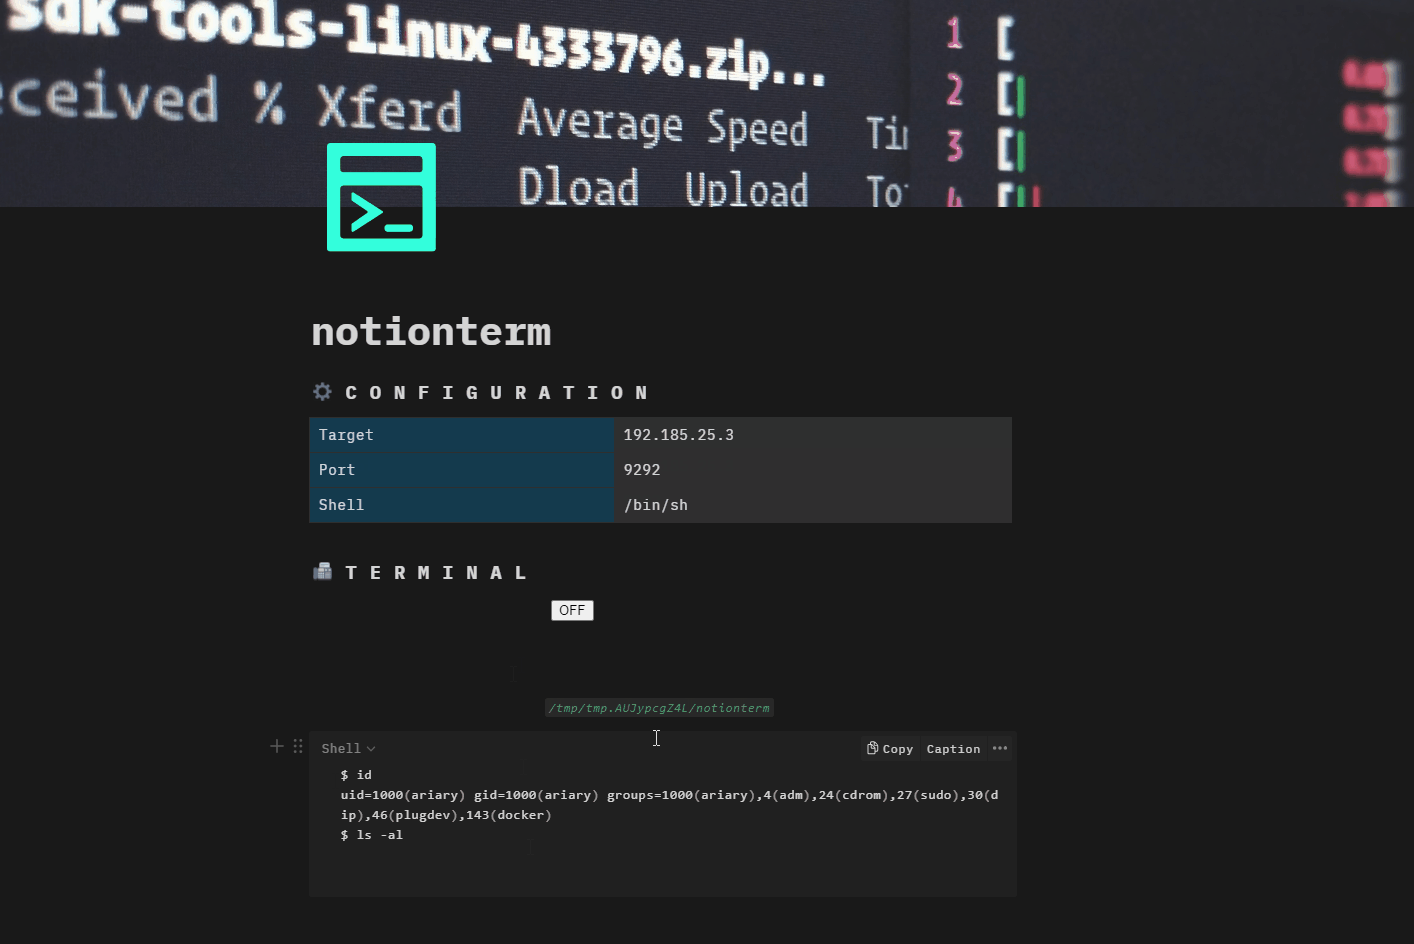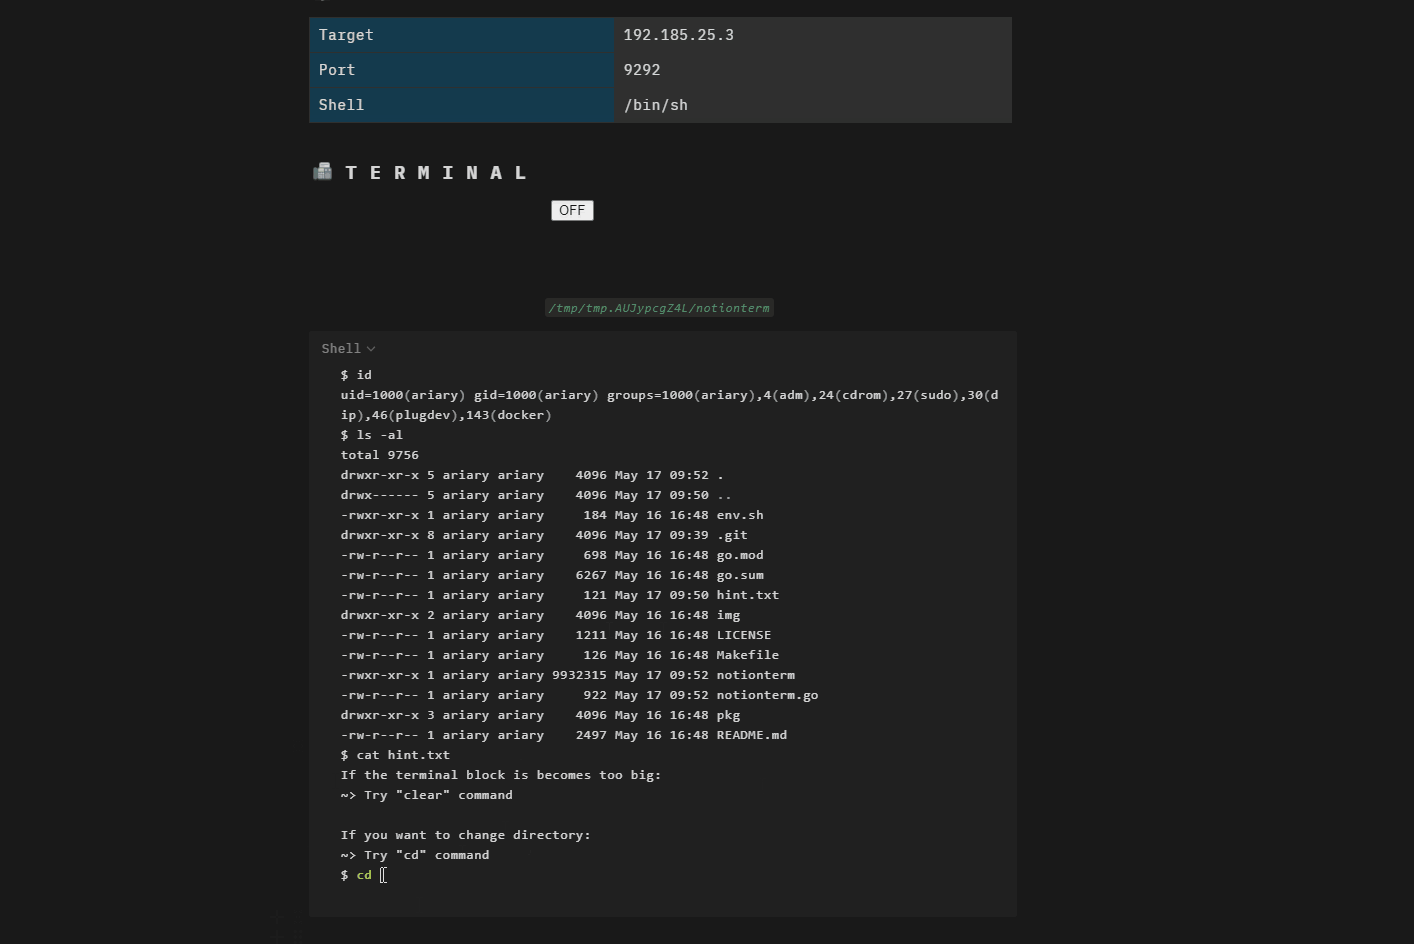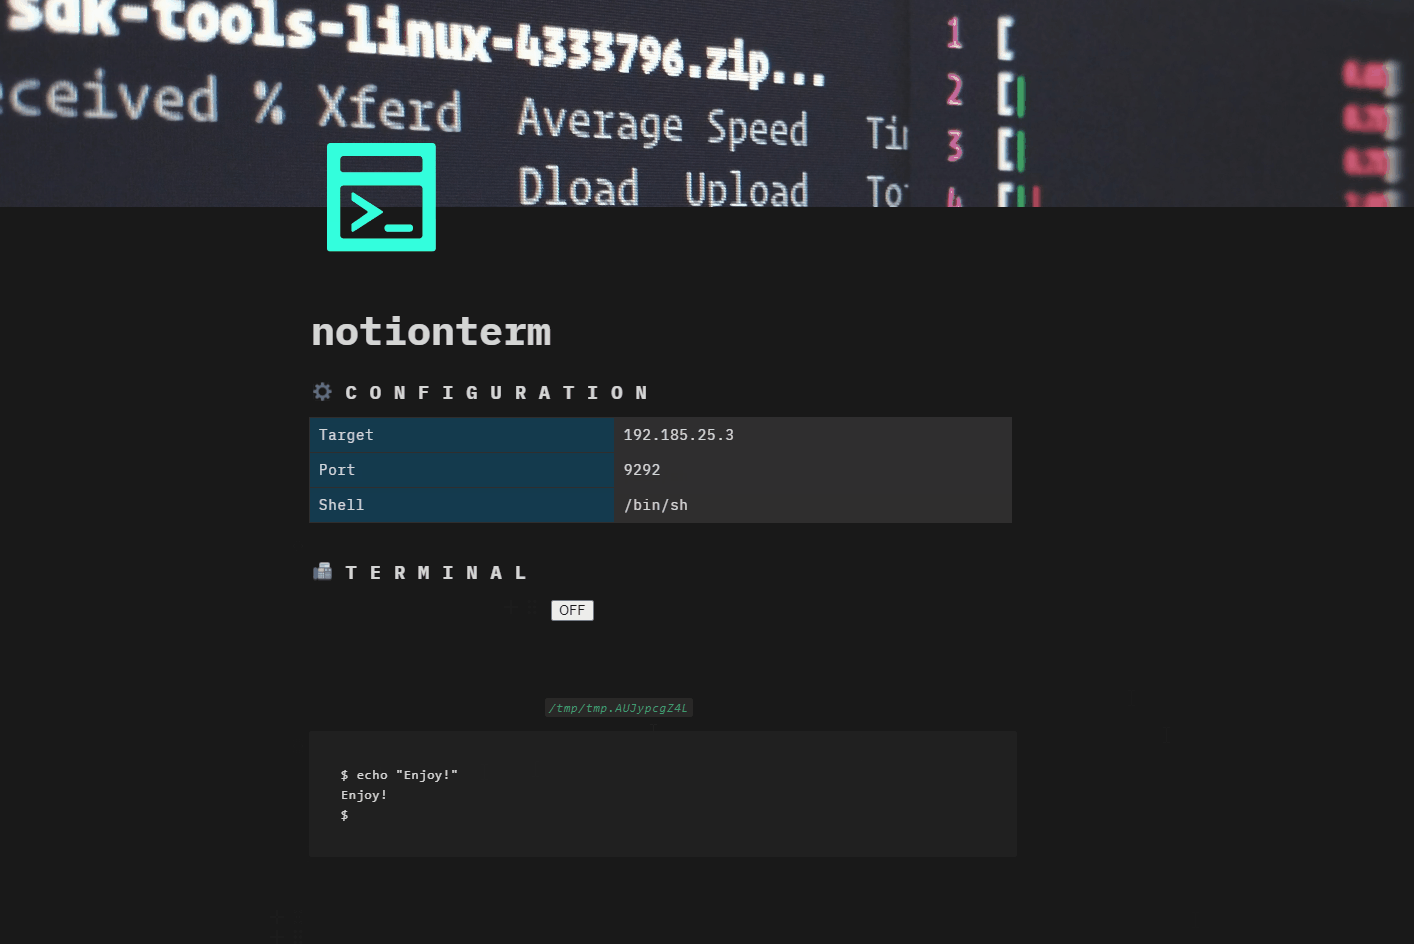
Starte die Shell mit dem Button-Widget: schalte ON, mache dein Reverse-Shell-Zeug, schalte OFF zum Pausieren, schalte ON zum Fortsetzen usw...
"Server"-Modus
Erleichtert das Einbetten von notionterm in jede Seite
notionterm --server [flags]
Starte eine Shell-Sitzung in einer beliebigen Seite, indem du einen Embed-Block mit einer URL erstellst, die die Seiten-ID enthält (CTRL+L um sie zu erhalten): https://[TARGET_URL]/notionterm?url=[NOTION_PAGE_ID].
light-Modus
Nur HTTP-Datenverkehr vom Ziel → Notion
notionterm light [flags]

Build

Da notionterm darauf ausgelegt ist, auf der Zielmaschine ausgeführt zu werden, muss es entsprechend gebaut werden.

Setze daher die Umgebungsvariablen entsprechend den Zielanforderungen:

GOOS=[windows/linux/darwin]

Einfacher Build

git clone https://github.com/ariary/notionterm.git && cd notionterm
GOOS=$GOOS go build notionterm.go

Du musst den API-Schlüssel und die Notion-Seiten-URL entweder mit Umgebungsvariablen (NOTION_TOKEN & NOTION_PAGE_URL) oder mit Flags (--token & --page-url) setzen.

"All-inclusive" Build

Bette den Notion-Integrations-API-Token und die Notion-Seiten-URL direkt in die Binärdatei ein. ⚠️ Jeder mit Zugriff auf die Binärdatei kann den Token abrufen. Aus Sicherheitsgründen nicht teilen und nach Gebrauch entfernen.

Setze die entsprechenden Umgebungsvariablen:

export NOTION_PAGE_URL=[NOTION_PAGE_URL]
export NOTION_TOKEN=[INTEGRATION_NOTION_TOKEN]

Und baue es:

git clone https://github.com/ariary/notionterm.git && cd notionterm
./static-build.sh $NOTION_PAGE_URL $NOTION_TOKEN $GOOS

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →