
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cloudrasp-log4j2 — Ein RASP-Tool zur Abwehr der log4j2 CVE-2021-44228-Schwachstelle. Ein Runtime Application Self-Protection-Modul, das speziell für die log4j2 RCE (CVE-2021-44228) Abwehr entwickelt wurde. | Kitploit
Tools/GitHubGitHub/boundaryx/cloudrasp-log4j2
DefensivwerkzeugeExploit-FrameworksSchwachstellenanalyseWebanwendungs-Exploitation
GitHubboundaryx/cloudrasp-log4j2

cloudrasp-log4j2

Ein RASP-Tool zur Abwehr der log4j2 CVE-2021-44228-Schwachstelle. Ein Runtime Application Self-Protection-Modul, das speziell für die log4j2 RCE (CVE-2021-44228) Abwehr entwickelt wurde.

Repository anzeigen
12620770vor 4 JahrenVon Kitploit geprüft
Teilen

CloudArmor · Laufzeit-Anwendungsselbstschutzmodul - Log4j2 Version

简体中文

Dieses Projekt ist eine lokale Version von CloudArmor, die speziell zur Abwehr von Log4j2 CVE-2021-44228 entwickelt wurde. Für den Betrieb ist keine Netzwerkverbindung erforderlich.

Bitte TESTEN SIE VOR DER BEREITSTELLUNG in der Produktionsumgebung.

Das Anwendungsselbstschutzmodul verwendet RASP-Technologie, um Sonden in Java-Anwendungen zu injizieren. Die Erkennung von log4j2 erfolgt durch Erkennung des Ausführungskontexts, was auch Schutz für Nicht-Web-Geschäftsprogramme bieten kann.

Das Schutzmodul blockiert standardmäßig die über log4j2 initiierte JNDI-Injektion.

Es ist erwähnenswert, dass Oracle zwar in 6u211, 7u201, 8u191 und 11.0.1 standardmäßig keine Remote-Klassen mehr über JNDI lädt, Angreifer jedoch herausgefunden haben, dass die Remote-Befehlsausführung über Drittanbieterkomponenten wie tomcat-el immer noch möglich ist.

Installation

Dieses Projekt enthält zwei JAR-Pakete, rasp-loader.jar und rasp-core.jar, die in dist kompiliert wurden.

Das Selbstschutzmodul unterstützt normale und neustartfreie Installation.

Normale Installation

Fügen Sie -javaagent:rasp-loader.jar zur Argumentliste des Java-Programm-Startskripts hinzu.

Beispiel: Ändern Sie bei SpringBoot-Anwendungen die Argumentliste, um java -javaagent:rasp-loader.jar -jar springboot.jar anzuhängen.

Neustartfreie Installation

Führen Sie java -jar rasp-loader.jar aus und folgen Sie den Anweisungen, um in bestimmte JVM-Prozesse zu injizieren.
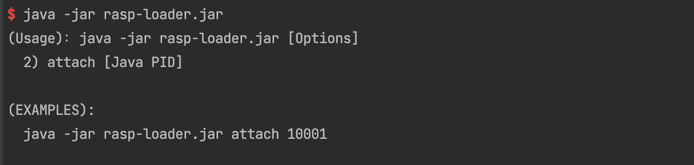
img.png

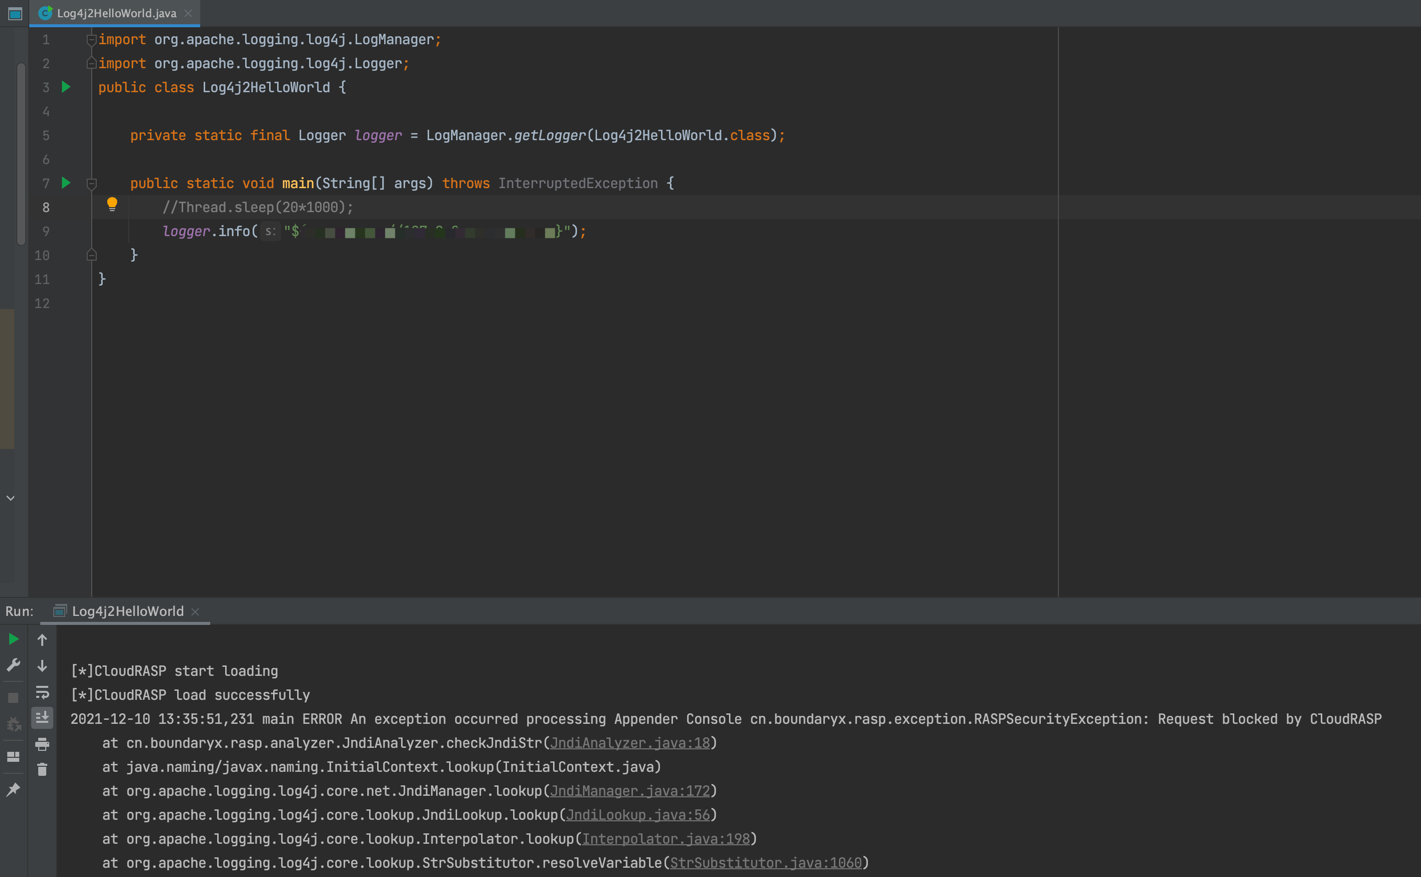
Abfangtest

img.png

Aus Quellcode kompilieren

Führen Sie build.sh aus

Kompatibilität

Unterstützt JDK von Version 6 bis 16

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





