#1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen

 nccgroup/autorepeater
Automatisiertes Wiederholen von HTTP-Anfragen mit Burp Suite
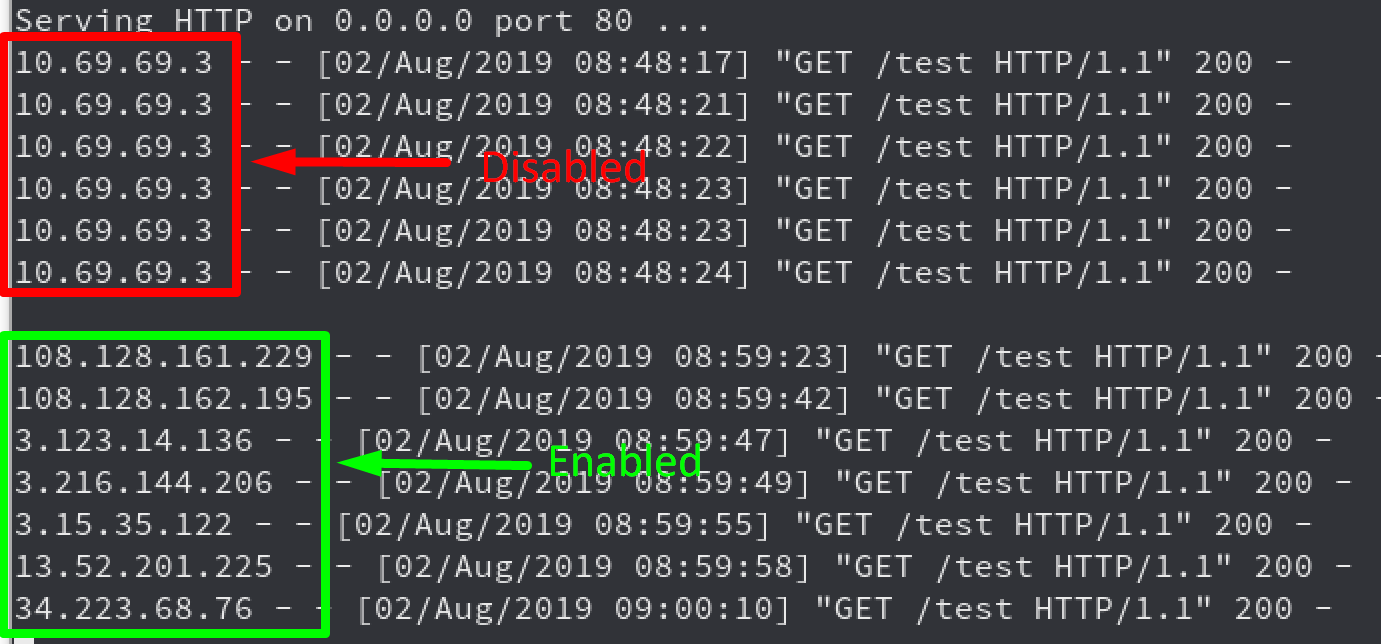 rhinosecuritylabs/iprotate_burp_extension
Erweiterung für Burp Suite, die AWS API Gateway verwendet, um Ihre IP bei jeder Anfrage zu rotieren.
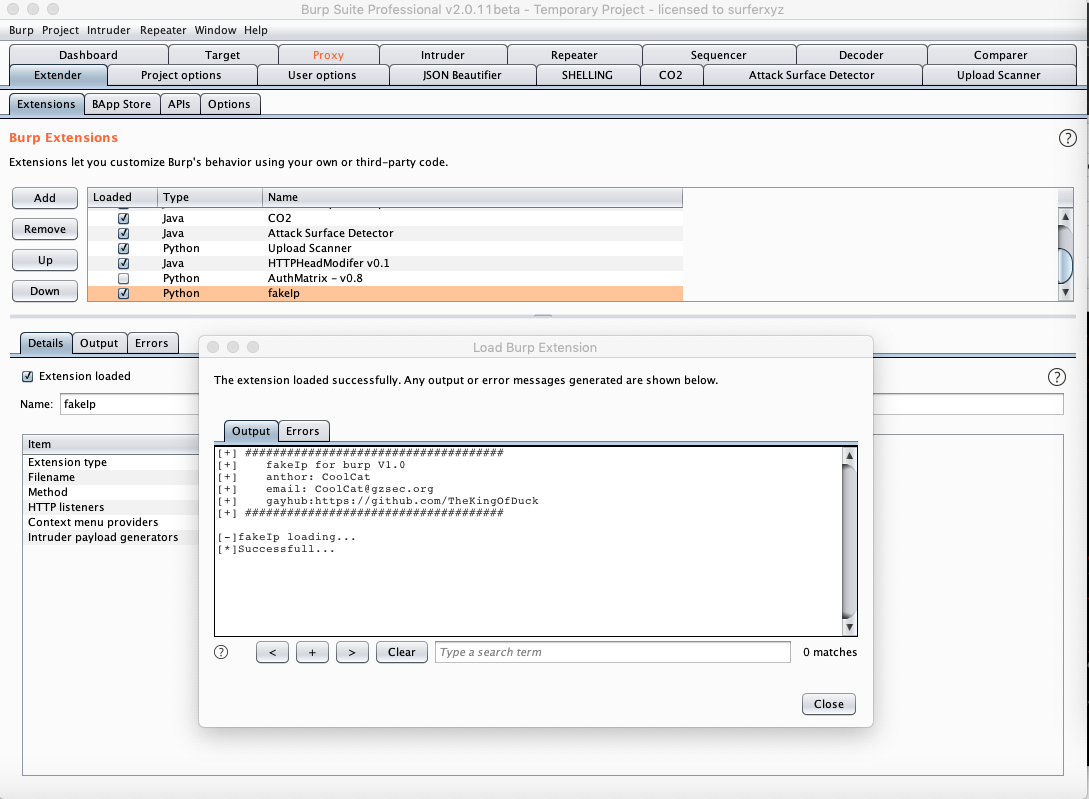 thekingofduck/burpfakeip
Burp-Suite-Erweiterung zum Spoofing von IP-Adressen in HTTP-Anfragen, die das Testen serverseitiger IP-Beschränkungen und die Umgehung IP-basierter…
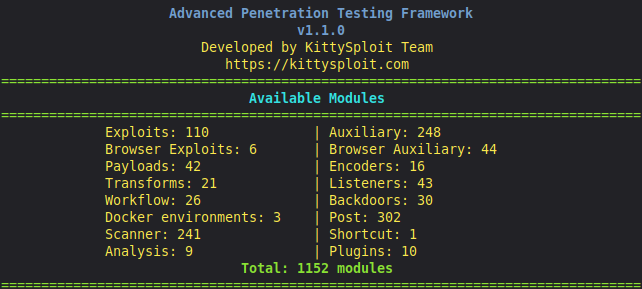 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy Interceptor, Marktplatz, Post-Exploitation, Backdoor Generator,....
 praetorian-inc/titus
Hochleistungs-Scanner für Geheimnisse. CLI, Go-Bibliothek, Burp Suite-Erweiterung und Chrome-Erweiterung. 487 Erkennungsregeln mit Live-Validierung…
 threatexpert/gonc
Netcat mit automatisierter NAT-Traversierung, sicherem P2P und erweiterten Funktionen für Shell-Zugriff, Dateiübertragung und Netzwerk-Proxying.
 muraenateam/muraena
Automatisiert Phishing- und Post-Phishing-Aktivitäten mit einem nahezu transparenten Reverse-Proxy, der Ziel-Webanwendungen dynamisch spiegelt und…
 paradigmxyz/iron-proxy
Eine Egress-Firewall für nicht vertrauenswürdige Workloads.
 yeswehack/pwnfox
Firefox/Burp-Erweiterung für Sicherheitsaudits mit Ein-Klick-Proxy, Container-Profilen, postMessage-Protokollierung, JS-Injection-Toolbox und…
 secretsquirrel/bdfproxy
Binärdateien über MITM patchen: BackdoorFactory + mitmProxy.
 inaz2/proxy2
HTTP/HTTPS-Proxy in einem einzigen Python-Skript
 zaproxy/zap-hud
Das ZAP Head-up-Display (HUD)
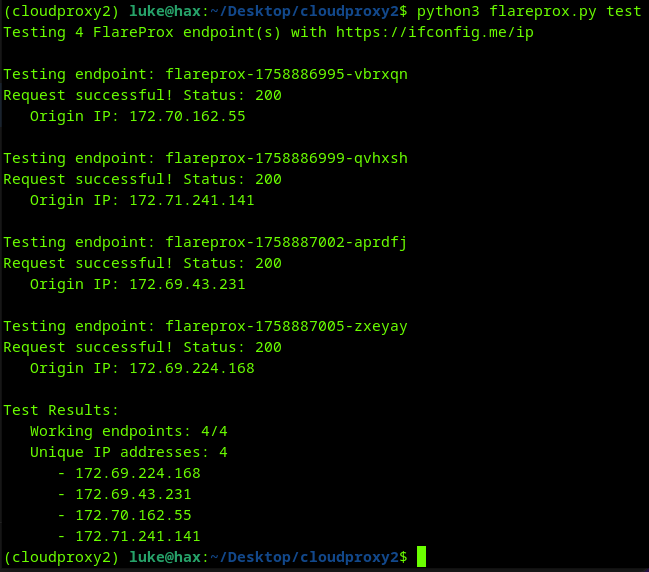 mrturvey/flareprox
Nutze Cloudflare, um HTTP-Pass-Through-Proxys für einzigartige IP-Rotation zu erstellen, ähnlich wie fireprox
 threatexpress/cs2modrewrite
Konvertiert Cobalt Strike-Profile in modrewrite-Skripte
 portswigger/bambdas
Sammlung von Bambdas für Burp Suite Professional und Community.
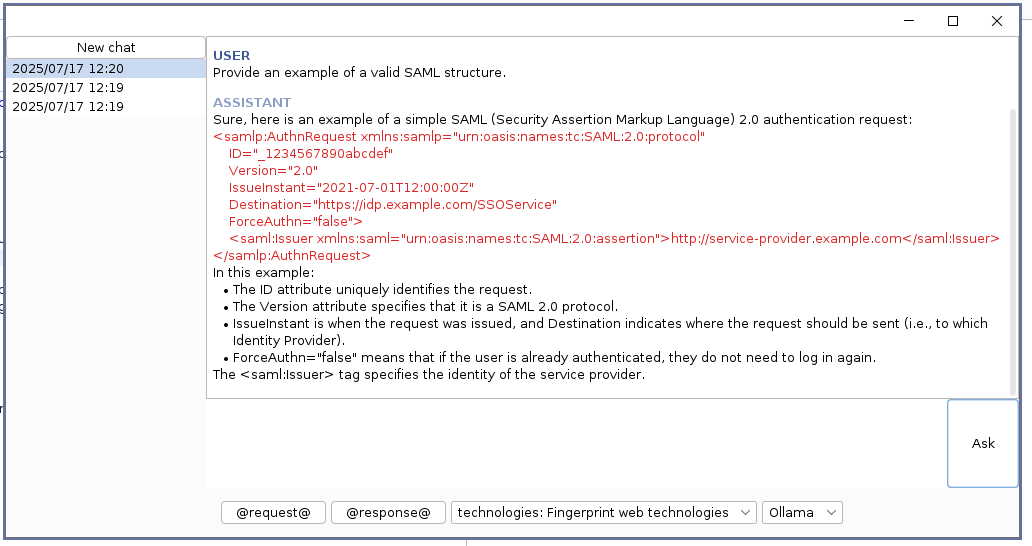 synacktiv/hopla
HopLa Burp Suite Extender Plugin - Bringt KI-Fähigkeiten, Autovervollständigungsunterstützung und eine Reihe nützlicher Payloads in Burp Suite
 nccgroup/blackboxprotobuf
Blackbox Protobuf ist eine Sammlung von Werkzeugen für die Arbeit mit codierten Protocol Buffers (protobuf) ohne die zugehörige protobuf-Definition.
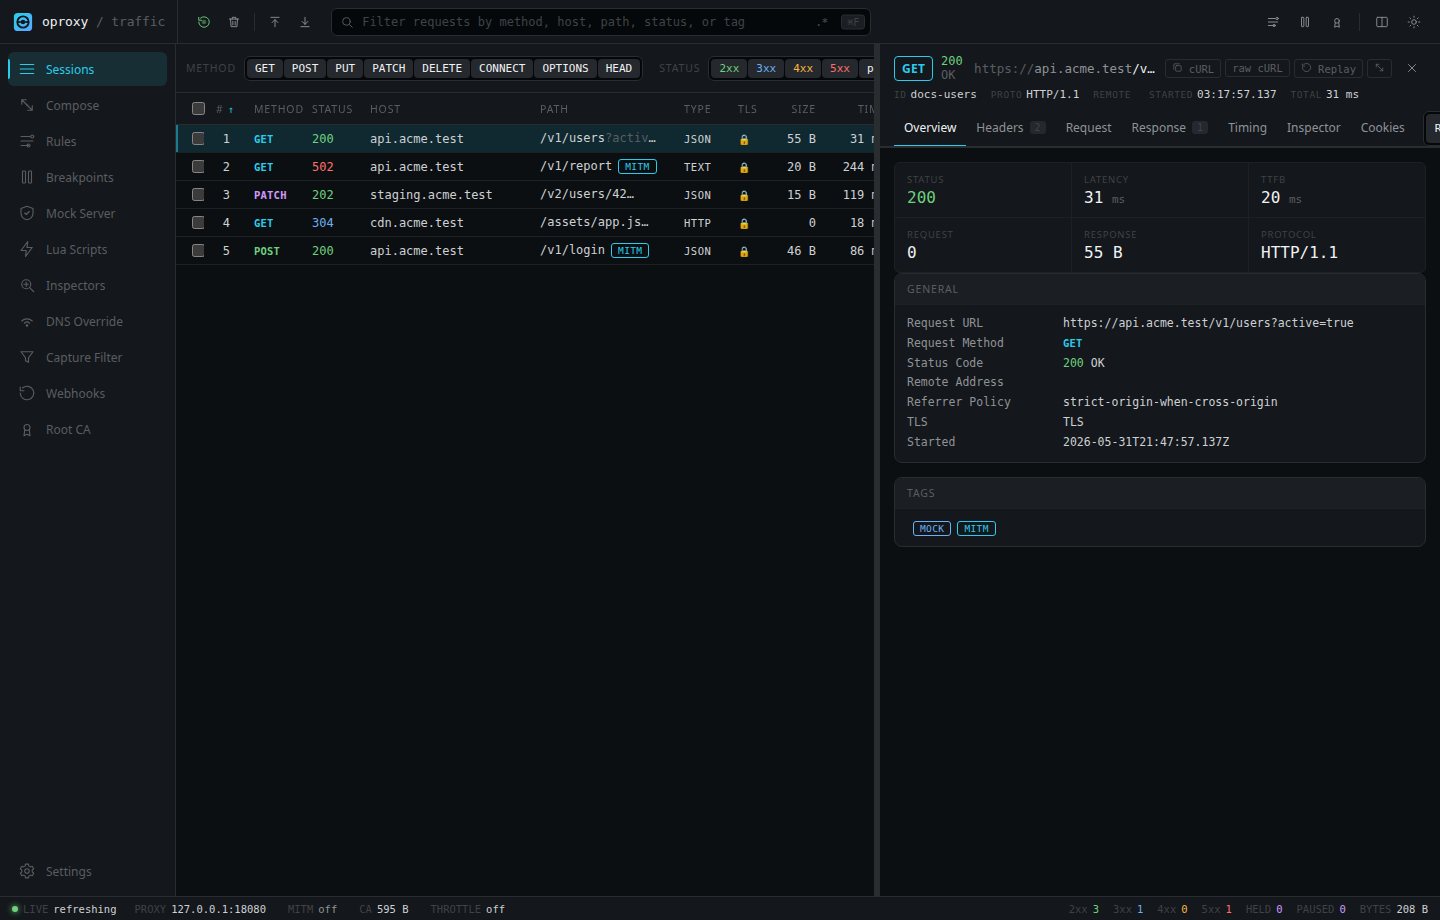 sauravrao637/oproxy
Open-Source-MITM-Proxy zum Abfangen, Untersuchen und Simulieren von Netzwerkverkehr.