
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
AutoRepeater — Automatisiertes Wiederholen von HTTP-Anfragen mit Burp Suite | Kitploit
Tools/GitHubGitHub/nccgroup/autorepeater
Authentifizierung & AutorisierungSchwachstellenanalyseWeb-Proxys & AbfangenAPI-SicherheitstestsWebsicherheitPenetrationstestsDienstprogramme & Frameworks
GitHubnccgroup/autorepeater

AutoRepeater

Automatisiertes Wiederholen von HTTP-Anfragen mit Burp Suite

Repository anzeigen
89411930vor 6 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
Webseite

AutoRepeater: Automatisiertes Wiederholen von HTTP-Anfragen mit Burp Suite

tl;dr

Importiere AutoRepeater.jar im Extender

Einige kurze Hinweise

AutoRepeater sendet nur Anfragen erneut, die durch eine definierte Ersetzung verändert werden. Wenn AutoRepeater eine Anfrage empfängt, die den Bedingungen eines bestimmten Tabs entspricht, wendet AutoRepeater zunächst alle definierten Basisersetzungen auf die Anfrage an, kopiert dann die Anfrage mit den durchgeführten Basisersetzungen für jede definierte Ersetzung und wendet die jeweilige Ersetzung auf die Anfrage an.

Einführung

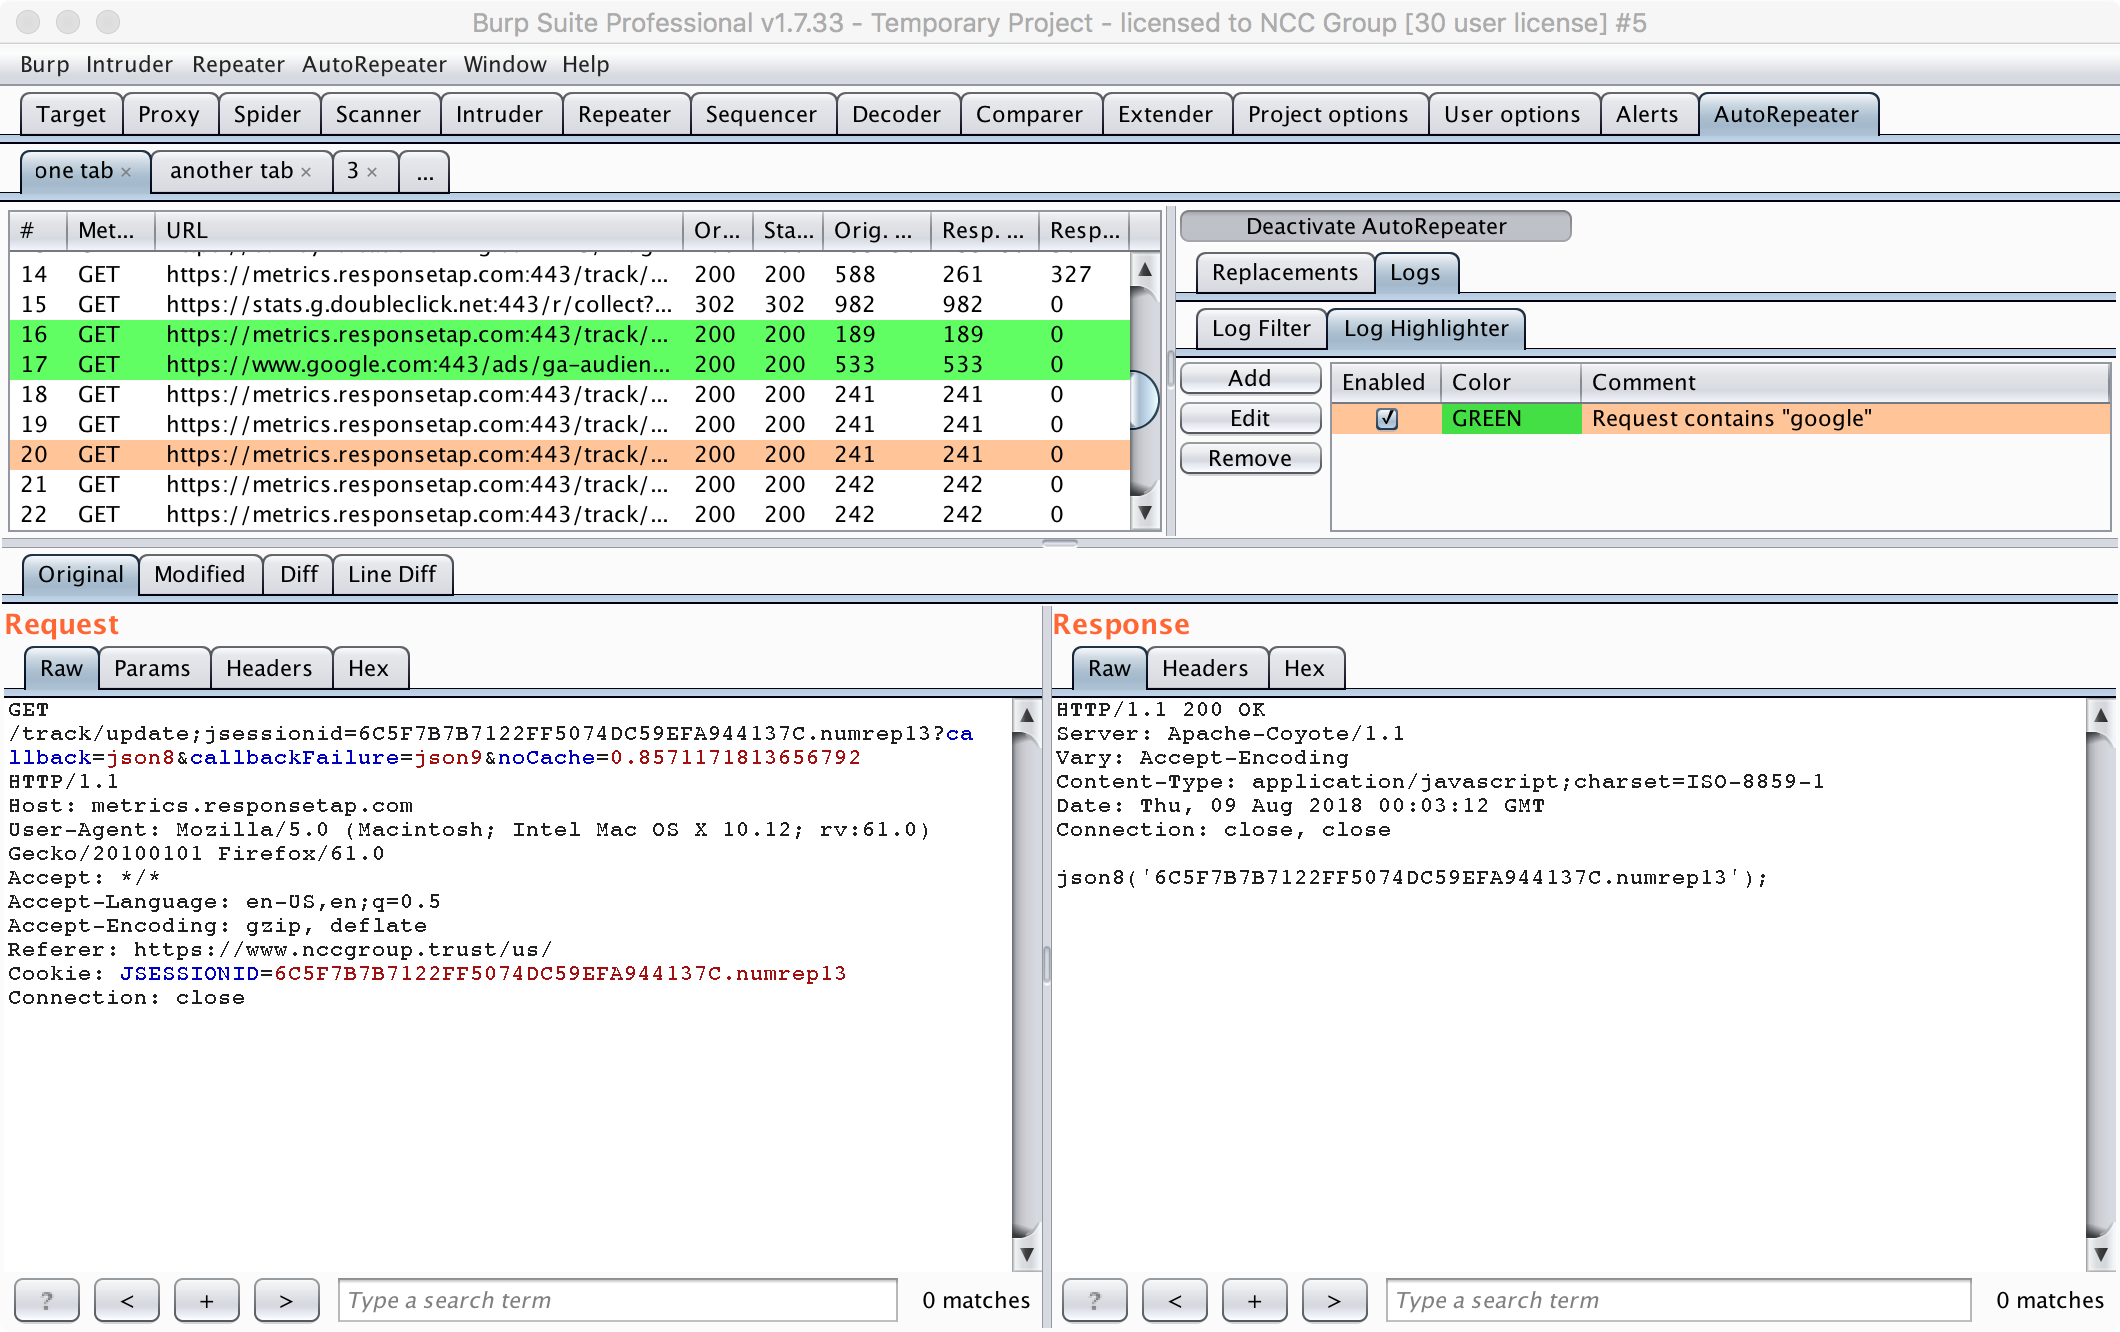
Burp Suite ist ein abfangender HTTP-Proxy und das De-facto-Werkzeug für Sicherheitstests von Webanwendungen. Obwohl Burp Suite ein sehr nützliches Werkzeug ist, ist die Durchführung von Autorisierungstests damit oft eine mühsame Angelegenheit, die aus einer Schleife aus „Anfrage ändern und erneut senden" besteht, die Schwachstellen übersehen und Tests verlangsamen kann. AutoRepeater, eine Open-Source-Erweiterung für Burp Suite, wurde entwickelt, um diesen Aufwand zu verringern. AutoRepeater automatisiert und optimiert Autorisierungstests für Webanwendungen und bietet Sicherheitsforschern ein einfach zu bedienendes Werkzeug zum automatischen Duplizieren, Ändern und erneuten Senden von Anfragen innerhalb von Burp Suite, während die Unterschiede in den Antworten schnell ausgewertet werden.
AutoRepeater

AutoRepeater

Ohne AutoRepeater sieht der grundlegende Testablauf für Webanwendungen mit Burp Suite wie folgt aus:

  1. Der Benutzer stöbert in einer Webanwendung herum, bis er eine interessante Anfrage findet
  2. Der Benutzer sendet die Anfrage an das „Repeater"-Werkzeug von Burp Suite
  3. Der Benutzer ändert die Anfrage im „Repeater" und sendet sie erneut an den Server
  4. Wiederhole Schritt 3, bis eine schöne Schwachstelle gefunden ist
  5. Beginne erneut bei Schritt 1, bis dem Benutzer die Testzeit ausgeht oder er von den Bug-Bounty-Einnahmen in den Ruhestand gehen kann

Obwohl dieser Testablauf funktioniert, ist er besonders mühsam für die Prüfung von Problemen, die in jeder Anfrage auftreten können. Zum Beispiel können das Ändern von E-Mail-Adressen, Kontoidentitäten, Rollen, URLs und CSRF-Tokens zu Schwachstellen führen. Derzeit testet Burp Suite diese Arten von Schwachstellen in einer Webanwendung nicht schnell.

Es gibt einige vorhandene Burp-Suite-Plugins (AuthMatrix, Authz und Autorize), die die Autorisierungstests erleichtern sollen, aber jedes hat Probleme, die seinen Nutzen einschränken. AuthMatrix und Authz verlangen, dass Benutzer bestimmte Anfragen an die Plugins senden und Regeln für die Durchführung der Autorisierungstests festlegen, was das Risiko birgt, wichtige Anfragen zu übersehen, und die Tests verlangsamt. Autorize bietet den Benutzern nicht die Möglichkeit, allgemeine Textersetzungen durchzuführen, und hat eine verwirrende Benutzeroberfläche. AutoRepeater vereint alle besten Ideen dieser Plugins mit der vertrauten Benutzeroberfläche von Burp Suite und kombiniert sie zum am besten optimierten Plugin für Autorisierungstests.

AutoRepeater bietet eine allgemeine Lösung zur Optimierung von Autorisierungstests in Webanwendungen. AutoRepeater bietet die folgenden Funktionen:

  • Automatisches Duplizieren, Ändern und erneutes Senden beliebiger Anfragen
  • Bedingte Ersetzungen
  • Schnelle Ersetzungen von Headern, Cookies und Parameterwerten
  • Geteilter Anfrage-/Antwort-Viewer
  • Diff-Viewer für ursprüngliche vs. geänderte Anfrage/Antwort
  • Basisersetzungen für Werte, die Anfragen brechen, wie CSRF-Tokens und Sitzungscookies
  • Umbenennbare Tabs
  • Protokollierung
  • Export
  • Umschaltbare Aktivierung
  • „An AutoRepeater senden" aus anderen Burp-Suite-Werkzeugen

Beispielverwendung

Im Folgenden finden Sie einige häufige Anwendungsfälle für AutoRepeater. Einige hilfreiche Tipps bei der Verwendung des Werkzeugs sind:

  • Aktiviere AutoRepeater erst, wenn du bereit bist, mit dem Browsen zu beginnen.
  • Stelle sicher, dass Extender keine Cookies aus Burps Cookie-Jar verwendet (Project Options > Session).
  • Prüfe frühzeitig, ob deine Ersetzungen wie erwartet funktionieren.
  • Tabs und Konfiguration bleiben nach einem Neustart erhalten, aber Daten gehen verloren.

Testen des Zugriffs nicht authentifizierter Benutzer

Um zu testen, ob ein nicht authentifizierter Benutzer auf die Anwendung zugreifen kann, konfiguriere eine Regel unter Basisersetzungen, um Header nach Namen entfernen zu verwenden, und gleiche dann „Cookie" ab.

Testen des Zugriffs authentifizierter Benutzer

Um den Zugriff zwischen authentifizierten Benutzern zu testen (z. B. von niedrigeren zu höheren Berechtigungen), müssen Sie Ersetzungen für jedes verwendete Sitzungscookie definieren.

  1. Notiere dir die Cookie-Namen und -Werte für die Sitzung mit niedrigeren Berechtigungen.
  2. Konfiguriere für jedes Cookie eine Regel unter Basisersetzungen, um Cookie-Namen abgleichen, Wert ersetzen zu verwenden. Gleiche den Cookie-Namen ab und ersetze ihn durch das Cookie des Benutzers mit niedrigeren Berechtigungen.
  3. Wiederhole dies für so viele Rollen, wie du testen möchtest.
  4. Durchsuche die Anwendung als Benutzer mit den höchsten Berechtigungen.
  5. Überprüfe die Ergebnisse.

Überprüfen der Benutzerzugriffsergebnisse

Um die Ergebnisse der Zugriffstests zu überprüfen, stelle zunächst sicher, dass du die neueste Version des Werkzeugs verwendest (Git, nicht BApp Store).

  1. Sortiere nach URL und dann nach Resp. Len. Diff.. Elemente mit einer Differenz von 0 und identischen Statuscodes sind starke Indikatoren für erfolgreichen Zugriff.
  2. Konfiguriere mit Logs > Log Filter Ausschlüsse für irrelevante Daten (z. B. Dateierweiterung = (png|gif|css|ico), Geänderter Statuscode = (403|404)).
  3. Überprüfe die Ergebnisse und untersuche manuell alles, was ungewöhnlich aussieht.

Referenzen

  • BSides Rochester 2018 - AutoRepeater: Automatisiertes Wiederholen von HTTP-Anfragen mit Burp Suite
  • AutoRepeater: Automatisiertes Wiederholen von HTTP-Anfragen mit Burp Suite
Tool herunterladen