
 #1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen

 bifrost-proxy/bifrost
Hochleistungsfähiger HTTP/HTTPS/SOCKS5-MITM-Proxy in Rust mit TLS-Interception, regelbasiertem Request-Rewriting, Traffic-Capture, Breakpoints,…
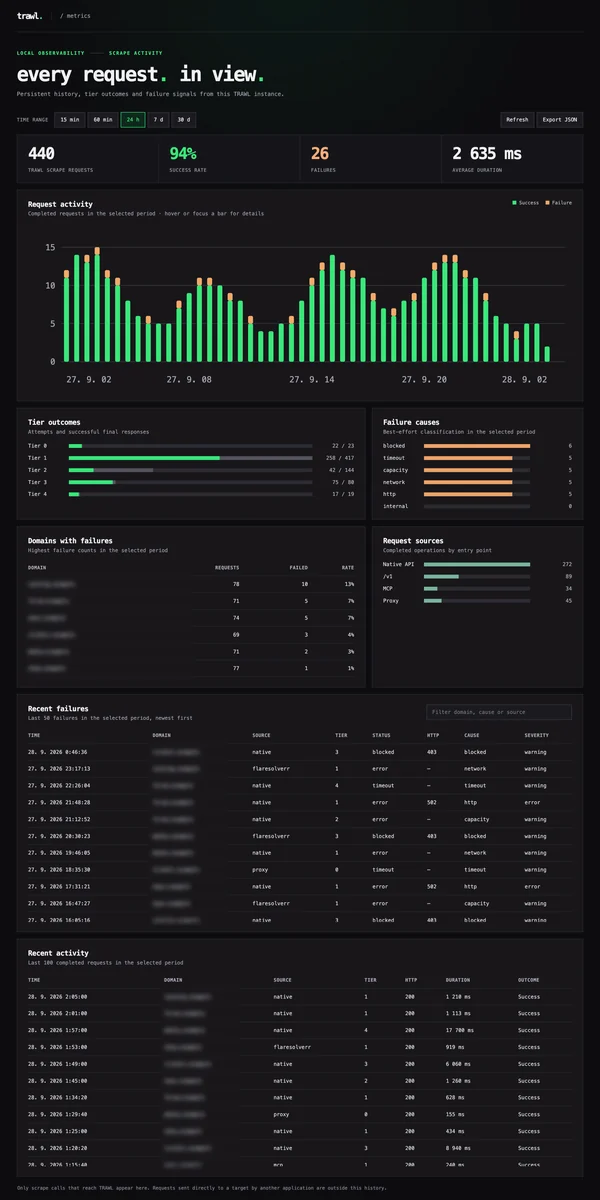 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…
 sunghoojung/reverse-engineering-browser
Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
 absllk/hexestra
KI-native Penetrationstest-IDE, in der Operatoren und ein KI-Agent Browser, Terminals, Traffic-Capture, Shells, Asset-Graph, Aufgaben und Beweise in…
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
 t0xodile-swig/http3-adapter
Burp-Suite-Erweiterung, die Anfragen abfängt und über HTTP/3 sendet, Antworten für Burp zurückkonvertiert, mit Unterstützung für kettled-Anfragen und…
 danieldev23/frida-ssl-bypass
Frida-Toolkit, das SSL/TLS-Zertifikats-Pinning in Android-Apps umgeht und dabei Java TrustManager, OkHttp, Conscrypt und native…
 kulikov0/whitelist-bypass
Tunneling von Daten über WebRTC zur Umgehung der Zensur
 0xmarik/aresius
Nativer HTTP/HTTPS-Interception-Proxy für Penetrationstester und Bug-Bounty-Jäger mit Live-Request-Manipulation, Request-Replay,…
 threatexpert/gonc
Netcat mit automatisierter NAT-Traversierung, sicherem P2P und erweiterten Funktionen für Shell-Zugriff, Dateiübertragung und Netzwerk-Proxying.
 bugbasesecurity/pentest-copilot
KI-gesteuerter Penetration-Testing-Agent, der sich mit einer Kali-Box verbindet, autonom Sicherheitstools ausführt, Ergebnisse analysiert und…
 vid4l-07/roxy
Terminalbasierter HTTP-Intercepting-Proxy mit TUI zum Erfassen, Inspizieren und Modifizieren von Anfragen in Echtzeit, plus ein Repeater zum erneuten…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 thekingofduck/burpfakeip
Burp-Suite-Erweiterung zum Spoofing von IP-Adressen in HTTP-Anfragen, die das Testen serverseitiger IP-Beschränkungen und die Umgehung IP-basierter…
 ericmtzmtz/pwnproxy
Eine offene, lokal-first Sicherheitstest-Plattform für Pentester, KI-Agenten, CI/CD-Pipelines und Teams.
 jlinebau/cve-2025-55315-scanner-monitor
Schnelle und einfache Skripte zum Scannen nach verwundbaren Servern und Paket-Level-Monitoren
 nabla-c0d3/ssl-kill-switch2
Blackbox-Tool zum Deaktivieren der SSL-Zertifikatsvalidierung – einschließlich Zertifikat-Pinning – in iOS- und macOS-Anwendungen.
 inaz2/proxy2
HTTP/HTTPS-Proxy in einem einzigen Python-Skript








