Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ApiHunter — Async-API-Sicherheitsscanner in Rust für CORS, CSP, GraphQL, JWT, OpenAPI und aktive API-Posture-Checks. | Kitploit
Tools/GitHubGitHub/teycir/apihunter
AufklärungSchwachstellenscannerDynamische Analyse (Sandboxing)Webanwendungs-ExploitationInformationsbeschaffungWebsicherheitPenetrationstestsDevSecOpsAPI-Sicherheit
GitHubteycir/apihunter

ApiHunter

19241vor 4 MonatenVon Kitploit geprüft
Teilen

Async-API-Sicherheitsscanner in Rust für CORS, CSP, GraphQL, JWT, OpenAPI und aktive API-Posture-Checks.

Repository anzeigenWebseite

Entwicklung unterstützen

Wenn dieses Projekt Ihre Arbeit unterstützt, unterstützen Sie die laufende Wartung und neue Funktionen.

ETH Donation Wallet
0x11282eE5726B3370c8B480e321b3B2aA13686582

Ethereum donation QR code

Scannen Sie den QR-Code oder kopieren Sie die obige Wallet-Adresse.

🎯 ApiHunter

Typing SVG

Rust Security API Async CI License


📺 Video-Demo

ApiHunter Demo-Video
Klicken Sie, um die vollständige Demo auf YouTube anzusehen

🖥️ Desktop-App-Screenshots

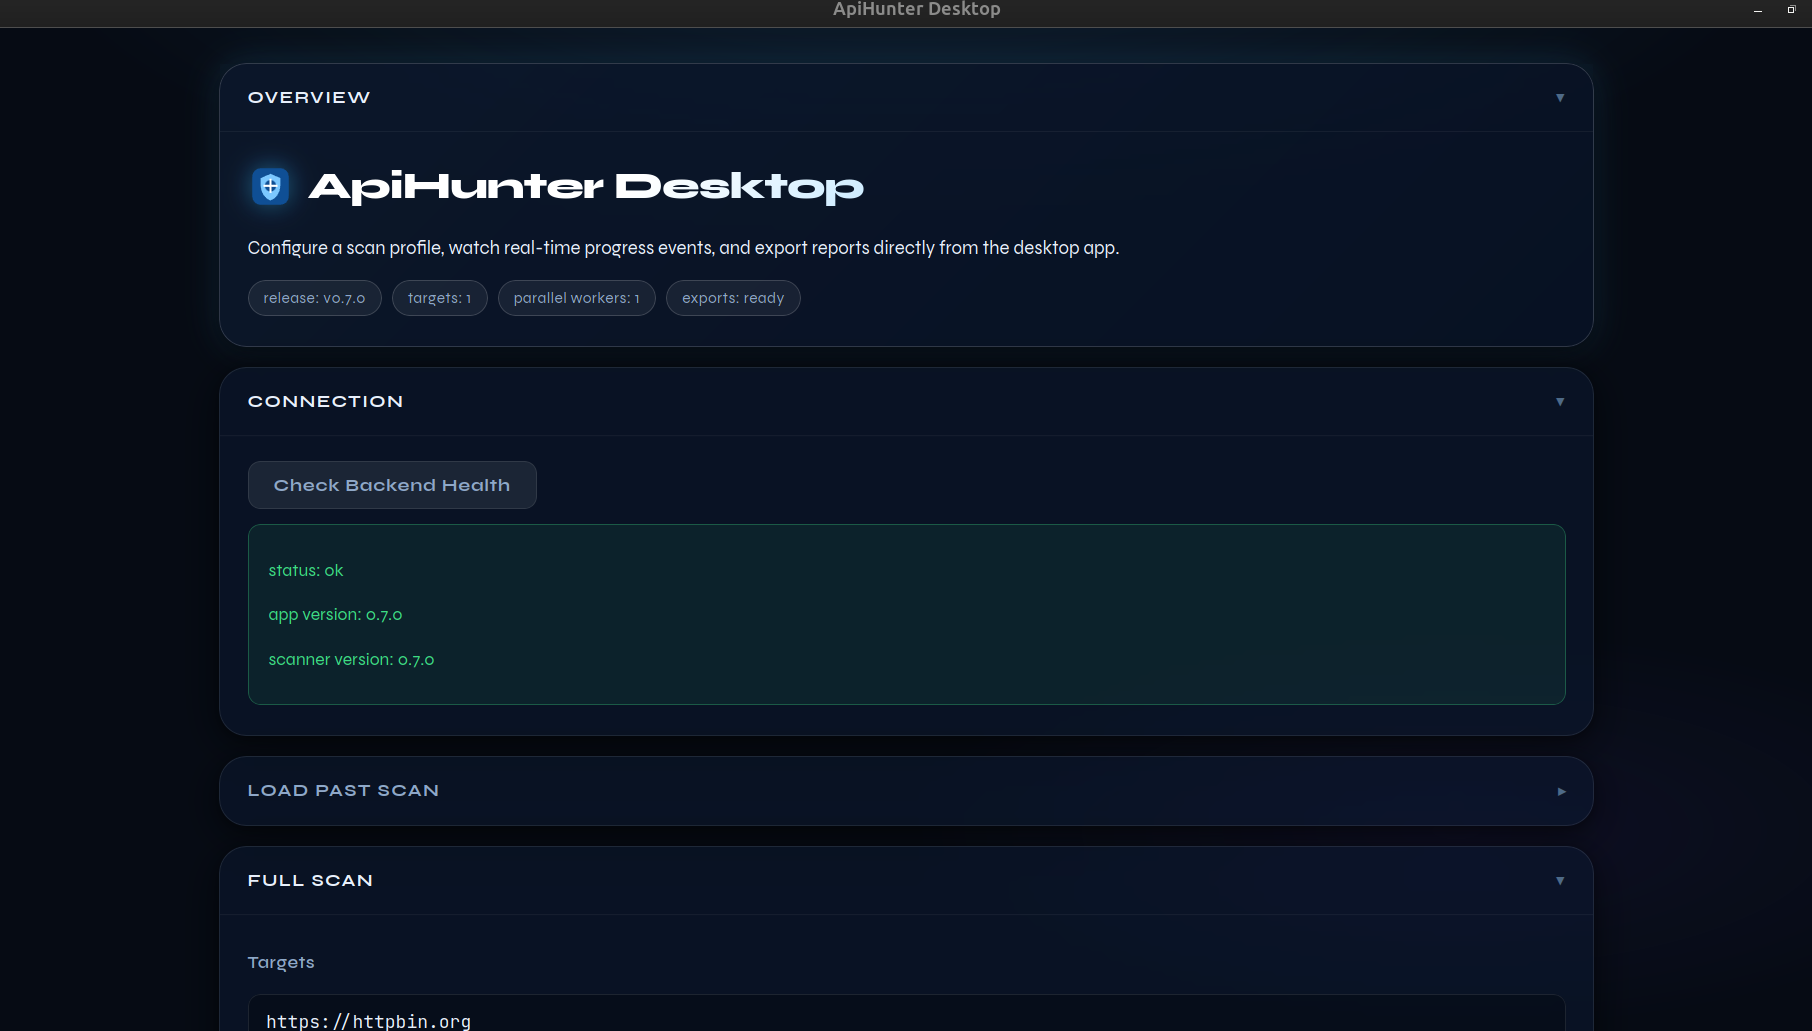
ApiHunter Desktop – Übersichtsbereich mit Versionschip, Gesundheitscheck und Vollscan-Zieleingabe

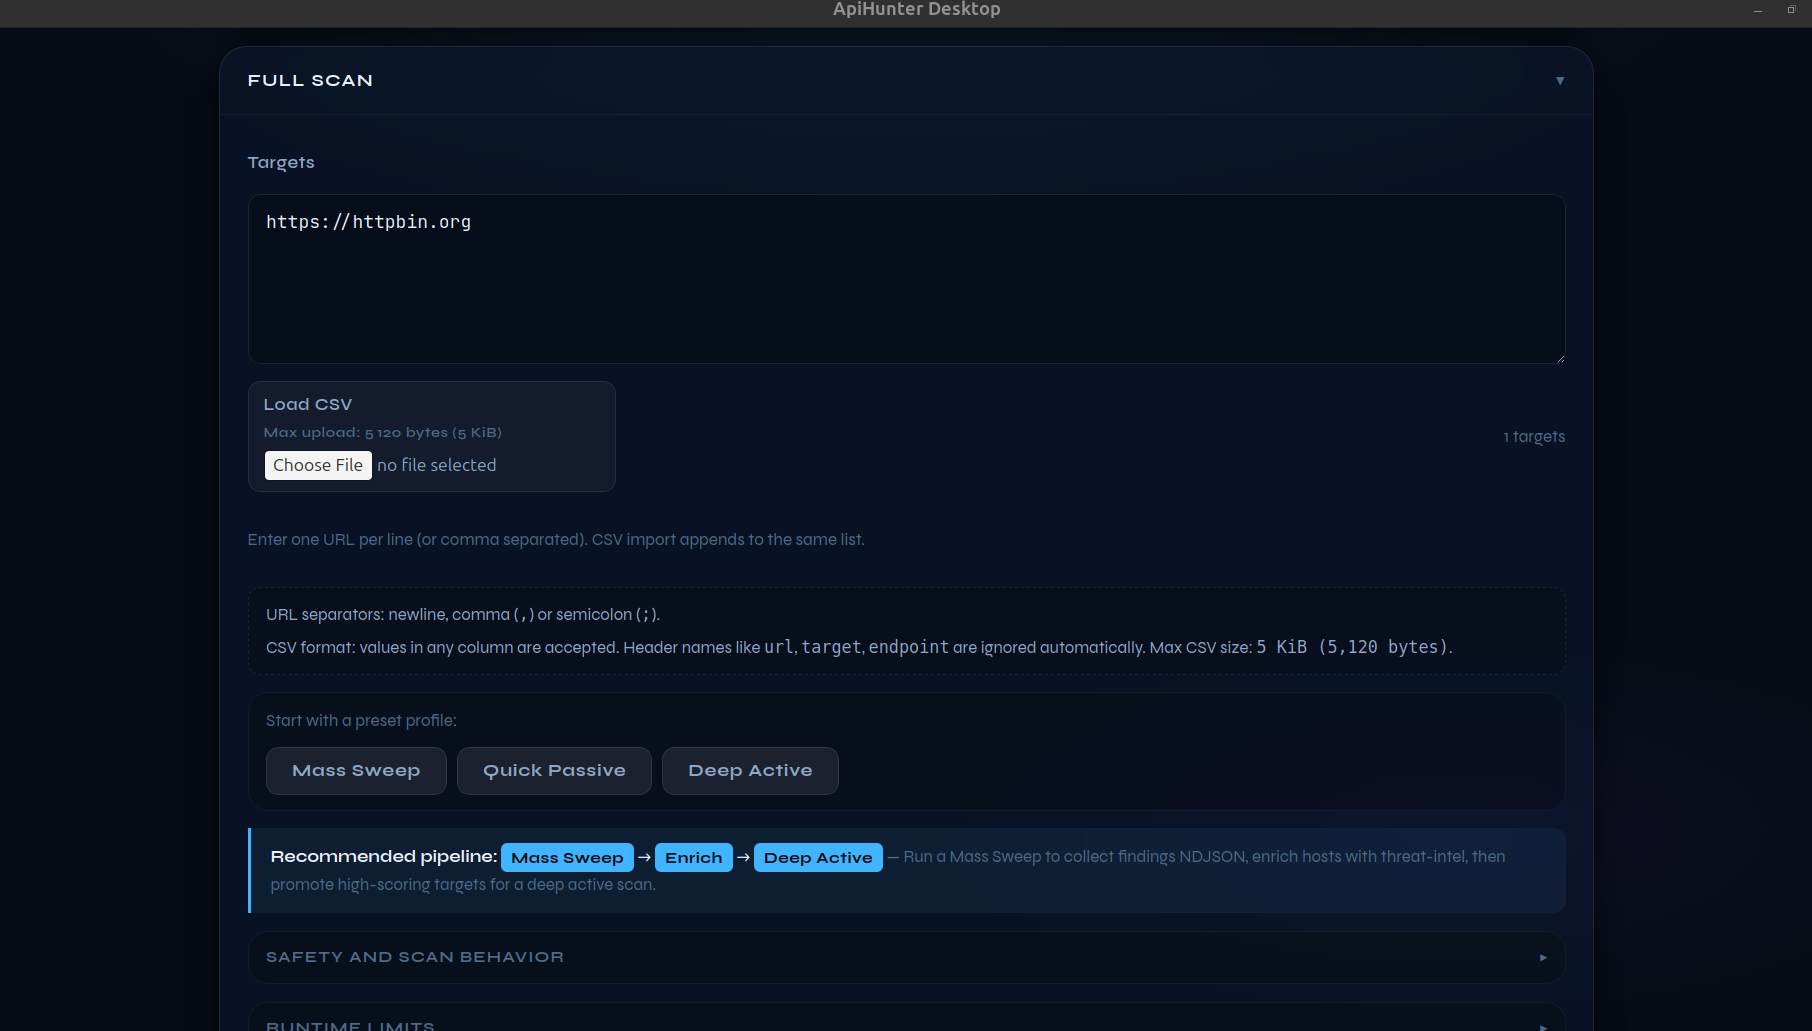
ApiHunter Desktop – Vollscan-Steuerung: Quick Passive / Deep Active Voreinstellungen, einklappbare Sicherheits-, Laufzeitbegrenzungs- und Scanner-Umschaltabschnitte

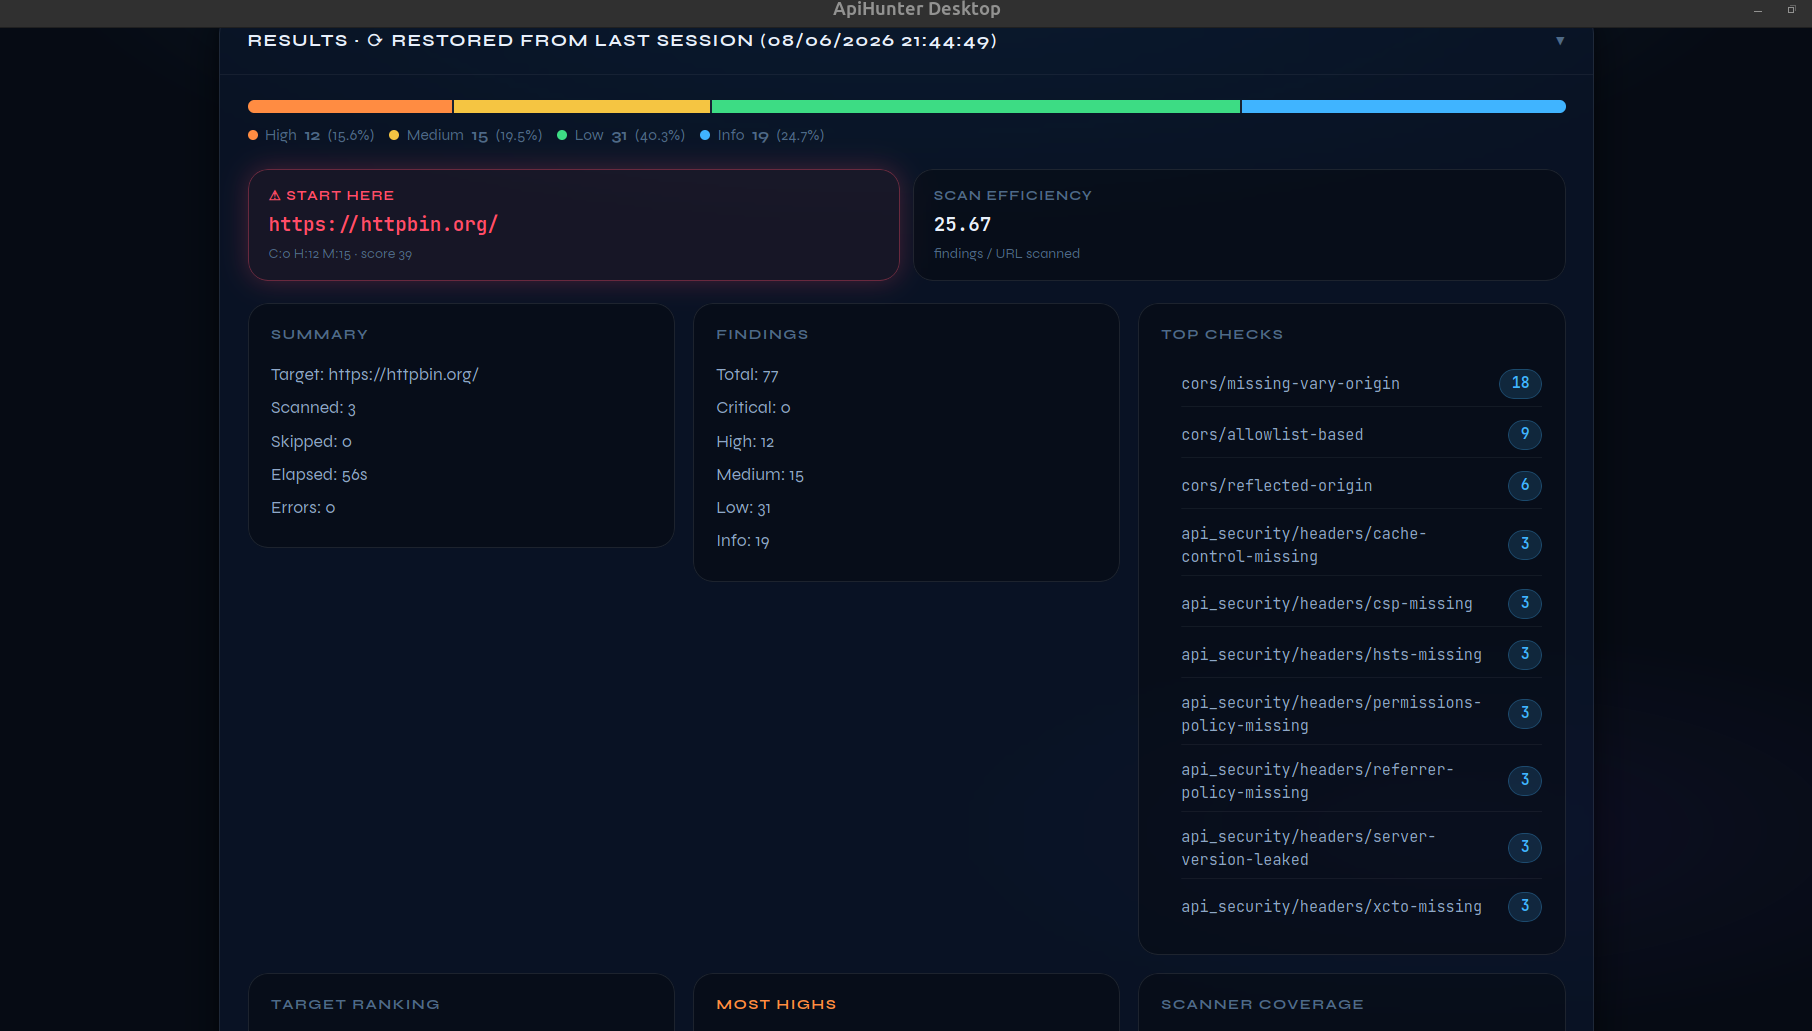
ApiHunter Desktop – Analyse-Dashboard der Ergebnisse: Schweregrad-Wärmekarte, Karte des schlechtesten Ziels, Scan-Effizienz, Zusammenfassung, Aufschlüsselung der Funde und Top-Prüfungen

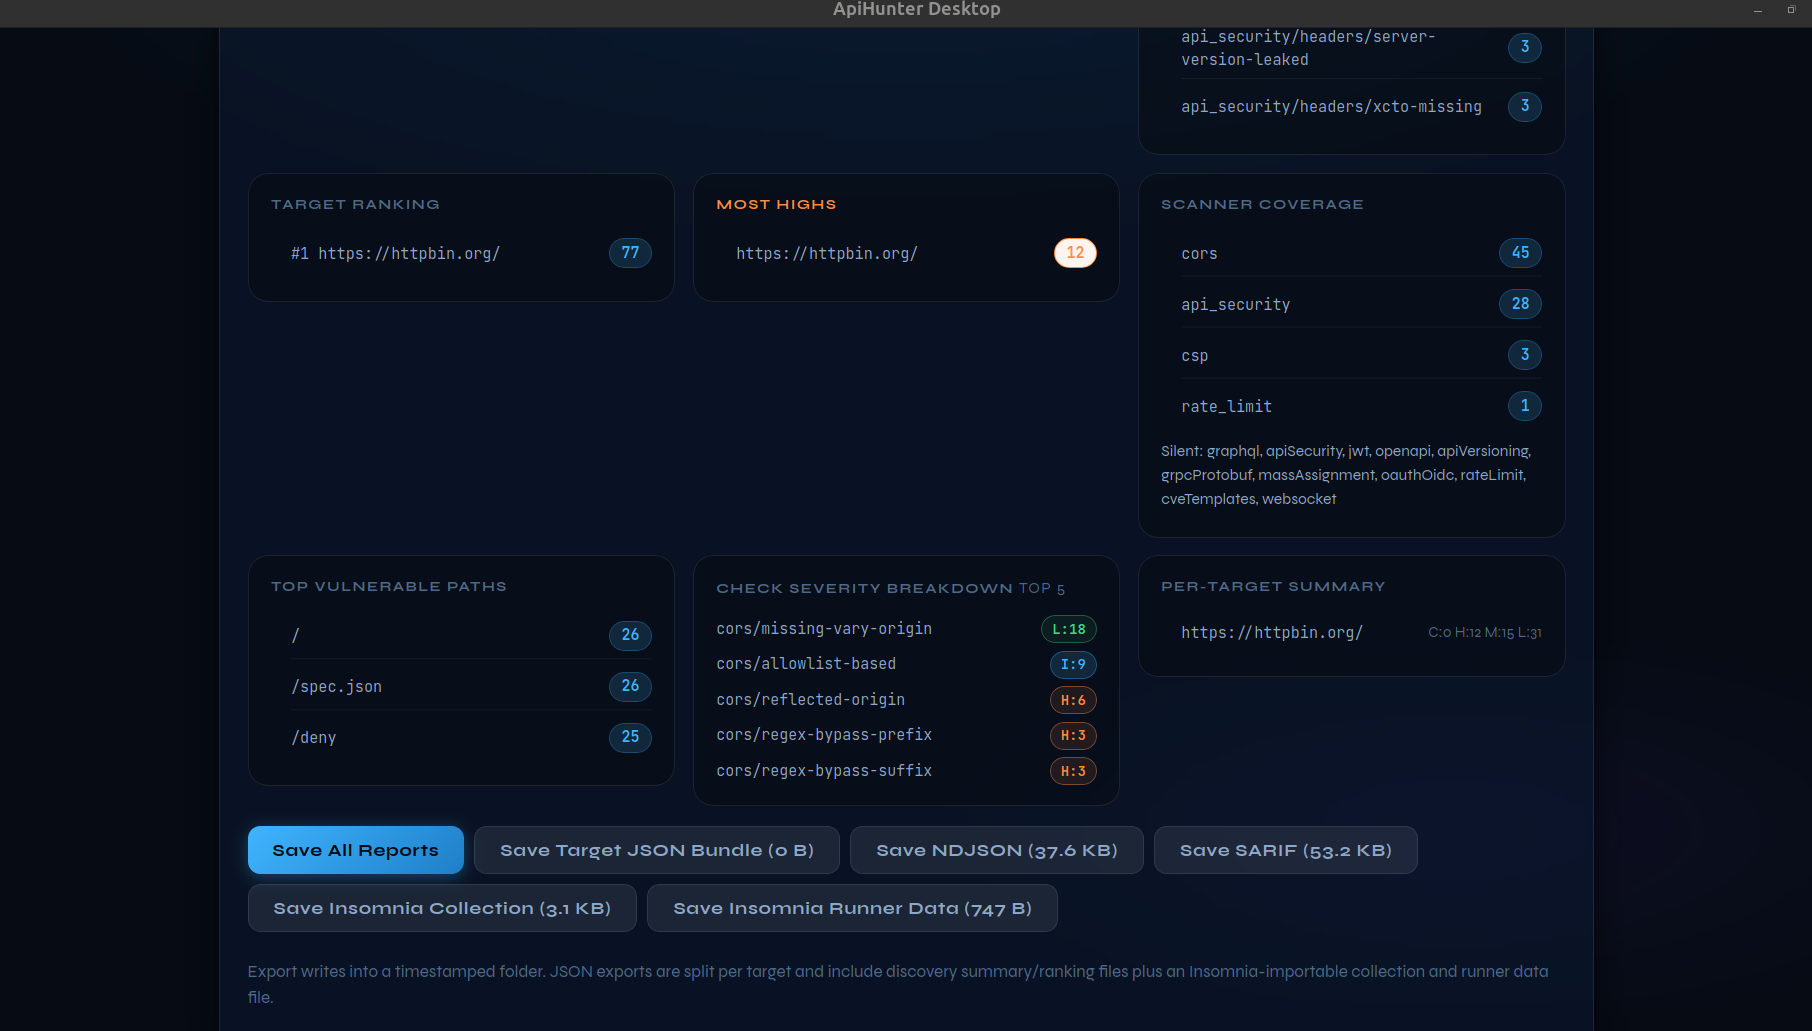
ApiHunter Desktop – Unteres Bedienfeld der Ergebnisse: Zielranking, Scanner-Abdeckung, Schweregradaufschlüsselung der Prüfungen, Zusammenfassung pro Ziel und Ein-Klick-Export-Schaltflächen


📑 Inhaltsverzeichnis

  • Video-Demo
  • Desktop-App-Screenshots
  • Warum ApiHunter?
  • Scanner-Module
  • Funktionen
  • Vergleich mit anderen Tools
  • Schnellstart
  • Architektur
  • Vorlagen-Tooling
  • Scan-Skripte
  • Teststrategie
  • Dokumentation
  • Fahrplan
  • Installation
  • CLI-Referenz
  • Exit-Codes
  • Sicherheits- und rechtliche Leitplanken
  • Verwandte Projekte
  • Über
  • FAQ
  • Lizenz

Asynchroner, modularer API-Sicherheitsscanner für API-Basistests und Regressionserkennung.
Kombiniert Erkennung mit gezielten Prüfungen (CORS/CSP/GraphQL/OpenAPI/JWT/API Security) unter Verwendung adaptiver Nebenläufigkeit und CI-ready Ausgaben (NDJSON/SARIF).

Anwendungsfälle: Angriff für Red-Team/API-Pentest-Erkennung und Exploit-Validierung sowie Verteidigung für CI/CD-Regressionsschleusen, kontinuierliche API-Härtung und frühzeitige Fehlkonfigurationserkennung.

Scannen im großen Stil? Siehe Triage-Modus – scannen Sie 5000 Ziele in 20 Minuten mit grundlegenden Sicherheitsprüfungen, verwenden Sie dann Anreicherungsmodus, um Threat-Intelligence-Kontext (Ports, CVEs, ASN, Domain-Alter) zu den Ergebnissen hinzuzufügen.

Namensgebung

  • Projekt/Repository: ApiHunter
  • Cargo-Paket: apihunter
  • Bibliotheks-Crate: api_scanner
  • CLI-Binärdatei: apihunter (Standard für cargo run)

GitHub-Metadaten (Empfohlen)

Setzen Sie diese in den GitHub-Repository-Einstellungen für die Auffindbarkeit:

  • Beschreibung: Asynchroner API-Sicherheitsscanner für CORS/CSP/GraphQL/JWT/OpenAPI und aktive API-Positionsprüfungen.
  • Website: https://github.com/Teycir/ApiHunter
  • Themen: rust, security, api-security, scanner, graphql, cors, csp, jwt, openapi, sarif, ndjson

Repository-Ablauf```mermaid

flowchart LR A[CLI apihunter] --> B[main.rs] D[Input Sources] --> E[Pre-filter + Discovery] B --> C[HttpClient + Config] E --> F[runner.rs] C --> F

F --> G1[Passive scanners]
F --> G2[Active scanners]

I[template-tool] --> H[CVE templates]
H --> G2

G1 --> J[Findings]
G2 --> J
J --> K[Reporter]
K --> L[Auto Reports]
K --> M[CI/CD Controls]
## Warum ApiHunter?

### Hauptvorteile

- **API-First-Architektur**: Speziell für REST/GraphQL-APIs entwickelt, nicht von Web-App-Scannern abgeleitet
- **Intelligente Reduzierung falscher Positiver**:
  - SPA-Catch-all-Erkennung mit Canary-Probing
  - Kontextbewusste Secret-Validierung (Frontend vs. Backend)
  - Body-Content-Validierung und Referer-Prüfung
  - Response-Fingerprinting zur Vermeidung doppelter Funde
- **Produktionssicher von Grund auf**:
  - Adaptive Nebenläufigkeit (AIMD), die bei Fehlern zurückfährt
  - Pro-Host-Ratenbegrenzung mit konfigurierbaren Verzögerungen
  - Höflichkeitskontrollen (Wiederholungen, Timeouts, WAF-Umgehung)
  - Dry-Run-Modus für aktive Prüfungen
- **Tarnung & Umgehung**:
  - User-Agent-Rotation zur Laufzeit aus einer kuratierten Sammlung (assets/user_agents.txt)
  - Zufällige Anforderungsverzögerungen mit Jitter
  - Pro-Host-Verzögerungsdurchsetzung (vermeidet Burst-Muster)
  - Wiederholungslogik mit exponentiellem Backoff
  - Benutzerdefinierte Header-Injektion zur Tarnung als legitimer Traffic
  - Adaptive Zeitsteuerung basierend auf Serverantworten
  - Keine festcodierten Scanner-Fingerabdrücke im Standardmodus

### Tarnungstechniken im Detail

ApiHunter verwendet mehrere Tarnungstechniken, um von WAF (Web Application Firewall) und Bot-Schutzsystemen nicht erkannt zu werden:

#### 1. User-Agent-Rotation
**Was es tut:** Zufälliger Wechsel durch 100+ echte Browser-User-Agent-Strings aus einer Datei (`assets/user_agents.txt`)

**Warum es funktioniert:** Bots verwenden typischerweise denselben User-Agent (z. B. `curl/7.68.0`). Durch Vortäuschung von Chrome, Firefox, Safari usw. tarnt man sich als legitimer Traffic.

**Einfacher Vergleich:** Wie das Tragen verschiedener Verkleidungen, anstatt immer dieselbe Uniform zu tragen.

#### 2. Zufällige Zeitsteuerung & Jitter
**Was es tut:** Fügt zufällige Verzögerungen zwischen Anfragen hinzu (gesteuert durch `--delay-ms`) mit Jitter (kleine zufällige Abweichungen)

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →