
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/mawk0235/cve-2024-24401
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubmawk0235/cve-2024-24401

CVE-2024-24401

Automatisiertes Exploitation-Tool für CVE-2024-24401.

Repository anzeigen
36921vor 2 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Schwachstellenbericht

CVE entdeckt von: Jarod Jaslow (MAWK)

(FÜR DIE AUSFÜHRUNG AUF KALI LINUX AUSGELEGT)

Hinweise

Nagios hat die Version 2024R1.0.1 in allen aktuellen Downloads gepatcht. Um festzustellen, ob ein Zielsystem verwundbar ist, stellen Sie sicher, dass eine ältere Version von 2024R1.0.1 verwendet wird.

Das aktualisierte Skript prüft, ob das Zielsystem verwundbar ist.

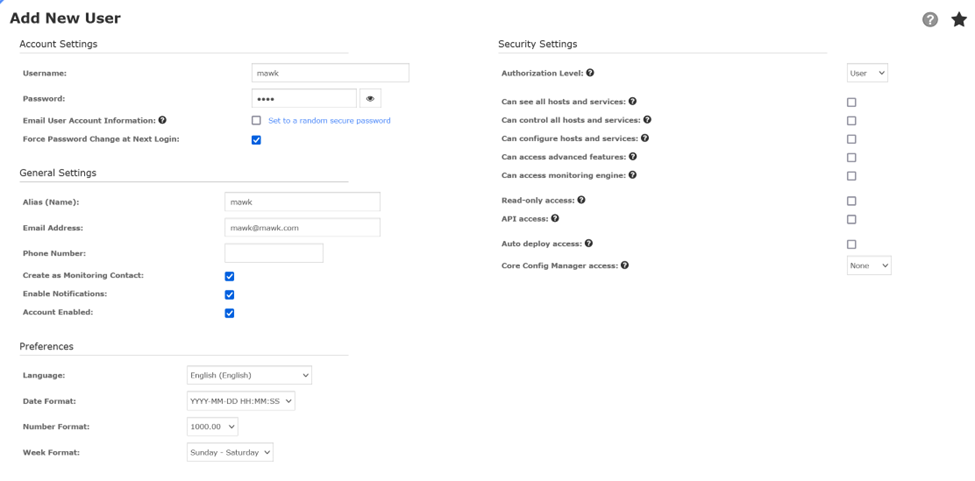
OVA NAGIOS-BENUTZERDATEN: mawk:mawk

DOWNLOAD: https://1drv.ms/u/s!Aj-SNbxrSxWZh51fp476lHxNHGd6jA?e=AX3mJU

image

Schwachstellendetails:

  • Endpunkt: /nagiosxi//config/monitoringwizard.php Nagios XI Version 2024R1.0.1
  • Schwachstellentyp: Authentifizierte SQL-Injection
  • Ausbeutungsergebnis: Erstellung eines Administratorkontos und vollständige Remote-Codeausführung

Schritte zur Reproduktion:

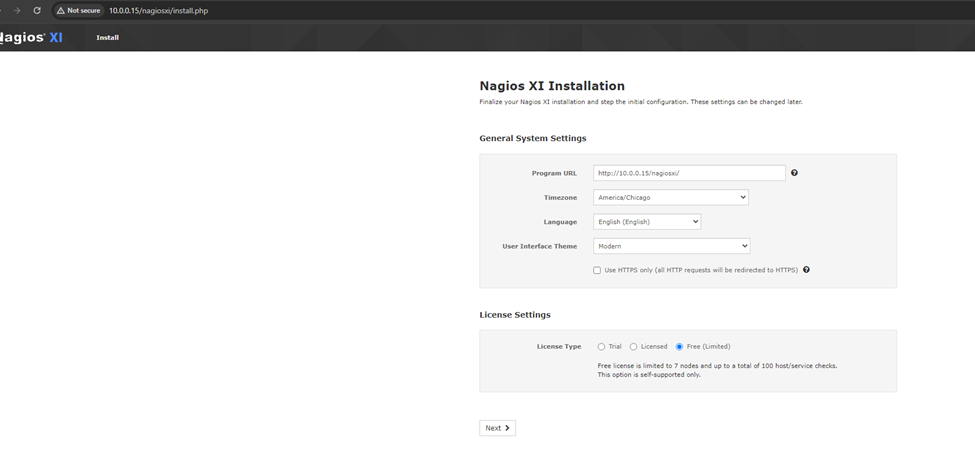
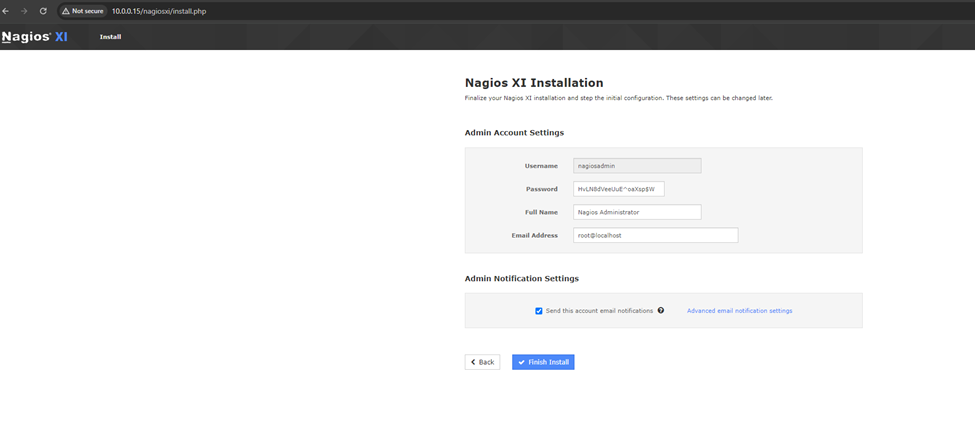
  1. Erstellen Sie eine frische Instanz von Nagios XI Version 2024R1.01. Pasted image 20240118113507

Pasted image 20240118113528

Pasted image 20240118113539

Pasted image 20240118113554

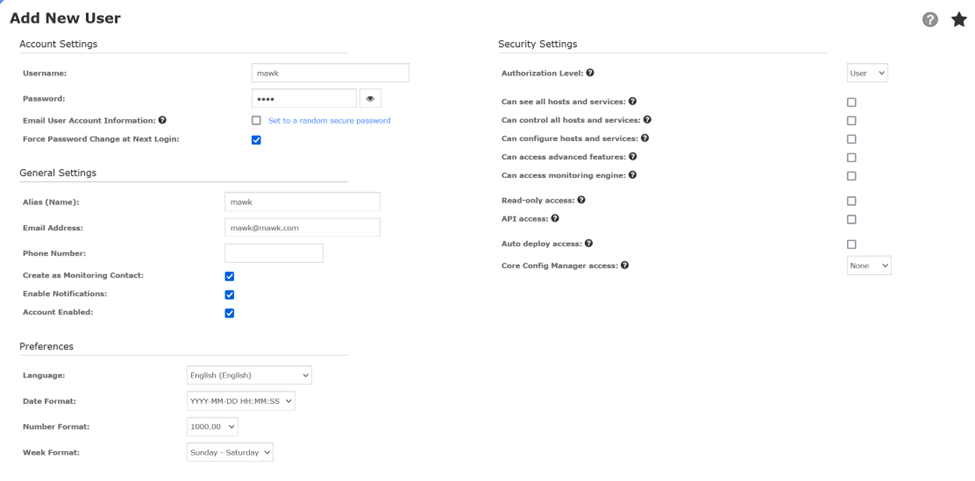
  1. Erstellen Sie einen Benutzer mit minimalen Berechtigungen. Pasted image 20240118113548
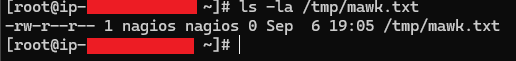
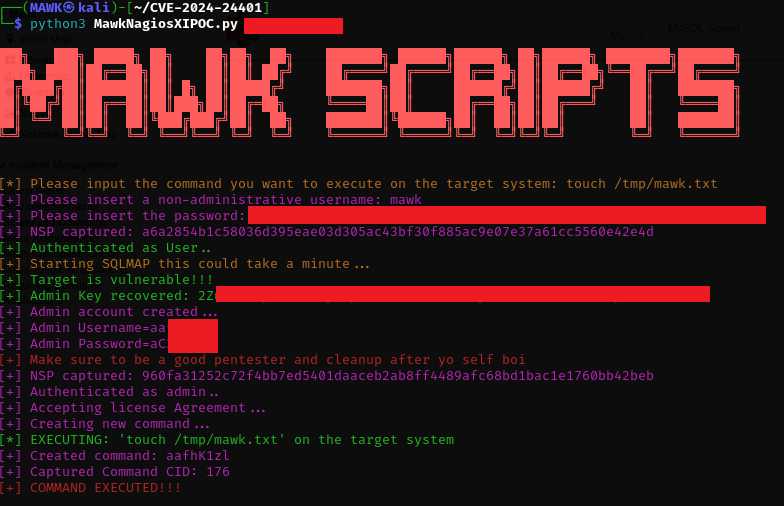
  2. Führen Sie das bereitgestellte Python-Skript mit den korrekten Argumenten aus:

    python3 MawkiNagiosXIPOC.py <target IP>
    

image

image

Nachweiskonzept:

Das beigefügte Python-Skript demonstriert die Schwachstelle.

Empfehlung:

Um das Risiko von SQL-Injection zu verringern, wird dringend empfohlen, bei der Interaktion mit Datenbanken parametrisierte Abfragen oder vorbereitete Anweisungen zu verwenden. Parametrisierte Abfragen stellen sicher, dass Benutzereingaben als Daten und nicht als ausführbarer Code behandelt werden, was es Angreifern erheblich erschwert, bösartige SQL-Anweisungen einzuschleusen.

Dies wird in aktuellen Updates gemildert.

CVE:

https://cve.mitre.org/cgi-bin/cvename.cgi?name=2024-24401

image

Tool herunterladen