
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 cosad3s/cve-2022-35914-poc
Proof-of-concept-Exploit für CVE-2022-35914, eine Command Injection-Sicherheitslücke in GLPI über ein Skript einer Drittanbieter-Bibliothek. Führt…
 gursev/flash-xdomain-xploit
ActionScript Proof of Concept zur Durchführung domänenübergreifender Lesevorgänge
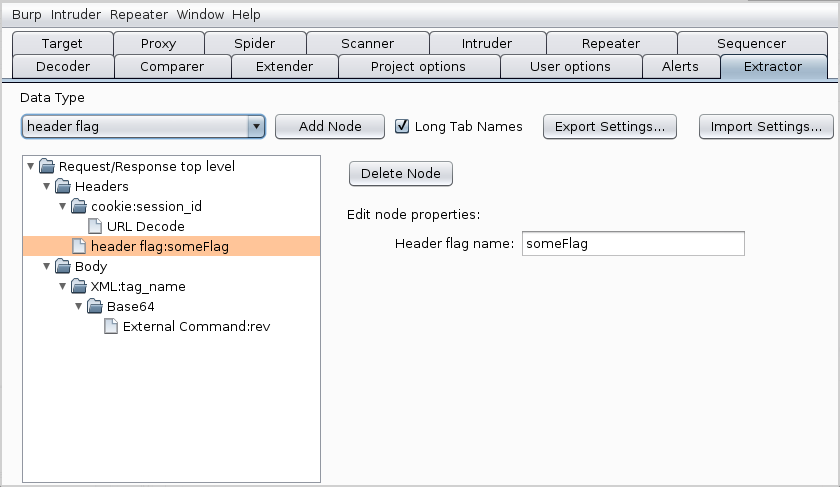 nccgroup/extractor
Extension fügt einen neuen Tab in Burp Suite namens Extractor hinzu
 jas502n/burpsuite-plugin
Plugin Für BurpSuite (Pentester)
 eqstlab/cve-2024-46538
PfSense Stored XSS führt zu Arbitrary Code Execution exploit
 nxtexploit/cve-2022-26134
Atlassian Confluence (CVE-2022-26134) - Nicht authentifizierte Remote-Codeausführung (RCE)
 sailay1996/cve-2025-53772
poc für cve-2025-53772
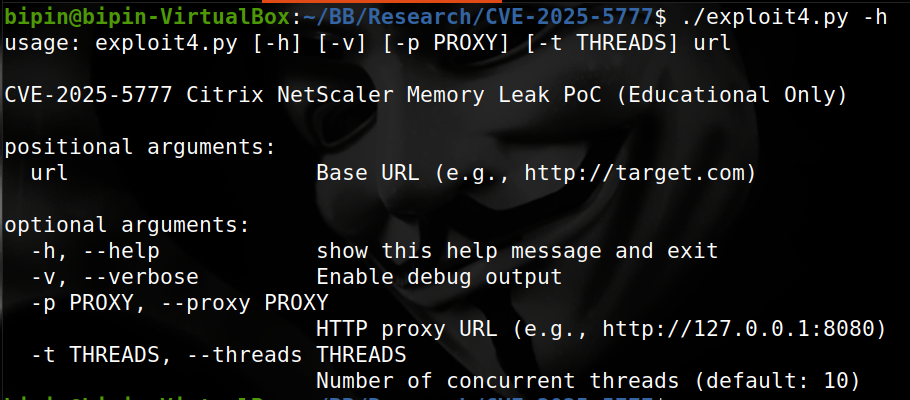 win3zz/cve-2025-5777
CVE-2025-5777 (CitrixBleed 2) - Kritische Speicherleck-Schwachstelle, die Citrix NetScaler ADC- und Gateway-Geräte betrifft
 seed1337/cve-2024-24919-poc
Proof-of-Concept-Exploit für CVE-2024-24919, eine nicht authentifizierte Schwachstelle zum beliebigen Dateilesen in Check Point SSL VPN Appliances.…
 brianwrf/cve-2018-11788
Apache Karaf XXE-Schwachstelle (CVE-2018-11788)
 johnhammond/cve-2012-2982
Ein replizierter Python-Exploit für Webmin 1.580 /file/show.cgi Remote Code Execution
 0xf4n9x/cve-2022-46169
CVE-2022-46169 Cacti remote_agent.php Nicht authentifizierte Befehlsinjektion.
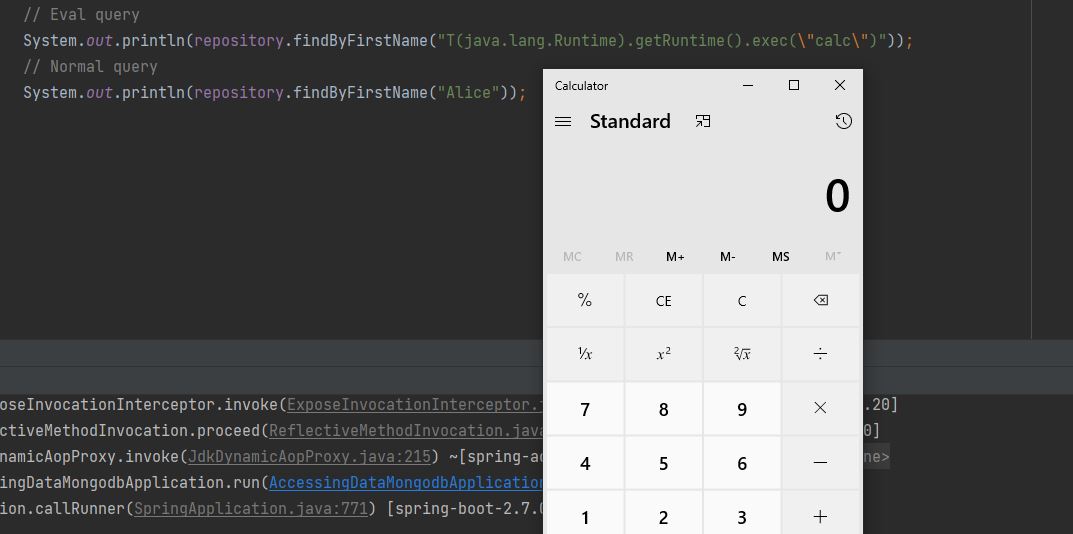 trganda/cve-2022-22980
Proof-of-concept-Exploit für CVE-2022-22980 gegen Spring Data MongoDB. Demonstriert Remote Code Execution durch manipulierte MongoDB-Abfragen.…
 muirlandoracle/cve-2019-15107
Python-Implementierung eines Remote-Code-Ausführungs-Exploits, der auf Webmin-Versionen 1.890-1.920 abzielt (CVE-2019-15107). Automatisierte…
 eliuha/webdav_exploit
Ein Exploit für Microsoft IIS 6.0 CVE-2017-7269
 syriusbughunt/cve-2018-14667
Alles über CVE-2018-14667; Von dem, was es ist, bis hin zu seiner erfolgreichen Ausnutzung.
 alcaparra/cve-2022-26138
Atlassian Questions hartcodiertes Passwort (CVE-2022-26138)
 motikan2010/cve-2021-29447
WordPress - Authentifiziertes XXE (CVE-2021-29447)








