
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 1337g/cve-2017-10271
CVE-2017-10271 WEBLOGIC RCE (GETESTET)
 rabidwh0re/reality_smasher
vRealize RCE + Privesc (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 jas502n/cve-2020-10199
PoC-Exploit-Sammlung für Schwachstellen im Nexus Repository Manager 3 (CVE-2020-10199, CVE-2020-10204, CVE-2020-11444), die Remote-Codeausführung und…
 4nth0ny1130/spring4shell_behinder
CVE-2022-22965: Einschleusen des 冰蝎-Webshell-Skripts
 ikkisoft/parrotng
Java-basiertes Tool zur Erkennung von Adobe-Flex-SWF-Dateien, die anfällig für CVE-2011-2461 sind, nutzbar als Befehlszeilenprogramm oder als…
 dunderhay/cve-2020-5902
Python-Exploit-Skript für CVE-2020-5902 (F5 BIG-IP) mit Unterstützung für lokales Dateilesen und Remote-Code-Execution über manipulierte…
 pilfer/idictpy
Ein verdammt salziges, 100 % verifiziertes Hacker-Status-Python-Skript, um Apple-IDs in Apple Crisp zu verwandeln #nicememe
 striga-ai/cve-2026-23918
Double-free in der Stream-Bereinigung von Apache httpd mod_http2, der zu einer RCE vor der Authentifizierung führt.
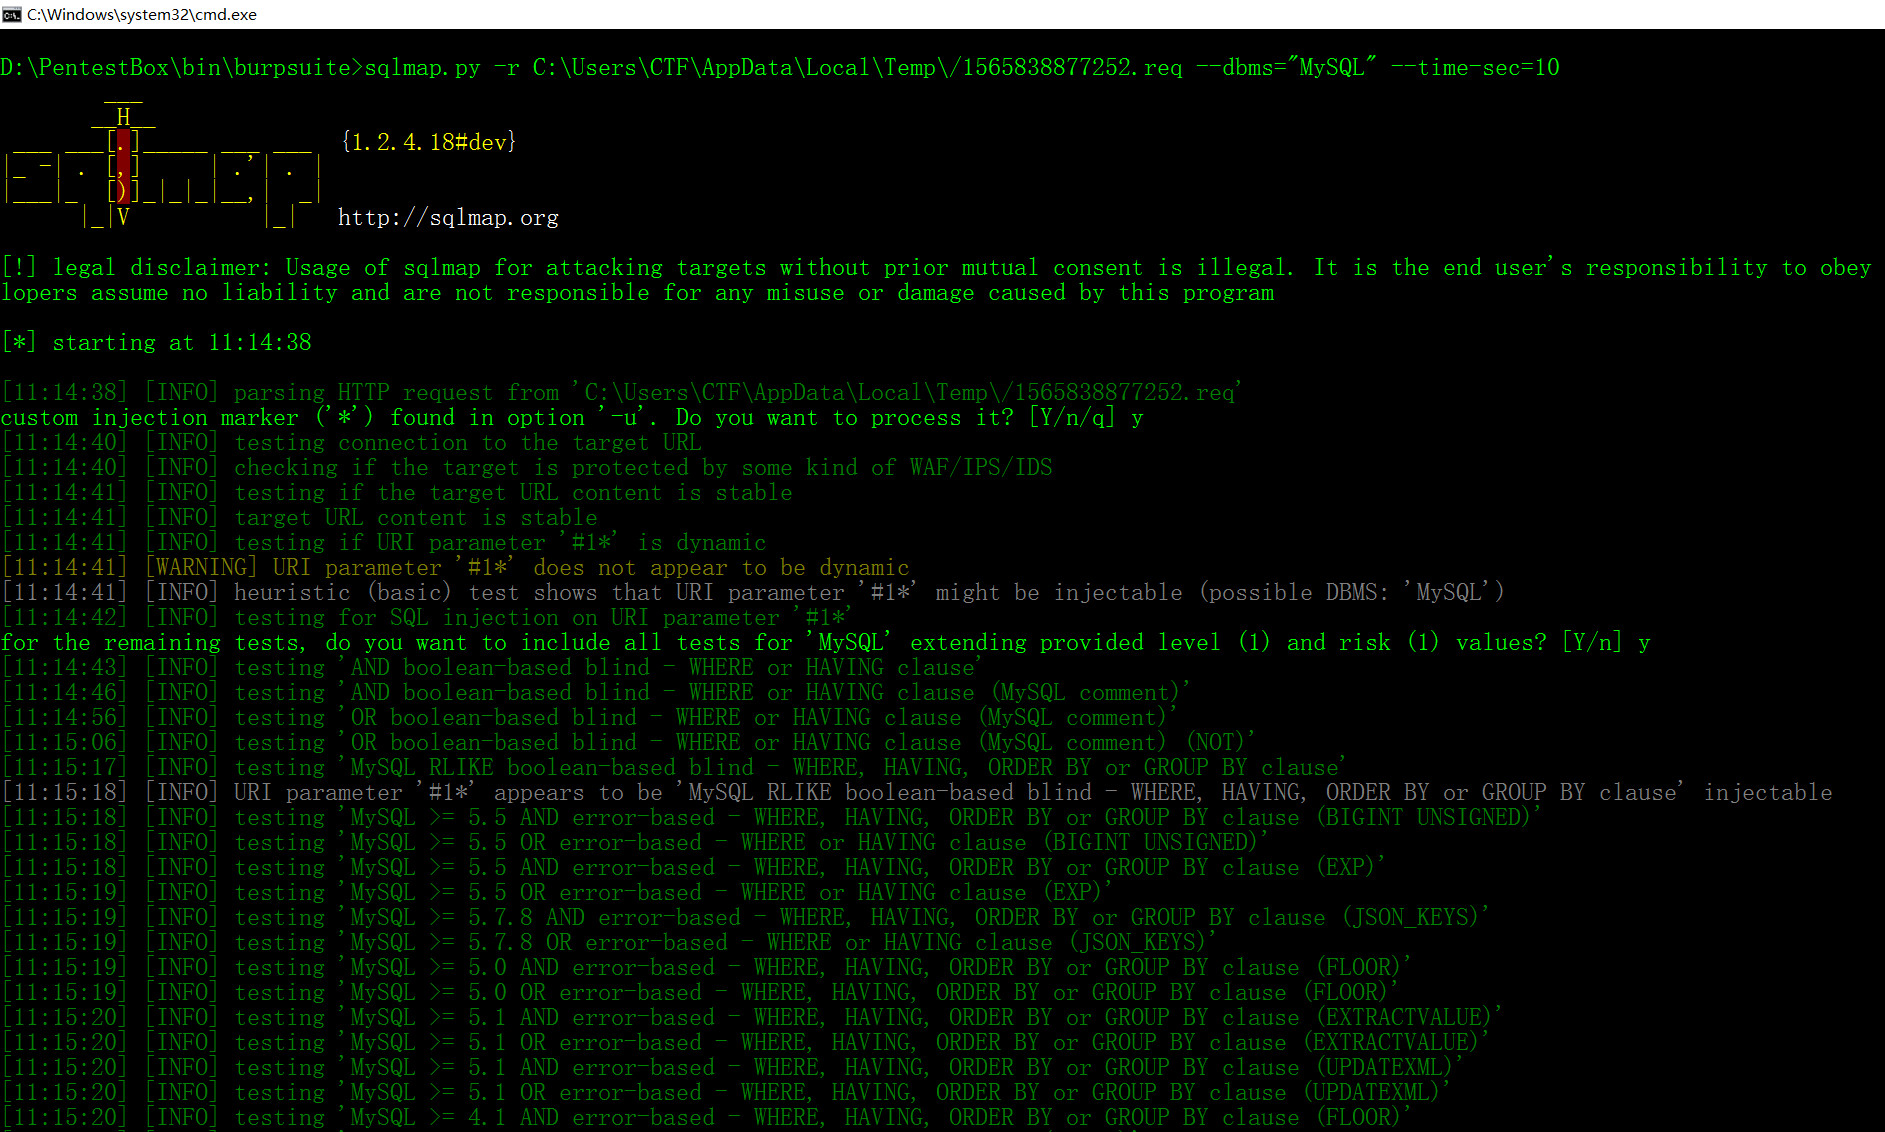 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 eqstlab/cve-2026-85706
PoC und Docker-Lab für CVE-2026-85706, ein unauthentifizierter beliebiger Datei-Lesezugriff in GitLab CE/EE über die Umgehung der Commits-API-Route…
 ambionics/prestashop-exploits
Sammlung von Exploits/POCs für PrestaShop Cookie-Sicherheitslücken (CVE-2018-13784)
 rickgeex/proxylogon
ProxyLogon ist der formale generische Name für CVE-2021-26855, eine Schwachstelle auf Microsoft Exchange Server, die es einem Angreifer ermöglicht,…
 fairyming/cve-2020-8840
PoC-Exploit für CVE-2020-8840: JNDI-Injection, die zu Remote-Code-Ausführung in FasterXML jackson-databind führt. Enthält Umgebungseinrichtung,…
 frostb1ten/cve-2024-24576-poc
Beispiel für den Anwendungsfall von CVE-2024-24576.
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 PoC-Code für CVE-2021-25641 RCE via Deserialisierung nicht vertrauenswürdiger Daten; betrifft Versionen <= 2.7.6 mit…
 horizon3ai/cve-2022-28219
PoC für ManageEngine ADAudit Plus CVE-2022-28219
 seccoder-security-lab/spring-cloud-netflix-hystrix-dashboard-cve-2021-22053
Schwachstelle bei der Template-Auflösung des Spring Cloud Netflix Hystrix Dashboards CVE-2021-22053
 shaniidev/bug-reaper
Web2 Bug Bounty Agenten-Fähigkeit — evidenzbasiert, kein KI-Geschwafel. Deckt 18 Schwachstellenklassen auf HackerOne, Bugcrowd, Intigriti und…








