
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 pwntester/ysoserial.net
Deserialisierungs-Payload-Generator für eine Vielzahl von .NET-Formatierern
 kleiton0x00/advanced-sql-injection-cheatsheet
Ein Spickzettel mit fortgeschrittenen Abfragen für alle Arten von SQL-Injection.
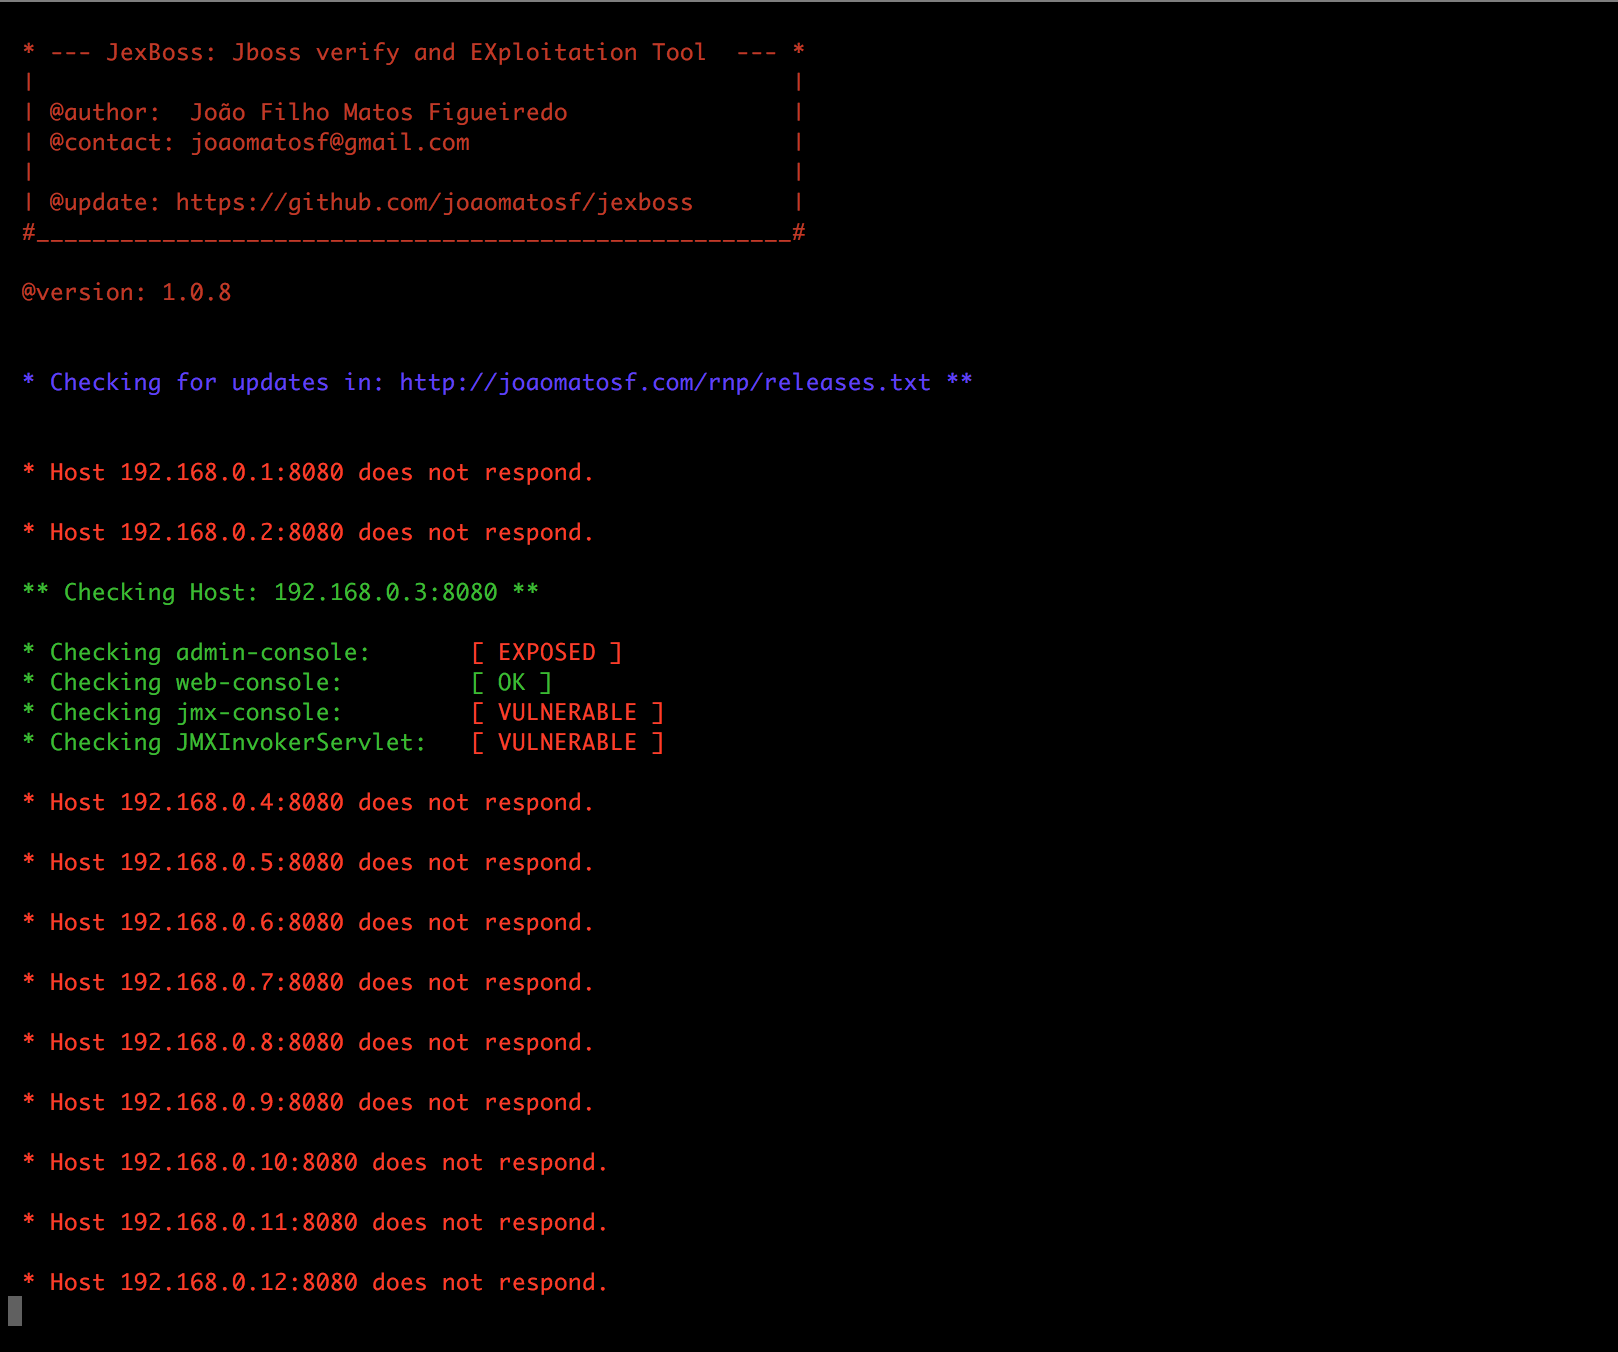 joaomatosf/jexboss
JexBoss: Jboss (und Java-Deserialisierungsschwachstellen) Verifizierungs- und Exploitation-Tool
 danmcinerney/lans.py
Code injizieren und WLAN-Benutzer ausspionieren
 helloexp/0day
EXP, POC für Schwachstellen in verschiedenen CMS, Plattformen, Systemen und Software. Das Projekt wird kontinuierlich aktualisiert.
 ignitetechnologies/burpsuite-for-pentester
Dieses Cheatsheet wurde für Bug-Bounty-Jäger und Penetrationstester erstellt, um ihnen zu helfen, Schwachstellen von P4 bis P1 ausschließlich und…
 threedr3am/learnjavabug
Java-sicherheitsbezogene Schwachstellen- und Technik-Demos, native Java-, Fastjson-, Jackson-, Hessian2-,…
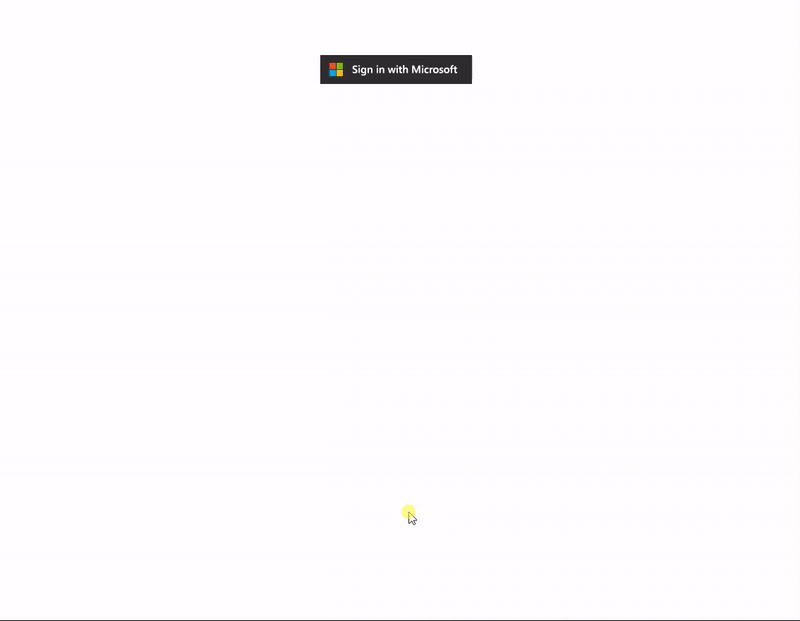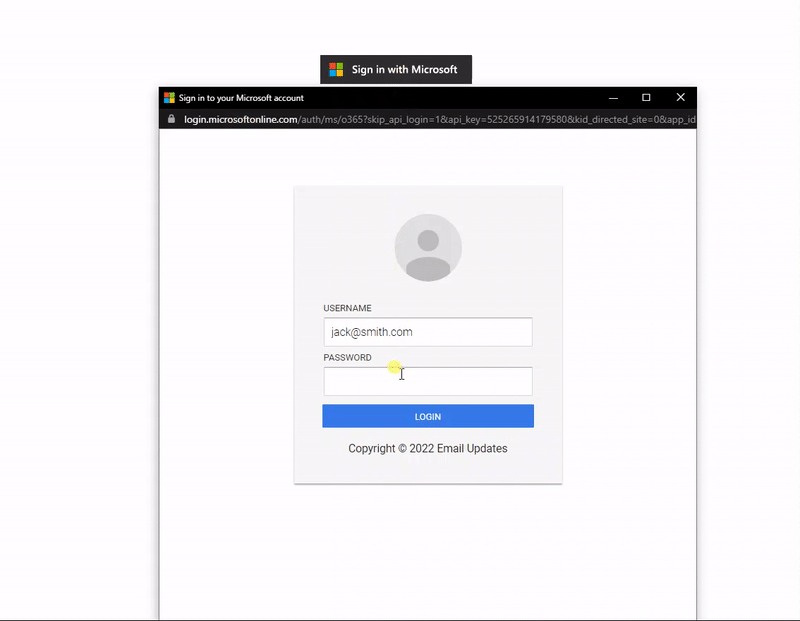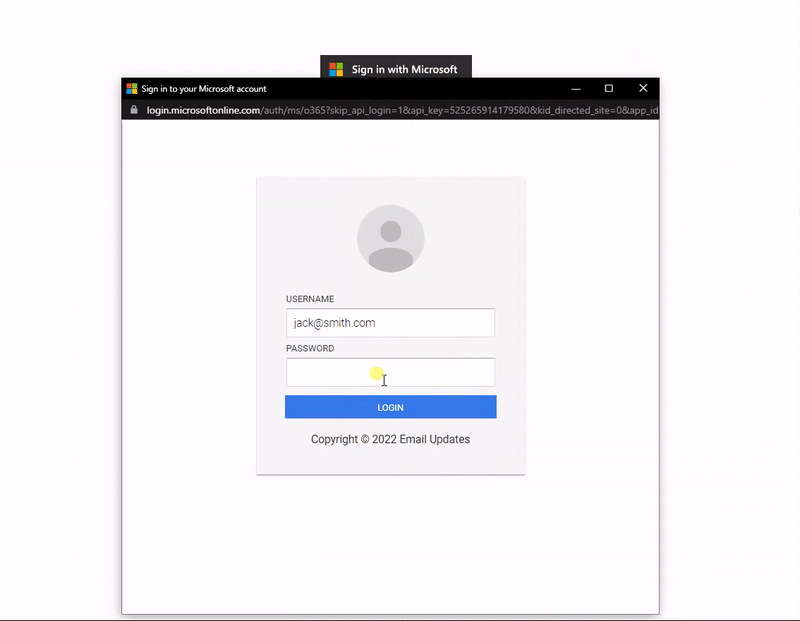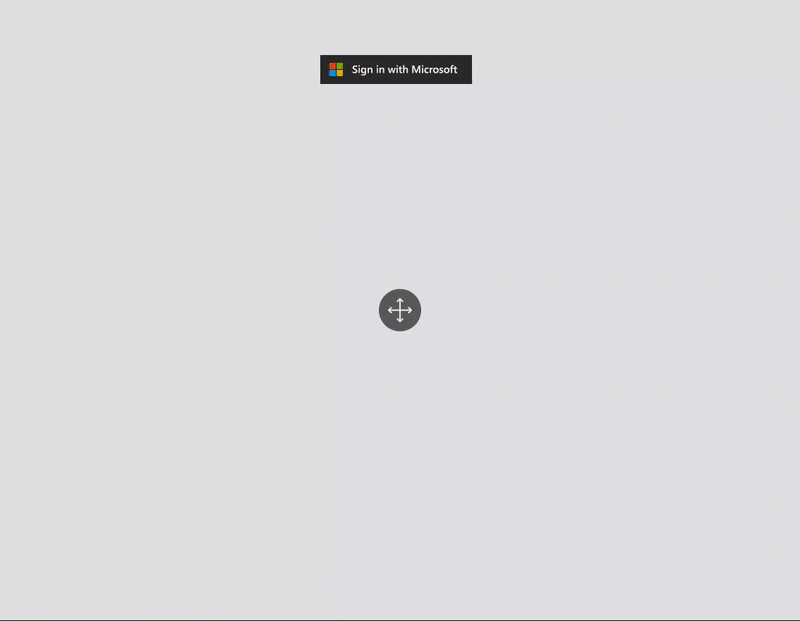 mrd0x/bitb
HTML/CSS/JS Vorlagen für Browser-In-The-Browser Phishing-Angriffe, die gefälschte Login-Fenster mit anpassbaren Titeln, Domains und Phishing-Links…
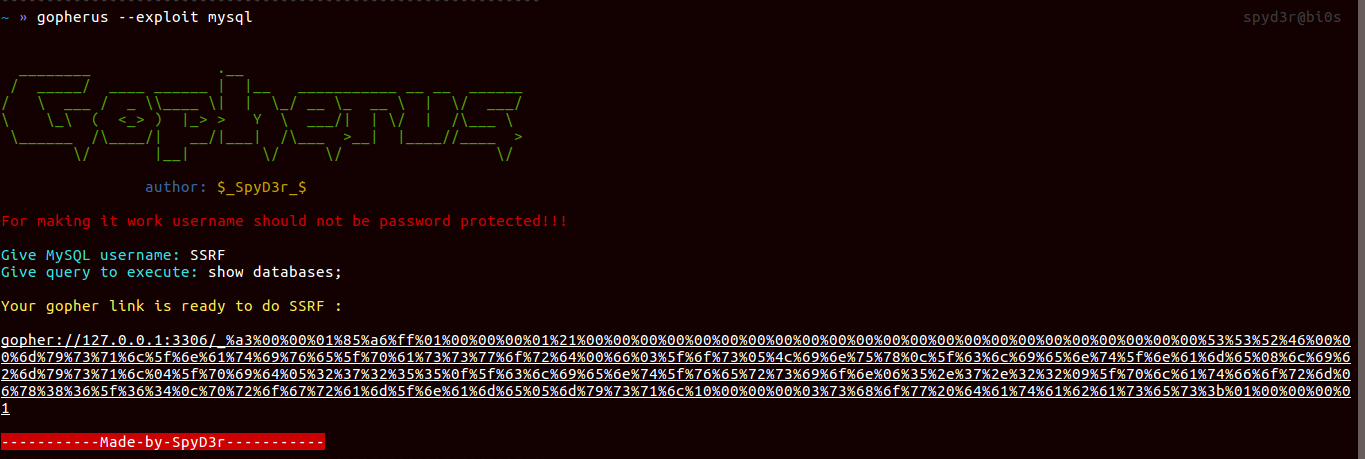 tarunkant/gopherus
Dieses Tool erzeugt Gopher-Links, um SSRF auszunutzen und auf verschiedenen Servern RCE zu erlangen.
 imran-parray/mind-maps
Mind-Maps mehrerer Dinge
 bugbasesecurity/pentest-copilot
KI-gesteuerter Penetration-Testing-Agent, der sich mit einer Kali-Box verbindet, autonom Sicherheitstools ausführt, Ergebnisse analysiert und…
 botesjuan/burp-suite-certified-practitioner-exam-study
Praktische Studiennotizen und Walkthroughs für PortSwigger Academy Labs, die Web-Schwachstellen, Payloads, Enumeration und BSCP-Prüfungsstrategien…
 epinna/tplmap
Serverseitige Template-Injection und Code-Injection Erkennungs- und Exploitation-Tool
 protectai/vulnhuntr
Zero shot Schwachstellenentdeckung mithilfe von LLMs
 tomnomnom/waybackurls
Holen Sie alle URLs ab, die die Wayback Machine für eine Domain kennt.
 owasp/qrljacking
Social-Engineering-Angriffsvektor und Exploitation-Framework zur Entführung von Benutzersitzungen über QR-Code-Login, der auf Webanwendungen wie…
 cujanovic/ssrf-testing
SSRF-Testressourcen (Server Side Request Forgery)
 wapiti-scanner/wapiti
In Python3 geschriebener Web-Schwachstellenscanner








