
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 sysdream/pysqli
Python SQL-Injection-Framework
 linhlhq/cve-2019-0604
Proof-of-concept-Exploit für CVE-2019-0604, eine Remote-Codeausführung-Sicherheitslücke in Microsoft SharePoint. Bietet eine funktionierende…
 c0mmand3ropsec/cve-2017-10271
Nicht authentifizierter Remote-Codeausführungs-Exploit für Oracle WebLogic CVE-2017-10271. Stellt XML-Payload und Endpunktliste für Penetrationstests…
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
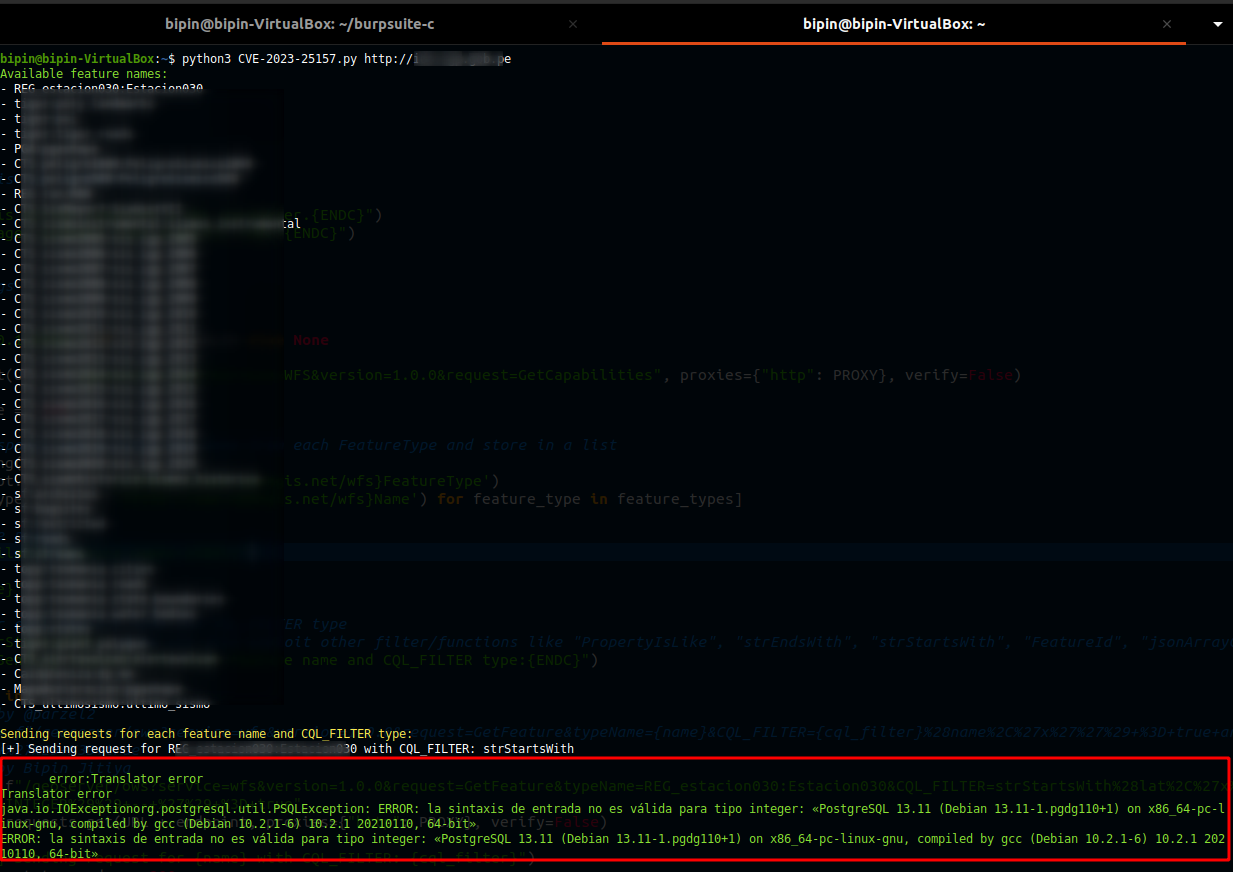 win3zz/cve-2023-25157
CVE-2023-25157 - GeoServer SQL Injection - PoC
 zcgonvh/cve-2017-7269
Gefixtes msf-Modul für cve-2017-7269
 d00movenok/htmlsmuggler
✉️ HTML-Smuggling-Generator & Obfuskator für Ihre Red-Team-Operationen
 yt1g3r/cve-2018-8174_exp
CVE-2018-8174_python
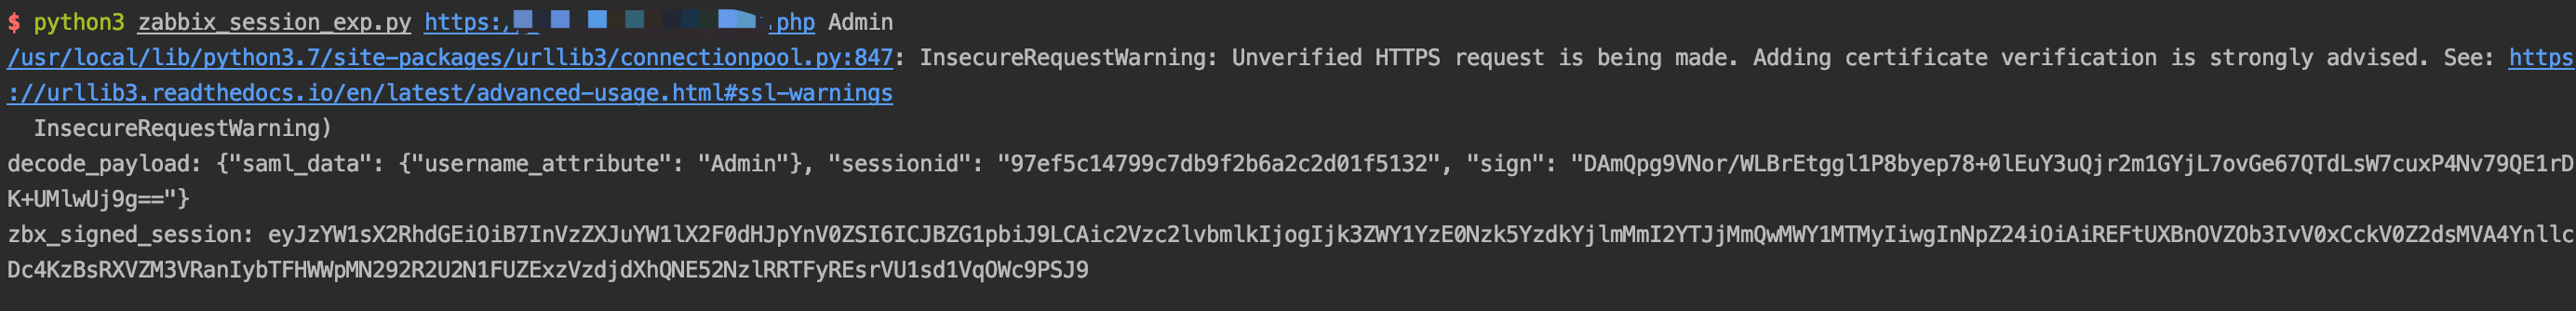 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic Check-Skript für unbeschränkten Datei-Upload, der zu RCE führt
 a-d-team/grafanaexp
Ein Exploit-Tool für die Schwachstelle "Unauthorized arbitrary file reading" in Grafana (CVE-2021-43798), das automatisch Plugins durchsuchen,…
 pyroxenites/nextjs_rce_exploit_tool
Exploit für CVE-2025-55182 & CVE-2025-66478
 spiderlabs/airachnid-burp-extension
Eine Burp-Erweiterung zum Testen von Anwendungen auf Schwachstellen gegenüber dem Web Cache Deception-Angriff.
 cuerz/cve-2021-36260
Tool zur Massenerkennung und -ausnutzung von Hikvision-RCE-Schwachstellen
 bishopfox/imperva_gzip_waf_bypass
Exploit für Imperva Cloud WAF-Bypass mithilfe des gzip-Content-Encoding-Headers, um WAF-Regeln bei HTTP-POST-Anfragen zu umgehen. Enthält…
 aaronsvk/cve-2020-3956
PoC-Exploit für VMware Cloud Director RCE (CVE-2020-3956)
 tarihub/blackjump
JumpServer Bastion-Host – nicht autorisierte umfassende Schwachstellenausnutzung, Exploit für CVE-2023-42442 / CVE-2023-42820 / RCE 2021
 kkirsche/cve-2017-10271
Python- und Metasploit-Exploit für die Oracle-WebLogic-WLS-WSAT-Deserialisierungsschwachstelle (CVE-2017-10271) mit Funktionen zum…








