
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 w01fh4cker/cve-2023-46747-rce
Exploit für CVE-2023-46747, eine Schwachstelle zur Remote-Codeausführung in F5 BIG-IP, die die Erstellung nicht autorisierter Benutzer und die…
 brutelogic/unkover
Bash-Tester für die Umgehung von 403/401-Zugriffsbeschränkungen, der eine URL mit Header-Spoofing, Methodenmanipulation, Pfadnormalisierung und…
 euphrat1ca/cve-2020-0618
RCE in SQL Server Reporting Services (CVE-2020-0618)
 h4x0r-dz/cve-2024-23897
Python-Exploit für Jenkins CVE-2024-23897: Beliebiger Dateizugriff über die CLI-args4j-Analyse, der RCE ermöglicht. Scannt Hosts und extrahiert…
 exodusintel/chromium-941743
Chrome v8 1Day Exploit von István Kurucsai
 ynsmroztas/keysniper
**CVE-2026-18963** — nicht authentifizierte Übernahme von Keycloak-Konten über den Reset-Credentials-Ablauf.
 s0md3v/shiva
Verbesserter DOS-Exploit für wordpress-Websites (CVE-2018-6389)
 hacksysteam/cve-2022-28672
Foxit PDF Reader Remote-Code-Ausführung Exploit
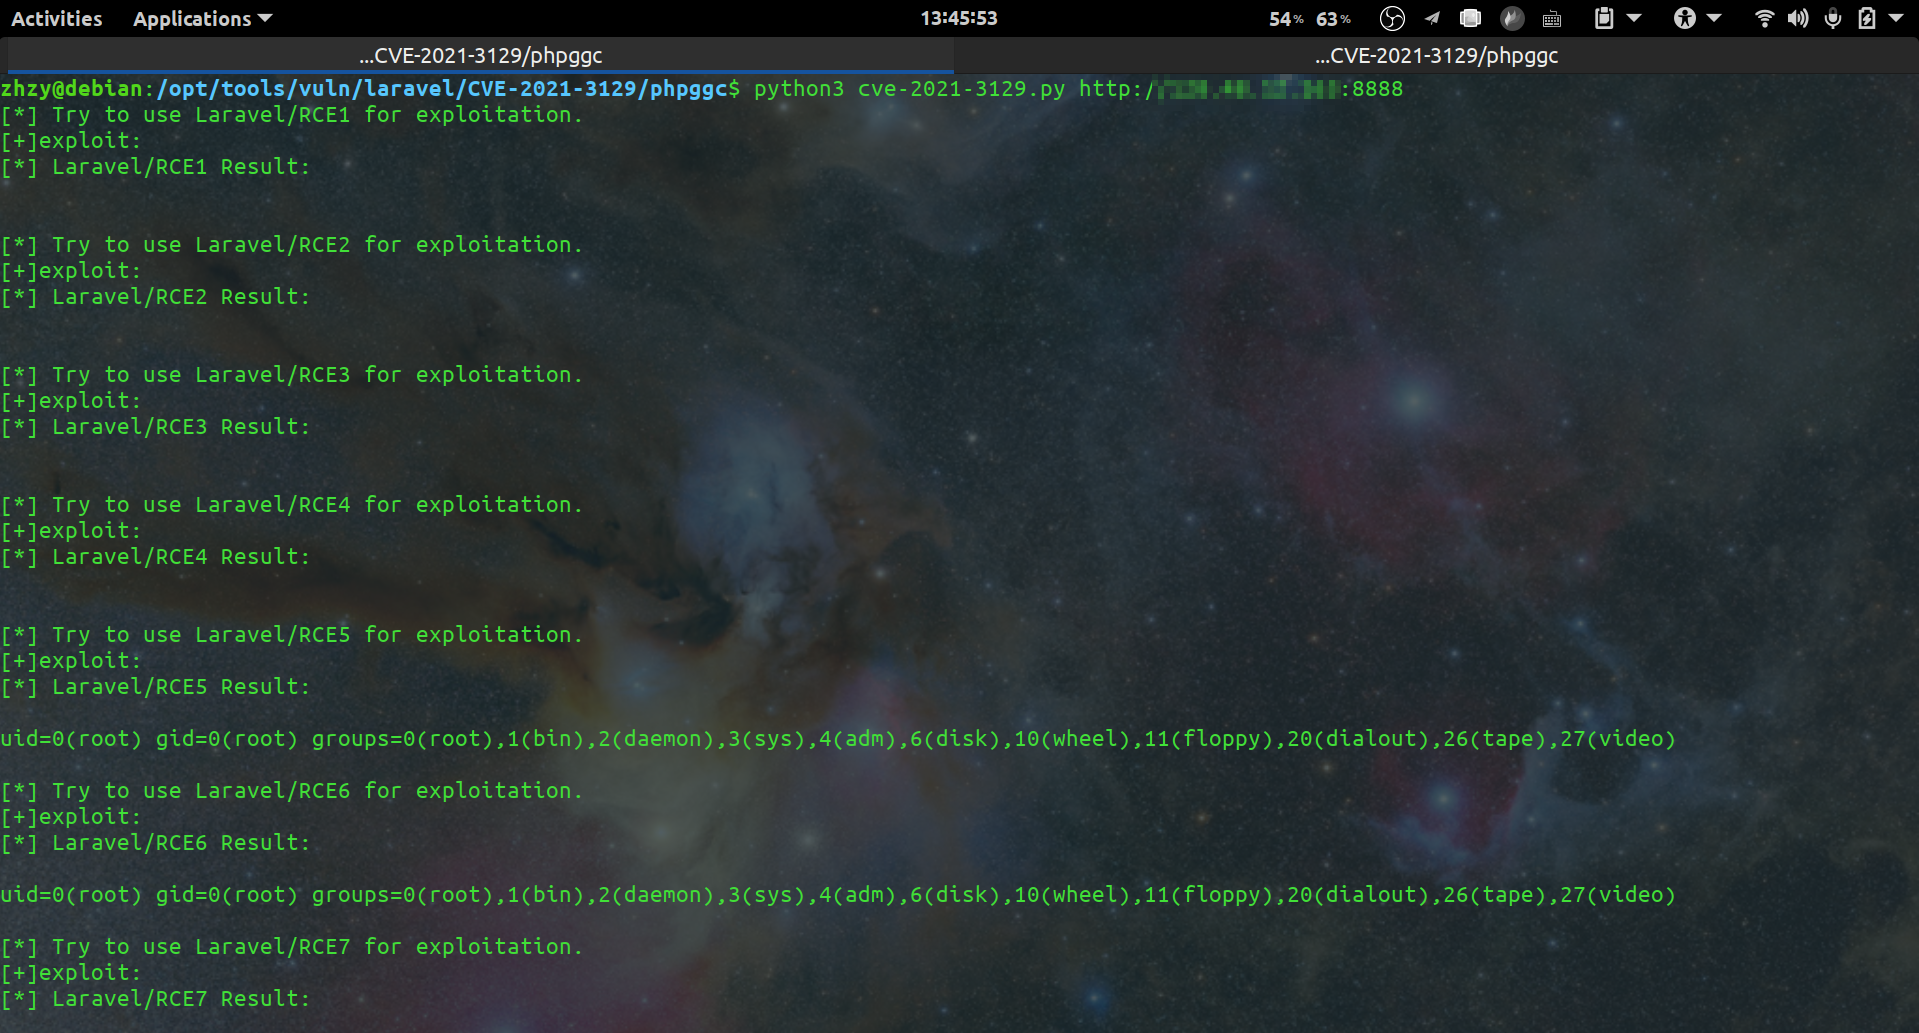 zhzyker/cve-2021-3129
Laravel <= v8.4.2 Debug-Modus: Remote-Codeausführung (CVE-2021-3129)
 synacktiv/livepyre
Ein Tool, das entwickelt wurde, um CVE-2025-54068 und Remote Command Execution auszunutzen, wenn der APP_KEY des Livewire-Projekts bekannt ist.
 zapstiko/bug-bounty
Hier sind einige Bug-Bounty-Ressourcen von Twitter
 rafabd1/cve-2026-75604-poc
Proof-of-Concept-Exploit für CVE-2026-75604, eine nicht authentifizierte Remote-Codeausführung in auf Windows gehosteten Next.js-Apps, mit…
 nicholasaleks/crackql
GraphQL-Penetrationstest-Tool, das schwache Ratenbegrenzungen und Kostenanalysen ausnutzt, um Anmeldeinformationen zu erraten, 2FA zu umgehen,…
 daxakahackerman/xss-catcher
Ein Blind-XSS-Erkennungs- und XSS-Datenerfassungsframework
 jas502n/cve-2019-12409
Apache Solr RCE (ENABLE_REMOTE_JMX_OPTS="true")
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965
 bhavsec/autopentest-ai
Agentic Pentesting MCP server, der Schwachstellen in Webanwendungen entdeckt, ausnutzt und meldet.
 moopinger/smugglefuzz
Ein schneller HTTP-Downgrade-Schmuggel-Scanner, geschrieben in Go.








