
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 chipik/sap_recon
PoC für CVE-2020-6287, CVE-2020-6286 (SAP-RECON-Schwachstelle)
 horizon3ai/cve-2022-39952
Proof-of-Concept-Exploit für CVE-2022-39952, der Fortinet FortiNAC angreift. Missbraucht den keyUpload.jsp-Endpunkt zum beliebigen Schreiben von…
 a-d-team/sharpmemshell
.NET-In-Memory-Webshell-(Memshell-)Payloads, implementiert über HttpListener und VirtualPath, kompatibel mit dem Post-Exploitation-Framework Godzilla…
 cryptogenic/ps4-6.20-webkit-code-execution-exploit
Ein WebKit-Exploit, der CVE-2018-4441 nutzt, um RCE auf PS4 6.20 zu erlangen.
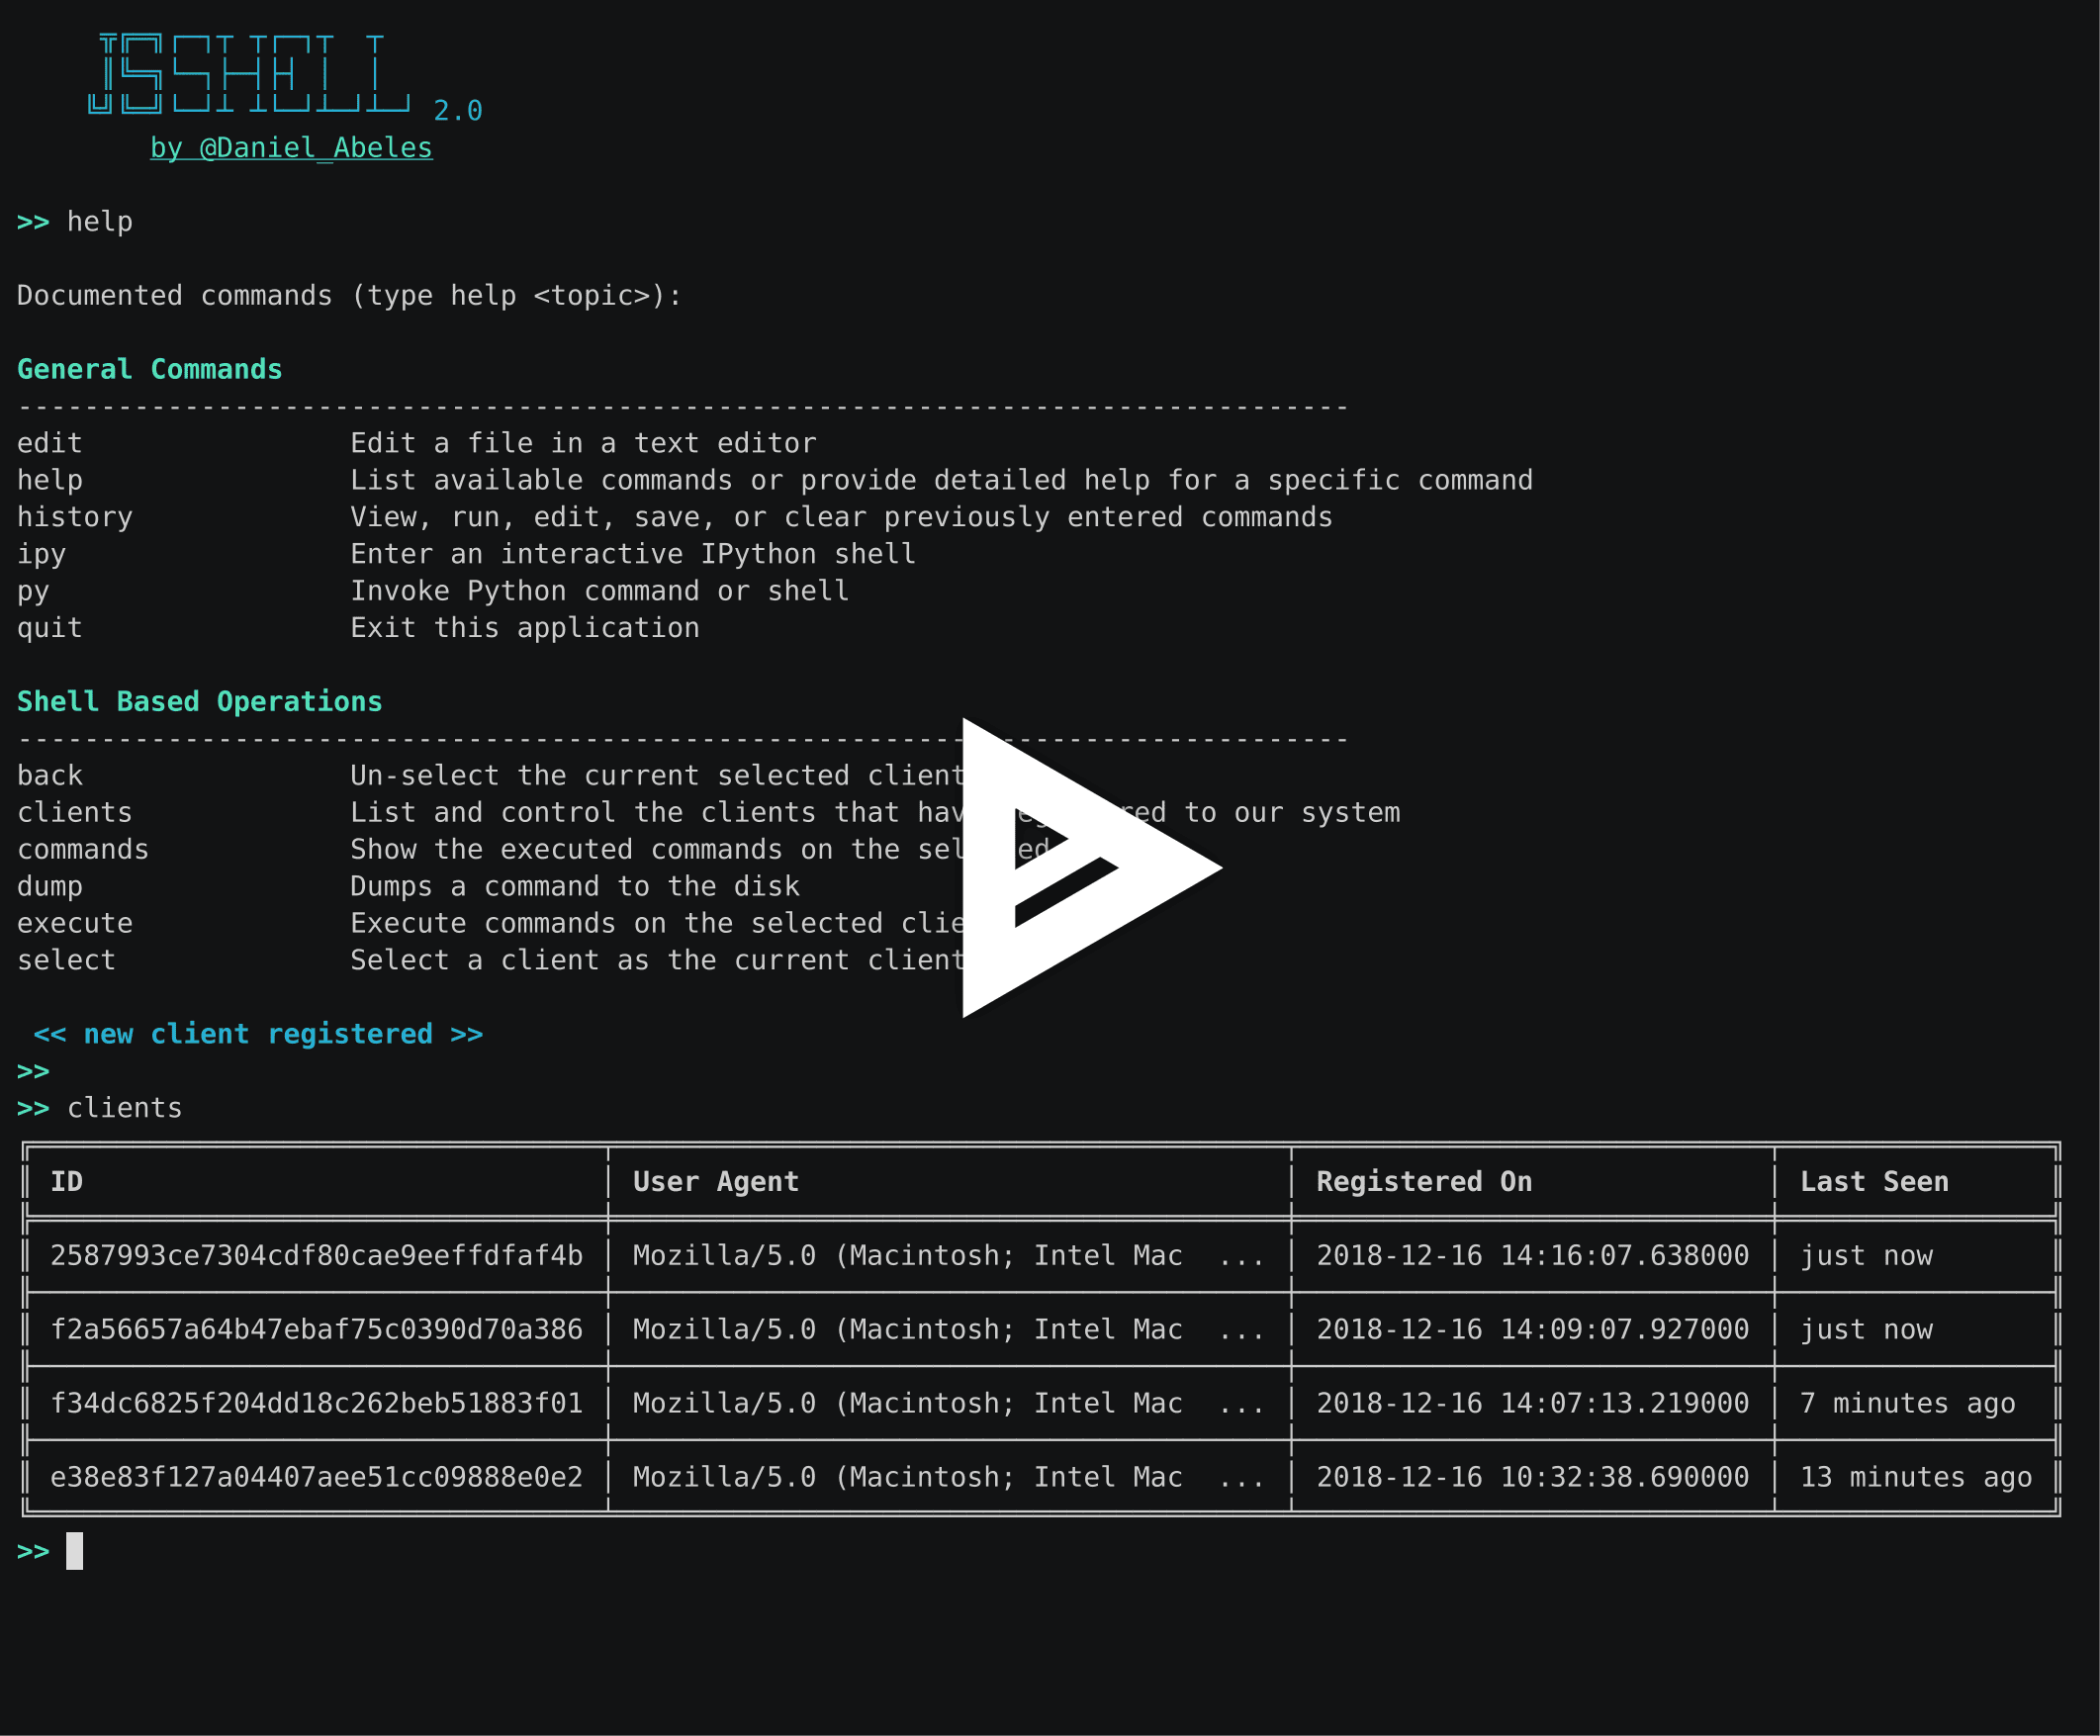 den1al/jsshell
Eine interaktive Multi-User-Web-JS-Shell
 cujanovic/crlf-injection-payloads
Sammlung von CRLF-Injection-Payloads aus Bug-Bounty-Berichten, die als Referenz für das Testen von HTTP-Header- und Response-Splitting-Schwachstellen…
 lyrebirds/sagemcom-fast-3890-exploit
Exploit für das Kabelmodem Sagemcom F@ST 3890, der die Cable-Haunt-Schwachstelle implementiert, um über einen WebSocket-basierten Pufferüberlauf und…
 synacktiv/php_filter_chains_oracle_exploit
Ein CLI zum Ausnutzen von Parametern, die anfällig für fehlerbasierte PHP-Filterketten-Orakel sind.
 shinthink/blitzstrike
MCP-Server, der eine dreistufige Penetrationstest-Methodik paketiert: Angriffsflächen-Aufklärung, Source-to-Sink-Statische Analyse und…
 dhmosfunk/cve-2023-25690-poc
CVE 2023 25690 Proof of Concept – Verwundbare mod_proxy-Konfiguration in Apache HTTP Server Versionen 2.4.0 bis 2.4.55 führt zu einer HTTP Request…
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — eigenständige unauthentifizierte RCE auf Standard-PHP 8.5.11 (In-Band-PS(id)→Cookie-Speicherofflegung + UAF-Kette),…
 s1kr10s/apache-struts-v4
Exploit-Skript, das 5 Apache Struts RCE-Sicherheitslücken (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230) mit…
 hook-s3c/cve-2018-11776-python-poc
Funktionsfähiger Python-Test und PoC für CVE-2018-11776, inklusive Docker-Labor
 lotus6/confluencememshell
Confluence CVE 2021, 2022, 2023 Exploit-Tool, unterstützt Befehlsausführung, Godzilla, Behinder-Memory-Shell-Injection
 hackmanit/tinja
TInjA ist ein CLI-Tool zum Testen von Webseiten auf Template-Injection-Schwachstellen und unterstützt 44 der relevantesten Template-Engines für acht…
 sherlocksecurity/vmware-cve-2022-22954
POC für VMWARE CVE-2022-22954
 maxpl0it/cve-2020-0674-exploit
Dies ist ein Exploit für CVE-2020-0674, der auf der x64-Version von IE 8, 9, 10 und 11 unter Windows 7 läuft.
 horizon3ai/cve-2021-38647
Proof-of-Concept-Exploit für CVE-2021-38647 (OMIGOD), eine nicht authentifizierte Remote-Code-Ausführungsschwachstelle im OMI-Agenten, der häufig auf…








