

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
pphack — Erweiterter clientseitiger Prototyp-Verschmutzungs-Scanner | Kitploit

Tools/GitHubGitHub/edoardottt/pphack
SchwachstellenscannerWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubedoardottt/pphack

pphack

Erweiterter clientseitiger Prototyp-Verschmutzungs-Scanner

Repository anzeigen
2502657vor 5 TagenVon Kitploit geprüft
Webseite
Teilen

pphack

Fortgeschrittener clientseitiger Prototype-Pollution-Scanner

Mit 💙 programmiert von edoardottt

go action
Auf Twitter teilen!

Installation • Erste Schritte • Beispiele • Changelog • Mitwirken • Lizenz
Installation 📡

Mit Go

go install github.com/edoardottt/pphack/cmd/pphack@latest

pphack basiert auf chromedp, daher benötigst du Chrome oder einen Chromium-basierten Browser.

Erste Schritte 🎉

Usage:
  pphack [flags]

Flags:
INPUT:
   -u, -url string   Input URL
   -l, -list string  File containing input URLs

CONFIGURATION:
   -c, -concurrency int       Concurrency level (default 50)
   -t, -timeout int           Connection timeout in seconds (default 20)
   -px, -proxy string         Set a proxy server (URL)
   -rl, -rate-limit int       Set a rate limit (per second)
   -ua, -user-agent string    Set a custom User Agent (random by default)
   -H, -headers string[]      Set custom headers
   -Hf, -headers-file string  File containing custom headers

SCAN:
   -p, -payload string            Custom payload
   -js, -javascript string        Run custom Javascript on target
   -jsf, -javascript-file string  File containing custom Javascript to run on target
   -e, -exploit                   Automatic Exploitation

OUTPUT:
   -o, -output string  File to write output results
   -v, -verbose        Verbose output
   -s, -silent         Silent output. Print only results
   -j, -json           JSON output

Beispiele 💡

Eine einzelne URL scannen

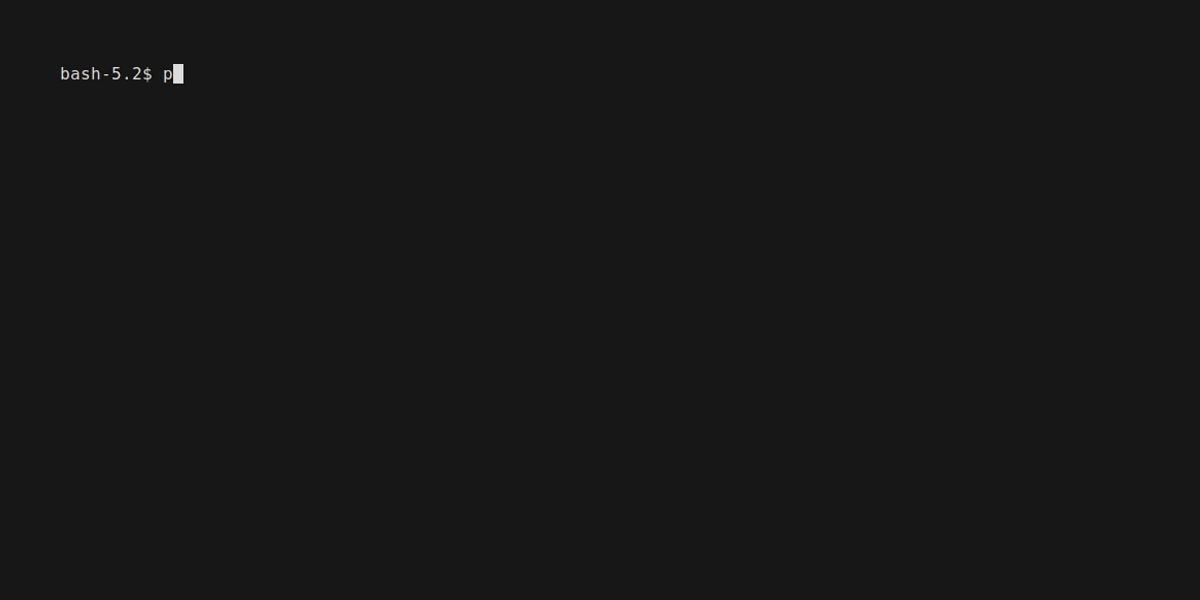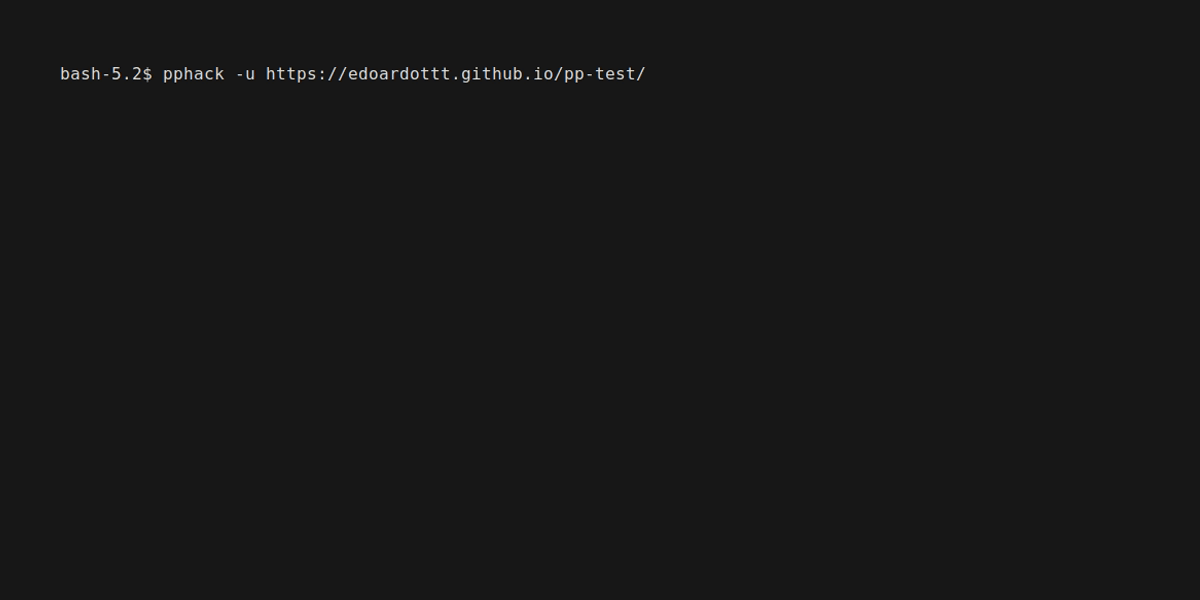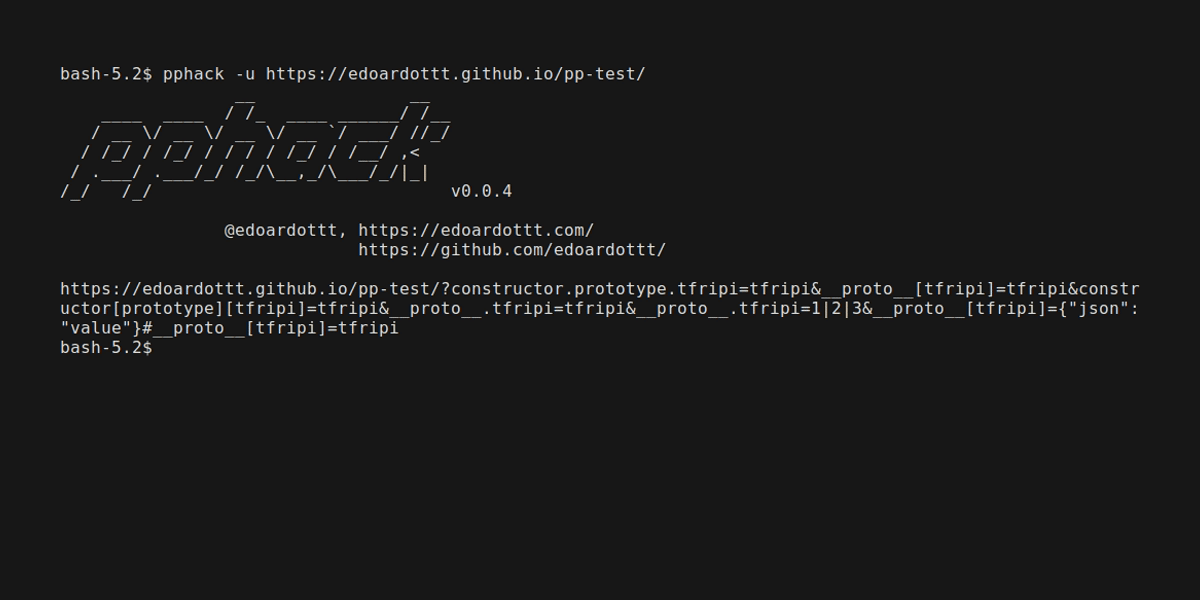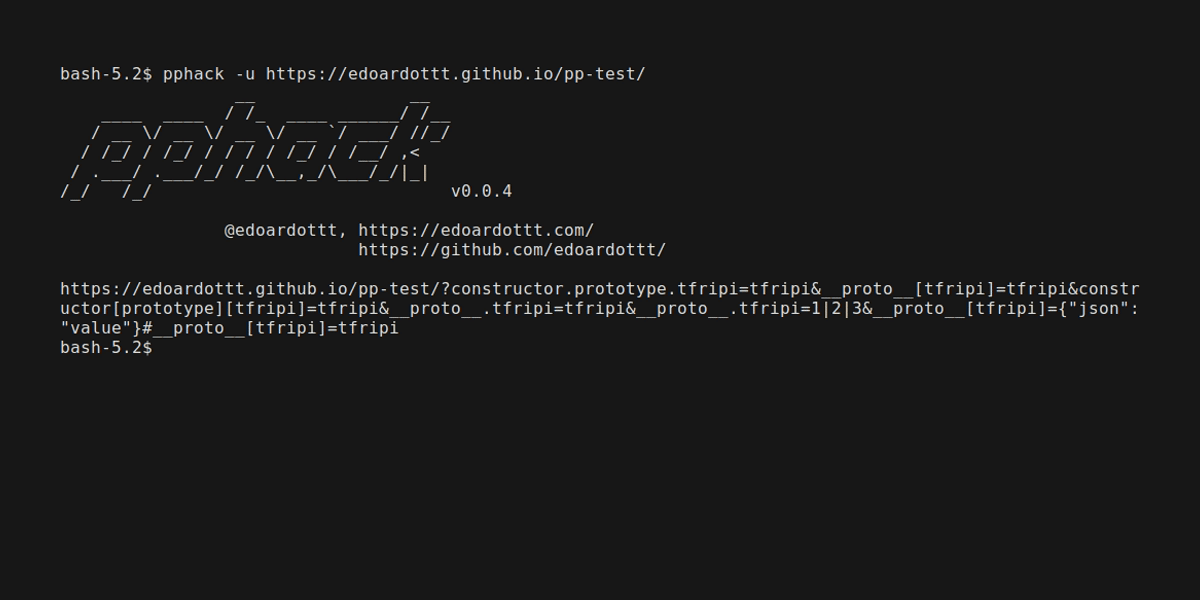
pphack -u https://edoardottt.github.io/pphack-test/
echo https://edoardottt.github.io/pphack-test/ | pphack

Eine Liste von URLs scannen

pphack -l targets.txt
cat targets.txt | pphack

Automatische Ausnutzung

pphack -e -u https://edoardottt.github.io/pphack-test/

Lies das Wiki, um zu verstehen, wie man pphack verwendet.

Changelog 📌

Detaillierte Änderungen für jede Version sind in den Release Notes dokumentiert.

Mitwirken 🛠

Öffne einfach ein Issue / einen Pull Request.

Bevor du einen Pull Request öffnest, lade golangci-lint herunter und führe

golangci-lint run

aus. Wenn keine Fehler auftreten, leg los :)

In den Nachrichten 📰

  • tl;dr sec Newsletter

Lizenz 📝

Dieses Repository steht unter der MIT License.
edoardottt.com, um mich zu kontaktieren.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





