
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 anandjogawade/cve-2026-48849-roundcube-webmail-stored-xss
CVE-2026-48849 — Gespeichertes XSS, HTML- & CSS-Injection in Roundcube Webmail (1.6.x/1.7.x) über ein nicht bereinigtes Betrefffeld von Entwürfen.…
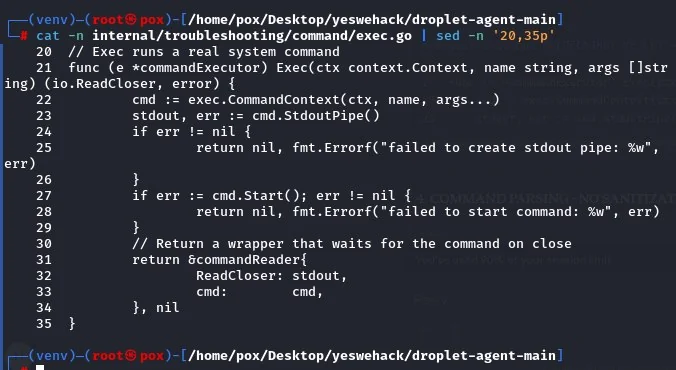 poxsky/cve-2026-24516-digitalocean-rce
Kritische Pre-Auth Root-RCE (CVSS 10.0) im DigitalOcean Droplet Agent bis v1.3.2 durch Command Injection.
 vigiloss/vigil
KI-Harness für langlaufende Code-Audits, Web-Pentests und Bug-Bounty-Jagd, konzipiert rund um die Art und Weise, wie echte Untersuchungen scheitern:…
 horizon3ai/proxyshell
Proof of Concept für CVE-2021-34473, CVE-2021-34523 und CVE-2021-31207
 go-appsec/toolbox
Kollaborative Anwendungssicherheitstests zwischen Menschen und Agenten über CLI und MCP
 lintsinghua/deepaudit
DeepAudit: Das KI-Hacker-Team für alle, das Schwachstellenanalyse zugänglich macht. Das erste quelloffene Multi-Agenten-System zur…
 wvllxe/cve-2026-104051-pictshare-info-disclosure
Offenlegung sensibler Informationen über die Info-API in PictShare < 3.7.1 (CWE-522). PoC + Advisory-Writeup.
 wvllxe/cve-2026-104356-pictshare-weak-delete-code
Vorhersagbares delete_code via rand() in PictShare < 3.7.1 (CWE-338). PoC + Advisory-Writeup.
 wvllxe/cve-2026-100520-laranode-path-traversal
Path Traversal -> RCE in Laranode < 1.2.1 (CWE-22). PoC + Advisory-Writeup.
 rahulreddykarne/cve-2026-65320-fastcore
Dokumentiert CVE-2026-65320, einen Tar-Slip-Pfad-Traversal in fastcore's untar_dir(), mit einem harmlosen Proof-of-Concept, der beliebiges Schreiben…
 eqstlab/cve-2026-111497
Proof-of-concept exploit for CVE-2026-111497 (Node2Shell) that triggers remote code execution via a crafted upload and delivers a reverse shell, with…
 punksitr-sys/cve-2026-16723
Forschung und Reproduktion zur fastjson-Deserialisierungs-Schwachstelle (1.2.68–1.2.83).
 yasserbdj96/hiphp
PHP-based backdoor tool for remote website control via HTTP/HTTPS. Enables file management, command execution, and Tor connectivity with…
 djad04/php2shell-deep-dive
Ausführliche technische Erläuterung von PHP2Shell: Verkettung zweier PHP-Core-CVEs – von einem Out-of-Memory-Absturz und Use-after-free über Heap…
 lowlevelsec/reflected-xss-bludit-cve-2026-41456
Implementierung verschiedener Cross-Site-Scripting-Payloads zur Ausnutzung von CVE-2026-41456
 studiogangster/cve-2026-119618
Python-HTTP/2-Exploit für CVE-2026-119618, ein mod_http2-Request-Header-Race, das Heap-Korruption und RCE in Apache httpd 2.4.55–2.4.70 verursacht,…
 tempiltin/duplicate2shell-cve-2026-123751
Python-PoC für CVE-2026-123751: nutzt einen nicht authentifizierten Datei-Upload im WordPress-Plugin WP Duplicate aus, um eine PHP-Webshell…
 abraxas/chrome-mac-webshare-symlink
CVE-2026-126902 – Google Chrome – Hoch – Remote – Fehlerhafte Referenzauflösung – Web Share staging folgt einem Symlink auf dem Mac. Chrome <…








