anandjogawade/cve-2026-48849-roundcube-webmail-stored-xss
CVE-2026-48849 — Gespeichertes XSS, HTML- & CSS-Injection in Roundcube Webmail (1.6.x/1.7.x) über ein nicht bereinigtes Betrefffeld von Entwürfen. Wird bei der Anmeldung automatisch ausgeführt. CVSS 4.4. Entdeckt von Anand Jogawade.


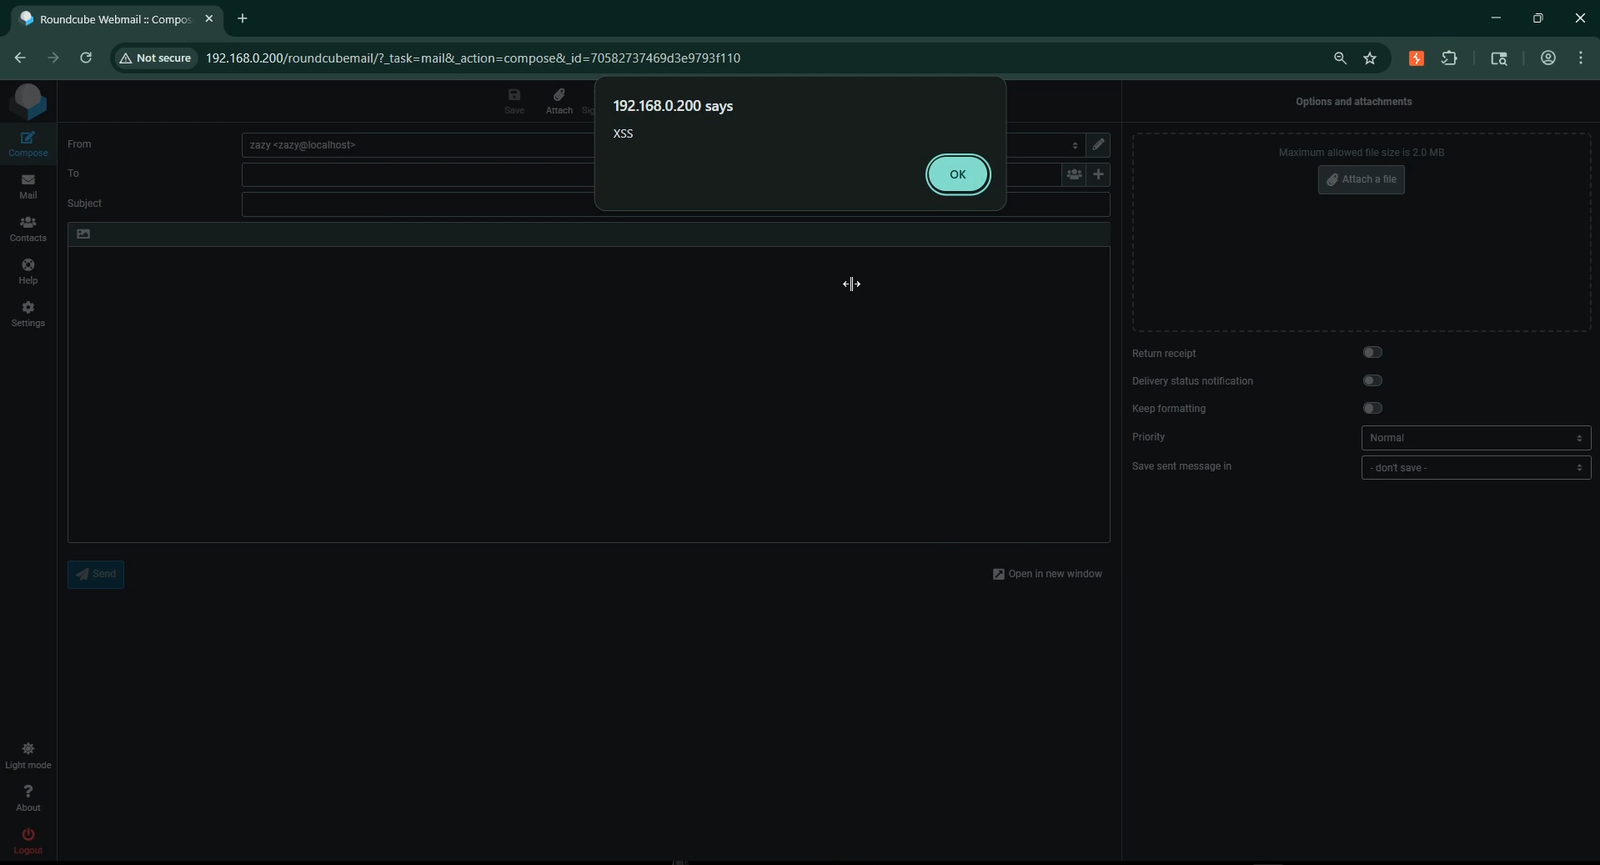
Ein nicht bereinigtes Betreff-Feld bei der Wiederherstellung von Entwürfen/Sitzungen ermöglicht gespeichertes XSS, HTML-Injection und CSS-Injection — die bei der Anmeldung automatisch und ohne Benutzerinteraktion ausgeführt werden.
Entdeckt und gemeldet von Anand Jogawade (zazy)
| Feld | Details |
|---|---|
| CVE-ID | CVE-2026-48849 |
| Typ | Gespeichertes XSS / HTML-Injection / CSS-Injection |
| CWE | CWE-79 — Unzureichende Neutralisierung von Eingaben bei der Generierung von Webseiten |
| CVSS v3.1 | 4.4 / Medium — AV:N/AC:H/PR:L/UI:R/S:C/C:L/I:L/A:N |
| Produkt | Roundcube Webmail |
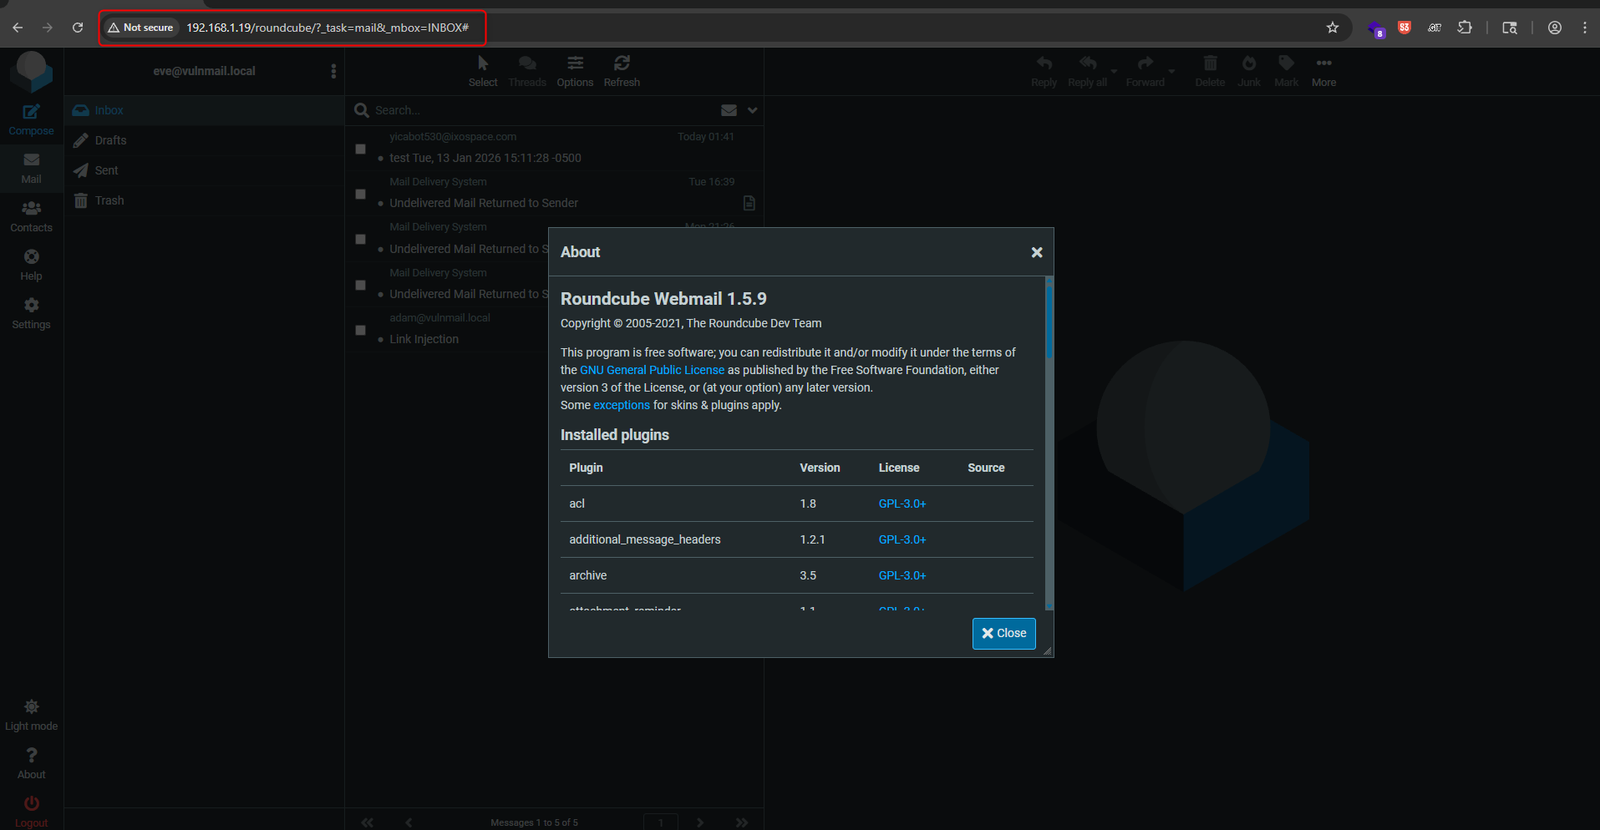
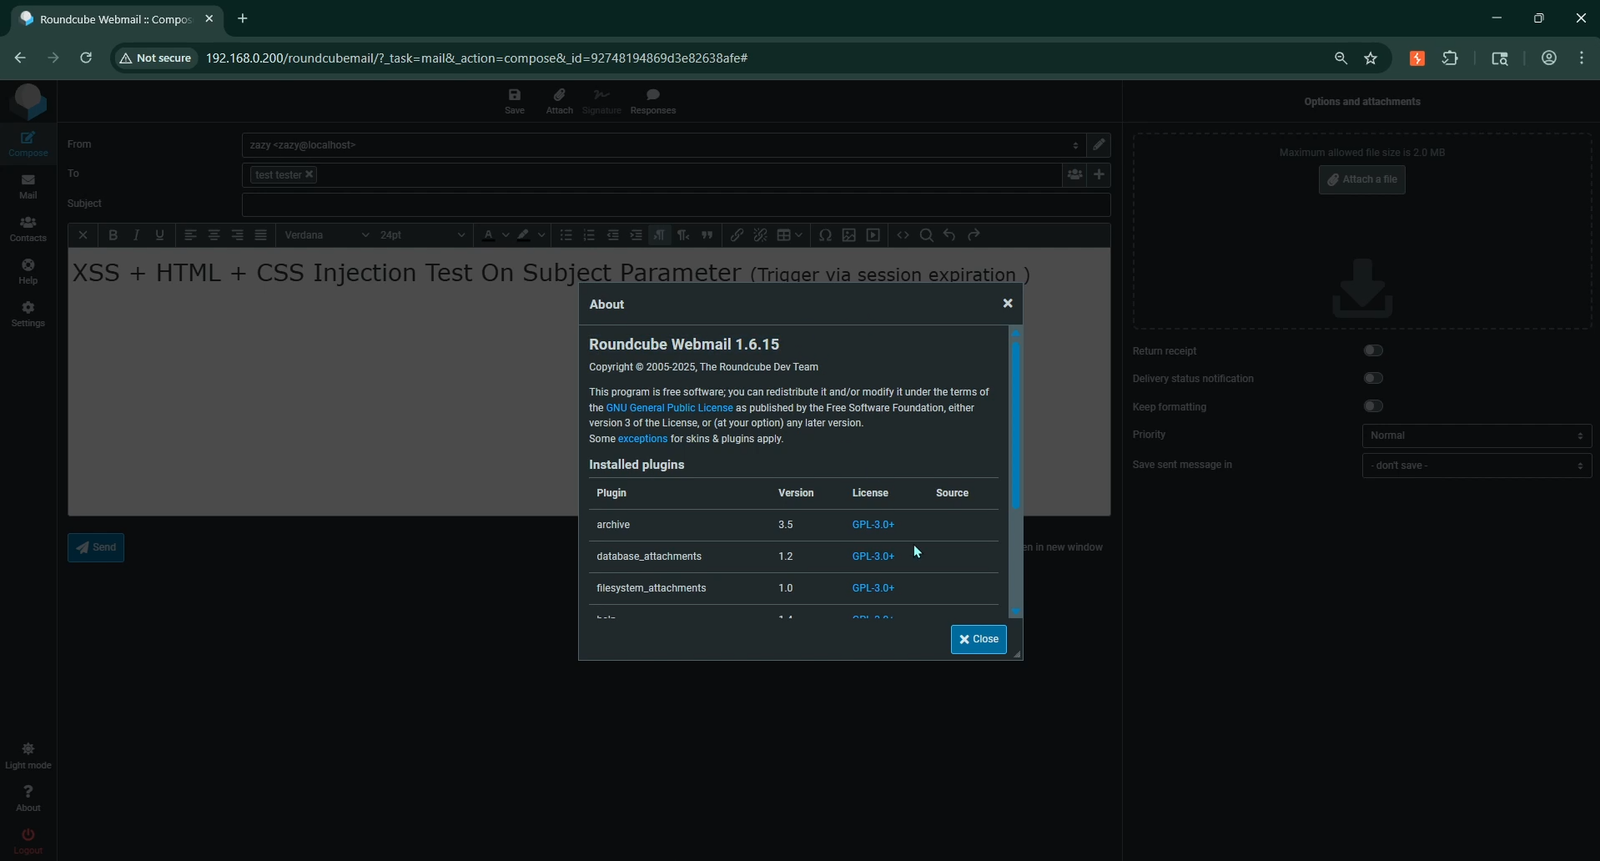
| Betroffen | 1.6.x vor 1.6.16, 1.7.x vor 1.7.1 |
| Behoben in | 1.6.16, 1.7.1 |
| Entdecker | Anand Jogawade (zazy) |
| GHSA | GHSA-2m7q-4j9m-89vh |
                            ATTACKER                                        VICTIM
                           ─────────                                       ────────

  ┌─────────────────────────────────────┐
  │  1. Compose email with XSS payload  │
  │     in the Subject field            │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  2. Trigger background action       │
  │     (attach image, auto-save)       │
  │     → draft saved server-side       │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  3. Invalidate session              │      ┌──────────────────────────────┐
  │     (delete/modify session cookie)  │      │  4. Victim sees "session     │
  └──────────────┬──────────────────────┘      │     expired" → logs back in  │
                 │                              └──────────────┬───────────────┘
                 │                                             │
                 │                                             ▼
                 │                              ┌──────────────────────────────┐
                 │                              │  5. Session restore triggers │
                 └─────────────────────────────▶│     draft recovery           │
                                                │     → XSS EXECUTES          │
                                                │     → HTML/CSS injected     │
                                                └──────────────────────────────┘

                                                  ⚠️  NO USER INTERACTION
                                                     REQUIRED AFTER LOGIN
Eine erfolgreiche Ausnutzung ermöglicht:
document.cookie-ExfiltrationWesentlicher Schweregradfaktor: Die Payload wird automatisch während der Sitzungswiederherstellung nach der Anmeldung ausgeführt — keine Klicks, keine Links, keine zusätzliche Benutzerinteraktion erforderlich.
| Versionsbereich | Status |
|---|---|
| 1.6.0 — 1.6.15 | ❌ Anfällig |
| 1.6.16 | ✅ Behoben |
| 1.7.0 | ❌ Anfällig |
| 1.7.1 | ✅ Behoben |
| 1.5.x und früher | ⚠️ Anfällig (getestet auf 1.5.9) |
roundcube_sessauth in Repeater geändert oder gelöscht wird, dann senden und rendern — es wird die Anmeldeseite angezeigt'"><script>alert("XSS")</script> <h1>HTML</h1><h2>Injection</h2> <b/style=position:fixed;top:0;left:0;font-size:200px>CSS Injection<!--
Aufschlüsselung der Payload:
| Komponente | Zweck |
|---|---|
'"> | Ausbruch aus dem Attributkontext (einfaches Anführungszeichen, doppeltes Anführungszeichen, schließendes Tag) |
<script>alert("XSS")</script> | JavaScript-Ausführung — Stored XSS |
<h1>HTML</h1><h2>Injection</h2> | HTML-Injection — beliebiges HTML-Rendering |
<b/style=position:fixed;top:0;left:0;font-size:200px> | CSS-Injection — festes Overlay, das die Seite überdeckt |
<!-- | HTML-Kommentar zur Unterdrückung des Renderings des restlichen Seiteninhalts |