Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
DeepAudit — DeepAudit: Das KI-Hacker-Team für alle, das Schwachstellenanalyse zugänglich macht. Das erste quelloffene Multi-Agenten-System zur Schwachstellenerkennung im Code in China. Ein-Klick-Bereitstellung und -Ausführung für Einsteiger, autonome gemeinsame Prüfung + automatisierte Sandbox-PoC-Validierung. Unterstützt private Ollama-Bereitstellung, Ein-Klick-Berichtserstellung. Unterstützt Relay-Station. Sicherheit muss nicht teuer sein, und Prüfung muss nicht kompliziert sein. | Kitploit
Tools/GitHubGitHub/lintsinghua/deepaudit
Statische AnalyseSchwachstellenscannerCode-AnalyseWebanwendungs-ExploitationPenetrationstestsDevSecOpsLernen & BildungKI-Sicherheit
GitHub
lintsinghua/deepaudit

DeepAudit

Repository anzeigen
6.8k83565vor 1 TagVon Kitploit geprüft

Über

DeepAudit: Das KI-Hacker-Team für alle, das Schwachstellenanalyse zugänglich macht. Das erste quelloffene Multi-Agenten-System zur Schwachstellenerkennung im Code in China. Ein-Klick-Bereitstellung und -Ausführung für Einsteiger, autonome gemeinsame Prüfung + automatisierte Sandbox-PoC-Validierung. Unterstützt private Ollama-Bereitstellung, Ein-Klick-Berichtserstellung. Unterstützt Relay-Station. Sicherheit muss nicht teuer sein, und Prüfung muss nicht kompliziert sein.
Teilen

DeepAudit - AI-Audit-Team für alle – Schwachstellenanalyse für jedermann zugänglich 🦸‍♂️

DeepAudit Logo

Version License: AGPL-3.0 React TypeScript FastAPI Python Ask DeepWiki

Stars Forks

lintsinghua%2FDeepAudit | Trendshift

简体中文 | English

DeepAudit Demo

📸 Oberflächenvorschau

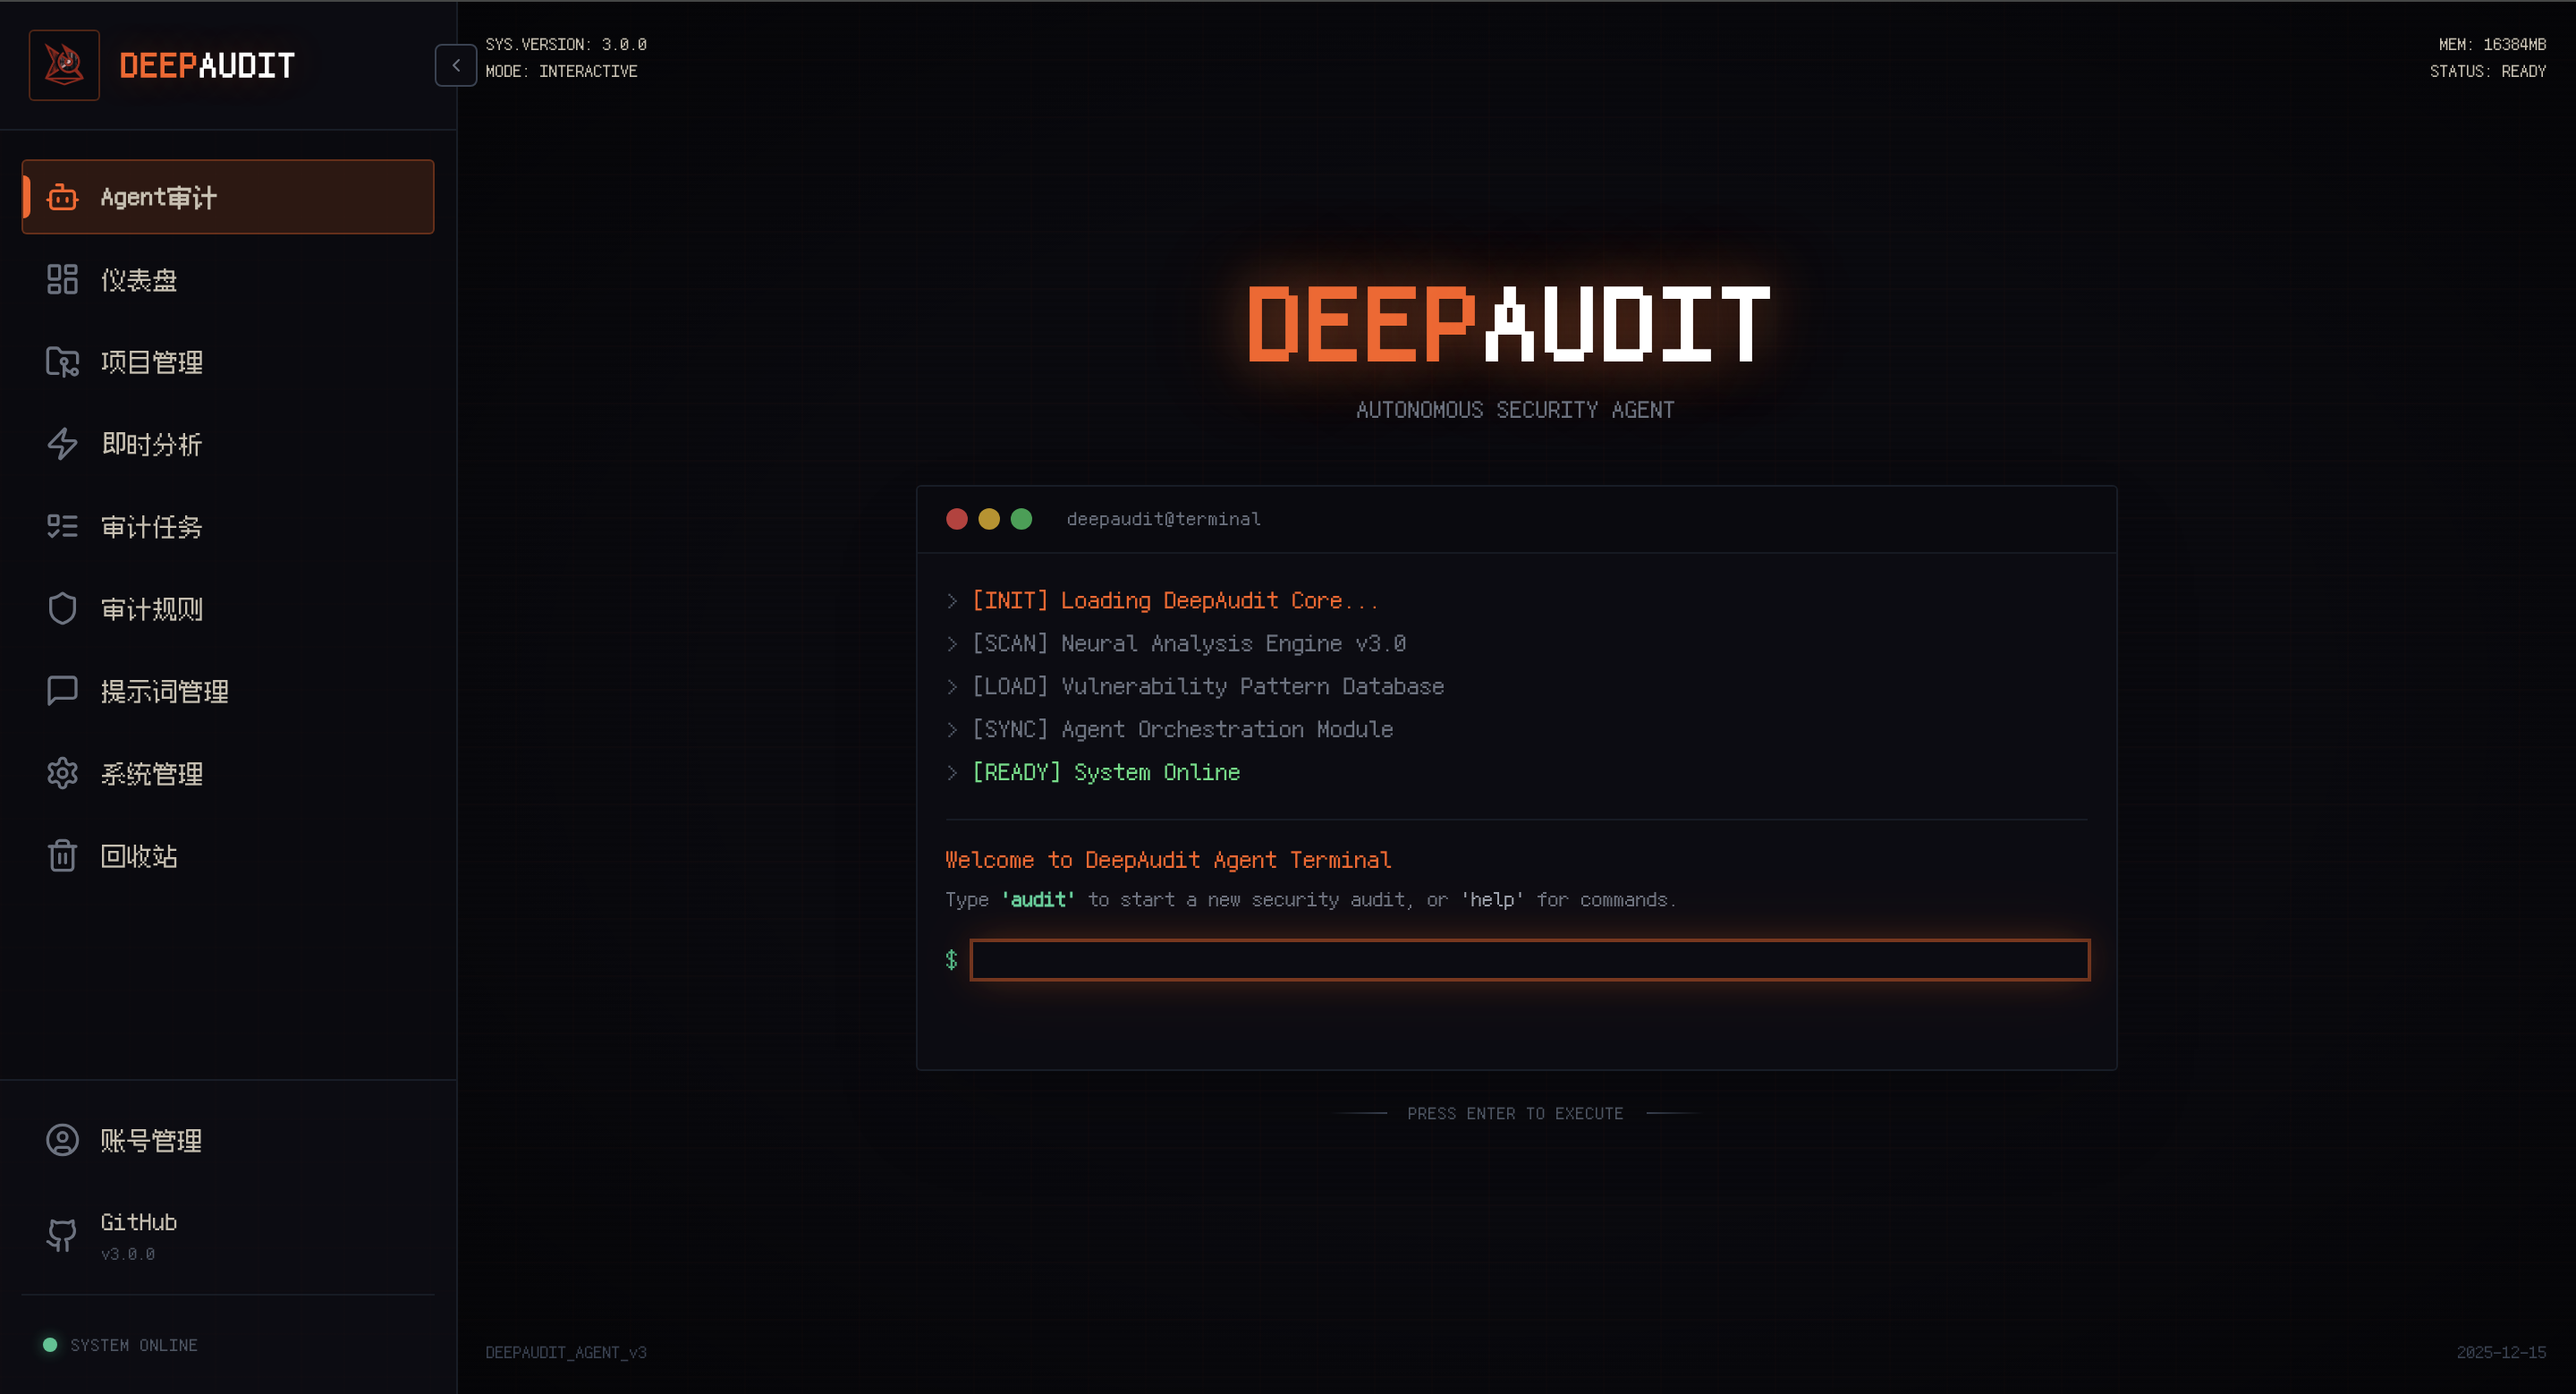
🤖 Agent-Einstieg Audit

Agent-Einstieg Audit

Schneller Zugriff auf Multi-Agent Deep Audit von der Startseite

📋 Audit-Protokolle
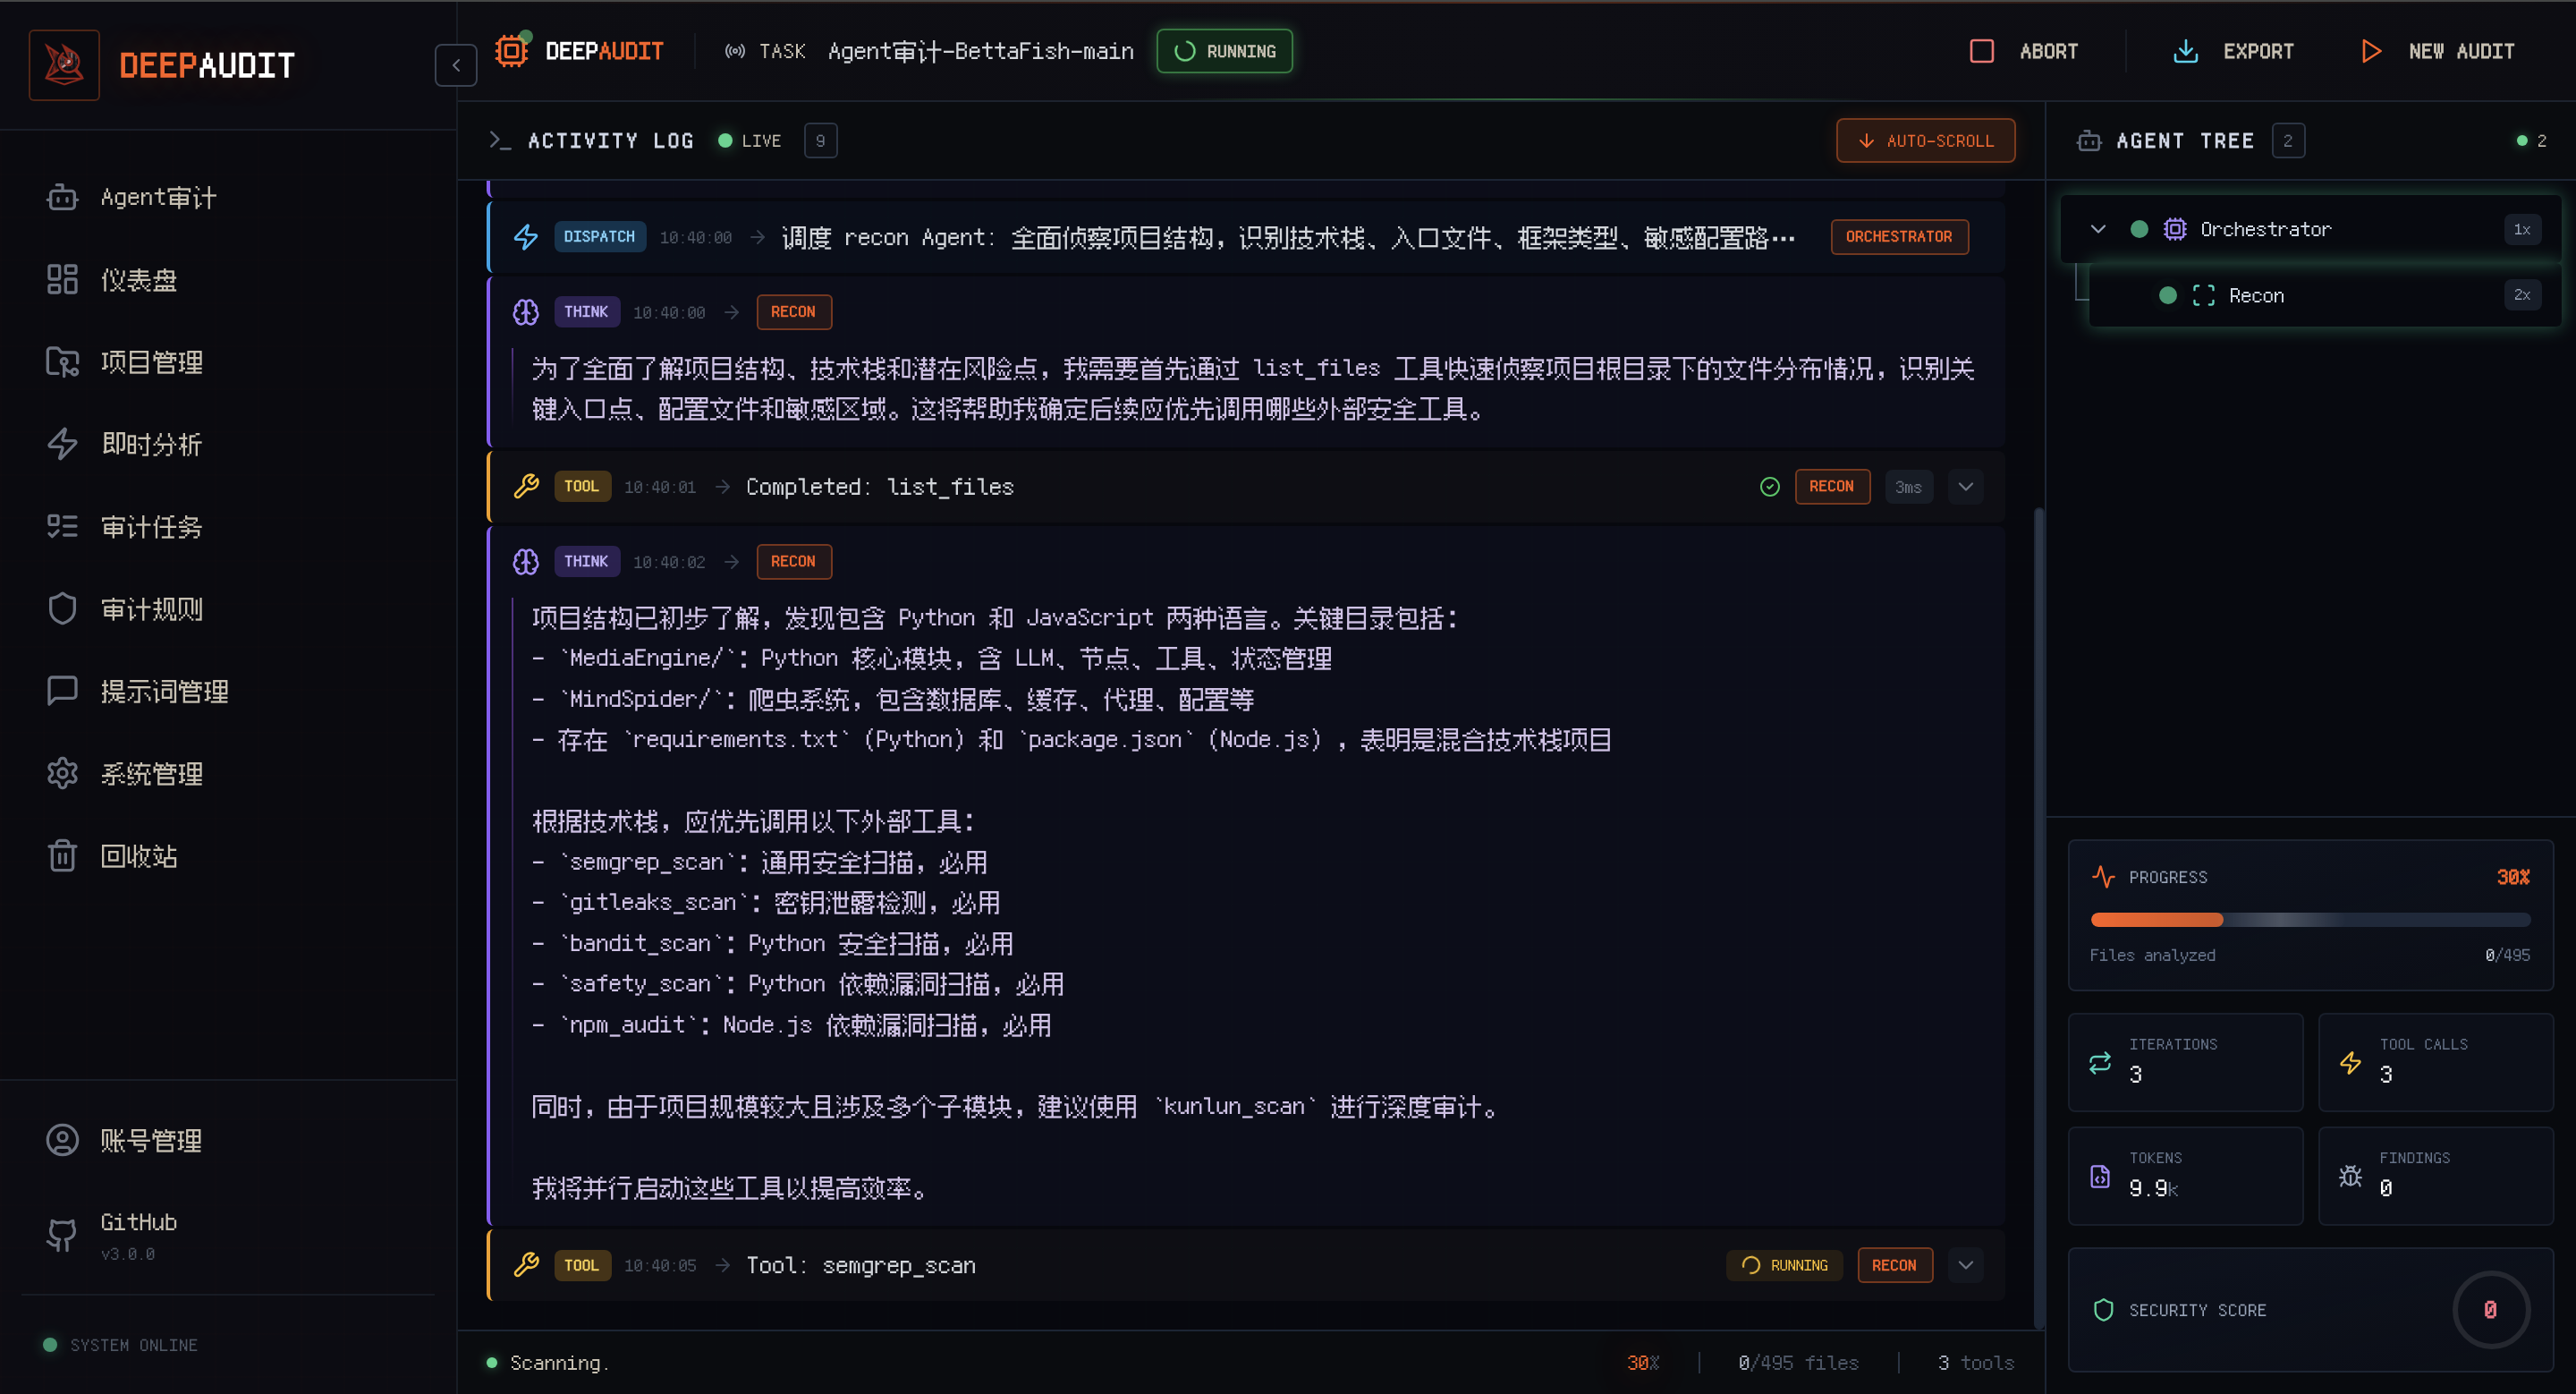
Audit-Protokolle
Echtzeit-Überwachung der Gedankengänge und Ausführung der Agents
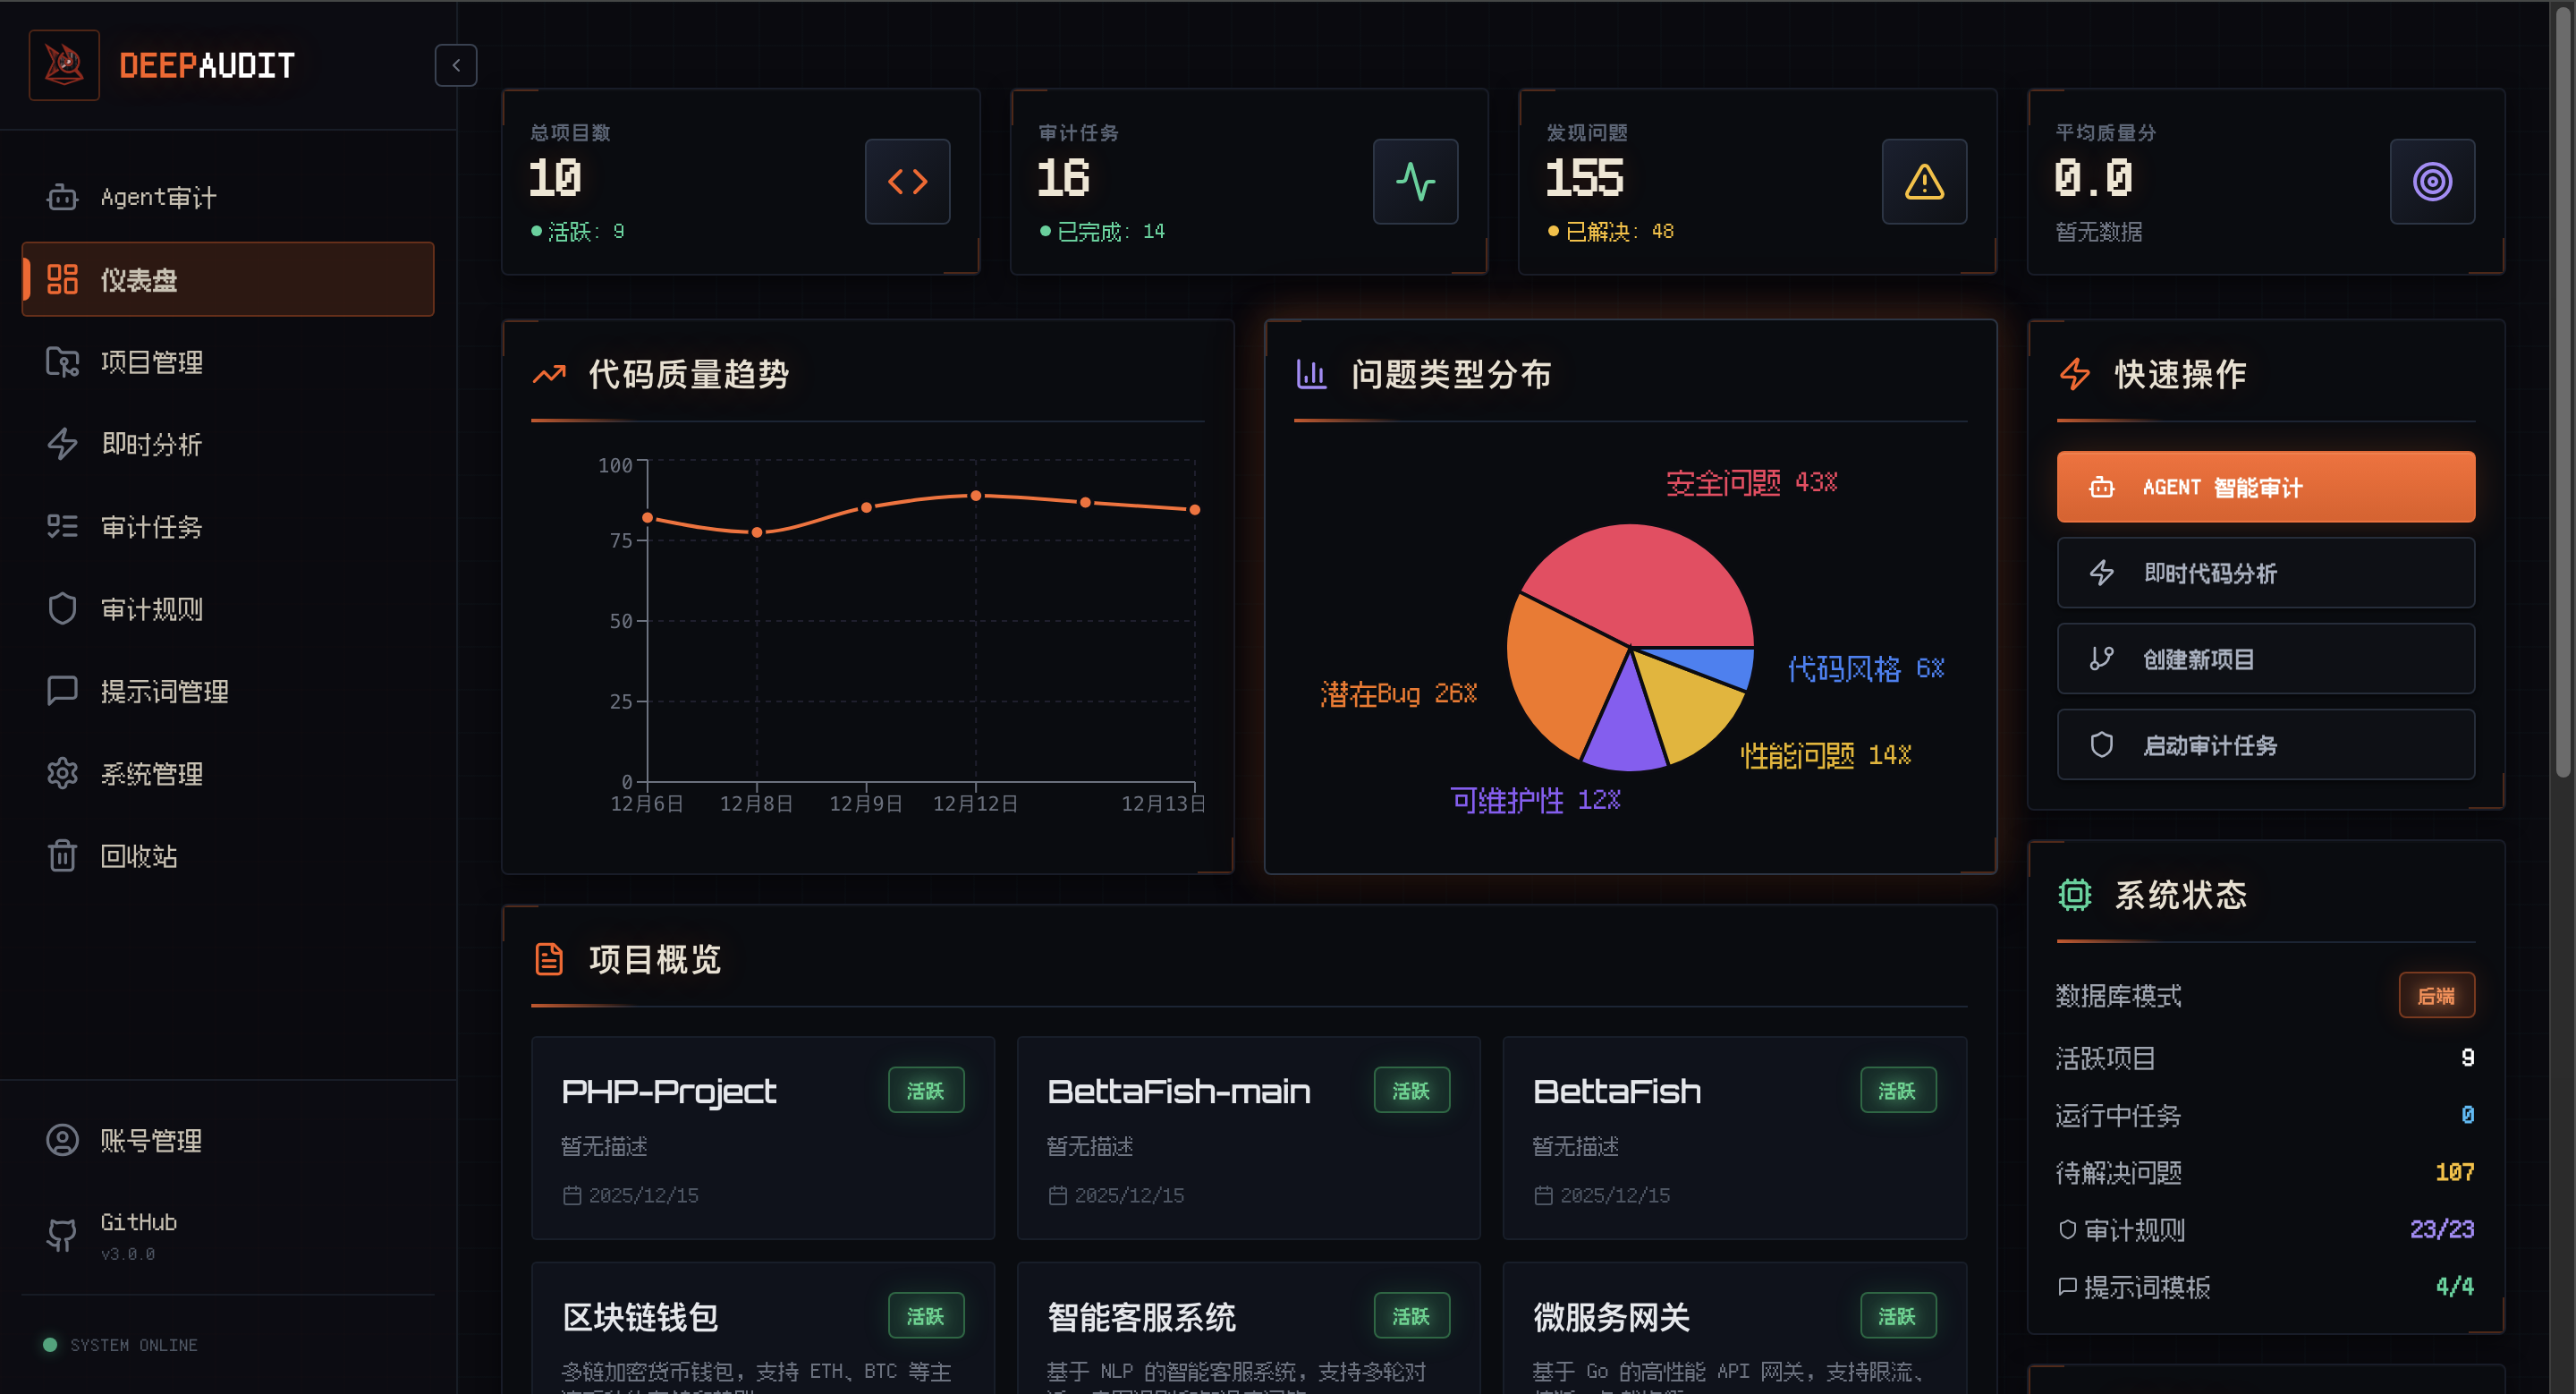
🎛️ Intelligentes Dashboard

Dashboard
Sicherheitslage auf einen Blick
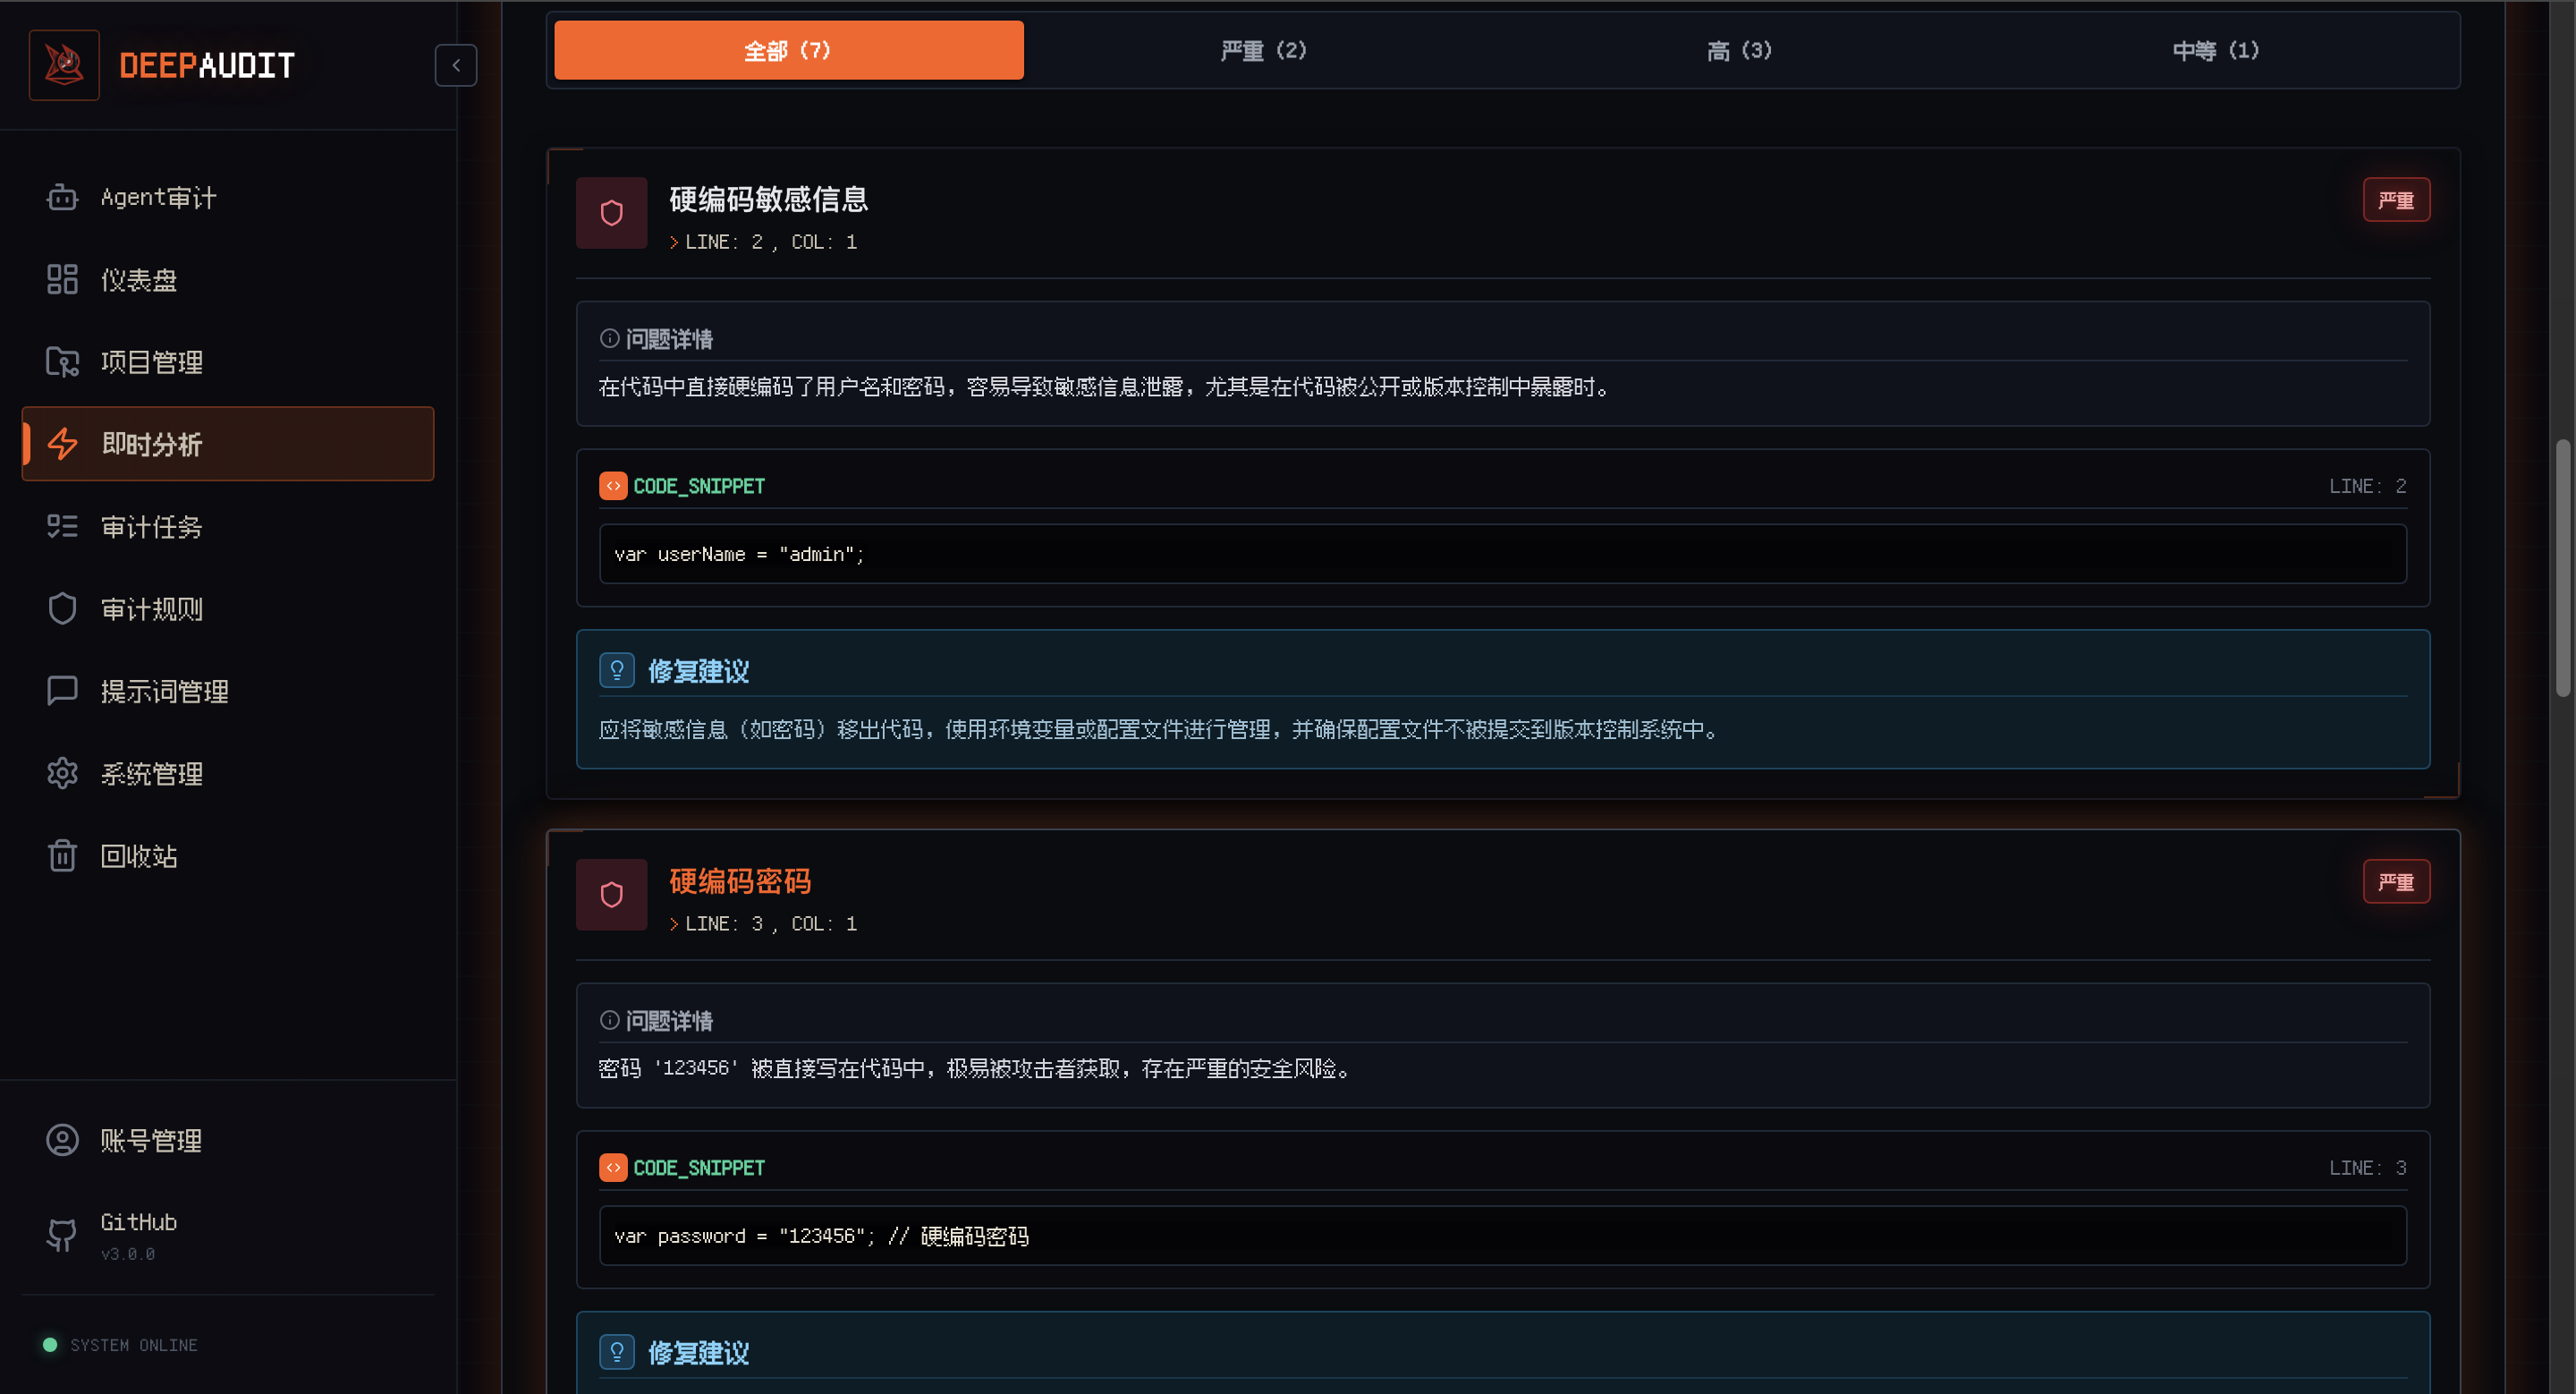
⚡ Sofortige Analyse

Sofortige Analyse
Code einfügen / Datei hochladen, sofortige Ergebnisse
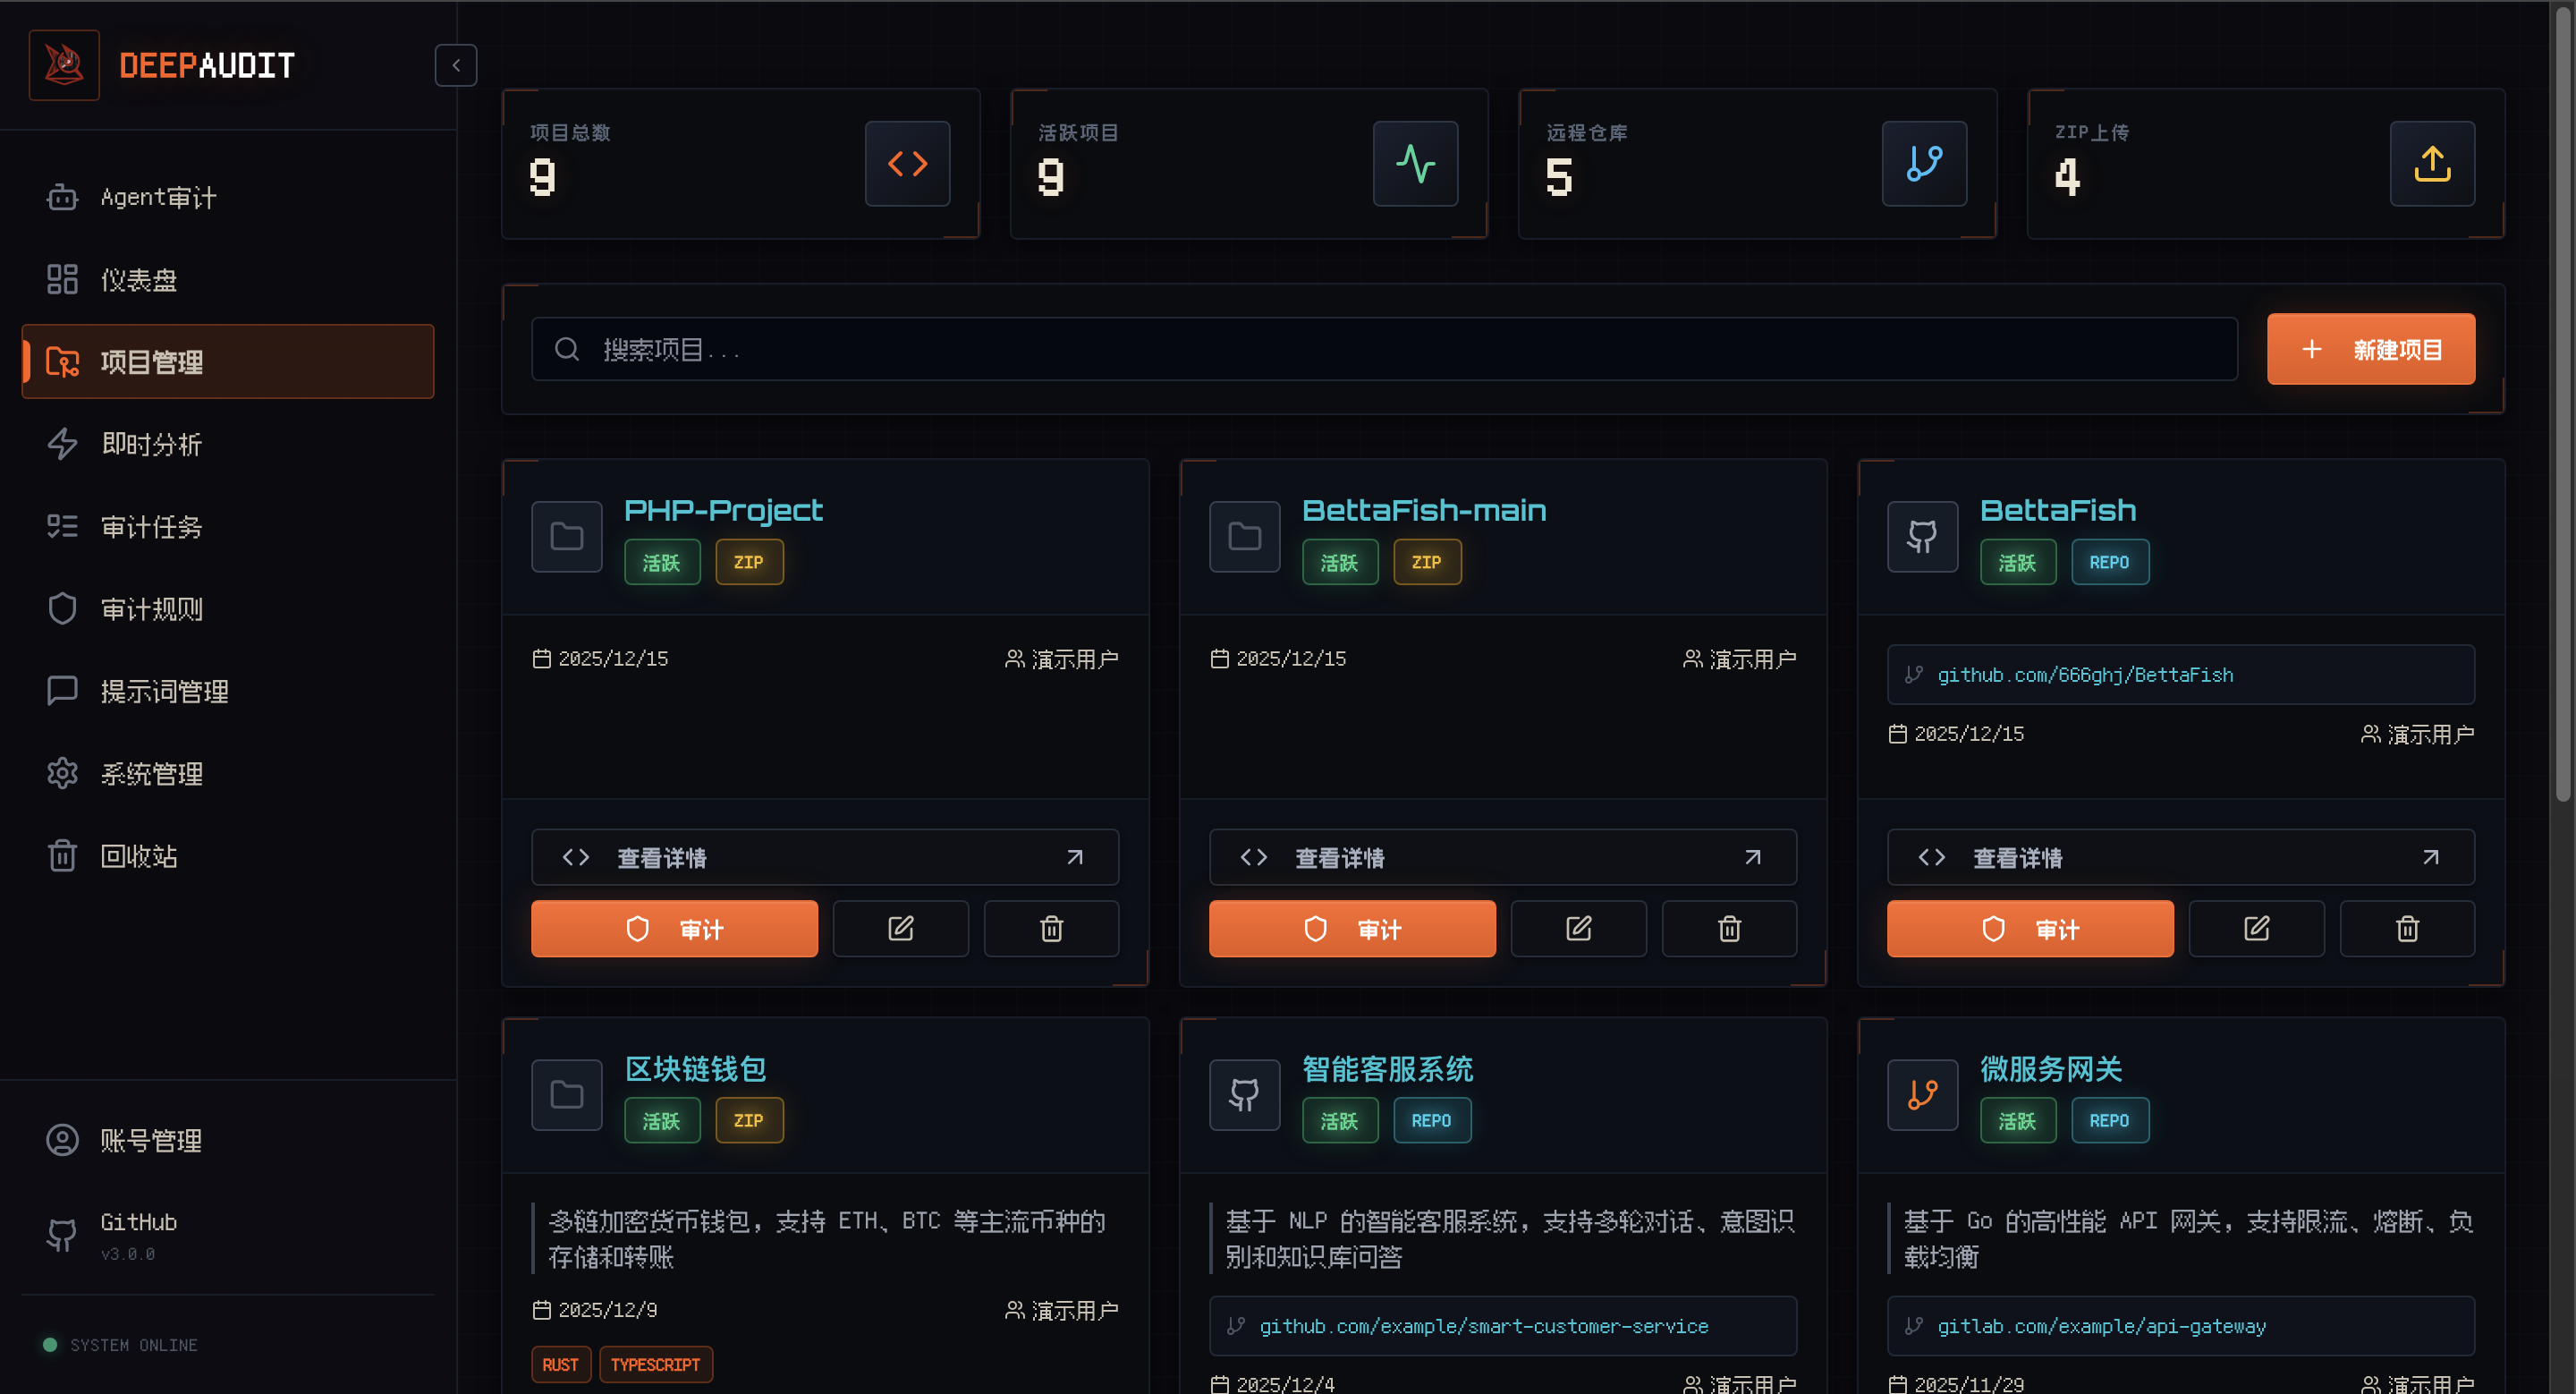
🗂️ Projektverwaltung

Projektverwaltung
Import von GitHub/GitLab/Gitea, gemeinsame Verwaltung mehrerer Projekte

📊 Fachberichte

Auditbericht

Export als PDF / Markdown / JSON mit einem Klick (Abbildung zeigt Schnellmodus, nicht Agent-Modus)


🏆 CVE-Schwachstellenentdeckung

DeepAudit (Closed Source Version) hat erfolgreich 49 CVE-IDs und 6 GHSA-Sicherheitsbulletins gefunden und erhalten 🦞

Betrifft 17 bekannte Open-Source-Projekte

OpenClaw🦞 Ergebnisse der Schwachstellenanalyse

Die Beta-Version von DeepAudit führte eine umfassende Sicherheitsüberprüfung des OpenClaw Projekts durch. Bisher wurden 6 Sicherheitslücken entdeckt, die alle offiziell bestätigt und mit Sicherheitsbulletins (GHSA) veröffentlicht wurden. Die Schwachstellentypen umfassen Command Injection, Umgehung der Signaturverifikation, Remote Code Execution, Preisgabe von Zugangsdaten, Ressourcenerschöpfung und Offenlegung sensibler Informationen, darunter mehrere Schwachstellen mit hohem Schweregrad. Weitere Schwachstellen werden kontinuierlich aufgedeckt.

GHSA-IDProjektProjekt-BeliebtheitSchwachstellentypSchweregrad
GHSA-g353-mgv3-8pcjOpenClawStarsUmgehung der Signaturverifikation8.6
GHSA-99qw-6mr3-36qrOpenClawStarsCodeausführung8.5
GHSA-7h7g-x2px-94hjOpenClawStarsOffenlegung von Zugangsdaten6.9
GHSA-g2f6-pwvx-r275OpenClawStarsCommand InjectionMittel
GHSA-jq3f-vjww-8rq7OpenClawStarsRessourcenerschöpfungHoch
GHSA-xwcj-hwhf-h378OpenClawStarsOffenlegung von InformationenMittel
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    324
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    252

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →