
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 dinosn/libheif-cve-2026-84383-lab
Docker-Lab zur Validierung von CVE-2026-84383 in libheif über Discourse
 sachincool/cve-2026-84383-poc
Proof-of-Concept-Repository für CVE-2026-84383 mit Demonstrationscode und Hinweisen zum Reproduzieren und Validieren der Schwachstelle.
 maxprog-svg/cve-2026-83548
Einzeldatei-Python-Tool, das SonicWall SMA1000 Work Place Appliances fingerprinted, die Pre-Auth-SSRF (CVE-2026-83548) über Out-of-Band-Capture prüft…
 hakaioffsec/cve-2026-82957
Proof-of-Concept-Exploit für CVE-2026-82957, eine SSRF in Hyperledger FireFly-Webhook-Abonnements, die den Node dazu zwingt, interne oder…
 murrez/cve-2026-82901
Python-PoC für CVE-2026-82901: nicht authentifizierter beliebiger Datei-Upload in Ultra Addons for Contact Form 7 <=3.5.50 über das Signaturfeld, mit…
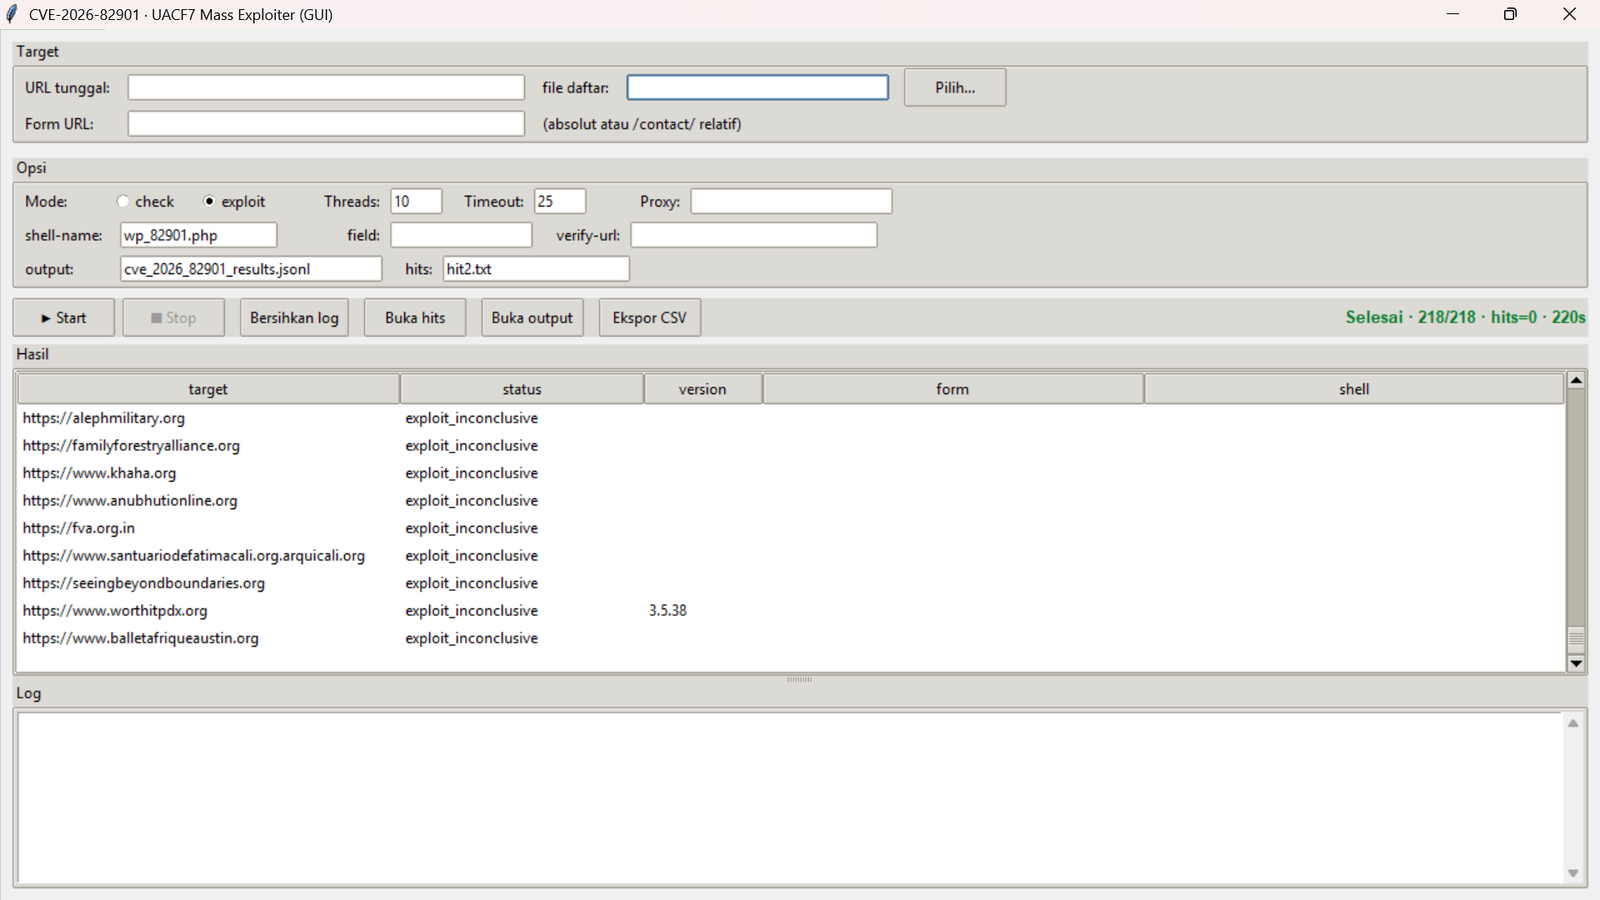 tonydelouvre/cve-2026-82901
GUI- und CLI-Massenscanner und Exploiter für CVE-2026-82901, einen nicht authentifizierten beliebigen Datei-Upload im WordPress-Plugin Ultra Addons…
 murrez/cve-2026-82531
Python-PoC und Exploit-Kette für CVE-2026-82531: Smarty-Template-Cache-Poisoning über gefälschte SmartyNocache-Marker, das zu PHP-Codeausführung…
 murrez/cve-2026-82384
Python-PoC für CVE-2026-82384: erkennt und nutzt unauthentifizierte XML-RPC-Java-Deserialisierung in Apache Roller 6.1.5 über ysoserial-Payloads aus,…
 sanjith1236/cve-2026-8206-kirki-exploit-analysis
Technische Rekonstruktion und Proof-of-Concept für CVE-2026-8206, eine unauthentifizierte Account-Übernahme im WordPress-Plugin Kirki, mit Hinweisen…
 murrez/cve-2026-8065
Python-PoC für CVE-2026-8065: Fingerprinting von Hitachi Energy RTU500-Geräten und Prüfung von Firmware-Update-Endpunkten auf nicht authentifizierte…
 hackfutsecroot/cve-2026-80428
ILIAS ≤ 9.21 / 10.9 / 11.2 — Nicht authentifizierte PHP-Object-Injection (RCE)
 y3g1/craftcms-cve-2026-79987
Unabhängiger öffentlicher PoC für CVE-2026-79987 — Craft CMS 5.9.0–5.10.12 authentifizierte RCE. Patch-Analyse-n-day-Implementierung, verifiziert in…
 jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
Beratung und Proof of Concept für eine authentifizierte OS-Befehlsinjektion in der Web-Ping-Diagnose des ONT-4GE-RFDW, ausnutzbar über…
 cloudfuturesec/cve-disclosures
Öffentliche Offenlegungen von Sicherheitslücken — CVE-2026-78829 / 78830 / 78831 / 78832
 ammarkrblt/cve-2026-78818-cyberpanel-phpselection-rce
CVE-2026-78818 – CyberPanel <= 2.4.7 authentifizierte Root-RCE über phpSelection-Befehlsinjektion + cloudAPI-WAF-Bypass
 abraxas/t3code-abspath-host-read
T3 Code 61c3794c local path leftover. A paired filesystem:read client can open host files by absolute or ~/ path. Writes stay in the workspace.…
 antid00t/cve-2026-78006-cve-2026-78159
Asynchrones Massen-Exploit-Tool für das WordPress-Plugin The Events Calendar (CVE-2026-78006, CVE-2026-78159), das unauthentifizierte RCE, PHP-Upload…
 abraxas/t3code-websocket-ticket-origin
T3 Code 61c3794c origin leftover. wsTicket upgrade ignores Origin. Cookie missing Origin is accepted. Cookie hostile Origin is rejected. Loopback lab.








