jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
Beratung und Proof of Concept für eine authentifizierte OS-Befehlsinjektion in der Web-Ping-Diagnose des ONT-4GE-RFDW, ausnutzbar über Standard-Superadmin-Anmeldedaten.

Im Ping-Diagnosetool der Webverwaltungsschnittstelle des ONT-4GE-RFDW besteht eine authentifizierte OS-Command-Injection-Schwachstelle. Ein als superadmin authentifizierter Benutzer kann über das Host/IP-Eingabefeld beliebige OS-Befehle einschleusen, was zur Befehlsausführung auf dem zugrunde liegenden Betriebssystem führt.
Dieses Problem wird erheblich dadurch verschärft, dass das Konto superadmin mit Standardanmeldedaten (superadmin:superadmin) ausgeliefert wird. Infolgedessen kann jeder Angreifer mit Netzwerkzugriff auf die Verwaltungsschnittstelle mühelos die zur Ausnutzung dieser Schwachstelle erforderliche Berechtigungsstufe erlangen, wodurch die praktische Hürde für die Ausnutzung bei Geräten mit Werkseinstellungen nahezu auf null sinkt.
superadmin (ein Standardkonto, das mit den Standardanmeldedaten superadmin:superadmin ausgeliefert wird)ping-Befehl). Dadurch können Shell-Metazeichen wie ; verwendet werden, um den beabsichtigten Befehl zu beenden und beliebige, vom Angreifer kontrollierte Befehle anzuhängen, die dann mit den Rechten des Webverwaltungsprozesses ausgeführt werden.Auswirkung: Ein Angreifer, der sich mit den Standardanmeldedaten für superadmin authentifiziert, kann beliebige Befehle auf dem zugrunde liegenden Betriebssystem des Geräts ausführen. Dies könnte zu Folgendem führen:
In Kombination mit dem Problem der Standardanmeldedaten wird die Hürde für die Ausnutzung bei jedem Gerät, das auf Standardeinstellungen belassen wurde, erheblich gesenkt und verwandelt das, was normalerweise eine vorherige Kompromittierung oder einen Diebstahl von Anmeldedaten erfordern würde, in eine Angriffskette ohne Aufwand.
Basiswert: 7.1 (Hoch)
Vektor: CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
| Metrik | Wert | Begründung |
|---|---|---|
| Attack Vector (AV) | Network (N) | Wird remote über das Netzwerk über die Webverwaltungsschnittstelle des Geräts ausgenutzt |
| Attack Complexity (AC) | Low (L) | Keine besonderen Bedingungen außer dem Senden einer manipulierten HTTP-Anfrage; die Payload ist trivial und zuverlässig |
| Privileges Required (PR) | High (H) | CVSS bewertet die von der Schwachstelle selbst erforderliche Berechtigungsstufe, die auf dem Gerät die höchste Berechtigungsstufe (superadmin) ist |
| User Interaction (UI) | None (N) | Es ist keine Interaktion eines anderen Benutzers als des Angreifers erforderlich |
| Scope (S) | Unchanged (U) | Die Auswirkung bleibt auf die verwundbare Komponente bzw. das Gerät selbst beschränkt; eine Scope-Änderung wird hier nicht bewertet, obwohl ein LAN-Pivoting in der Praxis separat als Auswirkungsaspekt erwähnt wird |
| Confidentiality (C) | High (H) | Beliebige Befehlsausführung ermöglicht vollständigen Lesezugriff auf gespeicherte Anmeldedaten und die Konfiguration |
| Integrity (I) | High (H) | Beliebige Befehlsausführung ermöglicht vollständige Änderung des Gerätezustands bzw. der Konfiguration |
| Availability (A) | High (A) → High (H) | Beliebige Befehlsausführung ermöglicht Denial of Service oder ein Bricking des Geräts |
Wichtiger Hinweis zu realem Risiko vs. Basiswert: Die CVSS-Metrik „Privileges Required“ spiegelt wider, dass technisch gesehen superadmin-Zugriff erforderlich ist, um die verwundbare Funktion zu erreichen. Deshalb wird PR als High statt None bewertet. Dies spiegelt jedoch nicht die reale Ausnutzbarkeit auf betroffenen Geräten wider. Da es sich bei superadmin:superadmin um ein standardmäßiges, per Richtlinie nicht änderbares Anmeldedatenpaar handelt, das mit dem Gerät ausgeliefert wird, ist die effektive Hürde für die Ausnutzung bei einem nicht konfigurierten oder werkseitig zurückgesetzten Gerät gleichbedeutend mit einer nicht authentifizierten Schwachstelle. Organisationen sollten das praktische Risiko dieses Problems auf jedem Gerät, bei dem die Standardanmeldedaten nicht geändert wurden, eher als Kritisch einstufen.
Melden Sie sich an der Web-Verwaltungsschnittstelle des ONT-4GE-RFDW mit den Standardanmeldedaten superadmin:superadmin an.
Navigieren Sie zu Diagnostics → Ping.
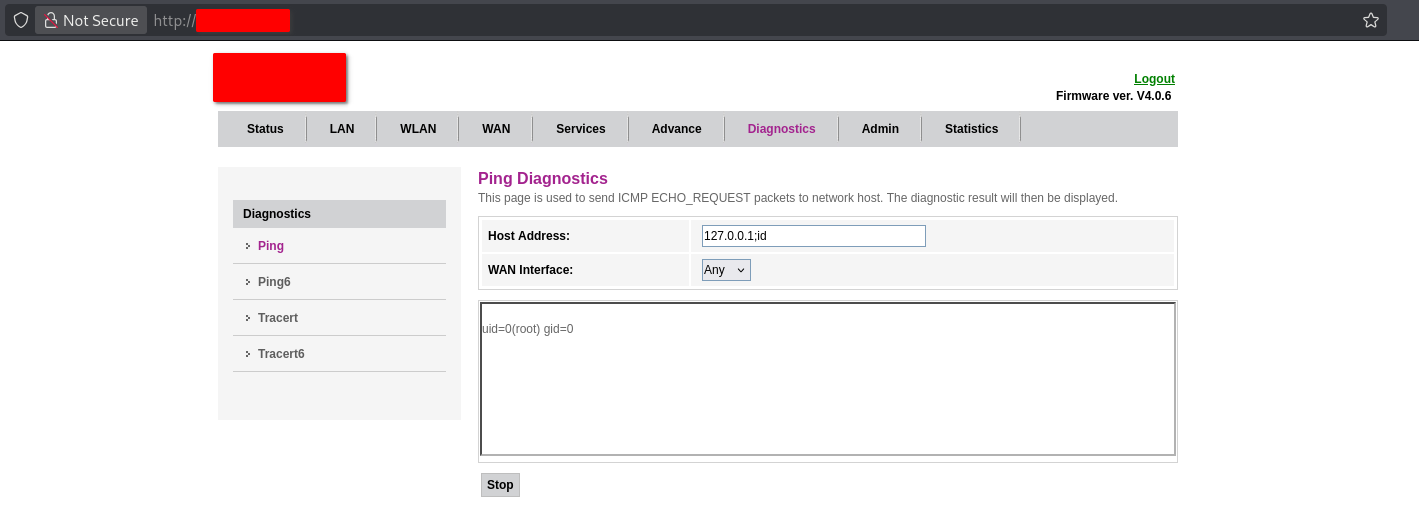
Geben Sie im Feld „Host Address“ eine Payload ein, die einen Betriebssystembefehl an die erwartete IP-/Hostnamen-Eingabe anhängt, zum Beispiel:
127.0.0.1;id
Senden Sie das Formular ab (das Feld „WAN Interface“ kann auf seinem Standardwert belassen werden, z. B. Any).
Beobachten Sie den Ausgabebereich der Diagnose. Anstelle der (oder zusätzlich zur) Standard-Ping-Ausgabe wird das Ergebnis des injizierten Befehls angezeigt – zum Beispiel:
uid=0(root) gid=0
Dies bestätigt, dass beliebige Betriebssystembefehle auf dem zugrunde liegenden Betriebssystem mit Root-Rechten ausgeführt werden, ausgelöst vollständig über das web-exponierte Ping-Diagnosefeld.
Screenshot:
Screenshot, der die Seite „Ping Diagnostics“ mit der im Feld „Host Address“ übermittelten Payload
127.0.0.1;idund der daraus resultierenden Befehlsausgabe (uid=0(root) gid=0) im Bereich des Diagnoseergebnisses zeigt.
Andere Befehle können nach dem Trenner ; eingesetzt werden, um weitere Auswirkungen zu demonstrieren (z. B. cat /etc/passwd, das Auslesen von Konfigurationsdateien oder das Aufbauen ausgehender Verbindungen), vorbehaltlich der Einschränkungen der zugrunde liegenden Shell-Umgebung des Geräts und der verfügbaren Binärdateien.
| Auswirkungsbereich | Beschreibung |
|---|---|
| Vertraulichkeit | Vollständige Offenlegung der Gerätekonfiguration, gespeicherter Anmeldedaten und aller sensiblen Daten, auf die der Betriebssystemprozess zugreifen kann |
| Integrität | Vollständige Möglichkeit, die Gerätekonfiguration, das Firmware-Verhalten (sofern beschreibbar) und die Netzwerkeinstellungen zu ändern |
| Verfügbarkeit | Möglichkeit, die Gerätefunktionalität zu stören oder zu deaktivieren, einschließlich des Unbrauchbarmachens des Geräts durch destruktive Befehle |
| Laterale Bewegung | Das Gerät befindet sich am Netzwerkrand (ONT-/Router-Rolle) und ist damit ein hochwertiger Pivot-Punkt in das verbundene LAN |
| Hürde für die Ausnutzung | Effektiv vernachlässigbar auf jedem Gerät, das die Standard-superadmin-Anmeldedaten verwendet, was der Auslieferungskonfiguration entspricht |
Entdeckt von: PL41NT3XT (FX3ND)